От рисков, выявленных Tenable, к контролируемому доступу

Подключите Tenable Cloud Security к KeeperPAM®, чтобы передавать в Keeper уязвимости учетных записей и доступа, устранять их и синхронизировать статус между платформами.

Иллюстрация интеграции Keeper, на которой логотип Tenable соединен с логотипом Keeper.

От выявленного риска к действию

Tenable помогает понять, какие риски есть в облачной среде и что нужно устранить в первую очередь. Уязвимости учетных записей и доступа передаются в KeeperPAM. Там администратор добавляет затронутый ресурс и решает, что сделать дальше — обновить учетные данные, настроить управляемый доступ или выдать доступ «точно в срок». После этого Keeper передает новый статус в Tenable, поэтому обе команды видят актуальную картину.
Как работает интеграция Keeper + Tenable

1. Отправьте уязвимость

Администратор Tenable проверяет уязвимость учетной записи или доступа и отправляет ее в Keeper. На панели облачной безопасности отображаются все детали, включая критичность, затронутый ресурс и контекст Tenable.

2. Добавьте или сопоставьте ресурс

Администратор Keeper сопоставляет затронутый ресурс с существующей записью или добавляет его в Keeper. При необходимости он привязывает запись привилегированного пользователя (PAM), чтобы устранить уязвимость в KeeperPAM.

3. Выберите действие

В зависимости от ситуации можно обновить учетные данные, настроить сеанс с нулевым доверием, включить доступ «точно в срок» или отозвать постоянные привилегии. Можно применить сразу несколько мер.

4. Закройте задачу

После выполнения действий Keeper меняет статус на «Решено». Новый статус автоматически передается в Tenable, поэтому у обеих команд всегда под рукой актуальные данные.

Устранение уязвимостей, найденных Tenable

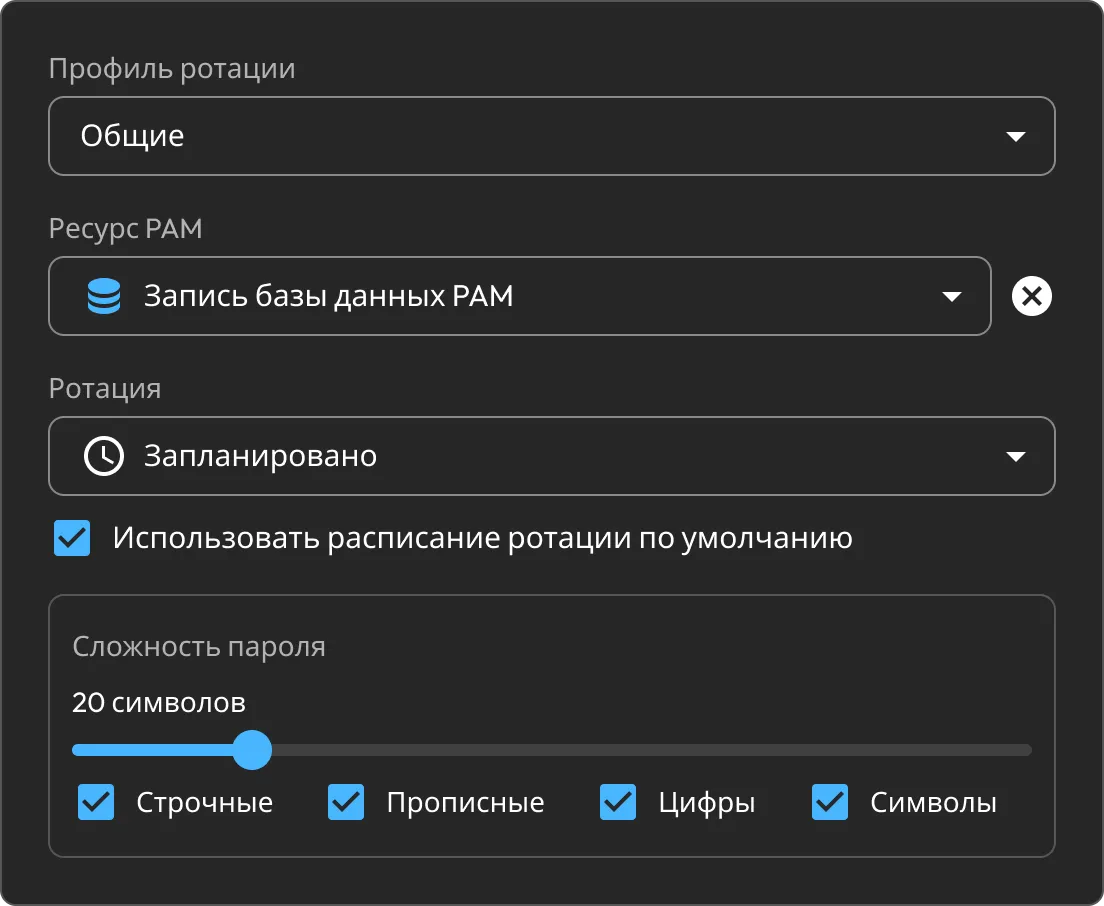
Ротация учетных данных

Мгновенно обновляйте скомпрометированные учетные данные по запросу и сохраняйте новые в хранилище Keeper. Для экстренной смены можно задать требования к сложности пароля, а затем настроить регулярную ротацию по расписанию.

Настройки профиля ротации Keeper с расписанием смены пароля базы данных PAM и требованиями к его сложности.

Отзыв постоянных привилегий

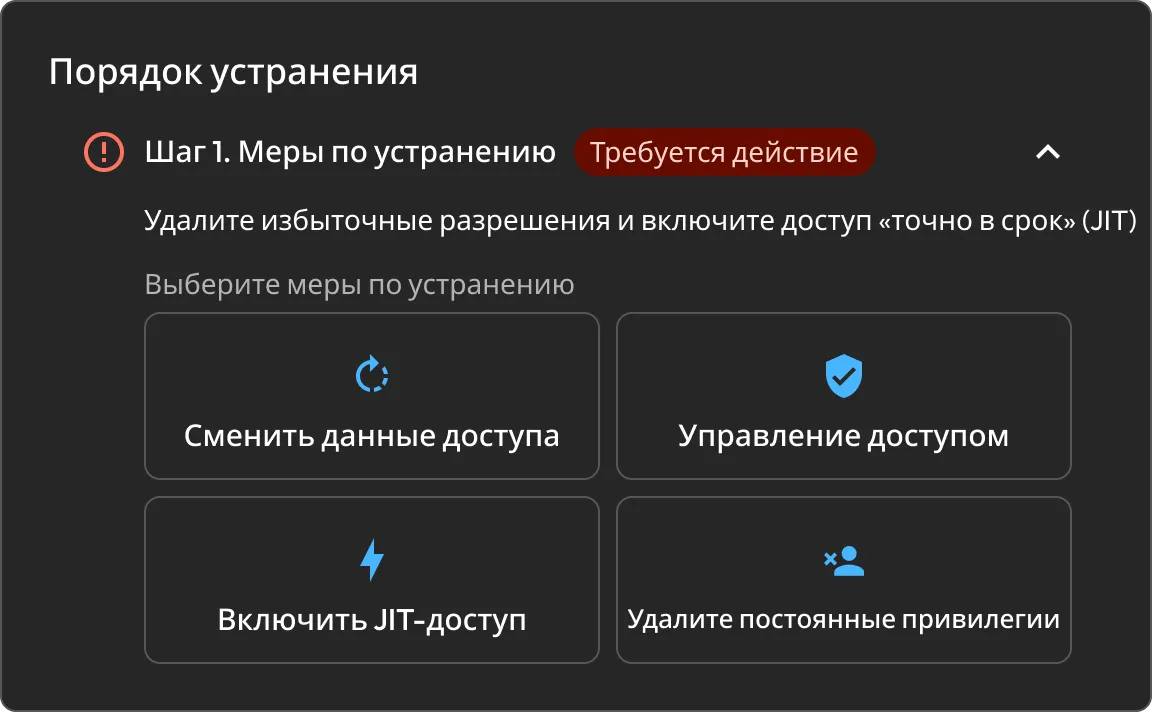
Проверьте группы и роли пользователя PAM. Отметьте лишние права и сразу отзовите их.

Панель Keeper с действиями для ротации учетных данных, управления доступом, включения доступа «точно в срок» и отзыва постоянных привилегий.

Доступ «точно в срок»

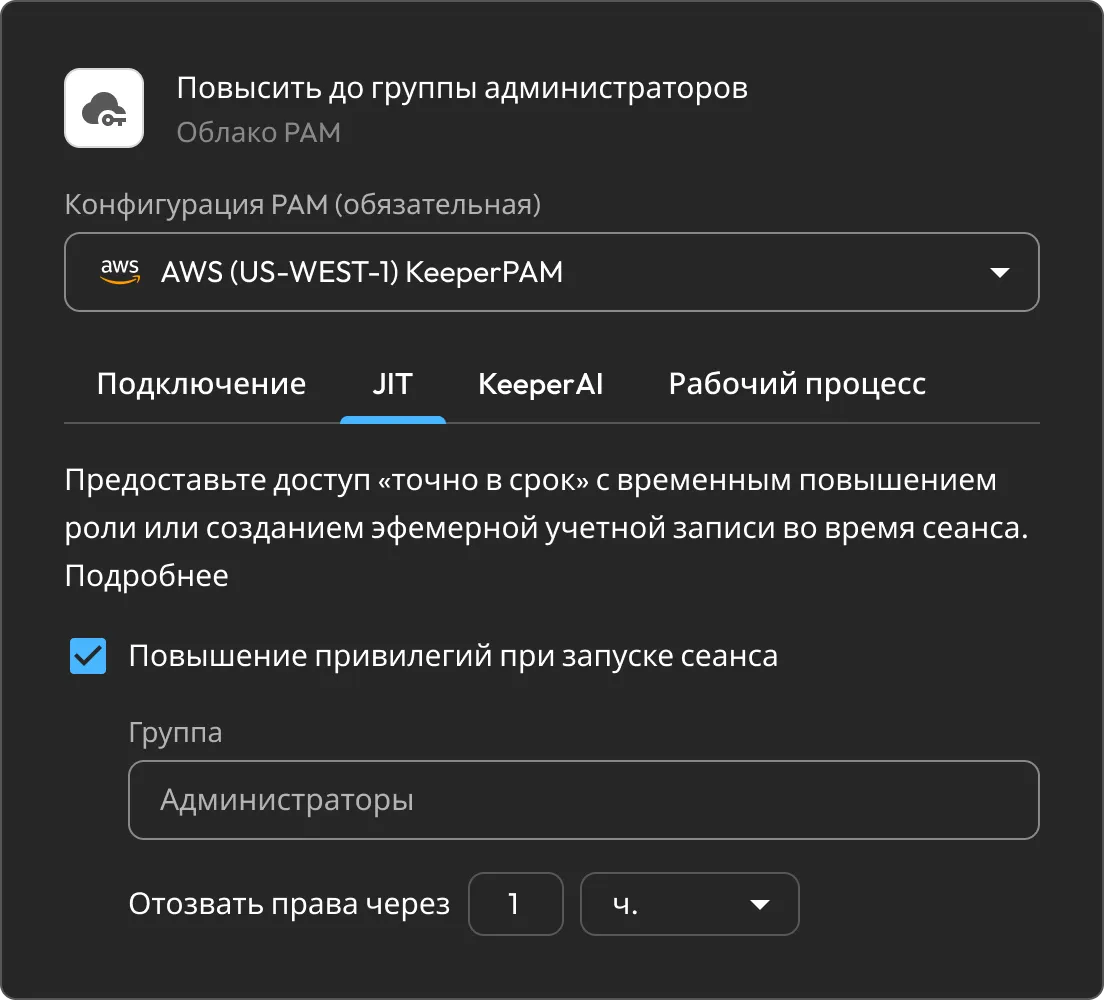
Замените постоянный доступ временными привилегиями. Keeper создает временную учетную запись или повышает права существующей строго на время одобренного подключения. Можно ограничить время доступа, запросить подтверждение и многофакторную аутентификацию, контролировать выдачу и возврат учетных данных, а также фиксировать причину запроса или номер заявки.

Управление доступом

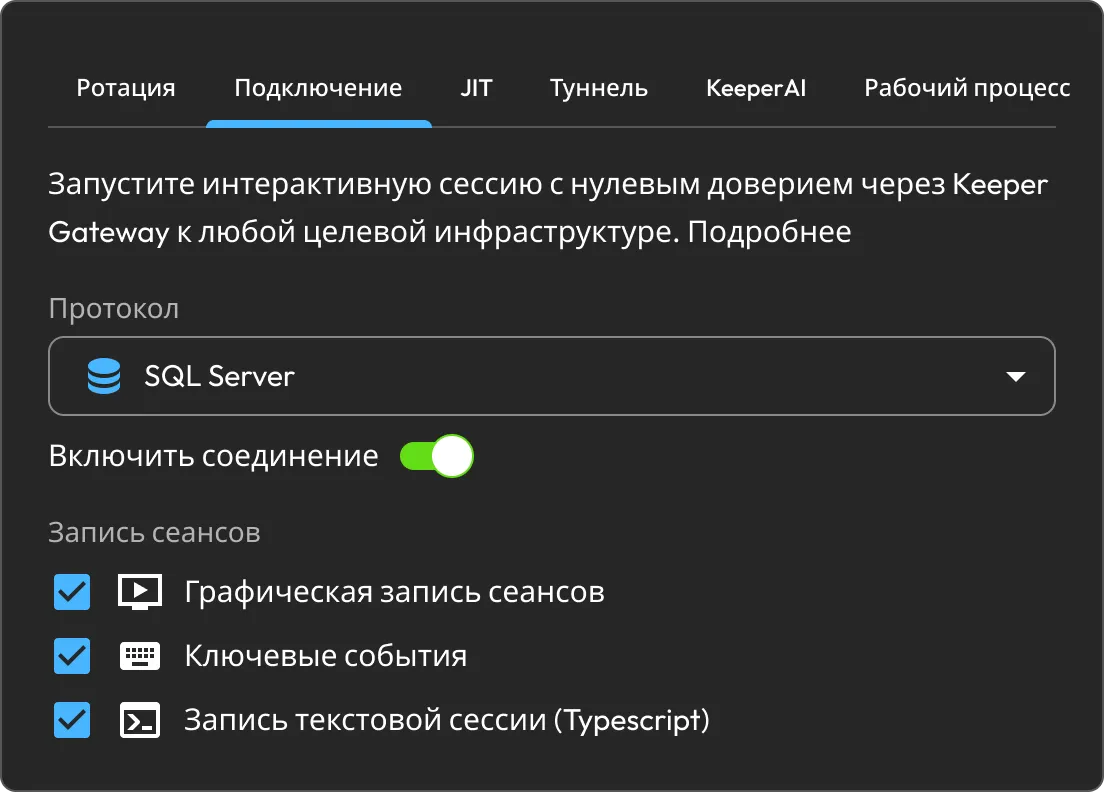
Подключайтесь к затронутому ресурсу через шлюз KeeperPAM Gateway в сеансе с нулевым доверием, не раскрывая учетные данные пользователю. Для таких подключений можно включить запись экрана, нажатий клавиш или вводимого текста, чтобы при необходимости восстановить ход сеанса.

Настройки подключения Keeper с включенной записью сеансов SQL Server.

Подключение ресурсов

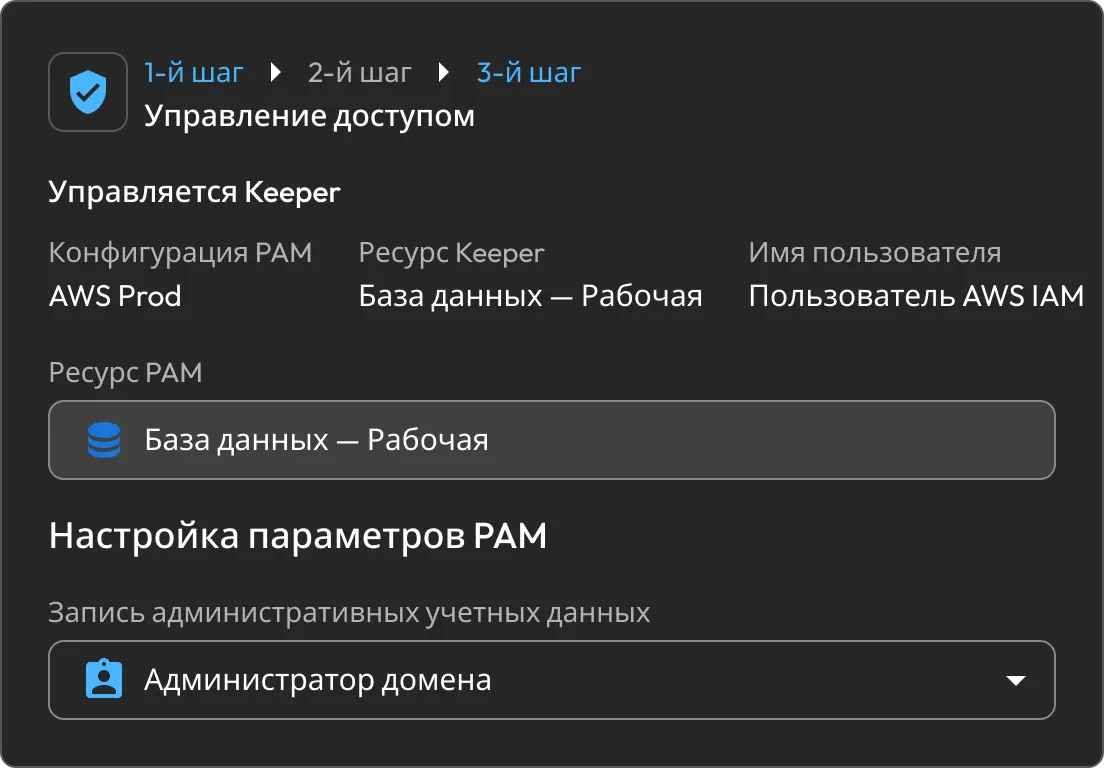
Сопоставьте уязвимость с нужной записью в KeeperPAM — базой данных, машиной, каталогом, удаленным браузером, облачным ресурсом или пользователем PAM. Если скомпрометирована облачная учетная запись, пользователя PAM можно добавить напрямую.

Сценарий управления доступом Keeper с настройками ресурса PAM и учетных данных администратора.

Панель облачной безопасности

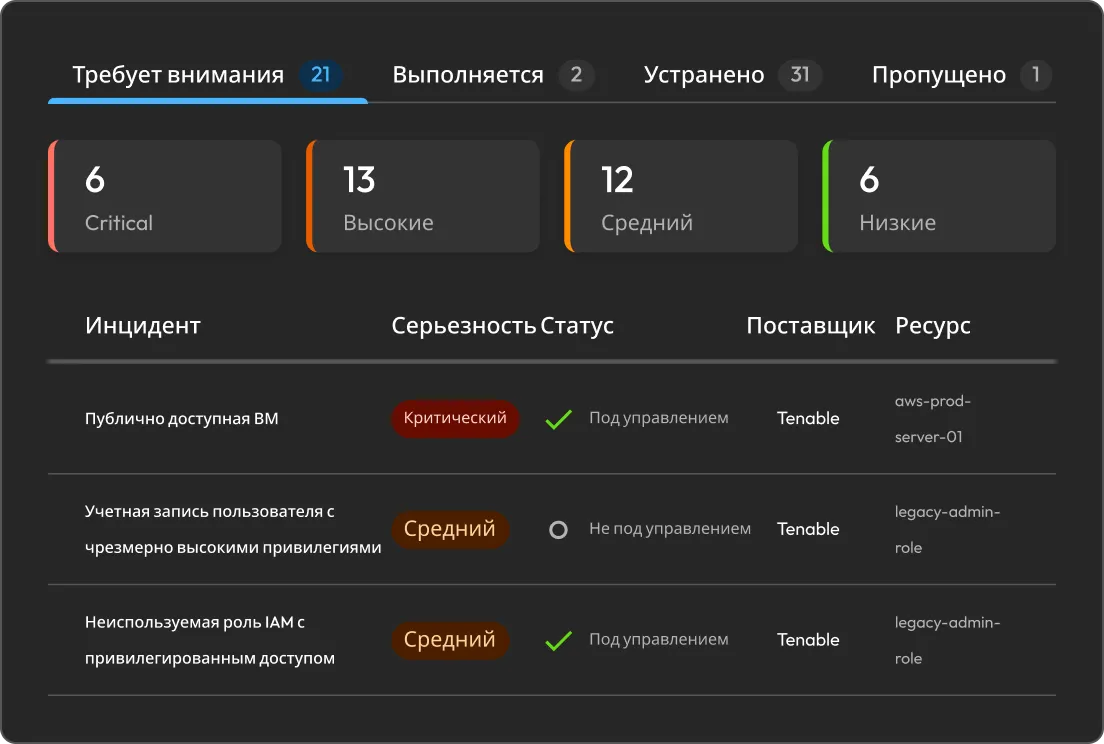
Соберите уязвимости, найденные Tenable, в общую очередь, сохранив данные об их критичности и провайдере. Фильтруйте список по дате, критичности, статусу или тегам и отслеживайте смену статуса от «Требует внимания» до «Решено».

Панель облачной безопасности Keeper с уязвимостями, отсортированными по критичности, статусу, провайдеру и ресурсу.

Keeper Encrypter

Keeper Encrypter принимает вебхуки Tenable внутри вашей инфраструктуры и шифрует данные еще до отправки в Keeper. Так архитектура Keeper с нулевым разглашением работает на всех этапах.

Нулевое доверие. Нулевое разглашение. Нулевые исключения.

Вопросы и ответы

Зачем использовать Tenable и Keeper вместе?

Tenable помогает находить риски и расставлять приоритеты. Keeper позволяет сразу действовать — обновлять учетные данные, открывать управляемые сеансы или выдавать доступ «точно в срок». Статусы синхронизируются, поэтому команды ИБ и администраторы PAM видят одну и ту же картину.

Какие уязвимости можно устранить?

Интеграция помогает закрывать уязвимости учетных записей и доступа — для этого можно обновить учетные данные, подключить ресурсы, настроить управляемый доступ или доступ «точно в срок», а также отозвать постоянные привилегии.

Что такое Keeper Encrypter и как он защищает интеграцию?

Keeper Encrypter — это сервис, который работает в вашей инфраструктуре, принимает вебхуки Tenable и шифрует данные до отправки в Keeper, сохраняя архитектуру с нулевым разглашением.

Как отслеживается ход устранения?

Для каждой уязвимости на панели облачной безопасности виден статус («В процессе», «Решено», «Игнорировано» или «Сбой»). Администратор может проверить его, повторить действие или выбрать другой способ решения.

Отказаться от согласия с использованием cookie-файловМы ценим вашу конфиденциальность

Мы используем файлы cookie на нашем веб-сайте, чтобы предоставить вам наилучшие возможности при просмотре веб-страниц, предоставлять персонализированную рекламу наших продуктов и контента, а также анализировать трафик веб-сайта. Чтобы узнать больше, ознакомьтесь с нашей Политикой конфиденциальности.

Подпишитесь на бесплатный пробный период

Купить сейчас