Расширьте возможности доступа в Teams с помощью шифрования с нулевым разглашением
Рабочий процесс Keeper для Teams развертывается в вашей собственной среде, что позволяет организациям предоставлять безопасный доступ через Microsoft Teams с соблюдением принципов архитектуры Keeper с нулевым разглашением. Агент Teams и Keeper Commander® работают в контейнерах Docker, размещенных в вашей инфраструктуре, и обмениваются данными с облаком Microsoft Teams через контролируемое вами исходящее соединение.
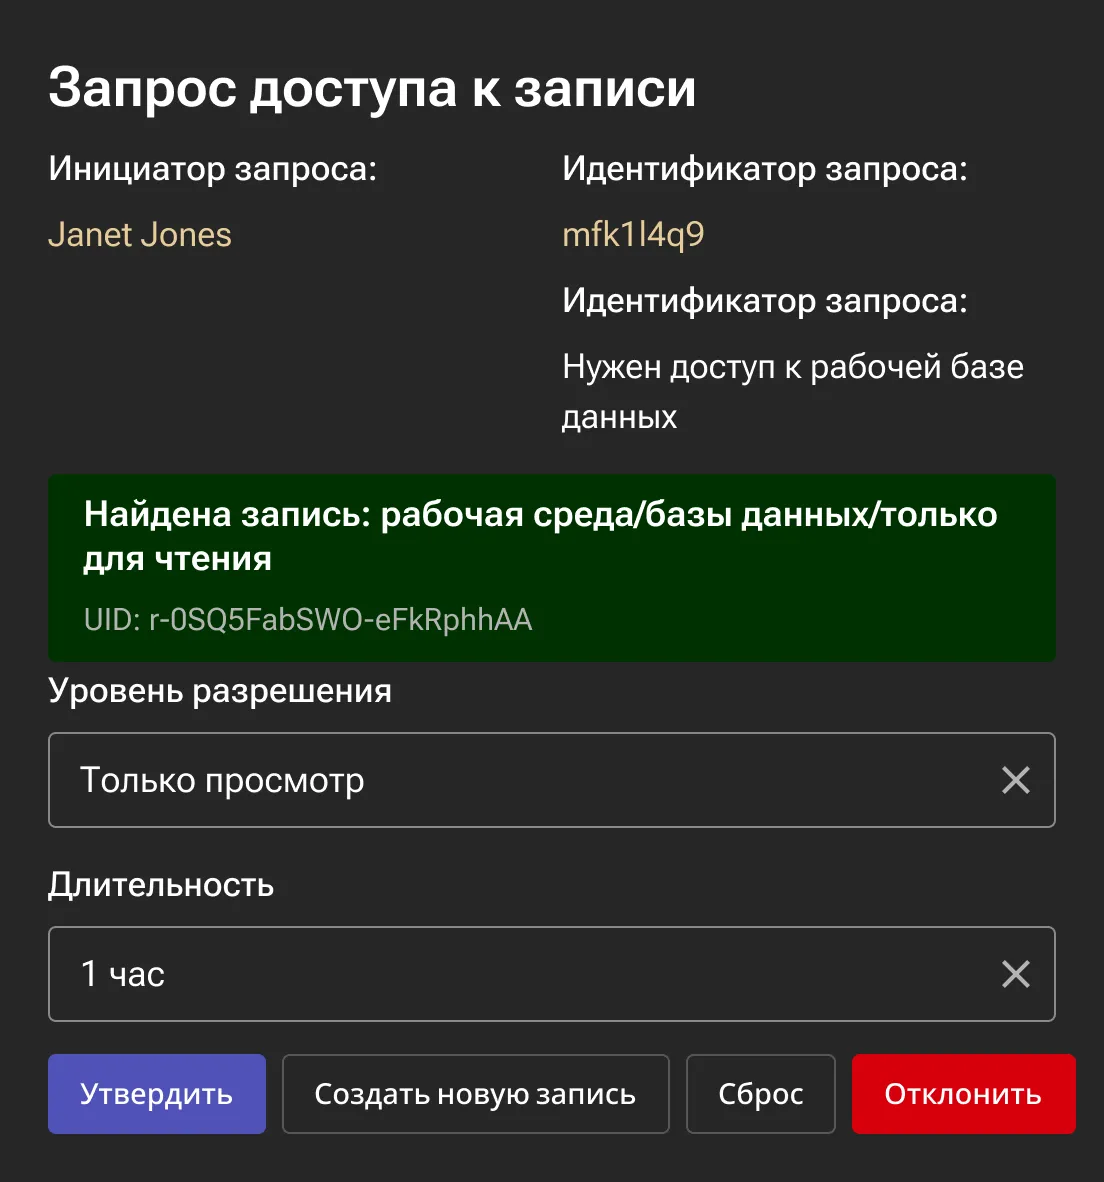
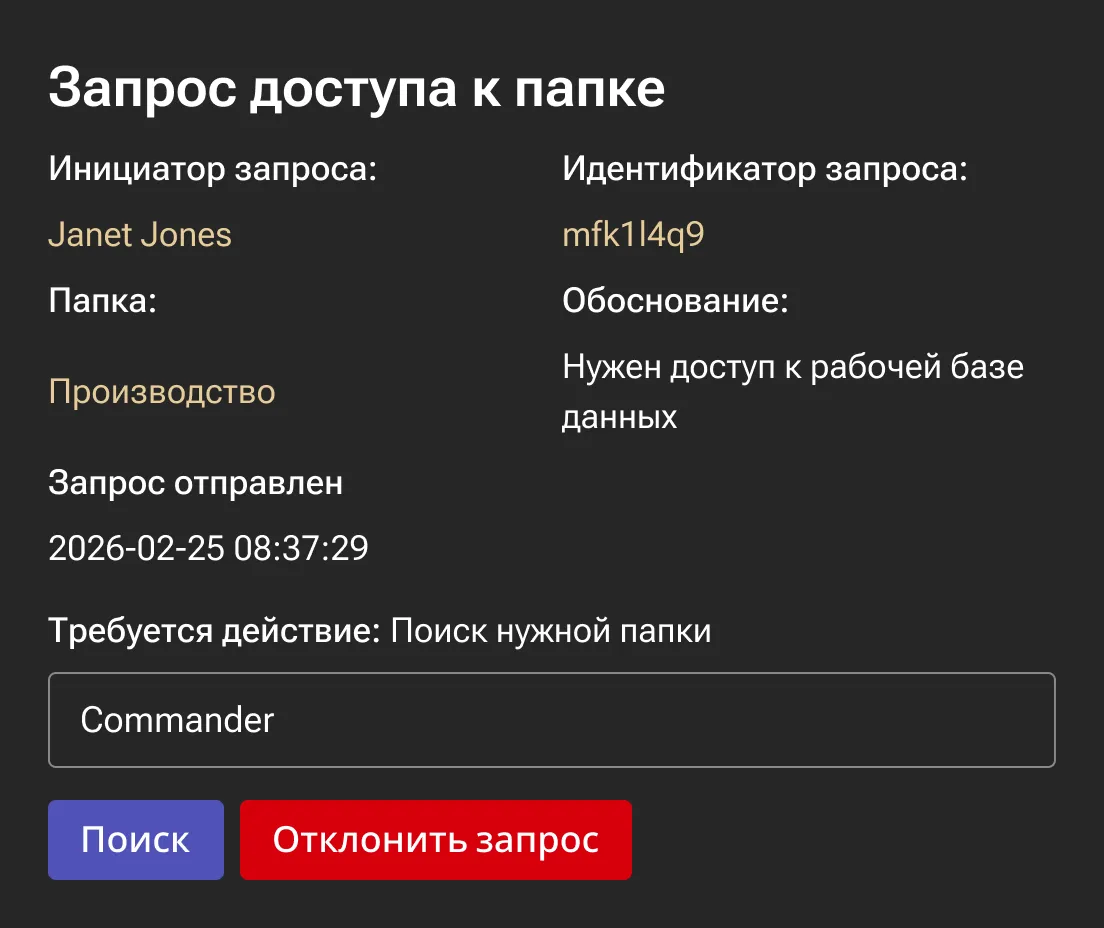
Ключи шифрования остаются под вашим контролем, благодаря чему секреты остаются зашифрованными на протяжении всего рабочего процесса, а доступ к данным не может получить никто — даже Keeper. Рабочий процесс Teams помогает организациям реализовать отсутствие постоянных привилегий (Zero Standing Privilege, ZSP), позволяя пользователям запрашивать временный доступ, получать одобрение и автоматически применять ограниченные по времени разрешения без раскрытия учетных данных. Поскольку приложение Teams публикуется только в частном каталоге приложений вашей организации, оно не представлено в общедоступном магазине Microsoft Teams.