Privilégio permanente zero

Alcance o privilégio permanente zero com o KeeperPAM®

O Keeper ajuda as organizações a eliminar privilégios permanentes, substituindo direitos administrativos permanentes por acesso Just-In-Time (JIT), credenciais efêmeras e rotação automatizada de credenciais — tudo a partir de uma plataforma de confiança zero e conhecimento zero.
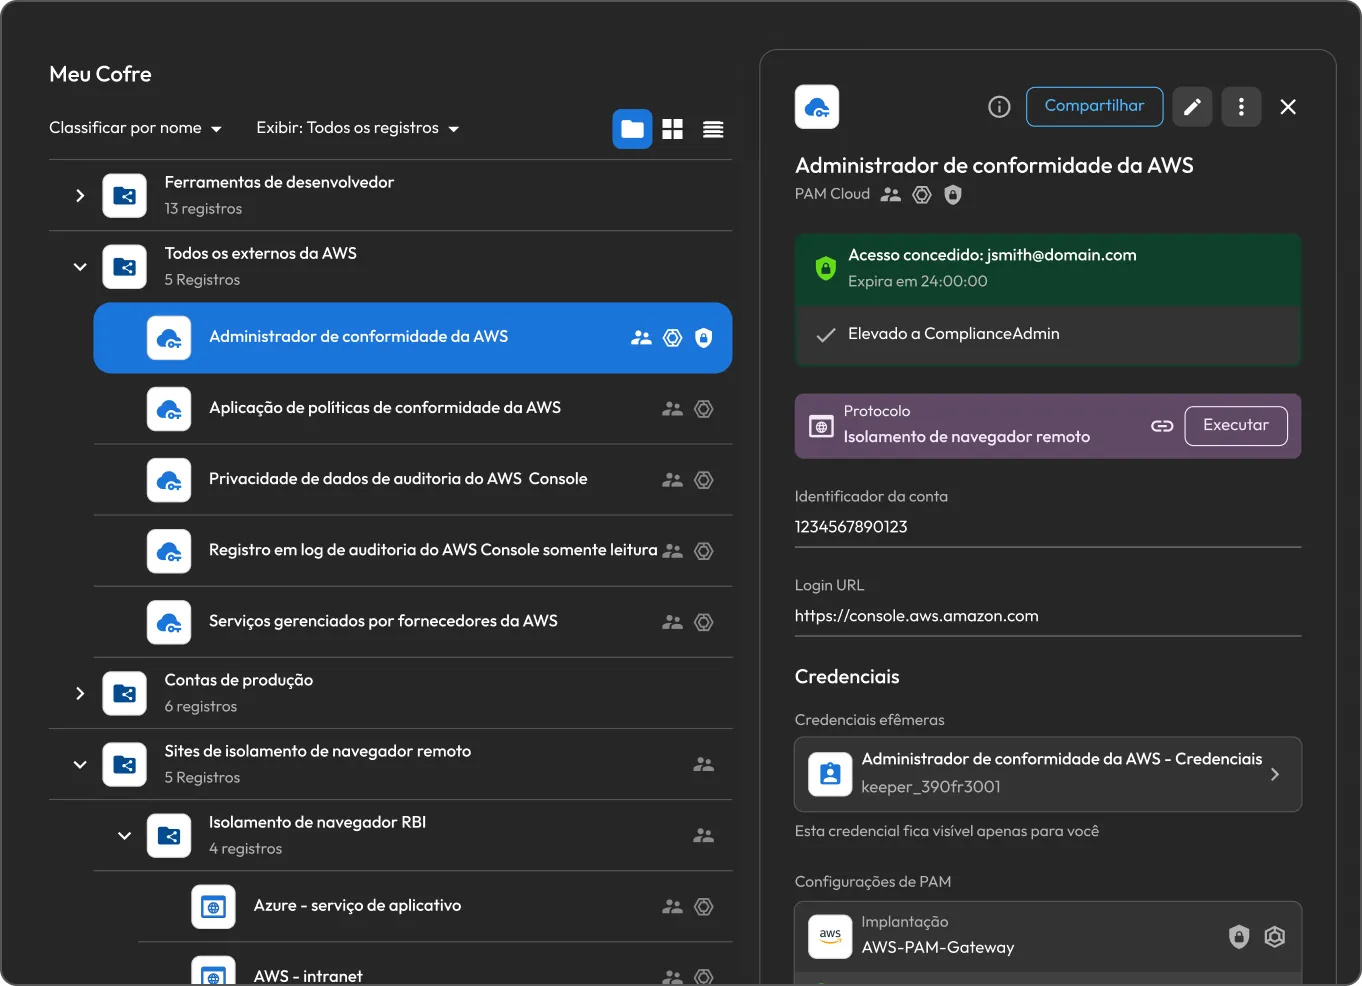
Interface do KeeperPAM mostrando acesso temporário de administrador de conformidade da AWS com credenciais efêmeras, expiração de 24 horas e isolamento de navegador remoto.

Por que os privilégios permanentes colocam as organizações em risco

Grande superfície de ataque

Toda conta com acesso privilegiado permanente é um alvo. Se uma delas for comprometida, o invasor poderá acessar sistemas críticos e dados confidenciais.

Acúmulo de privilégios

Usuários acumulam acesso e o mantêm após o término dos projetos. O acesso que deveria ser temporário torna-se permanente e, com o tempo, mais pessoas têm mais acesso do que o trabalho exige.

Movimento lateral

Os invasores podem usar credenciais roubadas para se mover entre ambientes e elevar privilégios, potencialmente levando a uma violação mais ampla.

Difícil comprovar o menor privilégio

Os auditores esperam que o menor privilégio seja aplicado. Provar que ninguém possui acesso permanente desnecessário é difícil sem um sistema desenvolvido para aplicá-lo.

Como o KeeperPAM ajuda a aplicar o privilégio permanente zero

Concede acesso just-in-time

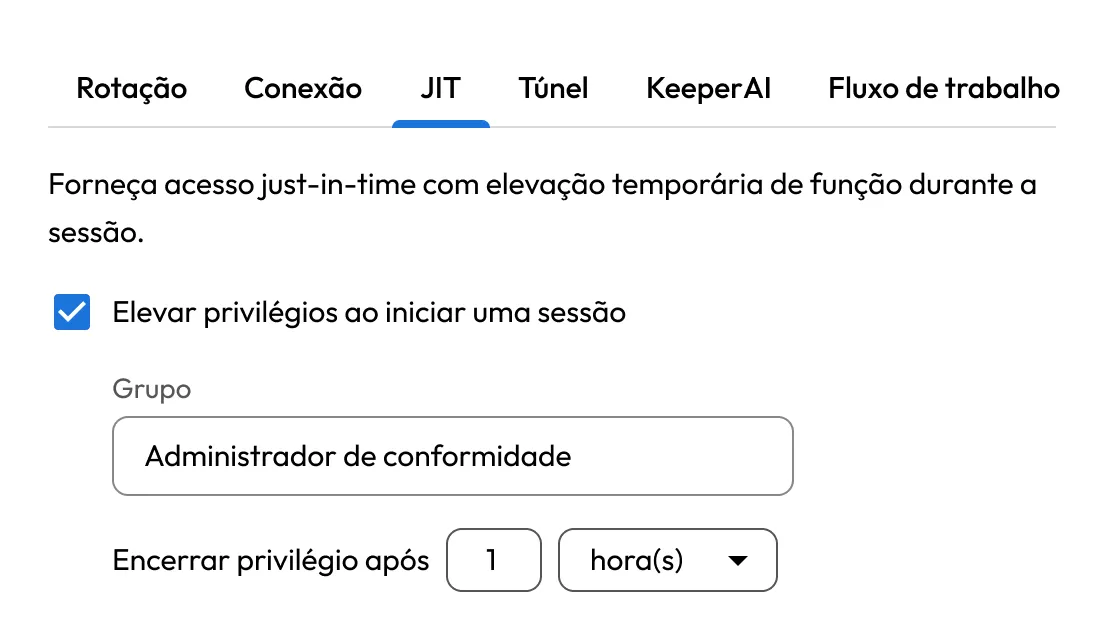
O KeeperPAM elimina privilégios permanentes com acesso JIT. Os usuários obtêm o acesso de que uma tarefa necessita, mantêm-no apenas por uma janela definida e o perdem automaticamente quando essa janela se encerra.

Configurações de JIT do Keeper concedendo privilégios temporários de Administrador de Conformidade ao iniciar uma sessão, com acesso elevado definido para expirar após uma hora.

Requires approval before access is granted

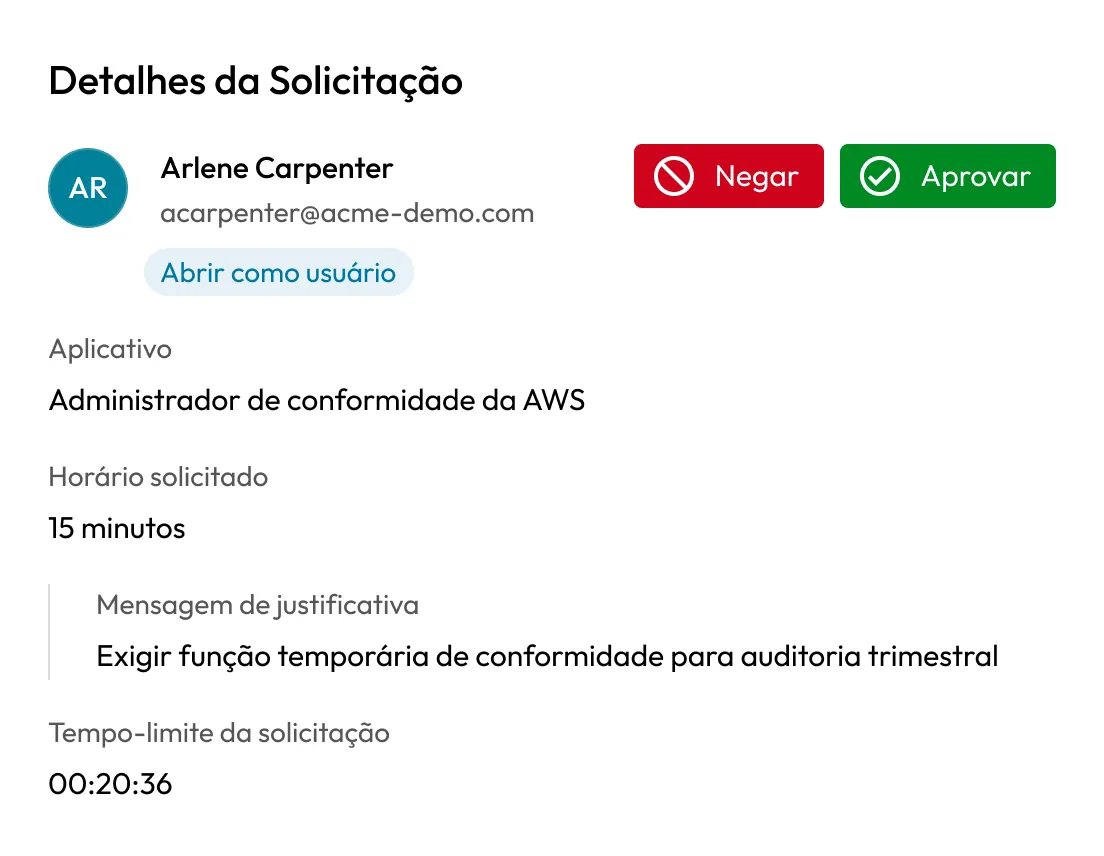
O acesso privilegiado não precisa ser automático. O KeeperPAM pode encaminhar cada solicitação por meio de um fluxo de trabalho de aprovação, para que um aprovador designado possa autorizar o acesso antes que ele seja concedido. As solicitações podem exigir justificativa e MFA, e cada solicitação, aprovação e negação é registrada em uma trilha de auditoria.

Solicitação de acesso do Keeper mostrando uma função temporária de administrador de conformidade da AWS que requer aprovação, com duração solicitada, justificativa e opções para aprovar ou negar o acesso.

Injeta credenciais sem expô-las

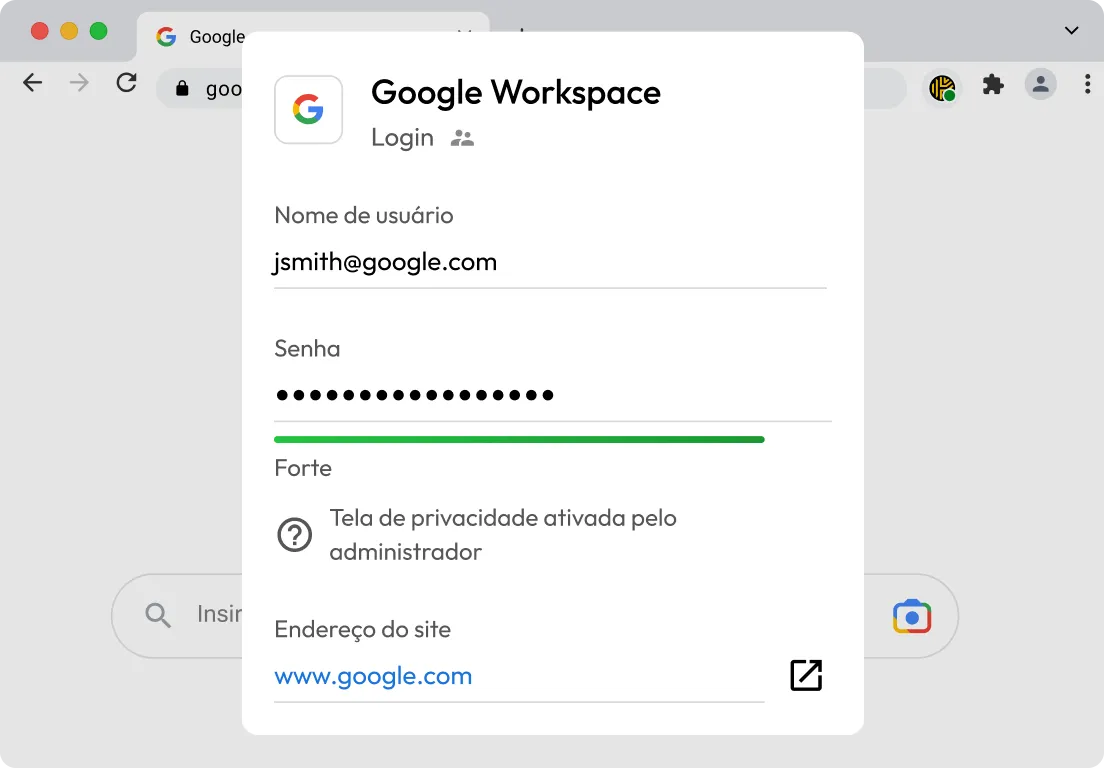
O Keeper recupera a credencial armazenada do Cofre do Keeper no lançamento da sessão e a injeta na sessão por meio do Keeper Gateway implantado pelo cliente. O usuário nunca vê nem manipula o segredo subjacente, reduzindo o risco de roubo ou reuso de credenciais.

A injeção de credenciais do Keeper preenche com segurança um login do Google Workspace, mantendo a senha mascarada e oculta do usuário.

Provisiona contas temporárias e eleva funções sob demanda

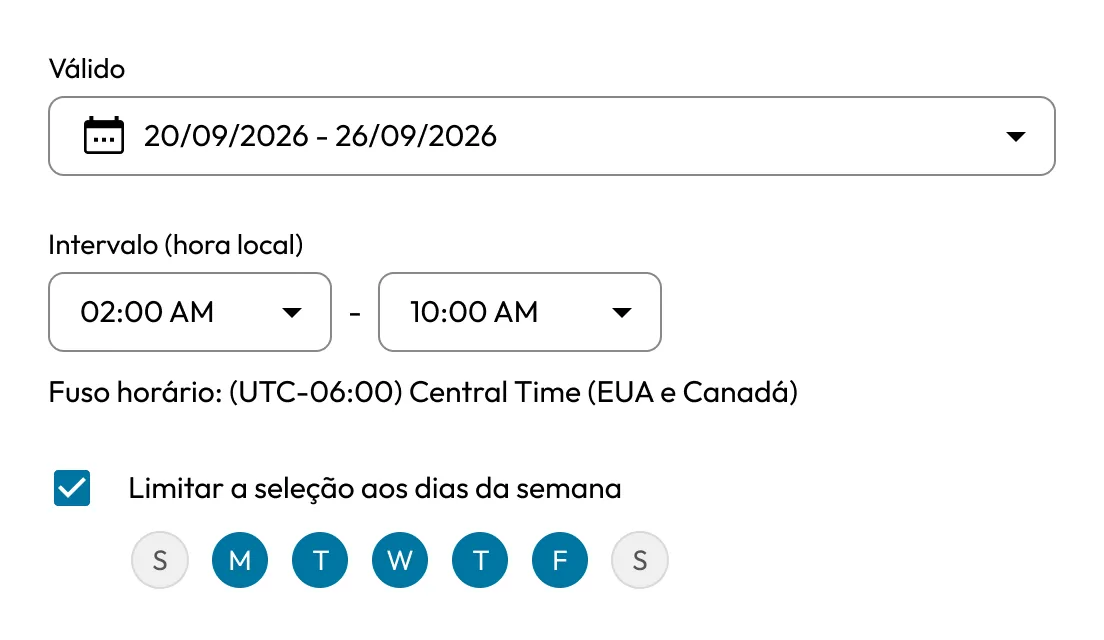
Em vez de manter contas privilegiadas ativas, o Keeper pode criar contas de curta duração no sistema de destino para a sessão e removê-las quando a sessão for encerrada. Para plataformas em nuvem e endpoints, o Keeper pode elevar a função de um usuário durante a tarefa e depois removê-la automaticamente.

Cronograma de acesso do Keeper que define datas, horários e dias da semana aprovados para o provisionamento de contas temporárias e a elevação de funções sob demanda.

Rotaciona e desativa credenciais automaticamente

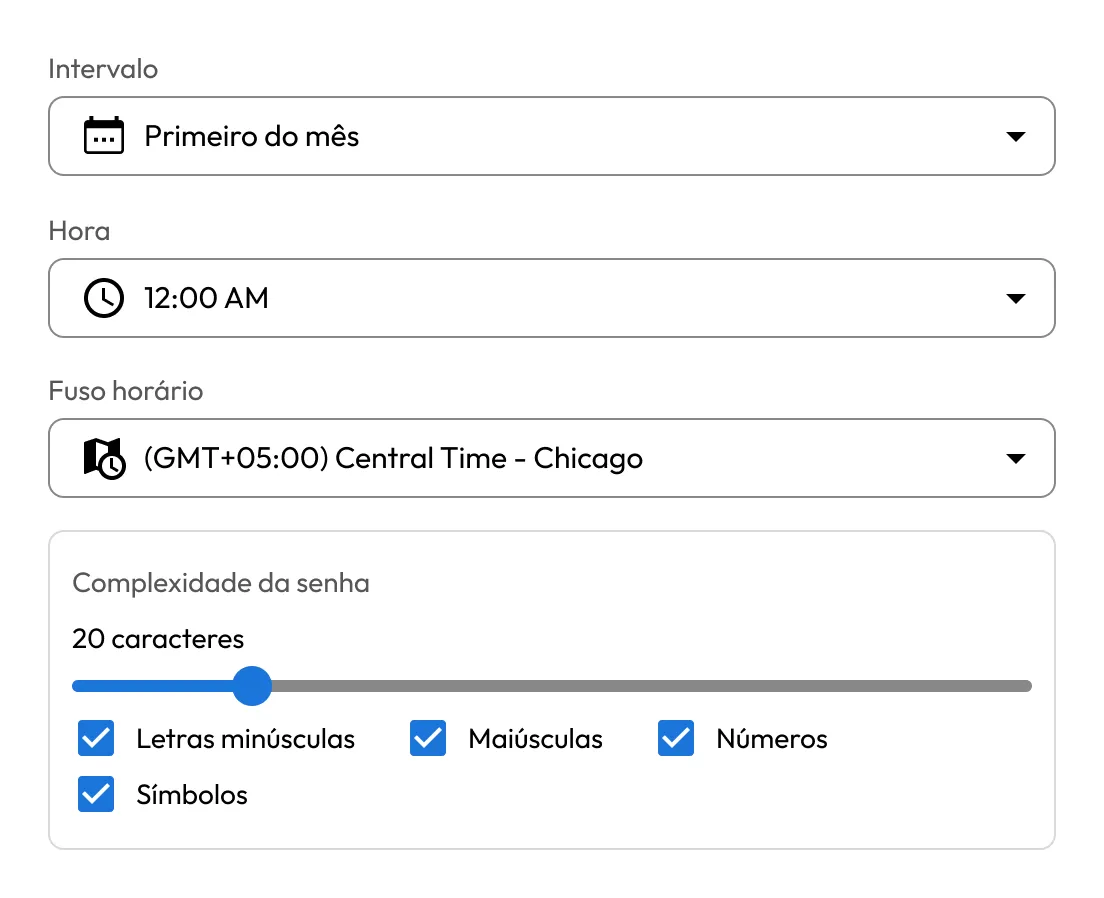
O Keeper descobre contas privilegiadas e faz a rotação de suas credenciais sob demanda ou de acordo com um cronograma definido, para que nenhum segredo permaneça inalterado por meses.

Configurações de rotação de credenciais do Keeper exibindo a rotação mensal automatizada de senhas com temporização e complexidade de senha configuráveis para realizar a rotação e a desativação de credenciais com segurança.

Impõe confiança zero em toda a infraestrutura moderna

O Keeper Gateway intermedeia o acesso por meio de uma conexão apenas de saída com a Keeper Cloud, de modo que nenhuma porta de entrada seja exposta e os sistemas de destino permaneçam não expostos. O menor privilégio é aplicado de forma consistente em infraestruturas locais, ambientes híbridos, plataformas em nuvem e bancos de dados.

Benefícios do privilégio permanente zero com o Keeper

Mantenha as equipes produtivas

O privilégio permanente zero não precisa desacelerar o trabalho. Os usuários iniciam sessões para destinos autorizados e trabalham com suas próprias ferramentas nativas — SSH, RDP e clientes de banco de dados —, enquanto as aprovações ocorrem rapidamente, sem uma VPN no caminho.

Reduza a sobrecarga do gerenciamento de contas privilegiadas

Contas permanentes e credenciais compartilhadas devem ser inventariadas, provisionadas, rotacionadas e desprovisionadas — normalmente de forma manual. O Keeper automatiza esse ciclo de vida, criando acesso quando solicitado e revogando-o quando uma tarefa é concluída.

Simplifique auditorias e relatórios

Todas as solicitações de acesso, aprovações e sessões são registradas automaticamente, com relatórios integrados. Em vez de coletar evidências manualmente durante auditorias, as equipes de segurança têm uma trilha pronta que demonstra controles para normas como ISO 27001, HIPAA e SOC 2.

Modernize sem o PAM legado

O Keeper é implantado por meio de um gateway leve e arquitetura de confiança zero, sem VPNs nem alterações no firewall de entrada. Sua plataforma unificada ajuda as organizações a alcançar o privilégio permanente zero sem reconstruir uma rede inteira.

Migre para o privilégio permanente zero com o Keeper

Perguntas frequentes

Como o Keeper elimina privilégios permanentes?

O KeeperPAM substitui privilégios permanentes por acesso JIT, provisiona credenciais apenas quando necessário e pode criar e remover contas temporárias automaticamente durante cada sessão. As solicitações podem ser encaminhadas por fluxos de trabalho de aprovação, e quaisquer credenciais estáticas restantes são descobertas e rotacionadas de forma agendada ou sob demanda, reduzindo o acesso persistente entre ambientes.

Como o privilégio permanente zero é diferente do menor privilégio?

O menor privilégio se concentra em limitar o escopo do acesso, concedendo a cada usuário apenas as permissões necessárias para sua função. O privilégio permanente zero vai além ao também limitar a duração, de modo que os privilégios necessários sejam concedidos temporariamente e removidos automaticamente. Em termos simples, o acesso JIT é o que torna possível o privilégio permanente zero.

O privilégio permanente zero com o Keeper requer uma VPN?

Não, o Keeper intermedeia o acesso por meio do Keeper Gateway usando conexões somente de saída e uma arquitetura de confiança zero, para que o acesso JIT possa ser fornecido sem uma VPN ou alterações no firewall de entrada.

Como o privilégio permanente zero apoia a conformidade?

Ao aplicar o menor privilégio na prática e capturar trilhas de auditoria detalhadas de atividades privilegiadas, o Keeper fornece às equipes evidências concretas para auditorias e análises. Isso ajuda a atender aos controles de acesso privilegiado em estruturas como ISO 27001, HIPAA, SOC 2 e NIST 800-53.

Retirar consentimento para cookiesValorizamos sua privacidade

Usamos cookies em nosso site para oferecer a melhor experiência de navegação, exibir anúncios personalizados sobre nossos produtos e conteúdo e analisar o tráfego do site. Para saber mais, consulte nossa Política de privacidade.

Registre-se para uma avaliação gratuita

Compre agora