
O que é defesa em profundidade (Defense-in-Depth - DiD)?
- Glossário do IAM
- O que é defesa em profundidade (Defense-in-Depth - DiD)?
A Defesa em Profundidade (Defense-in-Depth - DiD) é uma estratégia de segurança cibernética que protege os sistemas e dados de uma organização ao sobrepor múltiplos controles de segurança independentes. Essa abordagem garante que, se um controle falhar, os outros possam continuar a defender a rede, os dados e os usuários. Em vez de depender de uma única barreira, a DiD cria uma série de medidas de segurança sobrepostas que um invasor precisaria violar sequencialmente. O conceito de DiD é originário da estratégia militar, na qual as forças utilizavam linhas sucessivas de defesa. Adaptada à segurança da informação, a DiD leva em consideração a realidade de que nenhum controle isolado é infalível. Ao implementar defesas em camadas, uma organização reduz sua dependência de um único controle, retarda invasores e dá às equipes de segurança tempo para detectar e conter uma ameaça antes que ela alcance seus dados mais valiosos.
As camadas de defesa em profundidade
A defesa em profundidade organiza seus controles em três categorias principais. Uma estratégia sólida de DiD combina as três porque cada uma aborda uma maneira diferente pela qual um invasor pode comprometer um sistema.
- Controles físicos: protegem o hardware e as instalações onde os sistemas estão localizados, incluindo fechaduras, seguranças, acesso por cartão-chave e câmeras de vigilância que impedem usuários não autorizados de acessar servidores e estações de trabalho.
- Controles técnicos: proteja a tecnologia em redes, dispositivos e aplicativos. Diversos exemplos incluem firewalls, software antivírus, detecção de intrusão, criptografia e autenticação multifator (MFA).
- Controles administrativos: governam como as pessoas trabalham por meio de políticas e como uma organização responde a ameaças. Esses controles abrangem políticas de segurança, procedimentos de resposta a incidentes e treinamento de conscientização de funcionários que reduz o risco de erro humano.
Camadas comuns em um modelo DiD
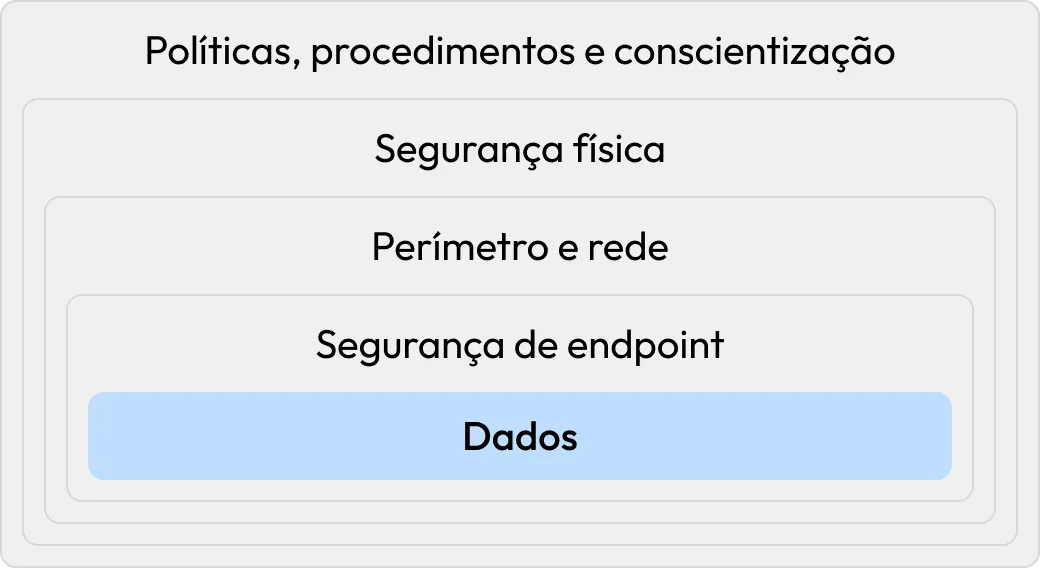
Na prática, os controles de DiD são implementados em várias camadas que protegem os ativos mais valiosos de uma organização. Cada camada combina controles físicos, técnicos e administrativos para defender contra um conjunto diferente de ameaças cibernéticas. Juntos, eles forçam um atacante a romper uma barreira de cada vez para alcançar os dados no núcleo.
- Segurança de perímetro: o limite externo entre uma organização e a internet, protegido com firewalls e gateways
- Segurança de rede: a segmentação e o monitoramento limitam o que um invasor pode fazer depois de entrar em uma rede
- Segurança de endpoint: proteção para dispositivos móveis, computadores e servidores, como software antivírus e detecção e resposta de endpoint (EDR)
- Segurança de aplicações: proteções incorporadas ao software para minimizar a exploração de vulnerabilidades
- Segurança de dados: criptografia, prevenção contra perda de dados e backups que protegem as informações diretamente
- Gerenciamento de identidade e acesso (IAM): controles que verificam quem são os usuários e o que eles podem acessar
- Segurança física: proteções em nível de instalações que mantêm invasores afastados dos sistemas
- Políticas e procedimentos: a camada de governança e conscientização que conecta todas as outras camadas
Como a identidade costuma ser o caminho que os invasores usam para se deslocar entre camadas, um gerenciamento de identidade e acesso (IAM) robusto reforça com eficácia várias camadas de uma só vez, em vez de se limitar a apenas um lugar.
Como funciona a defesa em profundidade
A defesa em profundidade funciona com base no princípio de que nenhum controle de segurança isolado pode ser infalível. Firewalls podem ser configurados incorretamente, softwares contêm vulnerabilidades que ainda não receberam correções, e funcionários podem ocasionalmente clicar em um link de phishing. Qualquer defesa isolada, por mais robusta que seja, pode eventualmente falhar ou ser contornada. Em vez de depender de uma única barreira, a DiD utiliza várias camadas de controles independentes para que a falha de uma camada não exponha todo o sistema.
Imagine isso como um castelo medieval que não é protegido por uma única muralha. Um invasor que passa pelo fosso ainda enfrenta a muralha externa; depois de escalar a muralha, ainda precisa passar pelos guardas. A DiD aplica a mesma filosofia à segurança de TI, envolvendo os dados mais valiosos de uma organização em camadas concêntricas de proteção que um invasor precisa violar uma após a outra.
Benefícios da defesa em profundidade
A implementação de controles de segurança em camadas oferece benefícios que nenhuma defesa individual pode proporcionar sozinha. Os principais benefícios da DiD incluem:
- Elimina a dependência de qualquer controle único: como as proteções são redundantes, é muito menos provável que um único controle contornado leve a um comprometimento total. Se um invasor ultrapassar uma camada, a próxima camada já estará em vigor para retardá-lo ou detê-lo, eliminando o ponto único de falha decorrente da dependência de uma única defesa.
- Ganha tempo para detectar e responder: cada camada que um atacante precisa atravessar leva tempo e gera atividades que podem ser sinalizadas por ferramentas de monitoramento, dando às equipes de segurança uma janela maior de oportunidade para detectar e responder a uma invasão.
- Defende contra toda a gama de ameaças: uma estratégia de segurança em camadas aborda vários tipos de risco de uma só vez, incluindo ataques externos, ameaças internas e ações negligentes de funcionários. Como cada camada combate um tipo diferente de ameaça, a combinação protege contra muito mais cenários do que um único controle conseguiria.
- Oferece suporte à conformidade e ao gerenciamento de riscos: muitas regulamentações e estruturas de segurança preveem que as organizações apliquem proteções em camadas e sobrepostas. Uma abordagem de DiD ajuda a demonstrar a devida diligência e se alinha naturalmente à maioria dos requisitos de conformidade e gerenciamento de riscos.
Defesa em profundidade vs. confiança zero
A defesa em profundidade é uma estratégia de redundância em camadas, com múltiplos controles independentes sobrepostos para que, se um falhar, outros continuem a proteger o sistema. A confiança zero é um modelo de segurança construído com base no princípio de "nunca confiar, sempre verificar", o que significa que cada solicitação de acesso é autenticada e autorizada, independentemente de vir de dentro ou de fora da rede. A DiD se preocupa em sobrepor controles diversos em todo o ambiente, enquanto a confiança zero se concentra em verificar continuamente a identidade e o acesso a cada ponto. Esses dois conceitos são complementares: a confiança zero fortalece as camadas de identidade e acesso dentro de uma estratégia mais ampla de DiD, e a DiD garante que os controles de acesso da confiança zero sejam apoiados por medidas adicionais.
| Defesa em profundidade | Confiança zero | |
|---|---|---|
| Princípio principal | Aplique múltiplos controles redundantes em camadas | Nunca confiar, sempre verificar |
| Foco principal | Proteção sobreposta em todas as camadas | Verificação contínua de identidade e acesso |
| Suposição | Qualquer controle individual pode falhar | Segmentação, microssegmentação, confiança zero |
| Escopo | Todo o ambiente | Cada solicitação de acesso |
| Relacionamento | Fornece a base em camadas | Reforça as camadas de identidade e acesso |
Como implementar a defesa em profundidade
A defesa em profundidade é um processo contínuo de mapear o que proteger, implementar controles em camadas e revisá-los continuamente à medida que as ameaças e a infraestrutura mudam. As organizações podem colocar a DiD em prática seguindo estas etapas:
- Inventarie e classifique os ativos. Identifique o que precisa ser protegido, incluindo dados, sistemas, aplicativos e usuários, e faça uma avaliação de riscos para determinar o que é mais valioso e está mais exposto.
- Mapeie a superfície de ataque. Identifique as ameaças, vulnerabilidades e pontos de entrada que um invasor poderia explorar em todas as camadas, desde sistemas voltados para a internet até aplicações internas.
- Selecione controles sobrepostos para cada camada. Mapeie controles físicos, técnicos e administrativos às camadas de um ambiente (perímetro, rede, endpoint etc.). Priorize a diversidade de controles usando diferentes fornecedores e tecnologias em todas as camadas, para que uma única vulnerabilidade não possa comprometer toda uma pilha.
- Aplique o acesso de menor privilégio e um gerenciamento de identidade robusto. Limite o acesso de cada usuário somente ao que é necessário e reforce-o com IAM e MFA. Adicionar Governança e Administração de Identidades (IGA) e Gerenciamento de Acesso Privilegiado (PAM) limita ainda mais a movimentação lateral de um invasor caso ele viole uma camada externa.
- Implemente monitoramento, registro e detecção. O monitoramento e o registro contínuos entre as camadas permitem que uma violação em uma camada seja detectada e contida antes que alcance os dados essenciais. Quanto antes uma violação for detectada e tratada, menos danos ela poderá causar.
- Prepare a resposta a incidentes e a recuperação. Mantenha planos de resposta a incidentes documentados e backups confiáveis para que, quando algo conseguir passar, as equipes possam conter a ameaça rapidamente, remediar os sistemas afetados e recuperar dados comprometidos.
- Prepare a resposta a incidentes e a recuperação. Mantenha planos de resposta a incidentes documentados e backups confiáveis para que, quando algo conseguir passar, as equipes possam conter a ameaça rapidamente, remediar os sistemas afetados e recuperar dados comprometidos.
- Treine os funcionários. O treinamento regular de conscientização sobre segurança operacionaliza a camada administrativa e aborda o erro humano como causa de violações. Funcionários que conseguem reconhecer phishing, engenharia social e práticas online inseguras se tornam uma camada ativa de defesa em vez de um ponto fraco.