Gestion des mots de passe sur les réseaux sociaux

Secure your enterprise social media accounts

Le gestionnaire de mots de passe en entreprise de Keeper protège les comptes de réseaux sociaux de votre organisation grâce à un contrôle centralisé, un partage sécurisé des identifiants et une auditabilité totale.
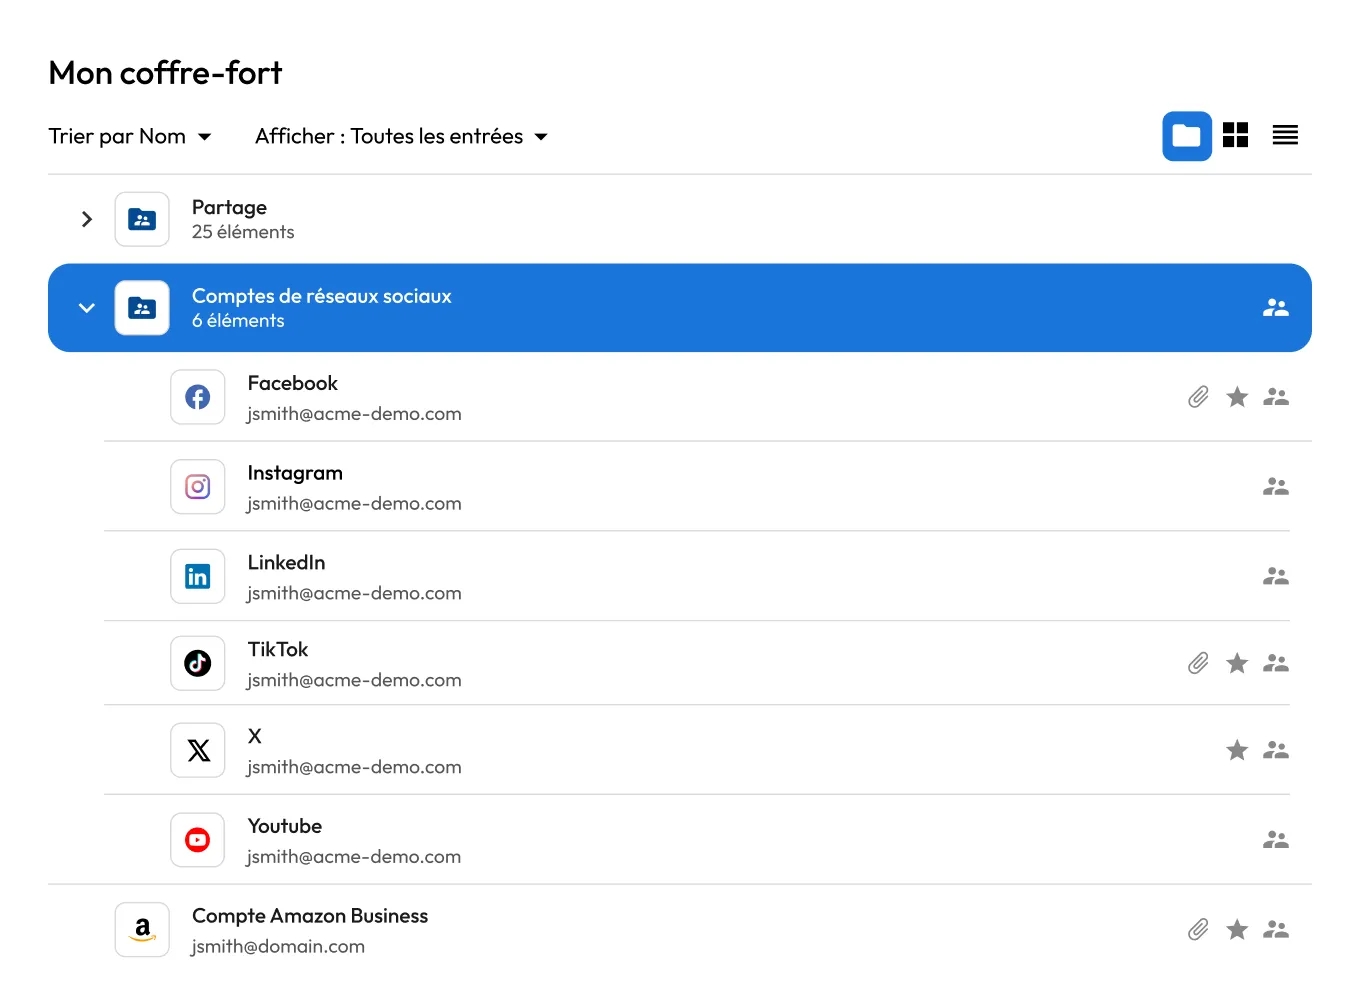
Coffre-fort Keeper contenant les identifiants Facebook, Instagram, LinkedIn, TikTok, X et YouTube dans un dossier partagé « Comptes de réseaux sociaux » pour une gestion sécurisée des mots de passe de réseaux sociaux.

Pourquoi la gestion des mots de passe sur les réseaux sociaux est importante

Empêche les prises de contrôle de comptes

Les comptes d’entreprise sur les réseaux sociaux sont des cibles fréquentes pour la bourrage d’identifiants, le phishing et l’ingénierie sociale. Un seul compte compromis peut entraîner des publications non autorisées, des dommages à la marque et une perte de confiance dans l’audience, souvent quelques minutes après la violation. Centraliser les identifiants dans un coffre-fort chiffré et imposer des mots de passe forts et uniques réduit considérablement ce risque.

Protège la réputation de la marque

Les publications non autorisées ou malveillantes sur les réseaux sociaux peuvent nuire à la crédibilité de la marque de manière difficile à inverser. Sécuriser l’accès garantit que seuls les utilisateurs approuvés peuvent se connecter et publier du contenu au nom de l’organisation.

Contrôle qui a accès

Les équipes marketing, agences et sous-traitants ont souvent besoin d’un accès partagé aux comptes de réseaux sociaux de l’entreprise. Sans des contrôles appropriés, les organisations perdent la visibilité sur qui peut se connecter, quelles actions ils peuvent entreprendre et si d’anciens employés ou sous-traitants y ont encore accès.

Comment Keeper sécurise les comptes de réseaux sociaux à grande échelle

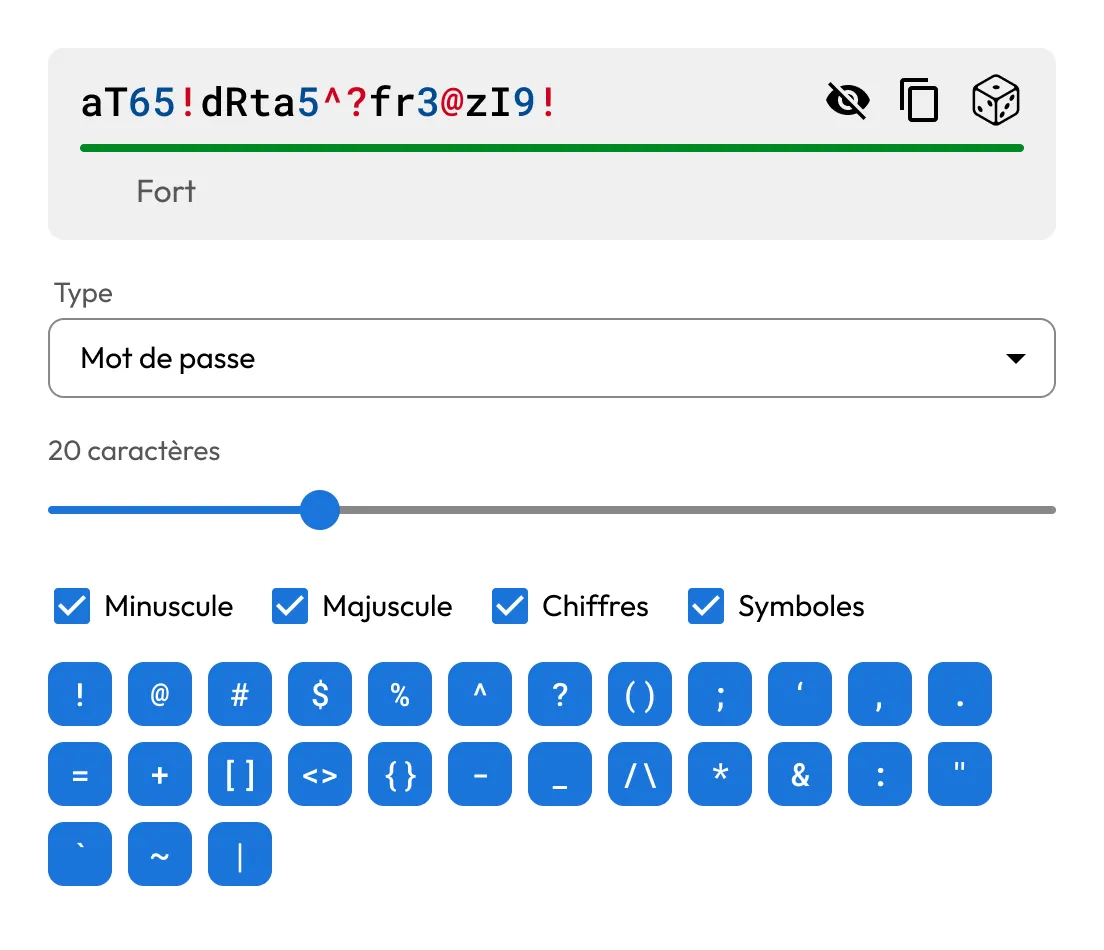
Le générateur de mots de passe Keeper crée un mot de passe robuste de 20 caractères — combinant majuscules, minuscules, chiffres et symboles personnalisables — pour sécuriser les comptes de réseaux sociaux.

Centralise, génère et sécurise les identifiants

Stockez tous les identifiants de comptes de réseaux sociaux dans un coffre-fort chiffré zero knowledge. Chaque compte utilise des mots de passe forts et uniques créés par le générateur de mots de passe intégré à Keeper, empêchant ainsi la réutilisation.

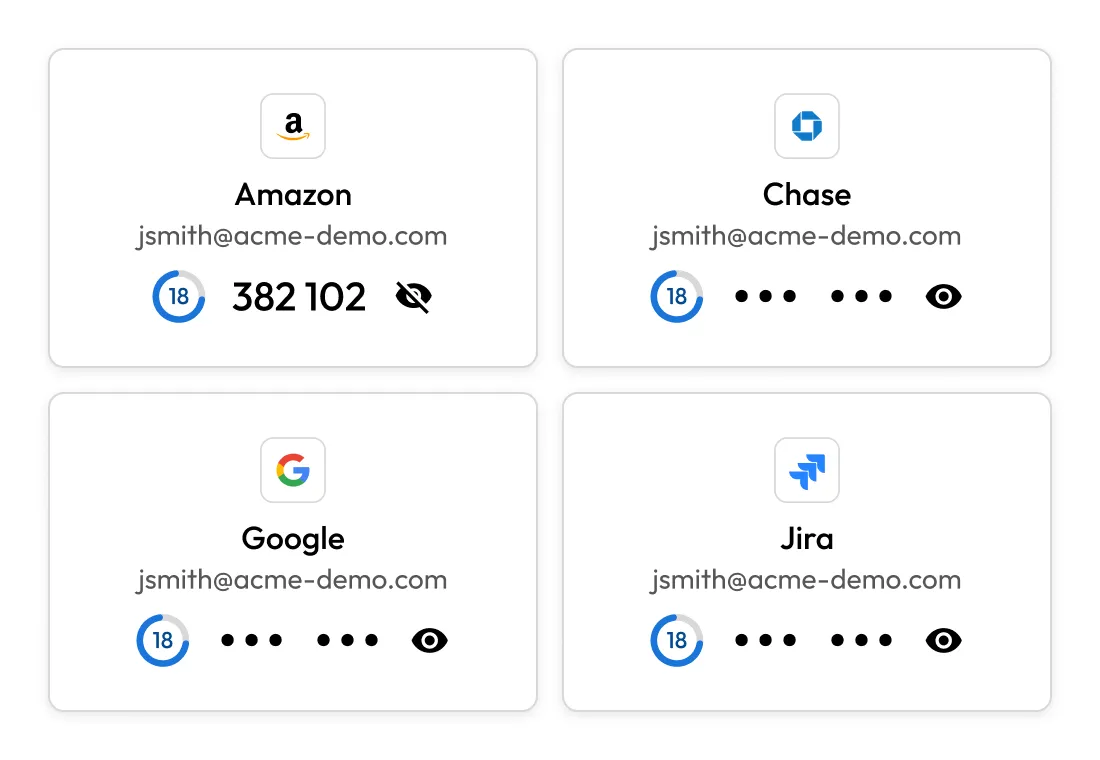
Cartes de coffre-fort Keeper pour Amazon, Chase, Google et Jira affichant des codes 2FA intégrés, illustrant le stockage et la gestion sécurisés de la 2FA aux côtés des identifiants de compte.

Partage les codes TOTP et les clés d’accès

Keeper stocke les codes TOTP et les clés d’accès attachés à chaque compte et les partage de manière sécurisée avec tous ceux qui y ont accès. Tout membre autorisé de l’équipe peut générer le code de connexion ou s’authentifier avec la clé d’accès depuis son propre coffre-fort, sans que le titulaire du compte ait besoin d’être en ligne ou de remettre son appareil.

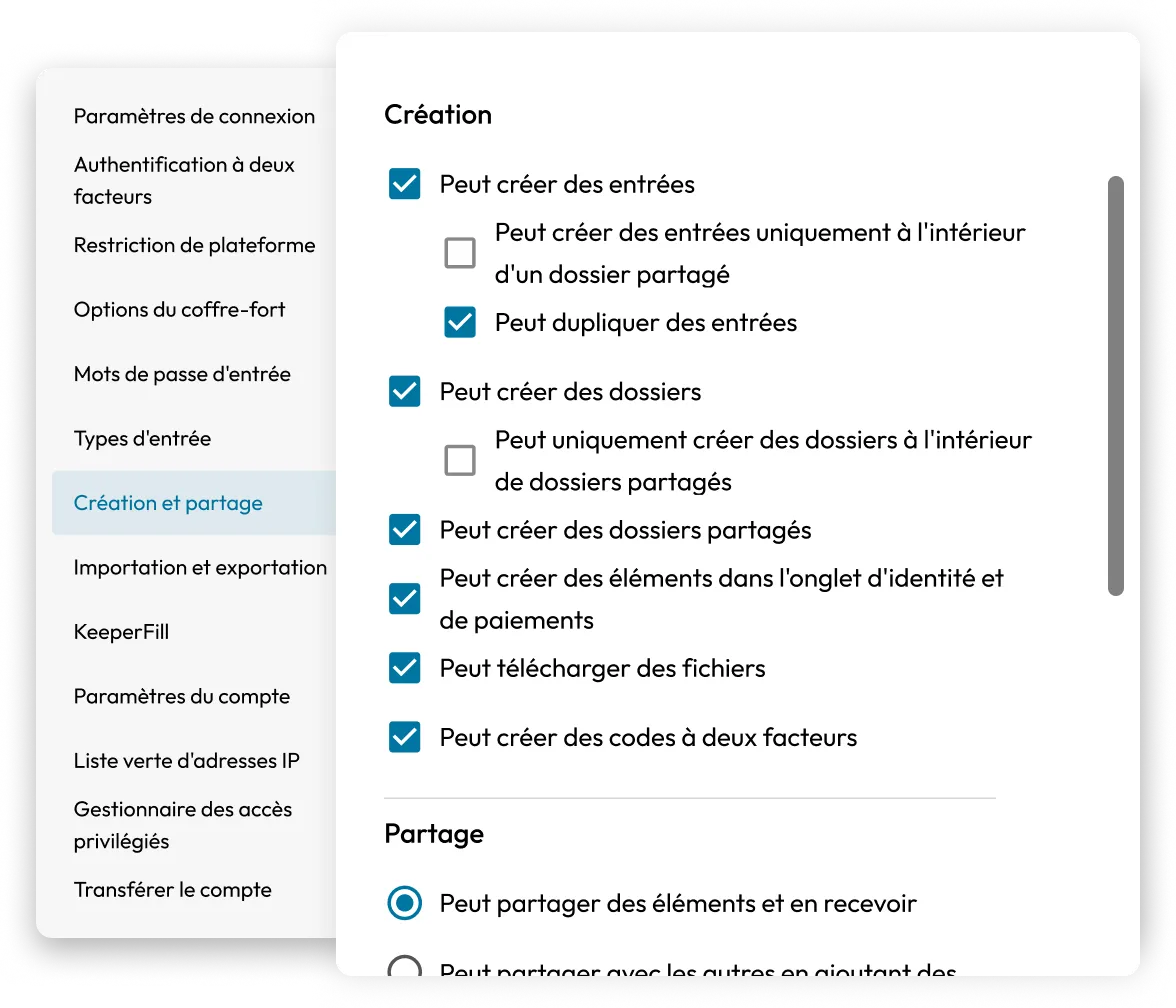
Paramètres d'administration de Keeper affichant des contrôles granulaires pour la création et le partage d'entrées de coffre-fort, de dossiers, de fichiers et de codes 2FA.

Applique le contrôle d'accès basé sur les rôles (RBAC)

Les administrateurs définissent qui peut accéder à chaque compte en fonction du rôle, de l’équipe ou du projet. Les identifiants sont injectés via KeeperFill, permettant aux utilisateurs de s’authentifier sans jamais voir le mot de passe sous-jacent.

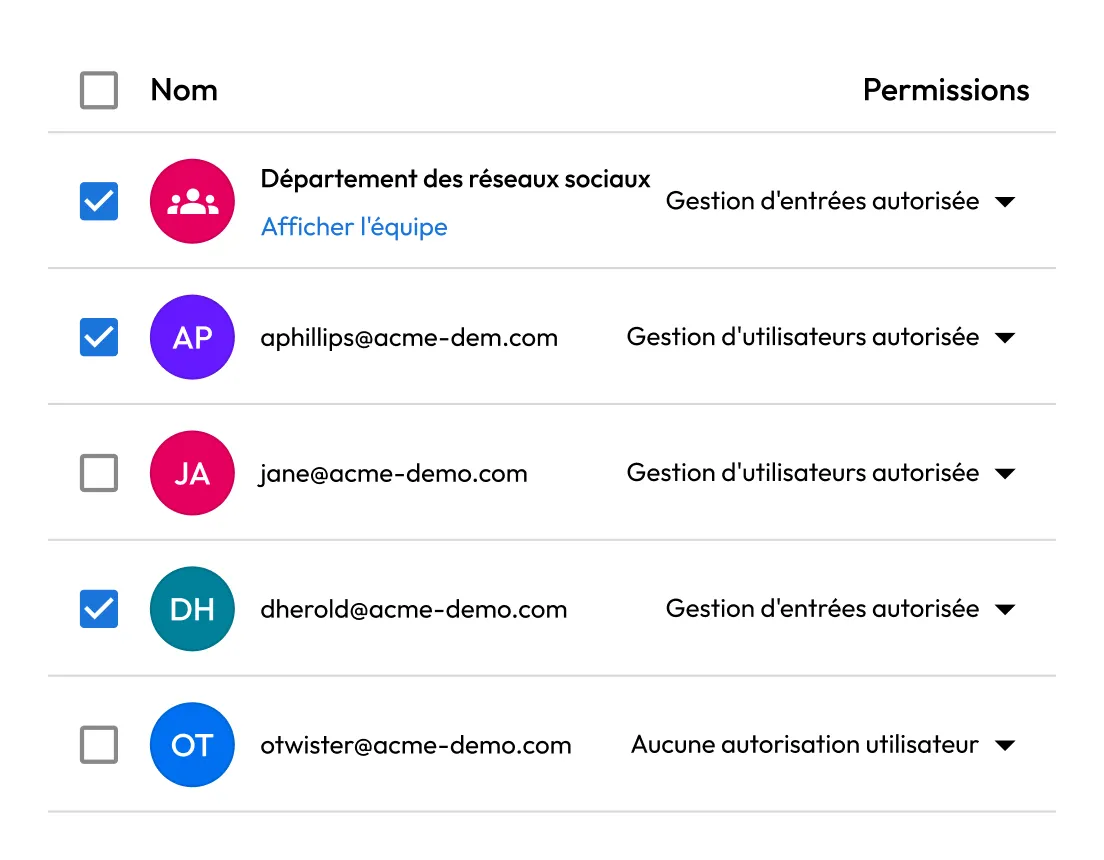
Les autorisations du dossier partagé Keeper affichent une équipe chargée des réseaux sociaux ainsi que des utilisateurs individuels disposant d'un accès basé sur les rôles pour gérer les entrées ou les utilisateurs, ou ne disposant d'aucune autorisation.

Permet un partage sécurisé entre équipes sans exposition

Il est possible d'accorder aux équipes, aux agences et aux tiers un accès aux comptes sans partager directement le mot de passe. Les autorisations d’accès peuvent être configurées pour expirer automatiquement à la fin d’un projet ou d’un engagement, afin que l’accès des entrepreneurs ne s’attarde pas.

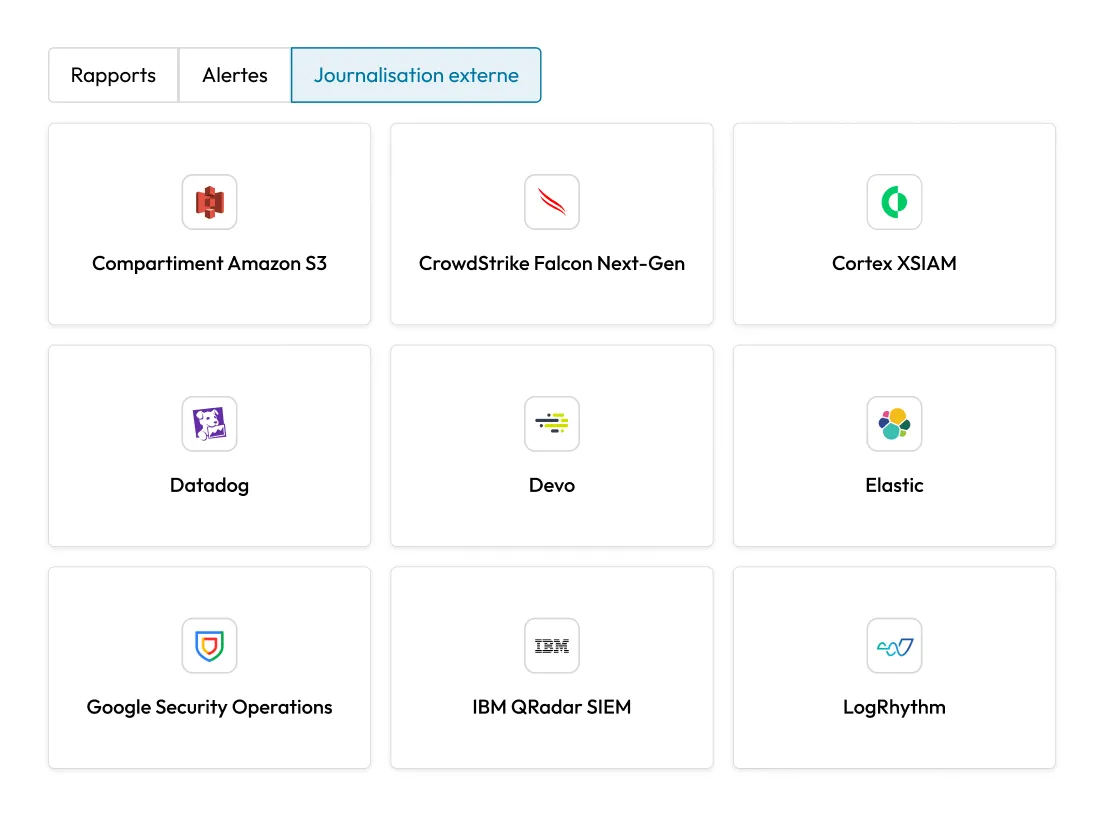
Paramètres de journalisation externe de Keeper affichant les intégrations avec des SIEM et des plateformes de sécurité, notamment Amazon S3, CrowdStrike, Cortex XSIAM, Datadog, Devo, Elastic, Google Security Operations, IBM QRadar et LogRhythm.

Offre une visibilité complète et soutient la conformité

Chaque connexion, demande d’accès et changement d’identifiant est enregistré avec un horodatage et une identité utilisateur. Le journal d’audit peut être exporté vers des plateformes SIEM pour un suivi centralisé et utilisé pour soutenir les exigences de conformité. Les administrateurs disposent d'un historique complet indiquant qui a accédé à quel compte et à quel moment.

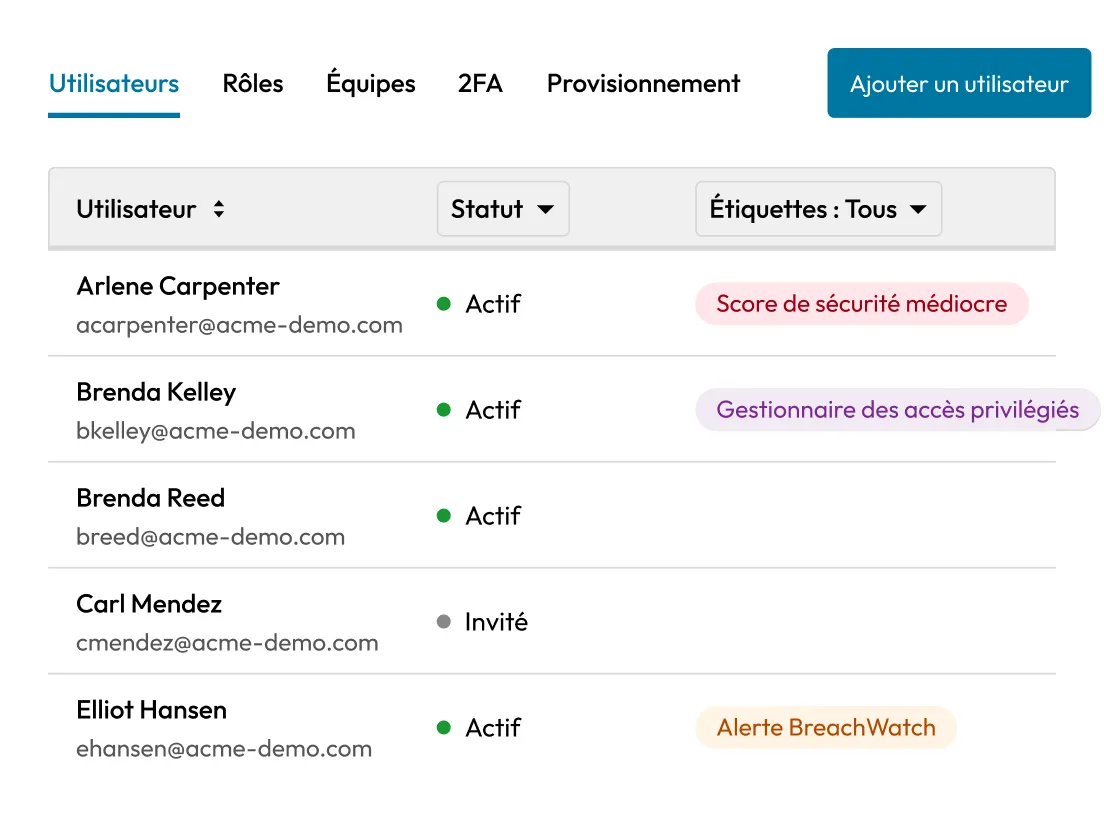
Console d'administration centralisée de Keeper affichant les utilisateurs de l'entreprise ainsi que le statut de leur compte et les indicateurs de sécurité, notamment le score de sécurité faible, la gestion des accès privilégiés (PAM) et les alertes BreachWatch.

Simplifie l’attribution et la révocation des accès des employés

Les nouveaux membres de l’équipe ont accès en quelques minutes. Lorsqu’une personne quitte ou change de rôle, l’accès est immédiatement révoqué depuis la Console d’administration. Pour une sécurité complète hors bord, les identifiants doivent être transférés en même temps que la révocation de l’accès au coffre-fort. Le générateur de mots de passe de Keeper rend ce processus en une seule étape.

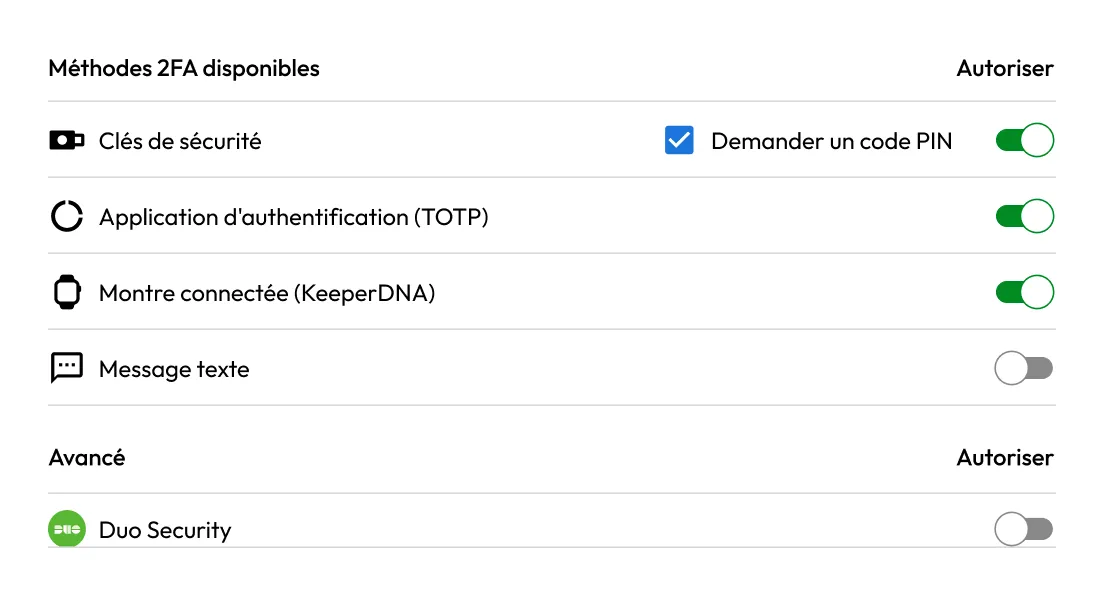
Paramètres Keeper 2FA affichant les clés de sécurité, les applications d'authentification et l'authentification par montre connectée KeeperDNA activées, avec des options supplémentaires pour les SMS et Duo Security.

Renforce l’authentification avec MFA

L’authentification multifacteur (MFA) protège les comptes de réseaux sociaux contre tout accès non autorisé, même si un mot de passe est compromis. Keeper stocke ces codes MFA dans le même coffre-fort que le compte, donc activer la MFA ne crée pas une application d’authentification séparée que votre équipe doit gérer ou synchroniser.

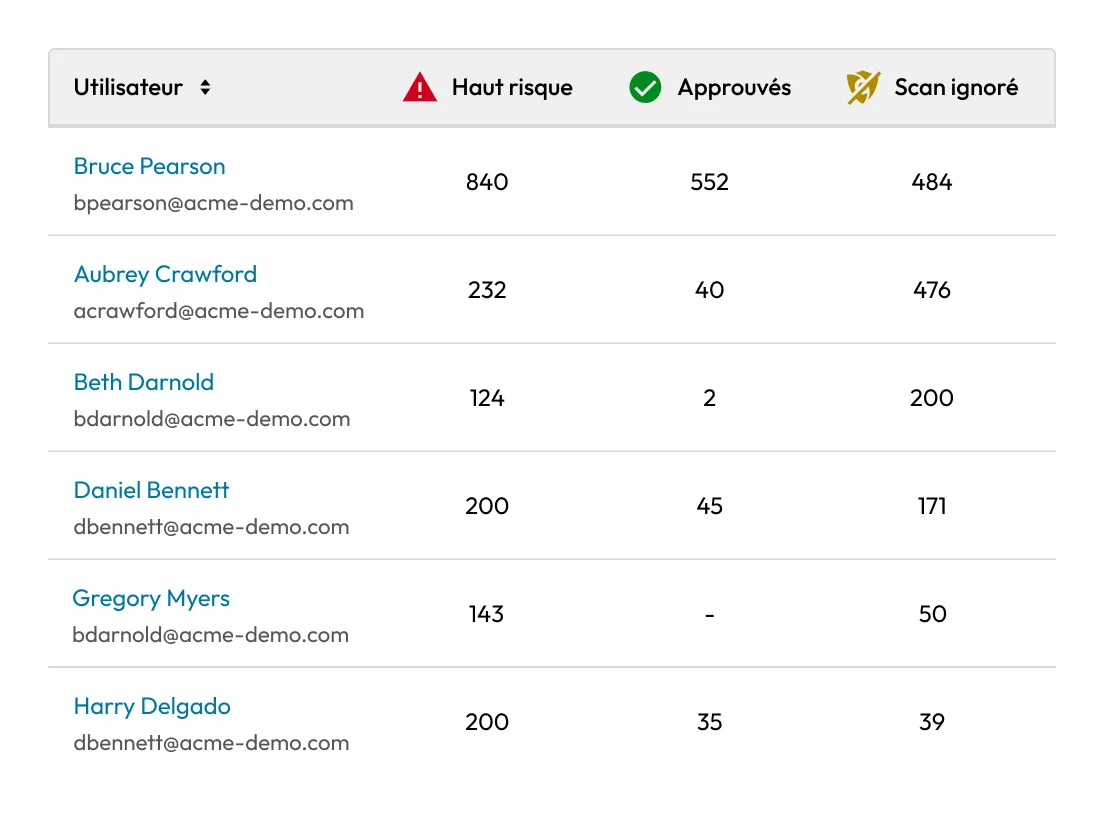
Rapport Keeper Security répertoriant les utilisateurs ainsi que le nombre d'analyses de mots de passe ayant révélé des risques élevés, réussi ou été ignorées, aidant ainsi les administrateurs à identifier les comptes nécessitant une attention particulière en matière de sécurité.

Détecte les identifiants compromis grâce à la surveillance du dark web

BreachWatch® de Keeper surveille en permanence le dark web à la recherche d'identifiants compromis stockés. Si un employé réutilise un mot de passe révélé lors d’une violation de données connue, Keeper alerte à la fois l’employé et les administrateurs afin que les identifiants puissent être mis à jour immédiatement.

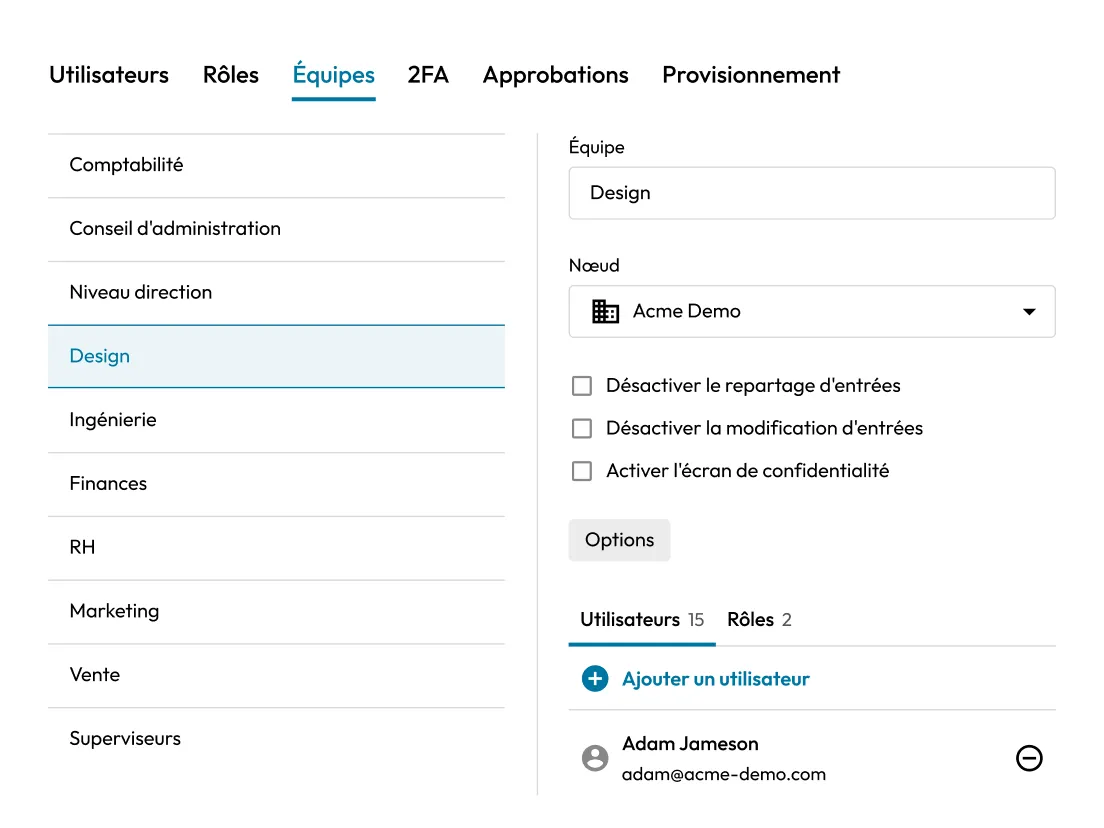
Console d'administration centralisée de Keeper affichant les paramètres de gestion des équipes avec l'équipe « Design » sélectionnée, incluant les attributions d'utilisateurs et de rôles, la configuration des nœuds et les contrôles de sécurité au niveau de l'équipe.

Étend la sécurité au-delà des contrôles natifs de la plateforme

Certaines plateformes de réseaux sociaux ne proposent pas de contrôles d'accès multi-utilisateurs ni de paramètres d'autorisation granulaires. Keeper permet un partage sécurisé, un accès basé sur les autorisations et une supervision centralisée pour les comptes dépourvus de fonctionnalités natives de gestion d’équipe.

Comment protéger les comptes de réseaux sociaux avec Keeper

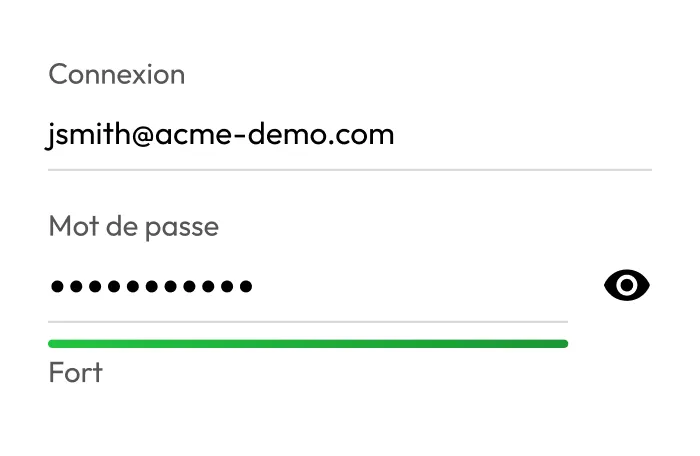
Entrée Keeper affichant une adresse e-mail et un mot de passe masqué avec une forte cote de sécurité des mots de passe.

Ajouter les identifiants de réseaux sociaux au coffre-fort

Stockez les identifiants de connexion de chaque compte comme une entrée de coffre-fort. Le générateur de mots de passe de Keeper crée un mot de passe fort et unique pour chaque compte.

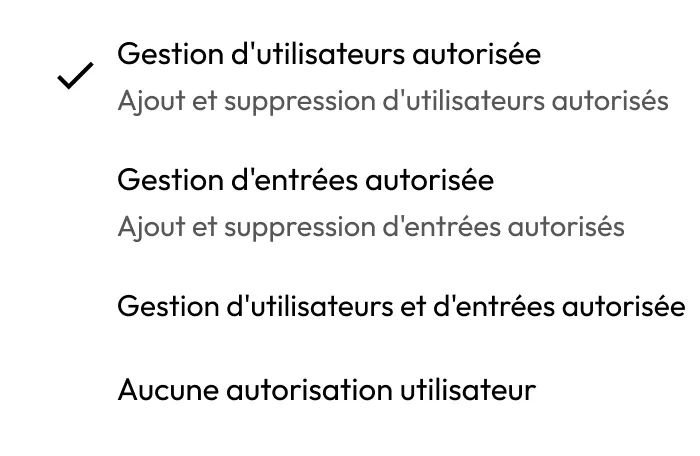
Menu des autorisations Keeper proposant des options pour gérer les utilisateurs, gérer les entrées, gérer les deux ou n'attribuer aucune autorisation utilisateur.

Attribuer l’accès par rôle ou par équipe

Utilisez des dossiers partagés pour regrouper les comptes par marque, plateforme ou région, puis attribuez l’accès à l’équipe, agence ou individu concerné. Définissez des permissions pour contrôler si les utilisateurs peuvent voir, modifier ou partager des identifiants.

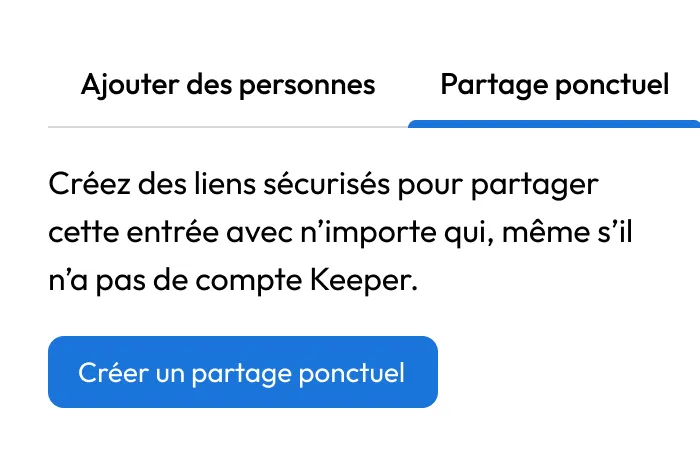
La fonctionnalité partage ponctuel de Keeper crée un lien sécurisé pour partager une entrée de coffre-fort avec n’importe qui, y compris les personnes sans compte Keeper.

Activer le partage sécurisé

Partagez l’accès avec des agences externes ou des prestataires en partageant dans le temps. Les destinataires s’authentifient via Keeper et accèdent au compte via KeeperFill.

Foire aux questions

Comment Keeper sécurise-t-il les comptes partagés sur les réseaux sociaux ?

Les identifiants sont stockés dans un coffre-fort chiffré zero knowledge et partagés via le modèle de partage basé sur les permissions de Keeper, les utilisateurs s’authentifiant auprès des comptes via KeeperFill. Le mot de passe est injecté automatiquement et n’est jamais affiché. L’accès peut être limité par rôle, programmé pour expirer à une date précise et révoqué instantanément depuis la console d’administration.

Keeper peut-il retirer instantanément l’accès aux comptes ?

Oui, les administrateurs peuvent révoquer immédiatement l’accès au coffre-fort depuis la console d’administration. Pour une sécurité totale, les identifiants doivent également être renouvelés lors de la sortie de la borde. Le générateur de mots de passe et la fonction de saisie automatique de Keeper rendent le processus rapide et en une seule étape, garantissant qu'un ancien employé ne puisse pas accéder au compte, même s'il a noté le mot de passe ailleurs.

Keeper prend-il en charge le SSO et la MFA pour sécuriser les comptes de réseaux sociaux ?

Keeper s'intègre aux fournisseurs d'identité (IdP) compatibles SAML 2.0 pour permettre l'authentification unique (SSO) lors de l'accès au coffre-fort et impose l'authentification multifacteur (MFA) au niveau de ce dernier. Cela signifie que les membres de l’équipe s’authentifient via votre fournisseur d’identité existant pour accéder à leur coffre-fort Keeper, où les identifiants des réseaux sociaux sont stockés et injectés de manière sécurisée. La MFA peut également être configurée pour des comptes individuels de réseaux sociaux grâce au stockage TOTP intégré de Keeper.

Est-ce que Keeper est difficile à déployer pour les équipes marketing ?

Non. Keeper est conçu pour être facile à utiliser et rapide à déployer, sans nécessiter d’expertise technique. Les équipes marketing et relations publiques peuvent importer des identifiants existants, organiser les comptes dans des dossiers partagés et commencer à partager des accès en toute sécurité en moins d'une heure. Aucune intervention informatique n’est requise pour l’utilisation quotidienne.

Retirer l'autorisation d'utilisation de cookiesNous accordons de l'importance à votre vie privée

Nous utilisons des cookies sur notre site pour vous offrir la meilleure expérience de navigation possible, vous proposer des publicités personnalisées sur nos produits et notre contenu, et analyser le trafic sur le site Web. Pour en savoir plus, veuillez consulter notre politique de confidentialité.

Inscrivez-vous pour bénéficier d'un essai gratuit

Acheter maintenant