Keeper® frente a One Identity: la mejor alternativa a One Identity

La arquitectura de One Identity requiere hardware dedicado, una implementación compleja y servicios profesionales para llegar a producción. Keeper se implementa en minutos, sin dispositivos, sin cambios en la infraestructura y sin necesidad de servicios profesionales. Vea cómo se comparan.
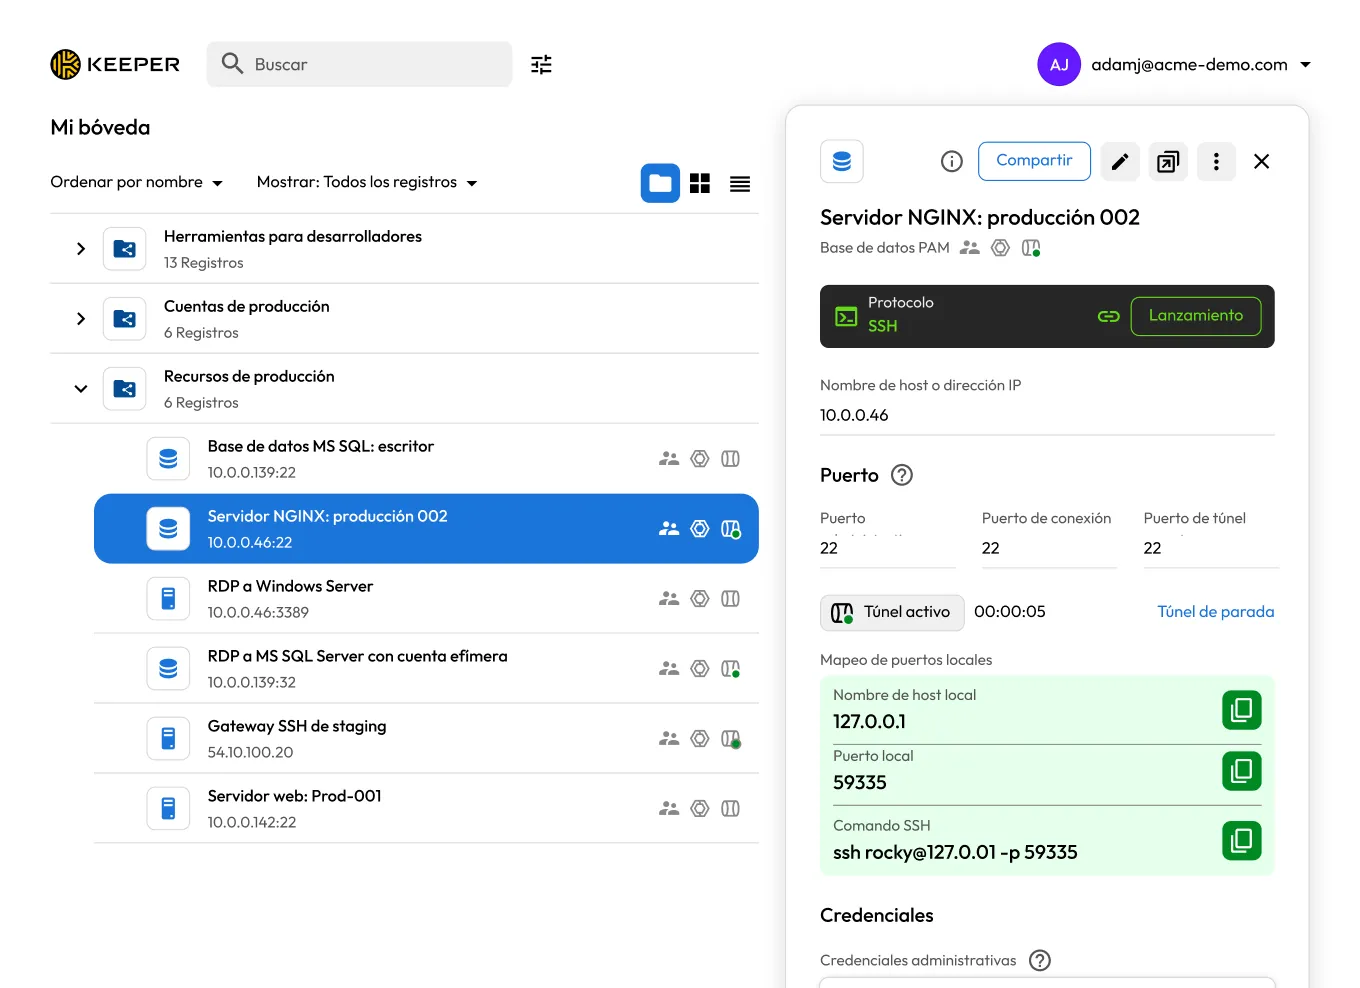
Proteja la infraestructura crítica con Keeper Security

¿Qué hace que Keeper sea la mejor alternativa a One Identity?

El análisis se basa en documentación e información disponibles públicamente al 12 de agosto de 2026.

Keeper = superseguro
One Identity
Arquitectura e implementación

KeeperPAM® no requiere dispositivos físicos ni virtuales, infraestructura local ni hardware dedicado. Una puerta de enlace ligera y en contenedores gestiona la conectividad con los entornos de destino mediante una conexión únicamente saliente, sin necesidad de realizar cambios en el firewall para conexiones entrantes.

La bóveda de Keeper, la consola de administración y todas las capacidades de la plataforma se proporcionan a través de la nube y son accesibles desde cualquier dispositivo. La mayoría de las organizaciones están completamente operativas en un día, sin necesidad de servicios profesionales para llegar a un entorno de producción

Según la documentación disponible públicamente, la suite Safeguard PAM de One Identity, que incluye Safeguard for Privileged Passwords, Safeguard for Privileged Sessions y Safeguard for Privileged Analytics, se ejecuta en dispositivos Safeguard dedicados, ya sean físicos o virtuales.

Safeguard On Demand es la opción proporcionada como SaaS, que ofrece una versión gestionada en la nube con una menor sobrecarga de infraestructura, aunque sigue requiriendo la configuración de una VPN para conectarse a la red del cliente.

El modelo basado en dispositivos es adecuado para organizaciones con requisitos de alta garantía, entornos aislados o infraestructura local, pero introduce una complejidad de implementación y una sobrecarga de mantenimiento de infraestructura que las implementaciones nativas de la nube evitan.

Cifrado de conocimiento cero y confidencialidad de los datos

Keeper se basa en una arquitectura de conocimiento cero y confianza cero. Todo el cifrado se realiza del lado del cliente antes de que los datos lleguen a los servidores de Keeper. Keeper no tiene capacidad para acceder a los datos, las credenciales ni los secretos de la bóveda del cliente en ningún nivel. Cada registro de la bóveda está protegido por su propia clave AES-256 única, generada localmente en el dispositivo del usuario.

El módulo criptográfico de Keeper está validado conforme a FIPS 140-3 por el Programa de Validación de Módulos Criptográficos del NIST. Esta arquitectura es la razón por la que Keeper ha mantenido un historial de seguridad impecable durante toda su trayectoria, con cero filtraciones y cero sanciones regulatorias.

Según la documentación disponible públicamente, One Identity no implementa una arquitectura de conocimiento cero. Las credenciales y los datos de las sesiones son gestionados de forma centralizada por el dispositivo Safeguard, que, por diseño, tiene acceso a los datos que intermedia. Así es como la plataforma realiza la intermediación de sesiones, la inspección de protocolos y el análisis del comportamiento.

Esta es una decisión arquitectónica deliberada que permite capacidades como el bloqueo de sesiones en tiempo real y el análisis del contenido de la pantalla. La contrapartida es que el dispositivo Safeguard almacena datos de credenciales que pueden descifrarse y constituye un objetivo de mayor valor en caso de vulneración, en comparación con un sistema de conocimiento cero, en el que los datos cifrados no pueden ser descifrados por el proveedor ni por la plataforma.

Autorizaciones gubernamentales y certificaciones de cumplimiento

Keeper cuenta con la certificación FedRAMP High y la autorización GovRAMP High, está alojado en AWS GovCloud con almacenamiento de datos exclusivamente en los Estados Unidos y dispone de un equipo de soporte independiente compuesto únicamente por personas de los Estados Unidos para entornos regulados.

Keeper está validado conforme a FIPS 140-3 y cuenta con las certificaciones SOC 2 Tipo II, SOC 3 e ISO 27001, 27017 y 27018. Keeper admite el cumplimiento de ITAR y FDA 21 CFR Parte 11 y ha implementado cifrado resistente a la computación cuántica mediante CRYSTALS-Kyber.

One Identity Safeguard cuenta con certificaciones SOC 2 Tipo II, SOC 3 e ISO 27001, 27017 y 27018 y admite casos de uso de cumplimiento de GDPR, PCI DSS, SOX y HIPAA.

One Identity Safeguard no figura como producto con certificación FedRAMP en FedRAMP Marketplace y no cuenta con autorización GovRAMP.

Amplitud de cobertura de la plataforma para todos los usuarios

Keeper está diseñado para toda la organización, no solo para administradores de TI y usuarios con privilegios. KeeperPAM unifica la gestión empresarial de contraseñas, la gestión de sesiones privilegiadas, la gestión de secretos, el aislamiento remoto del navegador y la gestión de privilegios de endpoints en una única plataforma.

Cada empleado obtiene una bóveda con todas las funcionalidades, que incluye autocompletado, compatibilidad con claves de acceso y monitoreo de la dark web. Cada usuario empresarial recibe un plan familiar gratuito. La amplitud de Keeper permite a las organizaciones aplicar una seguridad de identidades uniforme, desde los empleados de primera línea hasta las cuentas de infraestructura más confidenciales, sin implementar herramientas independientes para distintos usuarios.

One Identity es una plataforma centrada en PAM y diseñada para la gestión de cuentas privilegiadas, el control de sesiones y el análisis del comportamiento. Incluye una funcionalidad Personal Password Vault para usuarios empresariales, pero su diseño y sus capacidades principales están orientados a administradores con privilegios, equipos de TI y flujos de trabajo de cumplimiento.

La bóveda personal limita el almacenamiento a 100 contraseñas por usuario y carece de la extensión del navegador, la experiencia de la aplicación móvil y la facilidad de uso para consumidores que ofrece un gestor de contraseñas dedicado, lo que significa que las organizaciones que implementen Safeguard para el acceso privilegiado normalmente seguirán necesitando una solución independiente de gestión de contraseñas para proteger las credenciales de los empleados en general.

El portafolio más amplio de One Identity, incluido One Identity Manager para IGA, puede abarcar una mayor parte de la infraestructura de identidades, aunque cada producto requiere su propia implementación y licencia.

Gestión y grabación de sesiones privilegiadas

Keeper proporciona gestión de sesiones privilegiadas sin agentes mediante SSH, RDP, VNC, sesiones de bases de datos y sesiones de navegador remoto, todo desde la bóveda de Keeper y sin instalar software en los sistemas de destino.

Cada sesión está cifrada de extremo a extremo con claves únicas por sesión, se almacena en la bóveda gestionada por el cliente y solo puede ser descifrada por usuarios autorizados. Los administradores pueden buscar contenido de las sesiones, revisar registros de pulsaciones de teclas y reproducir grabaciones desde la bóveda.

KeeperAI supervisa las sesiones activas en tiempo real, clasifica el comportamiento según el nivel de riesgo y puede finalizar automáticamente las sesiones cuando se detectan amenazas, sin intervención humana.

Según la documentación disponible públicamente, One Identity Safeguard for Privileged Sessions proporciona sólidas capacidades de grabación de sesiones, indexación de texto completo y búsqueda mediante OCR.

Safeguard for Privileged Analytics añade análisis del comportamiento de los usuarios y ejecuta 13 algoritmos de aprendizaje automático sobre los datos de las sesiones, además de proporcionar detección de anomalías y alertas clasificadas por nivel de riesgo.

Estos análisis se ejecutan en el dispositivo Safeguard, que procesa de forma centralizada los datos de las sesiones, mientras que el modelo de conocimiento cero de Keeper garantiza que las grabaciones de las sesiones permanezcan cifradas y sean inaccesibles para la propia plataforma.

Integración de SSO y flexibilidad de proveedores de identidad

Keeper SSO Connect® se integra con cualquier IdP compatible con SAML 2.0, incluidos Microsoft Entra ID, Okta, Google Workspace, AWS, Duo, Ping, OneLogin y JumpCloud, sin necesidad de hardware, componentes locales ni cambiar de proveedor de identidad.

Keeper también amplía la cobertura de SSO a aplicaciones que no son compatibles de forma nativa con SAML, manteniendo en todo momento el cifrado de conocimiento cero. El aprovisionamiento mediante SCIM gestiona automáticamente y en tiempo real el aprovisionamiento de usuarios, la asignación de equipos y el desaprovisionamiento.

Según la documentación disponible públicamente, One Identity admite SSO mediante SAML 2.0 y se integra con los principales IdP, incluidos Microsoft Entra ID, Okta y AD FS. Sin embargo, el ecosistema más amplio de One Identity, incluida la integración con Active Directory mediante Safeguard Authentication Services, la gobernanza de identidades mediante One Identity Manager y la gestión de sudo mediante Privilege Manager for Unix, crea dependencias con otros productos de One Identity para ampliar determinadas funcionalidades.

Las organizaciones que deseen integraciones que vayan más allá de las capacidades principales de PAM podrían verse en la necesidad de adoptar un conjunto más amplio de productos de One Identity, lo que introduce consideraciones adicionales de adquisición, licencias e implementación.

Acceso seguro a bases de datos

Keeper proporciona KeeperDB, una interfaz integrada de gestión de bases de datos dentro de la bóveda de Keeper que también está disponible como aplicación de escritorio independiente. Los usuarios con privilegios pueden consultar y gestionar de forma segura bases de datos MySQL, PostgreSQL y Microsoft SQL Server sin que las credenciales lleguen en ningún momento a un dispositivo local.

Cada sesión se ejecuta dentro del aislamiento remoto del navegador de Keeper, se graba por completo y se rige por políticas centralizadas de privilegio mínimo con un registro de auditoría completo. Los administradores pueden aplicar sesiones de solo lectura, conceder acceso por tiempo limitado y controlar las exportaciones de datos, todo desde la misma consola que gestiona los demás aspectos de la plataforma.

One Identity admite la gestión de credenciales de cuentas de bases de datos y la intermediación de sesiones para el acceso a bases de datos mediante sus productos Safeguard for Privileged Passwords y Safeguard for Privileged Sessions.

One Identity no ofrece una interfaz nativa de gestión de bases de datos basada en navegador con el modelo de cero exposición de credenciales de KeeperDB, en el que la conexión con la base de datos se intermedia por completo dentro de la bóveda, sin que las credenciales lleguen a los endpoints locales. Las sesiones de bases de datos mediante Safeguard se intermedian y se graban, pero la gestión y las consultas de las bases de datos se realizan mediante herramientas de cliente locales.

Keeper frente a One Identity: calificaciones y reseñas de usuarios

Keeper = superseguro
One Identity
Tienda de aplicaciones iOS

Tienda de aplicaciones iOS

Aplicación en Microsoft Store

Aplicación en Microsoft Store

Extensión de Chrome

Extensión de Chrome

Android

Android

La plataforma de seguridad de identidades diseñada para escalar junto con su organización

KeeperPAM ofrece una arquitectura de conocimiento cero, certificación FedRAMP High y una plataforma unificada que abarca a todos los usuarios y todas las cuentas privilegiadas, sin dispositivos, dependencias de productos ni complejidad de implementación.

Preguntas frecuentes

¿Cómo se compara la implementación de Keeper con la de One Identity?

Keeper se implementa en tres pasos: aprovisione usuarios mediante su SSO y SCIM o Active Directory, establezca políticas basadas en roles en la consola de administración e instale una puerta de enlace ligera y en contenedores en sus entornos de destino. No se requieren dispositivos, adquisición de hardware ni servicios profesionales. La mayoría de las organizaciones están completamente operativas en un día.

¿Keeper cumple con los requisitos gubernamentales y regulados de la industria?

Sí, Keeper cuenta con la certificación FedRAMP High y la autorización GovRAMP High, está validado conforme a FIPS 140-3 y cuenta con las certificaciones SOC 2 Tipo II, SOC 3 e ISO 27001, 27017 y 27018. Keeper admite programas de cumplimiento de ITAR y FDA 21 CFR Parte 11 mediante un entorno GovCloud dedicado con almacenamiento de datos exclusivamente en los Estados Unidos. Keeper también ha implementado cifrado resistente a la computación cuántica mediante CRYSTALS-Kyber.

One Identity Safeguard cuenta con las certificaciones SOC 2 Tipo II, SOC 3 e ISO 27001, 27017 y 27018 y admite casos de uso de cumplimiento de PCI DSS, SOX y HIPAA. Sin embargo, One Identity Safeguard no cuenta con certificación FedRAMP ni autorización GovRAMP. Para las agencias federales de los Estados Unidos, contratistas de defensa y otras organizaciones en las que la certificación FedRAMP sea un requisito obligatorio de adquisición, Keeper es la mejor opción.

¿Keeper ofrece las capacidades de análisis de sesiones y detección del comportamiento que proporciona One Identity?

Sí, pero mediante modelos diferentes. One Identity Safeguard for Privileged Analytics supervisa el contenido de la pantalla, las pulsaciones de teclas y los comandos durante las sesiones privilegiadas, utiliza análisis del comportamiento de los usuarios para detectar anomalías y genera grabaciones indexadas en las que se pueden realizar búsquedas mediante OCR, lo que agiliza las investigaciones forenses.

Keeper aborda esto mediante KeeperAI, un motor de IA agéntica que supervisa las sesiones activas en tiempo real, clasifica el comportamiento según el nivel de riesgo y finaliza automáticamente las sesiones cuando se detecta actividad sospechosa, sin esperar una revisión humana. Debido a que KeeperAI funciona durante las sesiones activas, clasifica el riesgo y puede finalizar automáticamente una sesión a medida que surgen amenazas, sin esperar una revisión humana.

¿Cómo gestiona Keeper los secretos en comparación con One Identity?

Keeper Secrets Manager es una solución de gestión de secretos completamente basada en la nube y de conocimiento cero, con integraciones nativas para Terraform, Kubernetes, GitHub Actions, Jenkins y más de 100 herramientas de DevOps. La rotación de credenciales está integrada y Keeper Secrets Manager es compatible con Model Context Protocol (MCP) para proporcionar a los agentes de IA acceso seguro a los secretos. No se requieren componentes locales y la solución cuenta con soporte completo.

La capacidad de gestión de secretos de DevOps de One Identity se proporciona como un complemento de código abierto para Safeguard for Privileged Passwords y se integra con las herramientas de línea de comandos de HashiCorp Vault. Este enfoque requiere personalización y, como señala la propia documentación de One Identity, el soporte de One Identity no está disponible para el complemento Secrets Broker Vault. Keeper Secrets Manager cuenta con soporte completo e incluye integraciones nativas de CI/CD listas para usar.

Retirar el consentimiento de cookiesValoramos su privacidad

Utilizamos cookies en nuestro sitio web para ofrecerle la mejor experiencia de navegación, brindar anuncios personalizados sobre nuestros productos y contenido, y analizar el tráfico del sitio web. Para obtener más información, consulte nuestra Política de privacidad.

Regístrese para una prueba gratuita

Comprar Ahora