Proteja la infraestructura crítica con Keeper Security

KeeperPAM® es una plataforma de gestión de acceso privilegiado impulsada por IA y con certificación FedRAMP High, diseñada para proteger los sectores de infraestructura crítica (CI) esenciales para la seguridad económica nacional, la salud pública y la seguridad.

Proteja la infraestructura crítica con Keeper Security

16 sectores de infraestructura crítica

La Agencia de Seguridad Cibernética y de Infraestructura (CISA) identifica 16 sectores de infraestructura crítica considerados vitales para el bienestar social y económico de la nación.

Productos químicos
Presas
Servicios financieros
Tecnología de la información
Instalaciones comerciales
Base industrial de defensa
Alimentos y agricultura
Reactores/materiales/desechos nucleares
Comunicaciones
Servicios de emergencia
Servicios e instalaciones gubernamentales
Sistemas de transporte
Fabricación crítica
Energía
Atención médica y salud pública
Agua y aguas residuales

Cumplimiento normativo y el panorama regulatorio para la infraestructura crítica

Keeper Security Government Cloud cuenta con la certificación FedRAMP High, la autorización GovRAMP High, el cumplimiento con FIPS 140-3 y figura en la Lista de Productos Aprobados del CDM de CISA. Keeper también es una inversión reembolsable en el marco del Programa de Subvenciones de Ciberseguridad Estatal y Local (SLCGP).

Proteger los sistemas que impulsan a nuestra nación requiere cumplir con un riguroso y cambiante conjunto de mandatos federales de ciberseguridad. Para los propietarios y operadores de infraestructura crítica, cumplir con estos estándares no se trata solo de evitar sanciones, sino de la resiliencia nacional. Keeper Security ayuda a las organizaciones a lograr un cumplimiento normativo continuo.

Certificado FedRAMP High
GovRAMP High autorizado
GovRAMP
High autorizado
AWS GovCloud
AWS GovCloud
FIPS 140-3
FIPS 140-3

Objetivos de rendimiento de ciberseguridad intersectorial de CISA (CPG)

Un conjunto común de protecciones desarrollado por CISA que todas las entidades de infraestructura crítica deben implementar para reducir de manera significativa la probabilidad y el impacto de los riesgos y amenazas de ciberseguridad conocidos.

Marco de ciberseguridad de NIST (CSF 2.0)

Un conjunto voluntario de lineamientos y prácticas recomendadas desarrollado por el Instituto Nacional de Estándares y Tecnología (NIST). Proporciona a las organizaciones un enfoque flexible y orientado a resultados para gestionar y reducir los riesgos de ciberseguridad y de la cadena de suministro.

Mandatos específicos del sector

Esto incluye estándares estrictos y obligatorios, como la Protección de Infraestructura Crítica de la Corporación Norteamericana de Confiabilidad Eléctrica (NERC CIP) para el sistema eléctrico masivo, y las directivas de seguridad de la Administración de Seguridad del Transporte (TSA) para los propietarios y operadores de gasoductos.

Regulaciones federales de la cadena de suministro

Marcos federales como el Suplemento del Reglamento Federal de Adquisiciones de Defensa (DFARS) y la Certificación del Modelo de Madurez de Ciberseguridad (CMMC).

La infraestructura crítica enfrenta amenazas cibernéticas cada vez mayores

Las vulnerabilidades de las credenciales dejan los sistemas expuestos

Las vulnerabilidades de las credenciales dejan los sistemas expuestos debido a contraseñas predeterminadas, políticas de credenciales débiles y el uso generalizado de cuentas compartidas en los entornos de infraestructura crítica. Los mandatos estatales y federales ahora exigen que las organizaciones aborden estas brechas, pero muchos operadores de infraestructura crítica carecen de los recursos necesarios.

Los métodos de acceso heredados tienen dificultades para cumplir con los requisitos modernos de confianza cero

Los métodos de acceso heredados tienen dificultades para cumplir con los requisitos modernos de confianza cero. Las VPN y las herramientas de acceso remoto tradicionales exponen las redes de infraestructura crítica a conexiones no seguras, y carecen de los controles granulares necesarios para proteger los entornos segmentados o con espacios de aire (air-gapped). La infraestructura heredada no fue diseñada para las amenazas modernas.

¿Por qué elegir Keeper ICAM & Identity Security Platform for Government?

Gestión de credenciales y secretos

Keeper garantiza el cumplimiento con los estándares de CISA y NIST, al aplicar contraseñas sólidas y únicas en toda su empresa. Elimina las credenciales codificadas de forma fija o compartidas, tanto en los entornos de TI como en los sistemas sensibles de TO, protegiendo las llaves de sus operaciones más vitales.

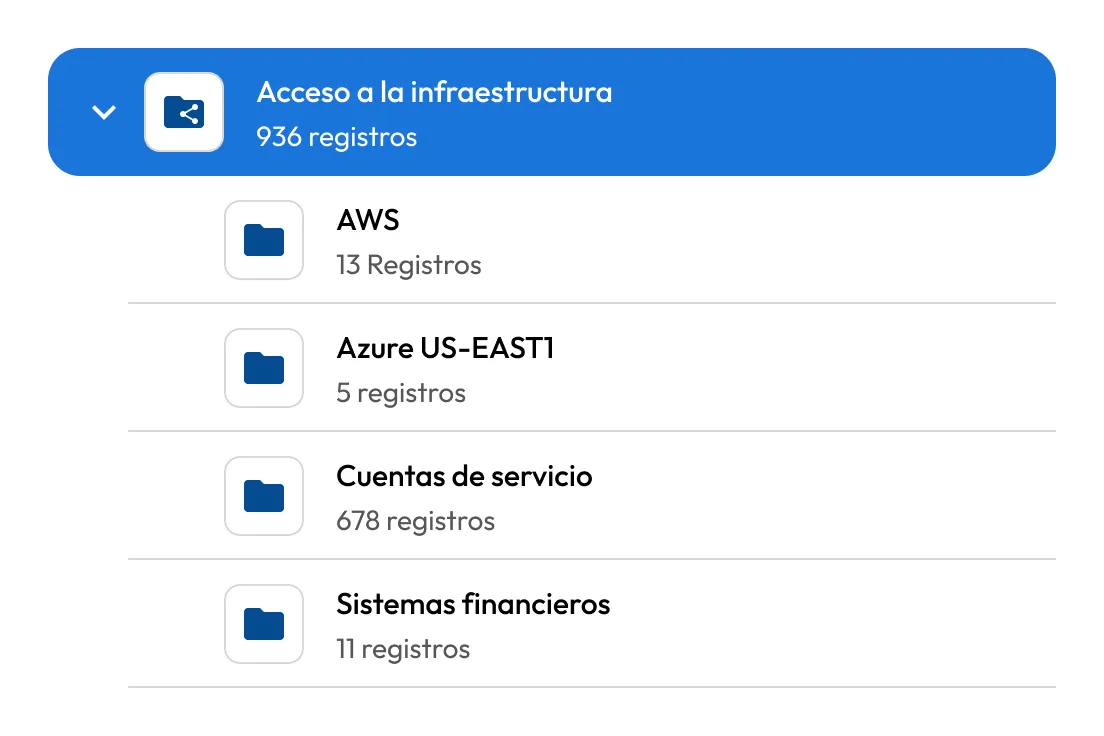
Bóveda de Keeper que muestra una carpeta de acceso a la infraestructura, con subcarpetas para AWS, Azure, cuentas de servicio y sistemas financieros.

PAM de confianza cero

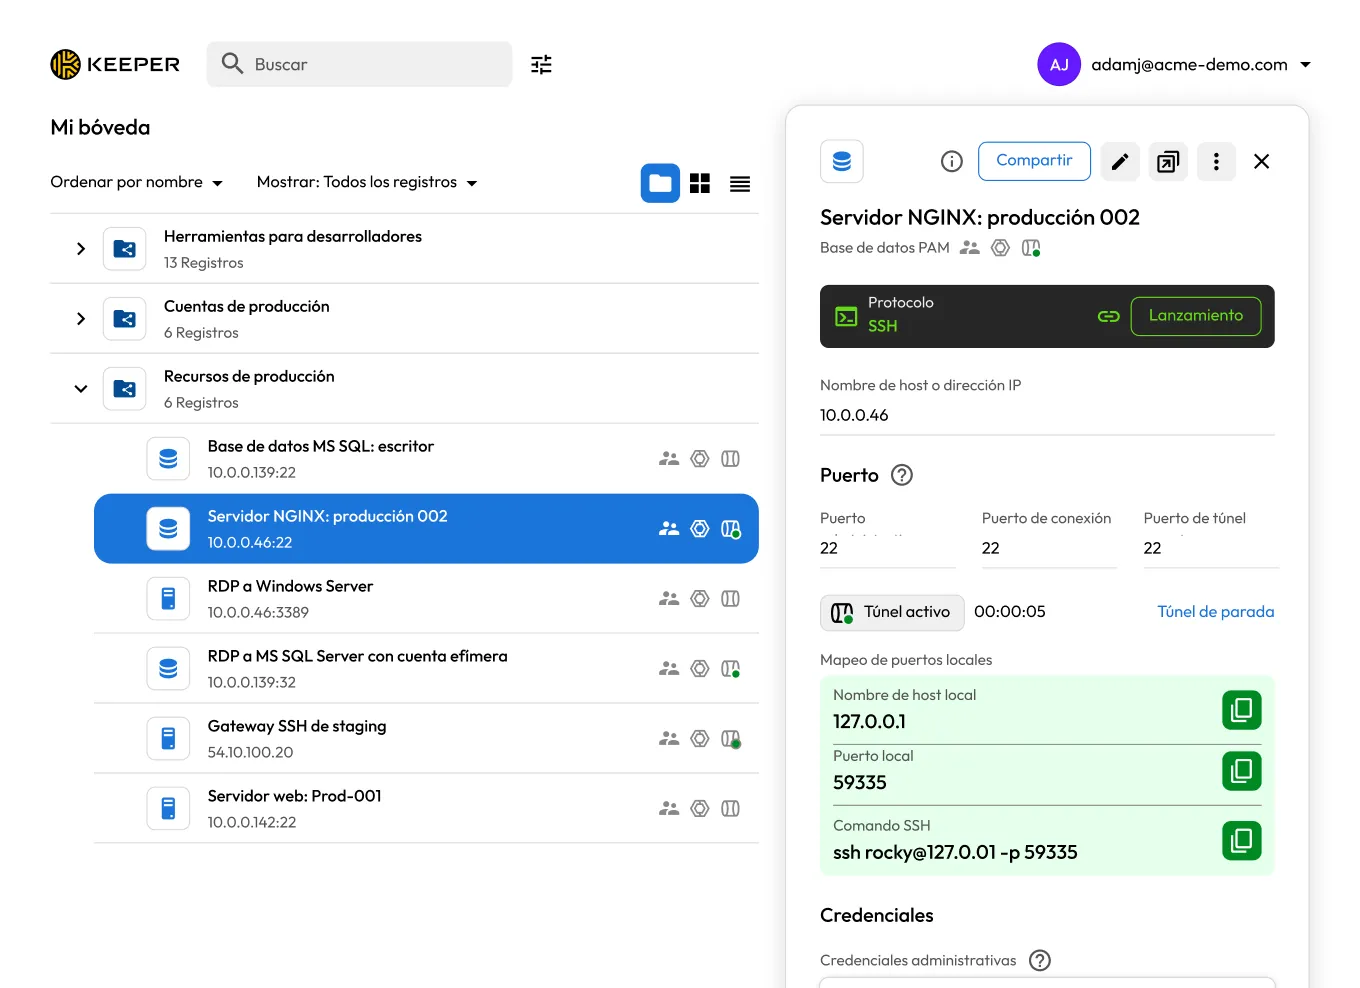
Keeper proporciona visibilidad y gestión sobre las cuentas privilegiadas, garantizando que los empleados y los contratistas externos tengan solo el acceso mínimo necesario para desempeñar sus funciones. Los operadores de infraestructura crítica pueden aplicar controles de acceso estrictos, manteniendo al mismo tiempo la continuidad operativa.

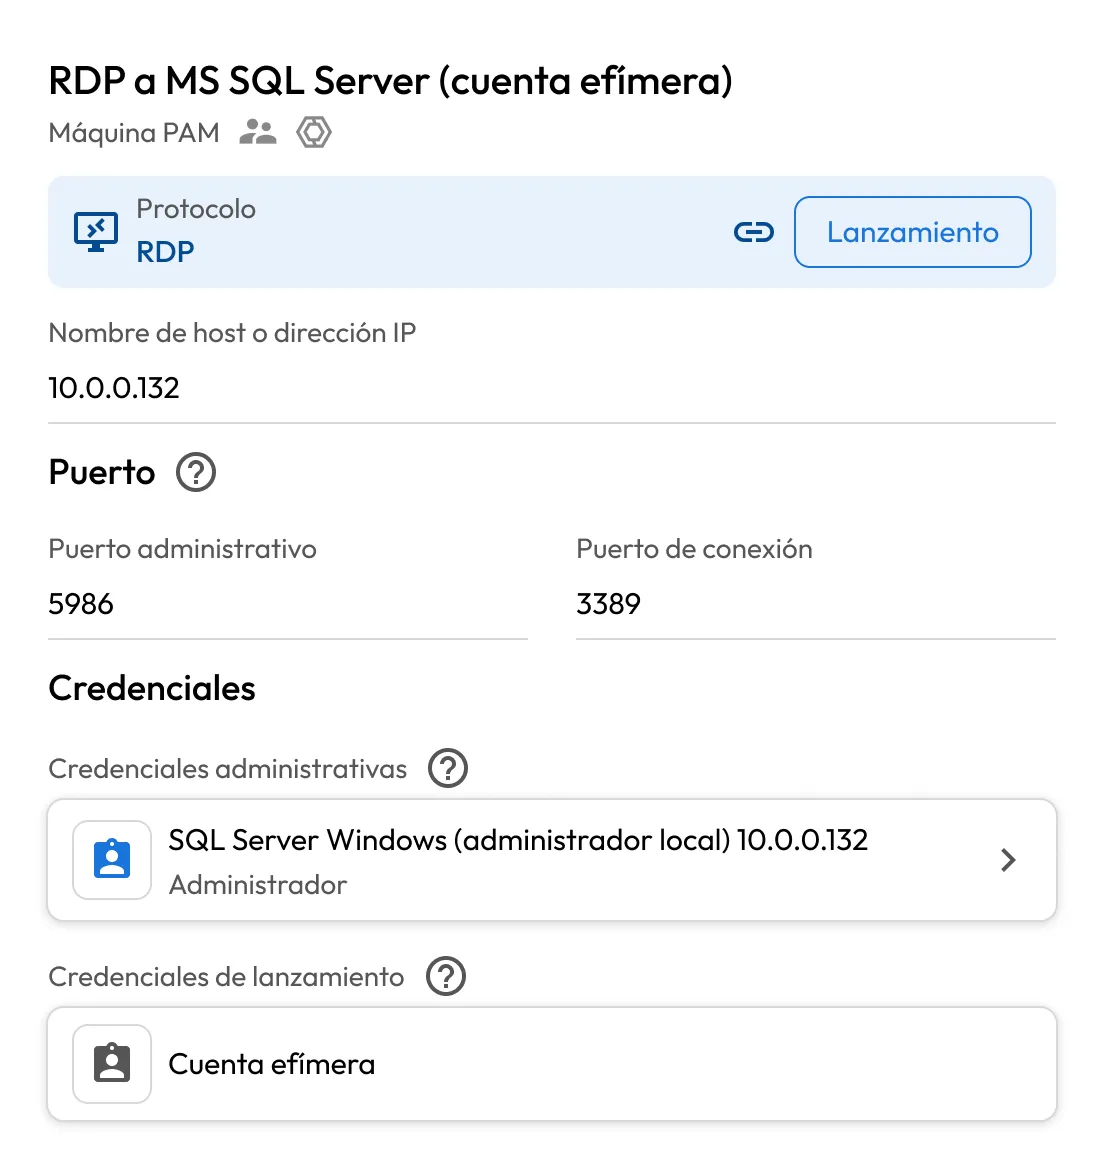
Registro PAM de Keeper para RDP a un servidor MS SQL, mediante credenciales de inicio efímeras.

Monitoreo de sesiones privilegiadas

KeeperPAM proporciona grabación continua de sesiones y registro automatizado de eventos. Protéjase contra amenazas externas e internas, al aplicar el acceso de privilegio mínimo, exigir la autenticación multifactor (MFA) y eliminar los puntos ciegos.

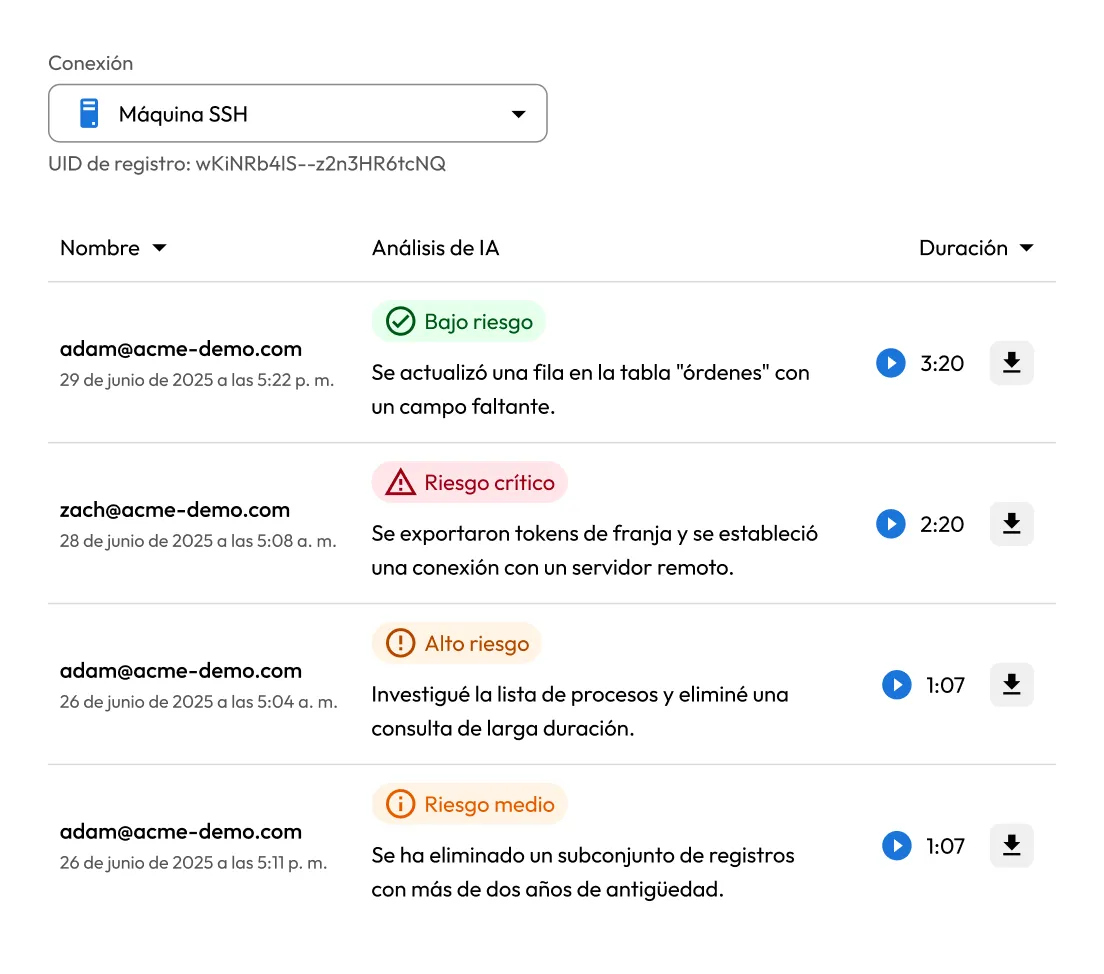
Informe de análisis de sesiones de KeeperAI que muestra calificaciones de riesgo de sesiones SSH, resúmenes, duraciones de reproducción y descargas.

Auditoría e informes de cumplimiento normativo integrales

Keeper rastrea todo el uso y acceso a las credenciales, y proporciona registros de auditoría detallados e inmutables. Esta visibilidad localizada y de alto nivel permite que los equipos de cumplimiento normativo demuestren fácilmente el cumplimiento de los requisitos federales de generación de informes y seguimiento.

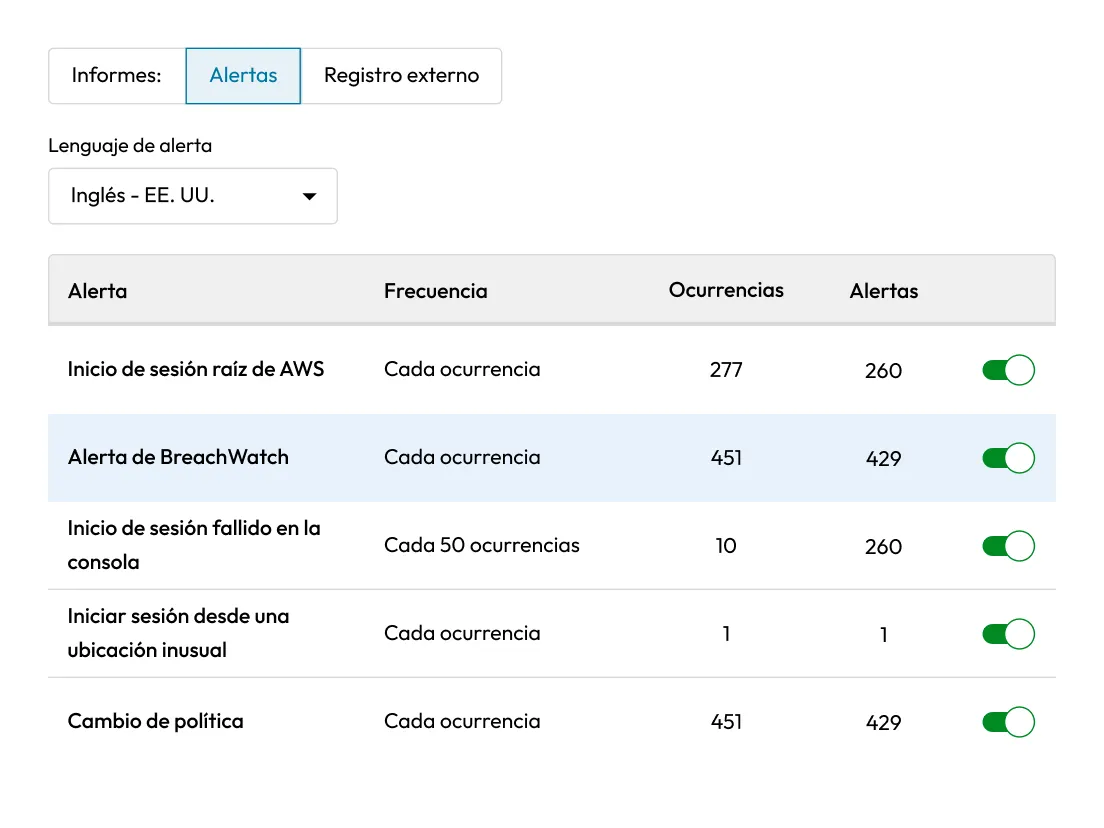
Configuración de alertas de Keeper que muestra los tipos de alertas habilitados, las frecuencias, las repeticiones y el recuento de alertas.

Proteja la infraestructura crítica de nuestra nación con Keeper

Implementar un PAM heredado puede llevar meses de configuración compleja. Keeper ofrece seguridad de confianza cero de nivel empresarial que se implementa en cuestión de días, fortaleciendo al instante sus defensas y acelerando su hoja de ruta de cumplimiento normativo.

Retirar el consentimiento de cookiesValoramos su privacidad

Utilizamos cookies en nuestro sitio web para ofrecerle la mejor experiencia de navegación, brindar anuncios personalizados sobre nuestros productos y contenido, y analizar el tráfico del sitio web. Para obtener más información, consulte nuestra Política de privacidad.

Regístrese para una prueba gratuita

Comprar Ahora