
Keeper مقابل AutoElevate: مقارنة بين منصتي أمان الهوية
تجمع CyberFOX أدوات منفصلة لمعالجة كل جانب من هذه الجوانب. توحّد KeeperPAM إدارة كلمات المرور وإدارة امتيازات نقاط النهاية والوصول المميز في منصة واحدة قائمة على انعدام الثقة.
تجمع CyberFOX أدوات منفصلة لمعالجة كل جانب من هذه الجوانب. توحّد KeeperPAM إدارة كلمات المرور وإدارة امتيازات نقاط النهاية والوصول المميز في منصة واحدة قائمة على انعدام الثقة.
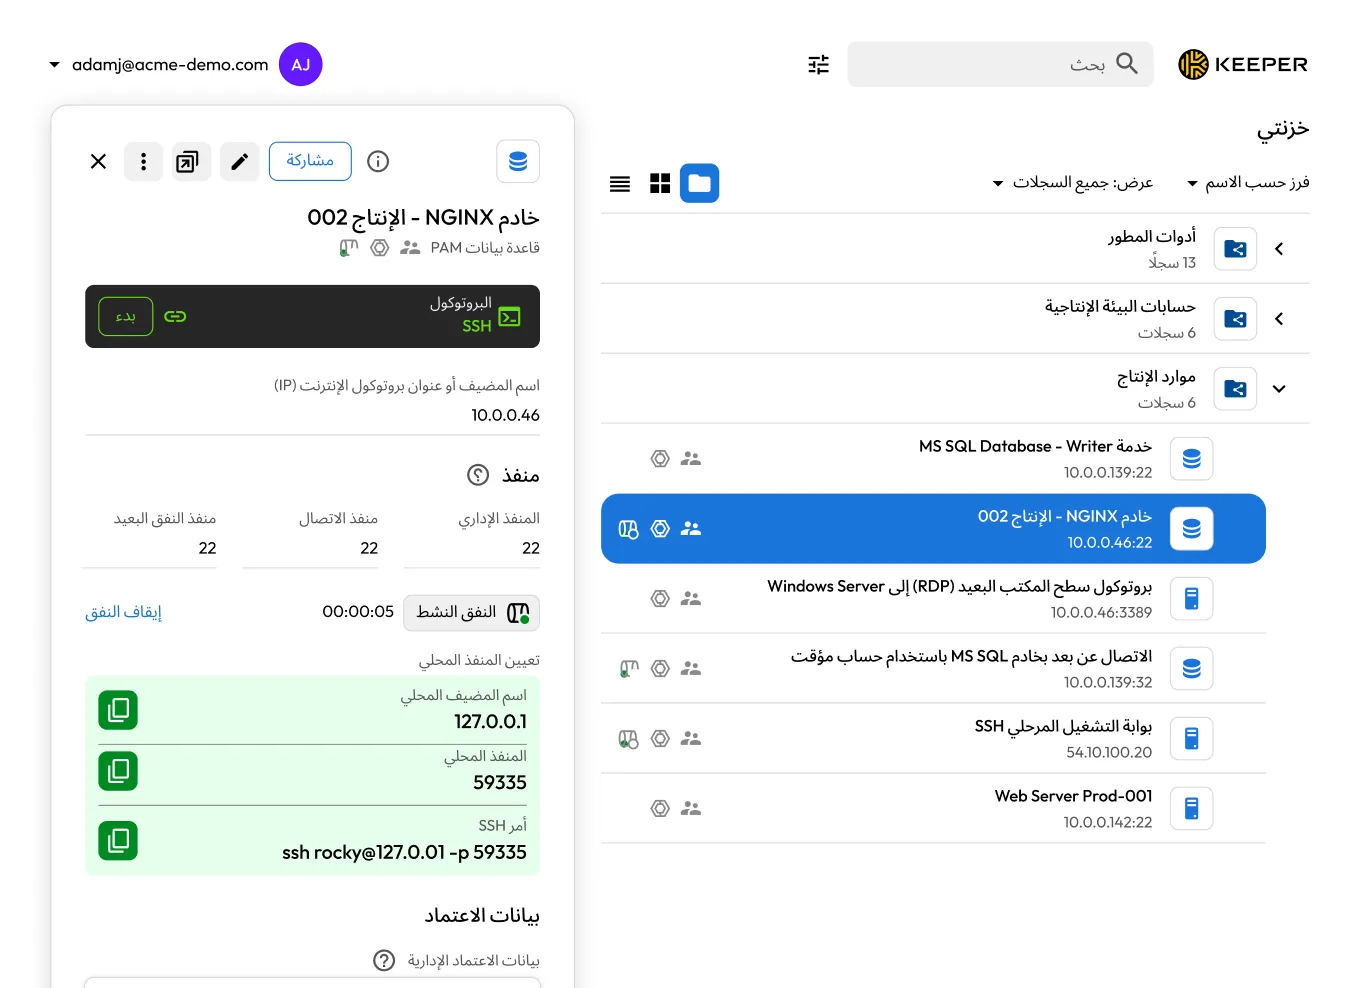
يستند هذا التحليل إلى الوثائق والمعلومات المتاحة للعامة اعتبارًا من 12 أغسطس 2026.

تجمع KeeperPAM بين إدارة كلمات مرور المؤسسات، وإدارة الأسرار، وإدارة الجلسات المميزة، وعزل المتصفح عن بُعد (RBI)، وإدارة امتيازات نقاط النهاية في منصة واحدة قائمة على انعدام المعرفة. لا حاجة إلى أدوات إضافية أو التبديل بين المنصات، مع توفير تغطية شاملة عبر جميع الأجهزة وأنظمة التشغيل.
نظرًا إلى وجود كل شيء في وحدة تحكم واحدة، يمكن لفنيي مزوّدي الخدمات المدارة إدارة بيانات الاعتماد والموافقة على طلبات الترقية ومراجعة تسجيلات الجلسات من المكان نفسه، من دون الحاجة إلى إدارة منتجات وعلاقات متعددة مع مورّدين مختلفين.
تتكون منصة CyberFOX من ثلاثة منتجات منفصلة: AutoElevate لإدارة امتيازات نقاط النهاية التي تعمل بنظام Windows، وPassword Boss لإدارة كلمات المرور، وCyberFOX DNS Filtering. يعمل كل منتج منها على منصته الخاصة وبواجهته الخاصة؛ ولا توجد خزانة موحدة أو وحدة تحكم واحدة تضم المكونات الثلاثة جميعها.
يوفر AutoElevate تغطية جيدة لنقاط النهاية التي تعمل بنظام Windows، إلا أن دعم macOS لا يزال في مرحلة الوصول المبكر، بينما لا يدعم Linux. يوفر Password Boss إدارة كلمات المرور متعددة المستأجرين، مع المصادقة الثنائية (2FA) والتكامل مع حلول أتمتة الخدمات الاحترافية (PSA). يوفر DNS Filtering حظر المحتوى والتهديدات المدعوم بالذكاء الاصطناعي. وتلبي هذه المنتجات مجتمعةً احتياجات مزوّدي الخدمات المدارة الشائعة، ولكنها تعمل كأدوات منفصلة وليست كمنصة شاملة.
تنشر خدمة Keeper Endpoint Privilege Manager وكيلاً خفيفًا يزيل امتيازات المسؤول المحلي الدائمة ويستبدلها بترقية مؤقتة تستند إلى السياسات. تُمنح الترقية على مستوى العملية، وليس على مستوى الجهاز، بحيث يحصل المستخدمون على مستوى الوصول المحدد الذي يحتاجون إليه لتنفيذ مهمة معينة خلال فترة زمنية محددة. ينطبق الوصول في الوقت المناسب (JIT) على مستويَي العملية والجهاز، مع انتهاء الصلاحية تلقائيًا ودعم كامل لسير عمل تصعيد الامتيازات.
نظرًا إلى أن Endpoint Privilege Manager مدمج في منصة KeeperPAM نفسها، تنتقل طلبات الترقية والموافقات وسجلات التدقيق إلى وحدة التحكم نفسها التي تتضمن تخزين بيانات الاعتماد في الخزانة وتسجيل الجلسات وإدارة الأسرار. تُشفّر بيانات الترقية محليًا، ولا يمكن الوصول إليها إلا من جانب المسؤولين المصرح لهم عبر وحدة تحكم مسؤول Keeper، وتخضع لبنية انعدام الثقة وانعدام المعرفة نفسها التي تعتمد عليها بقية المنصة.
يتعامل AutoElevate بكفاءة مع ترقية UAC في نظام Windows. فهو يزيل امتيازات المسؤول المحلي، ويدير طلبات الترقية في الوقت الفعلي، ويوفر لفنيي مزوّدي الخدمات المدارة تطبيقًا للأجهزة المحمولة للموافقة على الطلبات أثناء التنقل. وبالنسبة إلى عمليات مكتب المساعدة اليومية على نقاط النهاية التي تعمل بنظام Windows، فإنه ينجز المهمة بأقل قدر من الإعدادات والتكاليف التشغيلية.
لا يزال دعم macOS في مرحلة الوصول المبكر، بينما لا يدعم Linux. تقتصر موافقات الترقية وسجلات التدقيق على واجهة AutoElevate الخاصة، ولا تتصل بـ Password Boss أو DNS Filtering. وهذا يعني عدم وجود محرك سياسات موحد أو سجل تدقيق مشترك عبر مجموعة منتجات CyberFOX.
تُسجّل كل جلسة مميزة في Keeper وتُخزّن كأدلة تدقيق غير قابلة للتغيير وقابلة للتصدير عبر جميع المستأجرين. يراقب ®KeeperAI الجلسات في الوقت الفعلي، ويمكنه إنهاء أي جلسة تلقائيًا عند اكتشاف نشاط مريب.
يمكن منح العملاء وصولاً مباشرًا إلى تسجيلات الجلسات وسجلات التدقيق، ما يسهّل استيفاء متطلبات الامتثال وحل النزاعات.
لا يتضمن أي من منتجات CyberFOX، سواء AutoElevate أو Password Boss أو DNS Filtering، تسجيل الجلسات المميزة. عندما يسجل AutoElevate الموافقة على ترقية أحد التطبيقات، فإنه لا يسجل ما حدث داخل الجلسة — فلا يوجد تسجيل مرئي أو إعادة عرض لضغطات المفاتيح لإجراءات الفني.
ويعتمد العملاء الذين يحتاجون إلى معرفة ما تم تنفيذه على أنظمتهم على التقارير التي يوفرها مزوّدي الخدمات المدارة أو تذاكر الخدمة بدلاً من تسجيلات الجلسات.
يُدمج KeeperAI مباشرةً في طبقة الجلسات المميزة في KeeperPAM. ويحلل نشاط الجلسات في الوقت الفعلي، ويصنف مستوى المخاطر أثناء حدوثها، ويمكنه إنهاء الجلسات عالية المخاطر تلقائيًا قبل وقوع الضرر. ويُسجّل كل قرار متعلق بالضوابط الوقائية باعتباره جزءًا من سجل التدقيق غير القابل للتغيير الخاص بالجلسة.
بالإضافة إلى الاستجابة للتهديدات، ينشئ KeeperAI ملخصات مشفرة لنشاط الجلسات، معدّة للاستخدام في التحقيقات الجنائية الرقمية، مما يوفر لفرق الأمن والمدققين وصفًا واضحًا لما حدث في كل جلسة مميزة من دون الحاجة إلى مراجعة التسجيلات الكاملة بحثًا عن التفاصيل.
يستخدم CyberFOX DNS Filtering التعرف على الأنماط المدعوم بالذكاء الاصطناعي لتحديد النطاقات الضارة وحظرها في الوقت الفعلي. لا يتضمن AutoElevate ولا Password Boss أي نوع من أنواع الكشف عن التهديدات المدعوم بالذكاء الاصطناعي.
لا توجد آلية مؤتمتة عبر منصة CyberFOX لاكتشاف السلوك غير المعتاد داخل الجلسة المميزة أو الاستجابة له. ويعتمد اكتشاف النشاط المريب بعد منح الوصول بالكامل على المراجعة البشرية للسجلات بعد وقوع الحدث.
KeeperDB هو واجهة متكاملة لإدارة قواعد البيانات تعمل كجلسة مدمجة خاضعة للحوكمة بالكامل داخل خزانة Keeper. يمكن للمطورين ومسؤولي قواعد البيانات (DBAs) بدء جلسات لـ PostgreSQL وMySQL وSQL Server وOracle وAmazon Redshift وSQLite مباشرةً من سجل قاعدة البيانات، مع فك تشفير بيانات الاعتماد في Keeper Gateway دون عرضها أو تخزينها على جهاز المستخدم. يمر كل النشاط عبر طبقة عزل المتصفح عن بُعد (RBI) من Keeper، بحيث يكون الاتصال محصورًا وخاضعًا للحوكمة بالكامل منذ البداية.
عند بدء جلسة KeeperDB من الخزانة، تُسجّل الجلسة بالكامل، مع مراقبة KeeperAI للنشاط في الوقت الفعلي. تسهم الضوابط الدقيقة، مثل الوصول للقراءة فقط وسياسات نقل البيانات الخاضعة للحوكمة، في الحد من مخاطر تسريب البيانات. بالنسبة إلى الفرق التي تفضّل استخدام أدواتها الحالية، يتيح وضع الوكيل إجراء الاتصالات عبر pgAdmin وMySQL Workbench وDBeaver والعملاء المماثلين، مع استمرار توجيهها عبر بنية Keeper الأساسية لتطبيق السياسات وتسجيل الجلسات.
لا يتضمن أي من منتجات CyberFOX الثلاثة إدارة الوصول إلى قواعد البيانات. في بيئة CyberFOX، تتم إدارة بيانات اعتماد قواعد البيانات خارج أدوات CyberFOX، ولذلك لا تخضع لضوابط الوصول أو تسجيل الجلسات أو التدقيق الخاصة بها.
تضيف إدارة الوصول إلى قواعد البيانات في Keeper اتصالات وسيطة، وتسجيل الجلسات، وضوابط الحد الأدنى من الامتيازات للوصول إلى قواعد البيانات، وهي إمكانات لا يوفرها CyberFOX.
تدعم Keeper الوصول في الوقت المناسب (JIT) مع انتهاء الصلاحية تلقائيًا، وسير عمل الموافقات متعدد الخطوات، والوصول المحدد بمدة زمنية، والتكامل الأصلي مع Slack وJira وServiceNow. تتم الموافقات داخل الأدوات التي تستخدمها فرق مزوّدي الخدمات المدارة بالفعل، من دون الحاجة إلى تسجيل دخول منفصل.
تطبق ضوابط التحكم في الوصول المستندة إلى الأدوار (RBAC) سياسات الحد الأدنى من الامتيازات على كل من فنيي مزوّدي الخدمات المدارة ومستخدمي العملاء. لا تكشف Keeper عن بيانات الاعتماد مطلقًا أثناء منح الوصول؛ إذ تبدأ الجلسة من دون أن يرى الفني كلمة المرور الأساسية.
يتضمن سير عمل AutoElevate موافقة بخطوة واحدة من جانب فني مزوّدي الخدمات المدارة، مع إمكانية تعيين قواعد "السماح دائمًا" للطلبات المتكررة. يتولى Password Boss مشاركة بيانات الاعتماد من خلال واجهته المنفصلة الخاصة. ولا يشترك المنتجان في محرك سياسات أو سير عمل موحد للموافقات.
بالنسبة إلى العملاء الذين يحتاجون إلى موافقات متعددة الأطراف للطلبات الحساسة، أو وصول محدد بمدة زمنية، أو تكامل مع سير عمل إدارة خدمات تكنولوجيا المعلومات، لا توفر CyberFOX هذه الضوابط.
تعتمد منصة Keeper على بنية أمنية قائمة على انعدام المعرفة وانعدام الثقة. تُشفّر بيانات الخزانة وتُفك تشفيرها محليًا على جهاز المستخدم باستخدام تشفير AES-256، بينما تخزّن خوادم Keeper النص المشفر بدلاً من بيانات الاعتماد أو محتويات الخزانة بنص واضح. خضعت الوحدة التشفيرية في Keeper للتحقق وفق معيار FIPS 140-3، ما يوفر لفرق مزوّدي الخدمات المدارة طبقة ضمان أقوى للعملاء الخاضعين للمتطلبات التنظيمية والعملاء الذين يولون أهمية كبيرة للأمان.
كما توسع Keeper ضوابط انعدام الثقة لتشمل سير عمل الوصول المميز. يمكن إخضاع الوصول للحوكمة استنادًا إلى الهوية والدور والسياسة ومتطلبات الموافقة قبل فتح جلسة أو اتصال مميز. لا يلزم كشف بيانات الاعتماد للفنيين، ويمكن تقييد الوصول في الوقت المناسب (JIT) بالمهمة أو الجلسة الموافق عليها. تتكامل Keeper مع موفري الهوية الرئيسيين، بما في ذلك Microsoft Entra ID وOkta وPing Identity، مع دعم تسجيل الدخول الأحادي (SSO) والتزويد، بما يربط قرارات الوصول بالهوية المؤسسية التي تم التحقق منها.
AutoElevate ليس منتج خزانة قائمًا على انعدام المعرفة؛ بل هو منصة لإدارة امتيازات نقاط النهاية. تعتمد بنيته الأمنية على إزالة امتيازات المسؤول المحلي الدائمة، وتطبيق مبدأ الحد الأدنى من الامتيازات، وتوجيه طلبات الترقية عبر سير عمل للموافقات يستند إلى السياسات. ينطبق التشفير القائم على انعدام المعرفة على Password Boss، وهو مدير كلمات المرور المنفصل من CyberFOX، وليس على AutoElevate.
يدعم AutoElevate الموافقات في الوقت الفعلي، وقواعد التطبيقات الموثوقة، وأذونات الفنيين، وتسجيل دخول المسؤول في الوقت المناسب، مع إدارة الوصول الإداري من خلال بوابة AutoElevate.
تحمل Keeper اعتماد FedRAMP بمستوى High وتفويض GovRAMP بمستوى High. كما تحمل شهادات SOC 2 Type II وISO 27001 وISO 27017 وISO 27018، وتمتثل لمتطلبات HIPAA وPCI DSS.
تحمل CyberFOX تقريري تأكيد SOC 2 Type II وSOC 3 وشهادة ISO/IEC 27001:2022 التي تغطي منتجي AutoElevate وPassword Boss، كما أكملت تقييمًا ذاتيًا وفق المستوى الأول من CMMC.
لا تحمل CyberFOX اعتماد FedRAMP أو تصريح GovRAMP.

متجر iOS App Store

تطبيق Microsoft Store

إضافة Chrome

Android
تعرّف على كيفية مساعدة KeeperPAM لفرق مزوّدي الخدمات المدارة على توحيد الرؤية والتحكم في أمان الهوية.
CyberFOX AutoElevate هو أداة لإدارة امتيازات نقاط النهاية في بيئات Windows. يزيل امتيازات المسؤول المحلي من المستخدمين، ثم يتحكم في كيفية طلبهم للوصول ذي الامتيازات الموسّعة وحصولهم عليه. عندما يحتاج أحد المستخدمين إلى تشغيل تطبيق يتطلب أذونات المسؤول، يوجه AutoElevate الطلب عبر سير عمل للموافقة يستند إلى السياسات؛ ويمكن لفريق تكنولوجيا المعلومات أو مزوّدي الخدمات المدارة الموافقة عليه مرة واحدة أو تعيين قاعدة دائمة.
يمكن وصف AutoElevate بأنه أداة لإدارة امتيازات نقاط النهاية. يزيل امتيازات المسؤول المحلي من نقاط النهاية التي تعمل بنظام Windows ويدير طلبات ترقية UAC. لكي توفر المنصة إدارة كاملة للوصول المميز، يجب أن تشمل أيضًا تخزين بيانات اعتماد الخوادم والحسابات السحابية في الخزانة، وتسجيل الجلسات المميزة، وإدارة الأسرار، وإعداد تقارير الامتثال. يتولى AutoElevate جانبًا واحدًا من هذه المنظومة، بينما تتولى Keeper جميع هذه الجوانب من منصة واحدة.
لا، لا يتضمن AutoElevate تخزين بيانات الاعتماد في الخزانة. توفر CyberFOX منتج Password Boss كمنتج منفصل على منصة منفصلة لهذا الغرض. يجمع Keeper بين إدارة كلمات مرور المؤسسات وإدارة الوصول المميز في منصة موحدة واحدة، بحيث لا تحتاج فرق مزوّدي الخدمات المدارة إلى إدارة علاقات متعددة مع المورّدين أو دورات فوترة متعددة أو التبديل بين الأدوات عند التعامل مع أنواع مختلفة من الوصول المميز.
يُسجِّل AutoElevate أحداث الترقية؛ فهو يسجل الموافقة على ترقية أحد التطبيقات، وليس ما فعله الفني أثناء الجلسة. تُسجِّل Keeper كل جلسة مميزة بالكامل؛ بما في ذلك إعادة تشغيل الفيديو وسجلات ضغطات المفاتيح المخزنة كأدلة تدقيق غير قابلة للتغيير عبر جميع المستأجرين. كما يمكن لـ KeeperAI مراقبة الجلسات في الوقت الفعلي وقفل الجلسة تلقائيًا عند اكتشاف نشاط مريب. وهذا المستوى من الرؤية هو ما يتطلبه مدققو الامتثال والعملاء الخاضعون للمتطلبات التنظيمية.
نعم، تحمل Keeper اعتماد FedRAMP High وتصريح GovRAMP، كما تحمل شهادة ISO 27001 وتمتثل لمتطلبات HIPAA وPCI DSS. ويدعم هذا المزيج العمل مع عملاء قطاعات الرعاية الصحية والخدمات المالية والحكومات الفيدرالية وحكومات الولايات والحكومات المحلية. تحمل CyberFOX شهادات SOC 2 Type II وSOC 3 وISO 27001، كما أكملت تقييمًا ذاتيًا وفق المستوى الأول من CMMC، لكنها لا تحمل اعتماد FedRAMP أو تصريح GovRAMP، وهما من المتطلبات المعتادة للمشتريات الفيدرالية والدفاعية.
يعني انعدام المعرفة أن عمليات التشفير وفك التشفير جميعها تتم على جهاز المستخدم. ولا يمتلك Keeper مطلقًا إمكانية الوصول إلى محتويات الخزانة أو بيانات الاعتماد أو بيانات الجلسات. وبالنسبة إلى فرق مزوّدي الخدمات المدارة، يعني ذلك أيضًا أنه يمكنها إبلاغ العملاء بشكل موثوق بأن بياناتهم لا يمكن لأي شخص خارج مؤسساتهم الوصول إليها. ولا يستخدم AutoElevate نموذج انعدام المعرفة.
نعم، يغطي مكوّن إدارة امتيازات نقاط النهاية في Keeper الوظائف التي يوفرها AutoElevate، بما في ذلك ترقية Windows UAC، وتطبيق مبدأ الحد الأدنى من الامتيازات، وسير عمل الموافقات، مع إضافة تخزين بيانات الاعتماد في الخزانة، وتسجيل الجلسات بالكامل، وإدارة الأسرار، وتغطية متطلبات الامتثال ضمن المنصة نفسها.
عليك تمكين ملفات تعريف الارتباط لاستخدام الدردشة المباشرة.