حوّل نتائج Tenable إلى وصول خاضع للحوكمة

اربط Tenable Cloud Security مع KeeperPAM® لنقل النتائج المختارة المتعلقة بالهوية والوصول إلى سير عمل موجّه للمعالجة، ثم حافظ على تزامن تقدّم المعالجة بين المنصتين.

رسم توضيحي لتكامل Keeper مع Tenable يعرض Tenable متصلًا بشعار Keeper.

من رؤى التعرض للمخاطر إلى إجراءات الوصول المميز

تمنح Tenable الفرق السياق اللازم لفهم مواطن التعرّض للمخاطر في السحابة وتحديد أولوياتها. ينقل تكامل Keeper النتائج المختارة المتعلقة بالهوية والوصول إلى KeeperPAM، حيث يمكن للمسؤولين إضافة الموارد المتأثرة وتطبيق الضوابط المناسبة، بدءًا من تدوير بيانات الاعتماد وصولًا إلى الوصول المُدار أو الوصول في الوقت المناسب. ثم يعيد Keeper حالة المعالجة إلى Tenable، ليظل الفريقان على اطلاع بحالة المعالجة نفسها.
آلية عمل تكامل Keeper مع Tenable

1. إرسال نتيجة

يراجع مسؤول Tenable نتيجة متعلقة بالهوية أو الوصول ويرسلها إلى Keeper. تتلقى لوحة معلومات أمان السحابة النتيجة، بما يشمل مستوى خطورتها والمورد المتأثر والسياق الوارد من Tenable.

2. ربط المورد

يربط مسؤول Keeper المورد المتأثر أو يضيفه إلى النظام، ويربط سجل مستخدم PAM عند الحاجة، حتى يمكن معالجة النتيجة باستخدام ضوابط KeeperPAM.

3. تطبيق ضوابط الوصول

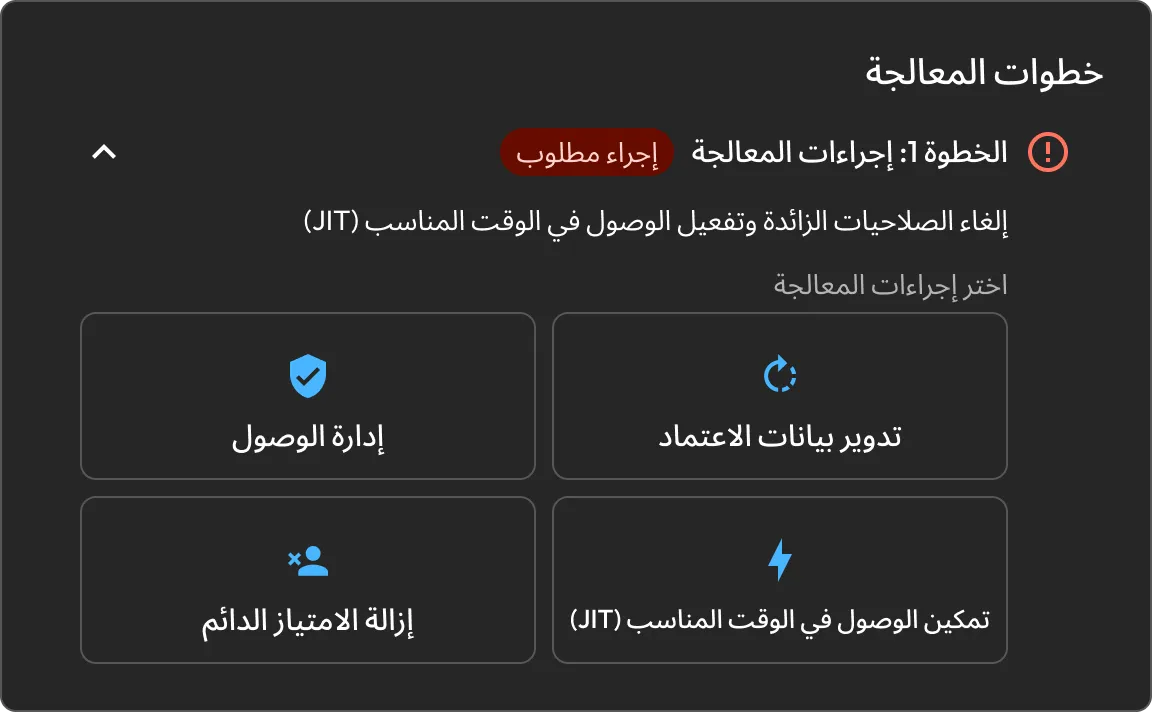
اختر الاستجابة التي تناسب النتيجة: تدوير بيانات الاعتماد، أو إدارة الوصول من خلال جلسة قائمة على مبدأ الثقة الصفرية، أو تمكين الوصول في الوقت المناسب (JIT)، أو إزالة الامتيازات الدائمة. يمكن الجمع بين إجراءات متعددة.

4. استكمال دورة المعالجة

بعد معالجة الإجراءات، يحدّث Keeper حالة النتيجة إلى "تمت المعالجة". تظهر الحالة الجديدة تلقائيًا في Tenable، وبذلك تتشارك فرق الأمن سجل المعالجة نفسه.

ضوابط الوصول المميز لنتائج Tenable

تدوير بيانات الاعتماد

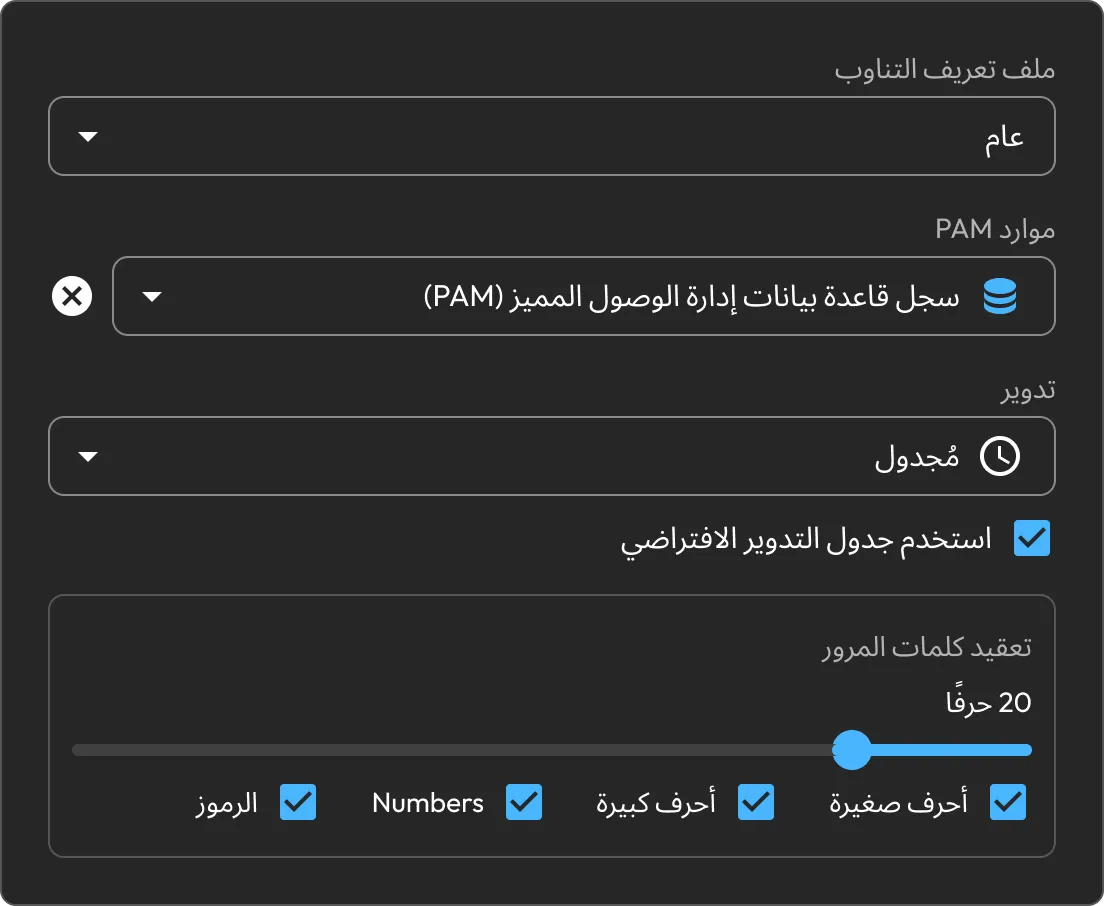
دوّر بيانات الاعتماد المتأثرة عند الطلب وخزّن البديل بأمان في خزنة Keeper. خصّص تعقيد كلمة المرور للاستجابة الفورية، ثم أضف جدولًا زمنيًا لإبقاء بيانات الاعتماد محدّثة بمرور الوقت.

إعدادات ملف تعريف التدوير في Keeper تعرض تدويرًا مجدولًا لكلمة مرور قاعدة بيانات PAM مع تمكين خيارات التعقيد.

إزالة الامتيازات الدائمة

راجع المجموعات والأدوار المعيّنة بالفعل لمستخدم PAM المضاف إلى النظام، وحدد صلاحيات الوصول التي لم تعد مطلوبة وأزلها مباشرةً من سير عمل المعالجة.

لوحة خطوات المعالجة في Keeper تعرض إجراءات لتدوير بيانات الاعتماد وإدارة الوصول وتمكين الوصول في الوقت المناسب (JIT) وإزالة الامتيازات الدائمة.

تمكين الوصول في الوقت المناسب (JIT)

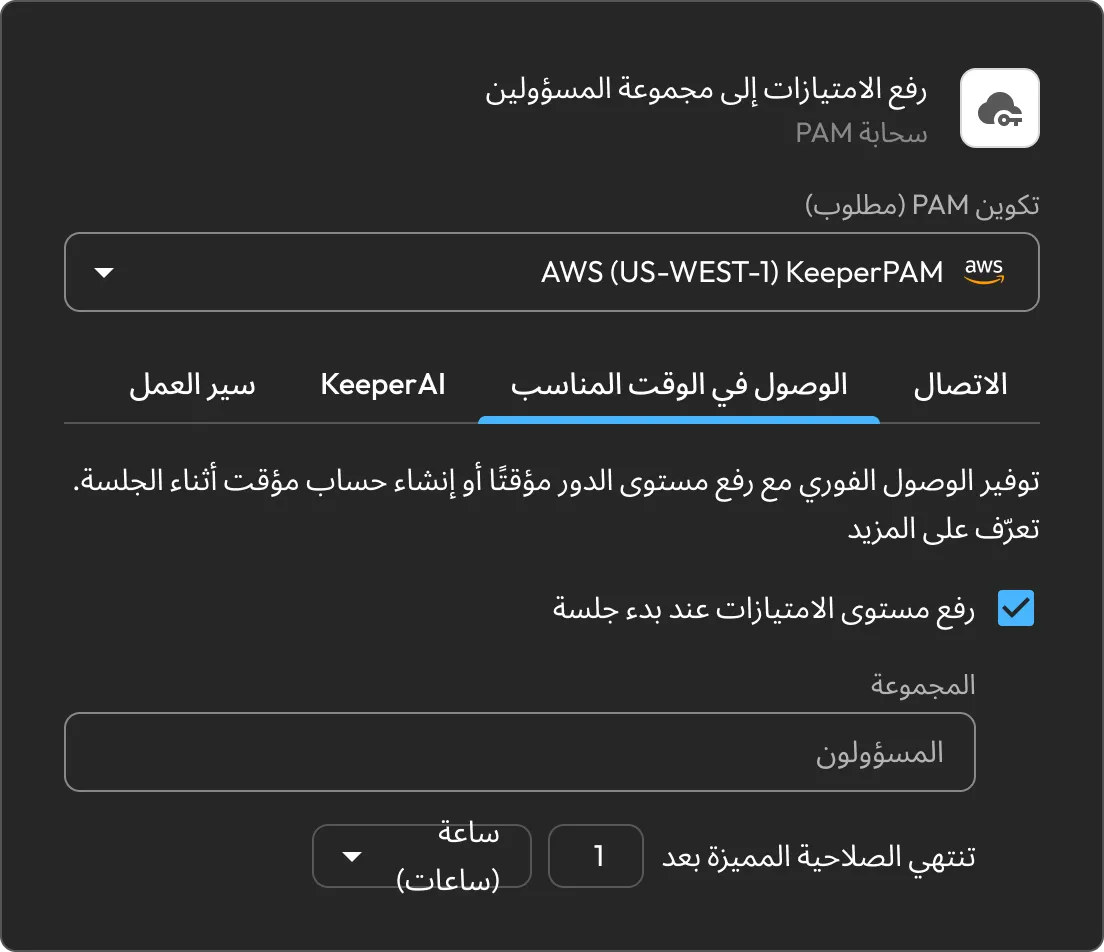
استبدل الوصول الدائم بامتياز محدد المدة. يمكن لنظام Keeper إنشاء حساب مؤقت أو رفع صلاحيات حساب موجود، وذلك للاتصال المعتمَد فقط. يمكن لمهام سير العمل تقييد المدة، واشتراط موافقة المسؤولين المخوّلين بالموافقة، وفرض المصادقة متعددة العوامل (MFA)، وإعادة إيداع السجلات، وتسجيل سبب أو رقم تذكرة.

إدارة الوصول

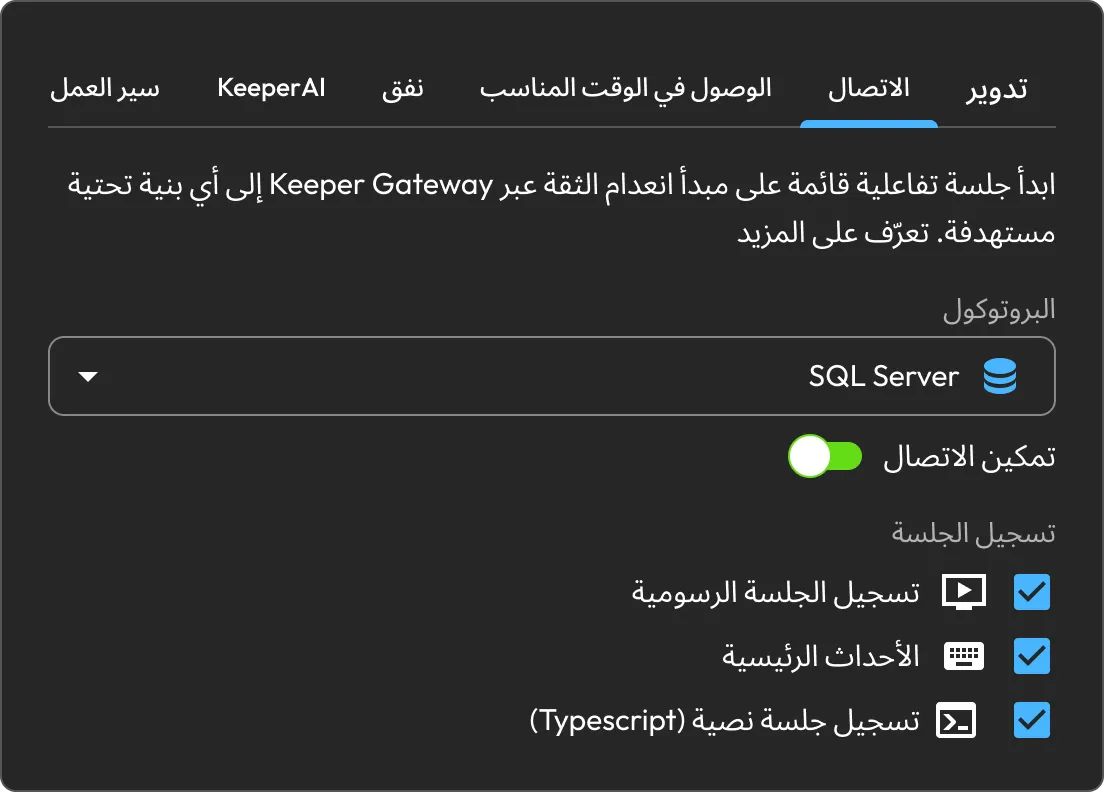
وجّه الوصول إلى المورد المتأثر عبر KeeperPAM Gateway ضمن جلسة قائمة على مبدأ الثقة الصفرية، دون الكشف عن بيانات الاعتماد للمستخدم. يمكن تكوين الاتصالات لتفعيل التسجيل الرسومي أو تسجيل أحداث ضغط المفاتيح أو التسجيل النصي لأغراض التدقيق.

إعدادات اتصال Keeper تعرض خيارات تسجيل جلسات SQL Server مفعّلة.

إضافة الموارد

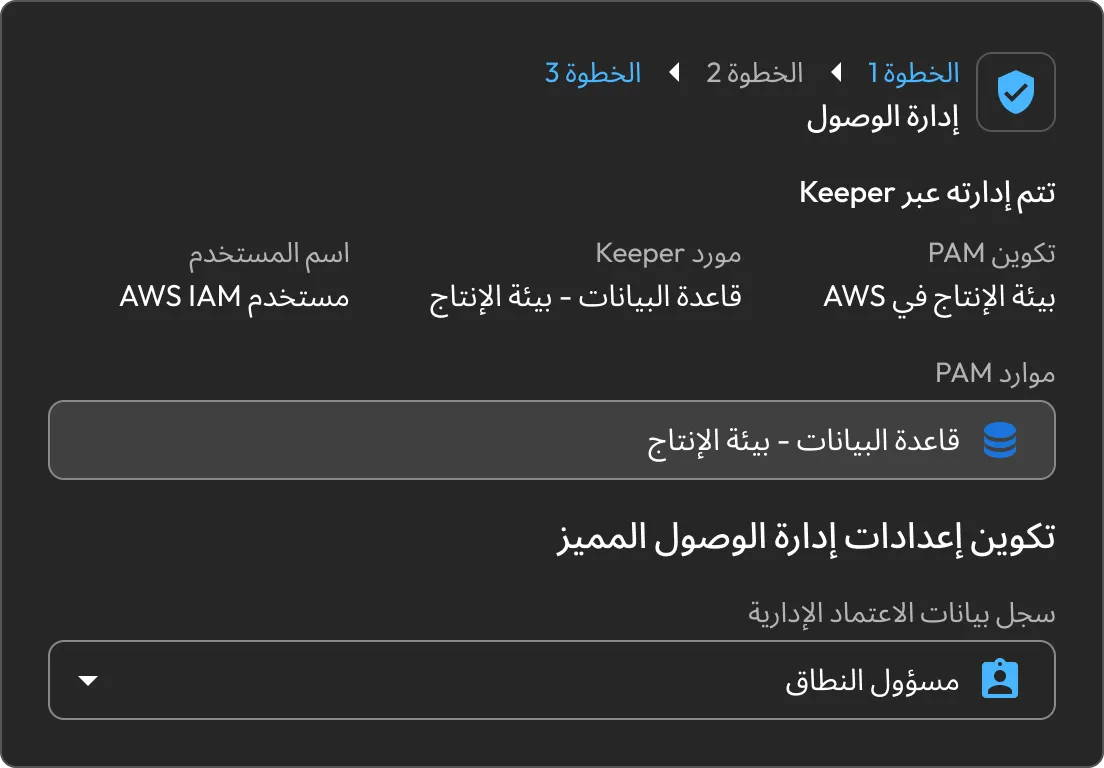
اربط النتيجة بسجل KeeperPAM المناسب: قاعدة بيانات PAM، أو جهاز PAM، أو دليل PAM، أو متصفح PAM عن بُعد، أو سحابة PAM، أو مستخدم PAM. بالنسبة إلى هوية سحابية مخترقة، يمكن إضافة سجل مستخدم PAM مباشرةً.

سير عمل إدارة الوصول في Keeper يعرض إعدادات مورد PAM وبيانات الاعتماد الإدارية.

لوحة معلومات أمان السحابة

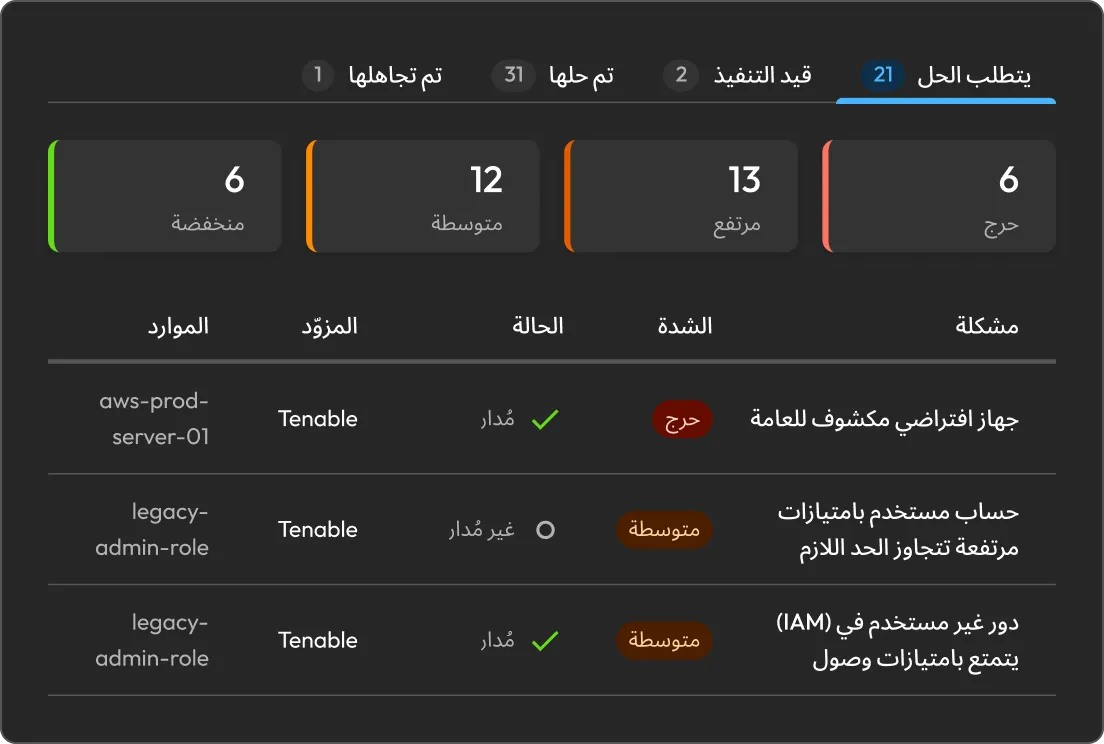
أدرج نتائج Tenable في قائمة انتظار واحدة للمعالجة، مع الحفاظ على مستوى خطورتها والسياق الخاص بالمزوِّد. صفِّ النتائج حسب التاريخ أو مستوى الخطورة أو الحالة أو العلامات، وتابع التقدم من حالة "يتطلب الانتباه" حتى حالة "تمت المعالجة".

لوحة معلومات أمان السحابة في Keeper تعرض مشكلات أمان السحابة مرتبة حسب الأولوية وفقًا لمستوى الخطورة والحالة ومزوِّد الخدمة والمورد.

Keeper Encrypter

يستقبل Keeper Encrypter إشعارات Webhook من Tenable داخل بيئتك، ويشفّر بيانات التكامل قبل وصولها إلى Keeper. يحافظ ذلك على بنية Keeper القائمة على مبدأ المعرفة الصفرية طوال سير العمل.

انعدام الثقة. صفر المعرفة. صفر استثناءات.

الأسئلة الشائعة

لماذا يُستخدم Tenable وKeeper معًا؟

يوفر Tenable سياق التعرّض للمخاطر الذي تستخدمه الفرق لتحديد المخاطر وترتيب أولوياتها. يوسّع Keeper سير العمل هذا من خلال إتاحة وصول مميز خاضع للحوكمة، بما في ذلك تدوير بيانات الاعتماد، والجلسات المُدارة، والوصول في الوقت المناسب (JIT). تُبقي تحديثات الحالة المشتركة فرق الأمن وإدارة الوصول المميز (PAM) تعمل استنادًا إلى السجل نفسه.

ما النتائج التي يمكن معالجتها؟

النتائج المتعلقة بالهوية والوصول التي يمكن معالجتها من خلال تدوير بيانات الاعتماد، أو إضافة الموارد، أو الوصول المُدار، أو الوصول في الوقت المناسب (JIT)، أو إزالة الامتيازات الدائمة.

ما هو Keeper Encrypter وكيف يحمي التكامل؟

Keeper Encrypter خدمة مستضافة ذاتيًا تستقبل إشعارات Webhook من Tenable داخل بيئتك وتشفّر بيانات التكامل قبل إرسالها إلى Keeper، مع الحفاظ على البنية القائمة على مبدأ المعرفة الصفرية.

كيف تتم متابعة التقدم المُحرز في المعالجة؟

تحمل كل نتيجة حالة في أمان السحابة: "قيد المعالجة"، أو "تمت المعالجة"، أو "تم التجاهل"، أو "فشل". يمكن للمسؤولين مراجعة الحالة الحالية، وإعادة محاولة تنفيذ إجراء أو اختيار مسار معالجة آخر عند الحاجة.

سحب موافقة ملفات تعريف الارتباطنحن نقدّر خصوصيتك

نستخدم ملفات تعريف الارتباط في موقعنا لمنحك أفضل تجربة تصفح، وتقديم إعلانات مخصصة لك عن منتجاتنا ومحتوانا، وتحليل حركة زيارة موقع الويب. لمعرفة المزيد، يُرجى الرجوع إلى سياسة الخصوصية الخاصة بنا.

قم بتسجل الاشتراك في نسخة تجريبية مجانية

شراء الآن