
بنية قابلة للتوسّع للمكونات الإضافية
تدوير بيانات الاعتماد عبر المكونات الإضافية المضمنة والمتاحة في الكتالوج والمخصصة. تدعم Keeper عمليات التكامل الرسمية، مع إتاحة المجال للمؤسسات لتوسيع نطاق التغطية ليشمل منصات SaaS المملوكة أو المتخصصة.
الميزة: SaaS Rotation
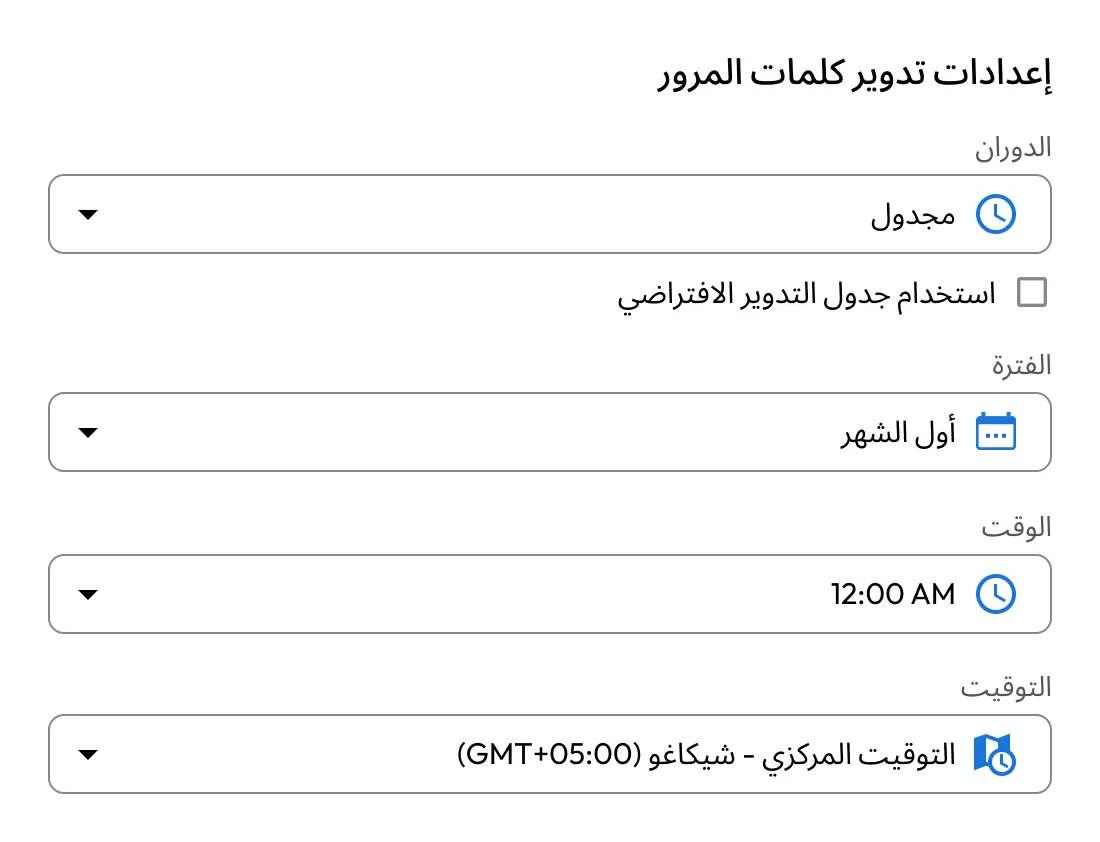
شغّل عمليات التدوير وفق جدول زمني أو عند الطلب. تُجري بوابة KeeperPAM Gateway المصادقة لدى تطبيقات SaaS التي تستخدمها، وتحدّث بيانات الاعتماد تلقائيًا، وتخزّن كل تغيير في خزنة Keeper Vault الخاصة بك. ولا يتطلب ذلك كتابة برامج نصية أو صيانتها عند استخدام التطبيقات المدعومة.
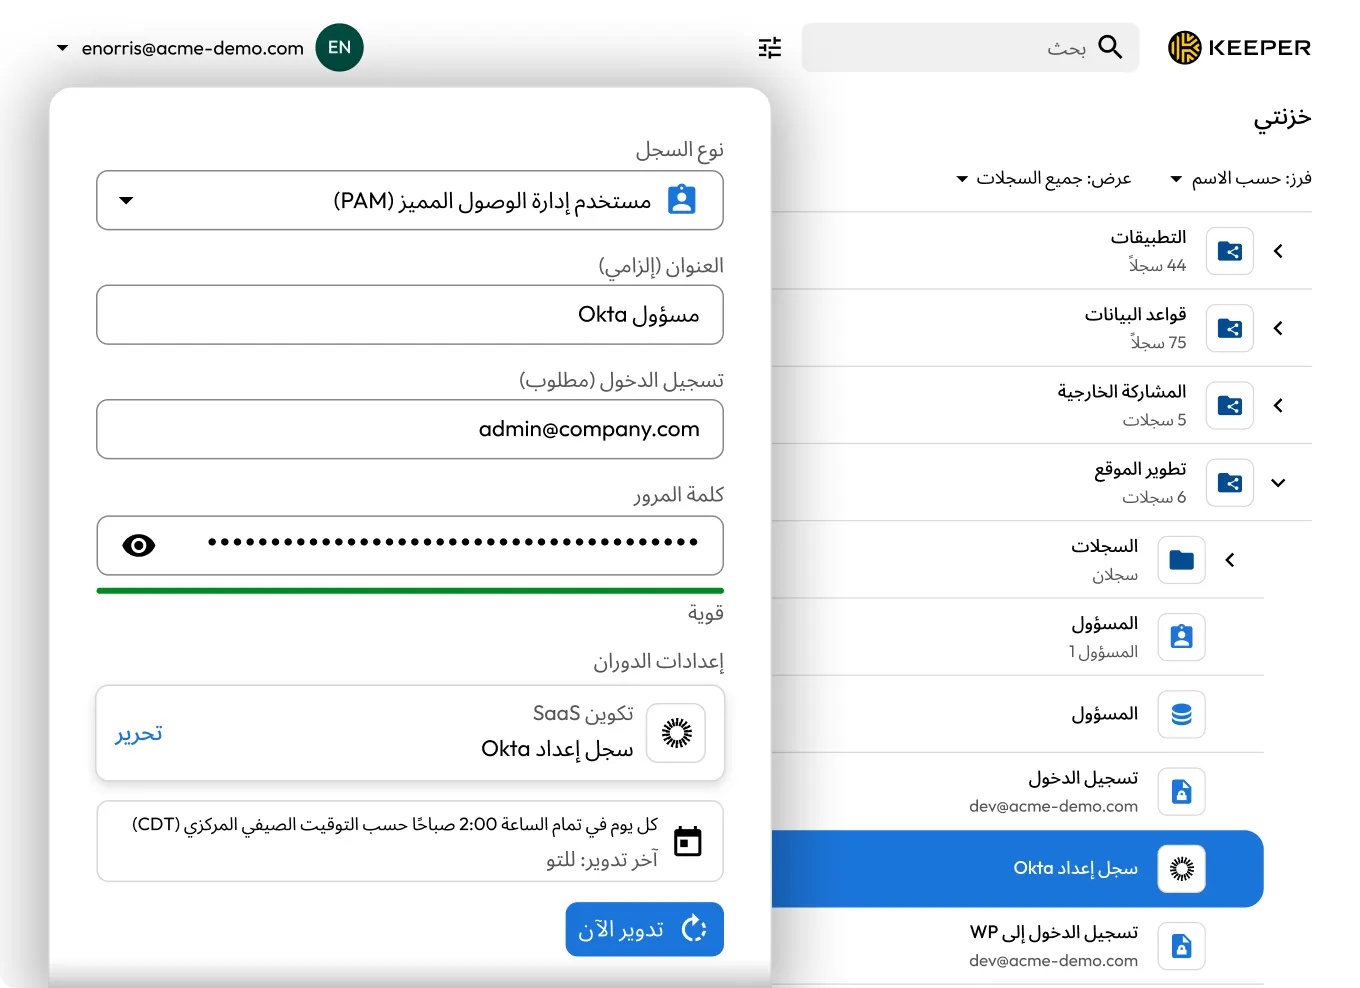
أنشئ تكوينًا لتدوير بيانات اعتماد تطبيقات SaaS باستخدام مكوّن إضافي مضمّن أو متاح في الكتالوج أو مخصّص. يمكن للمسؤولين ضبط عمليات التدوير عبر خزنة Keeper على الويب أو Keeper Commander®.
اربط تكوين SaaS بسجل واحد أو أكثر من نوع PAM User، واضبط إعدادات التدوير المناسبة.
شغّل عمليات التدوير وفق جدول زمني أو ابدأها عند الطلب. تُجري بوابة KeeperPAM Gateway المصادقة بأمان لدى تطبيق SaaS وتحدّث بيانات الاعتماد باستخدام واجهة برمجة التطبيقات (API) التي يدعمها.
تُخزَّن بيانات الاعتماد المحدَّثة تلقائيًا في خزنة Keeper. يُسجَّل كل حدث تدوير لأغراض التدقيق وإعداد تقارير الامتثال والتكامل مع أنظمة إدارة المعلومات والأحداث الأمنية (SIEM).
تدوير بيانات الاعتماد عبر المكونات الإضافية المضمنة والمتاحة في الكتالوج والمخصصة. تدعم Keeper عمليات التكامل الرسمية، مع إتاحة المجال للمؤسسات لتوسيع نطاق التغطية ليشمل منصات SaaS المملوكة أو المتخصصة.
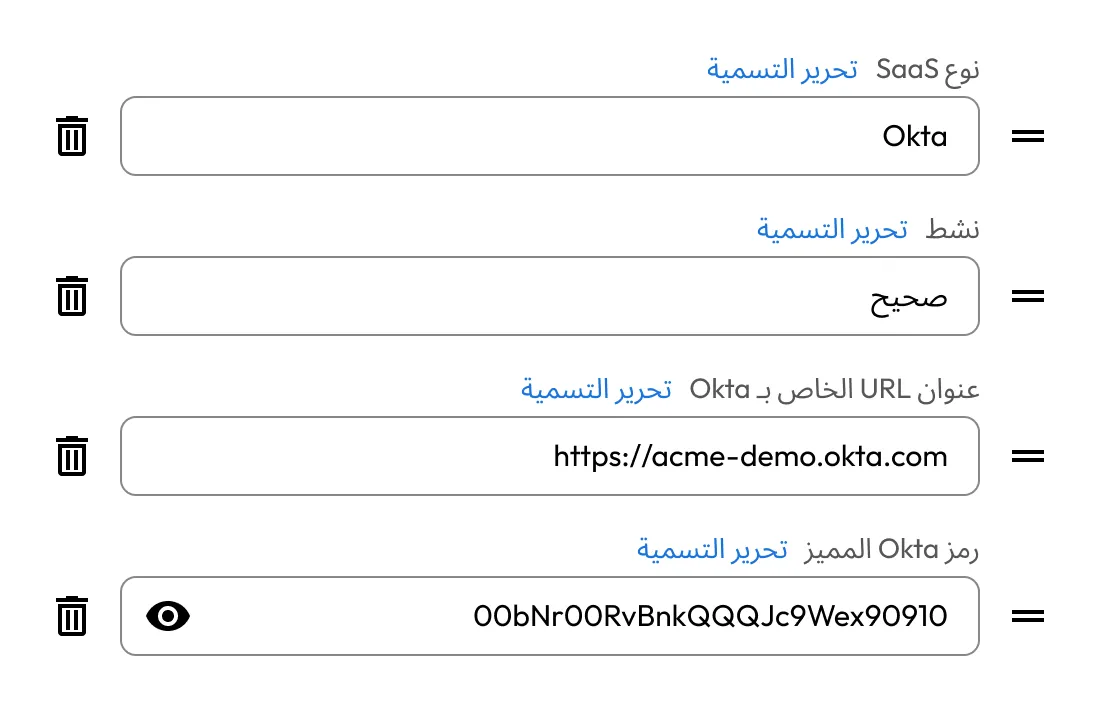
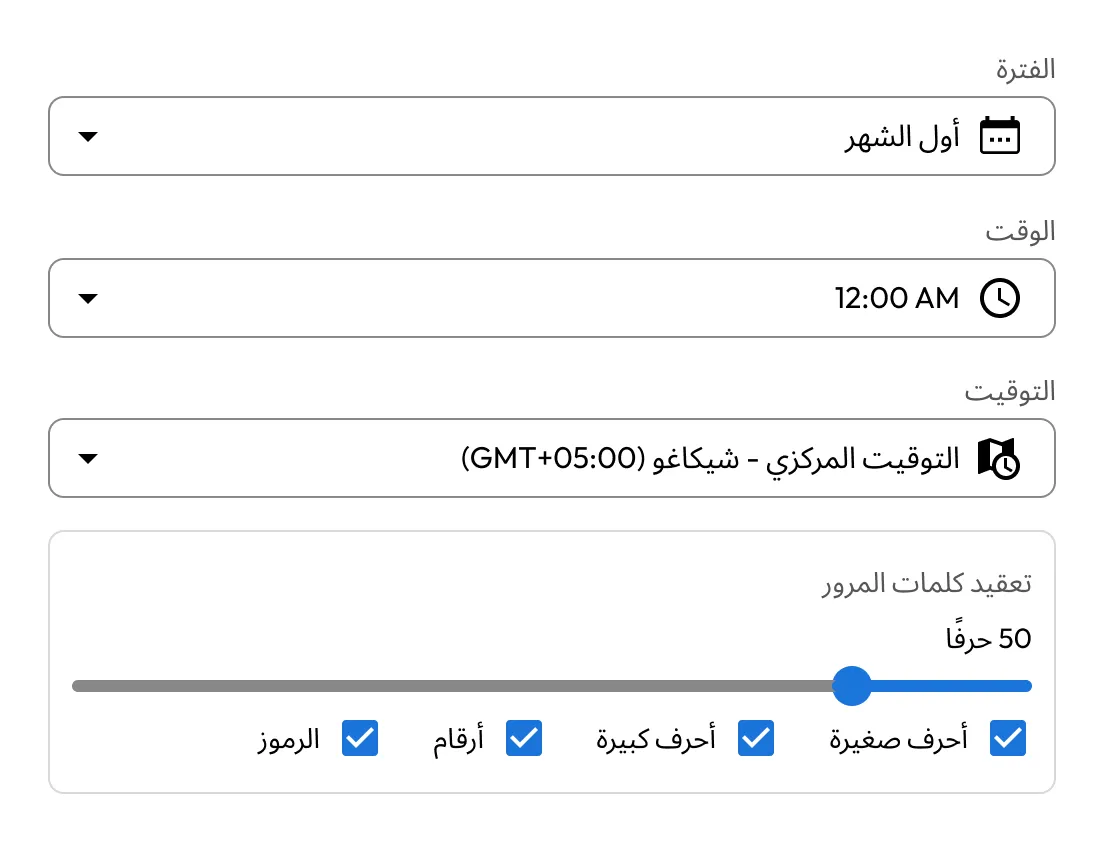
اضبط تدوير بيانات الاعتماد وفق جدول زمني متكرر أو فعّل تدويرًا فوريًا كلما تطلبت سياسات الأمان أو الأحداث ذلك. يدعم التكوين نفسه كلاً من التدوير المؤتمت والتغييرات غير المجدولة لبيانات الاعتماد.
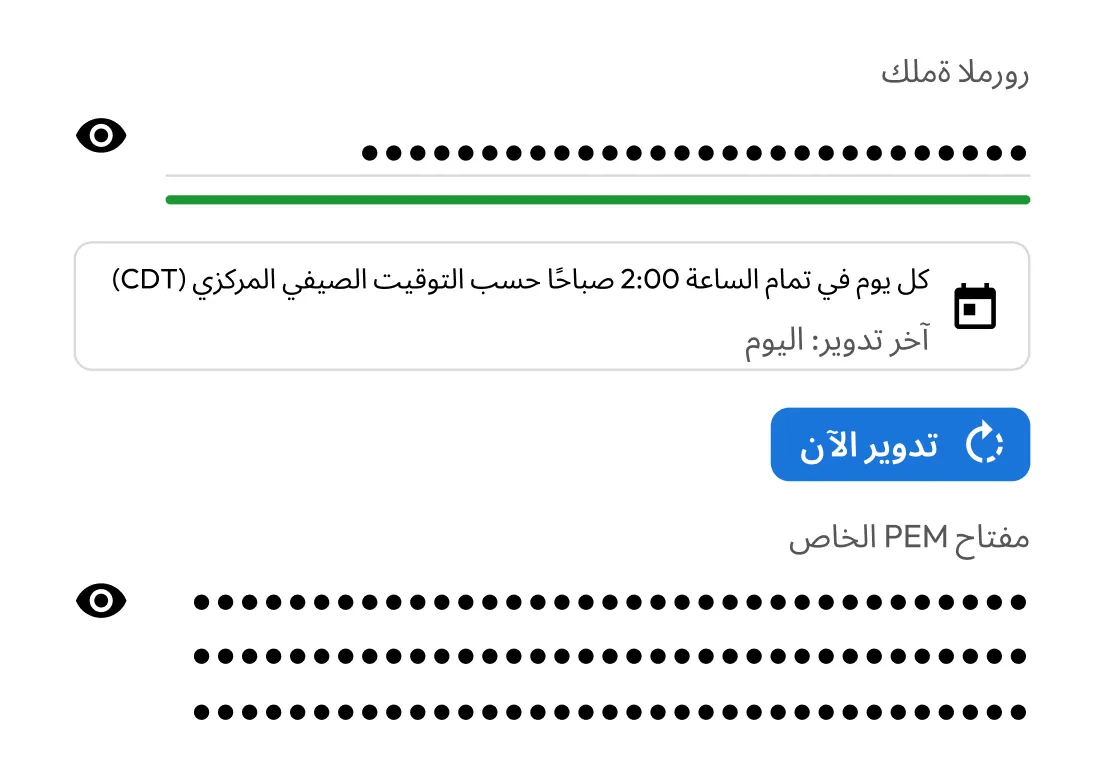
يمكن إدارة تكوينات تدوير SaaS من خلال خزنة Keeper على الويب أو Keeper Commander. تُخزَّن التكوينات على هيئة سجلات في خزنة Keeper المشفّرة الخاصة بك، حيث يمكنك إدارتها ومشاركتها وإخضاعها للحوكمة باستخدام الضوابط نفسها المطبّقة على بيانات الاعتماد والأسرار الأخرى ذات الامتيازات.
تُجري بوابة KeeperPAM Gateway المصادقة بأمان لدى تطبيقات SaaS المدعومة، وتنفّذ عمليات تدوير بيانات الاعتماد عبر واجهات API التي تدعمها تلك التطبيقات. لا يتعامل المسؤولون مطلقًا بصورة مباشرة مع بيانات الاعتماد بعد تدويرها.
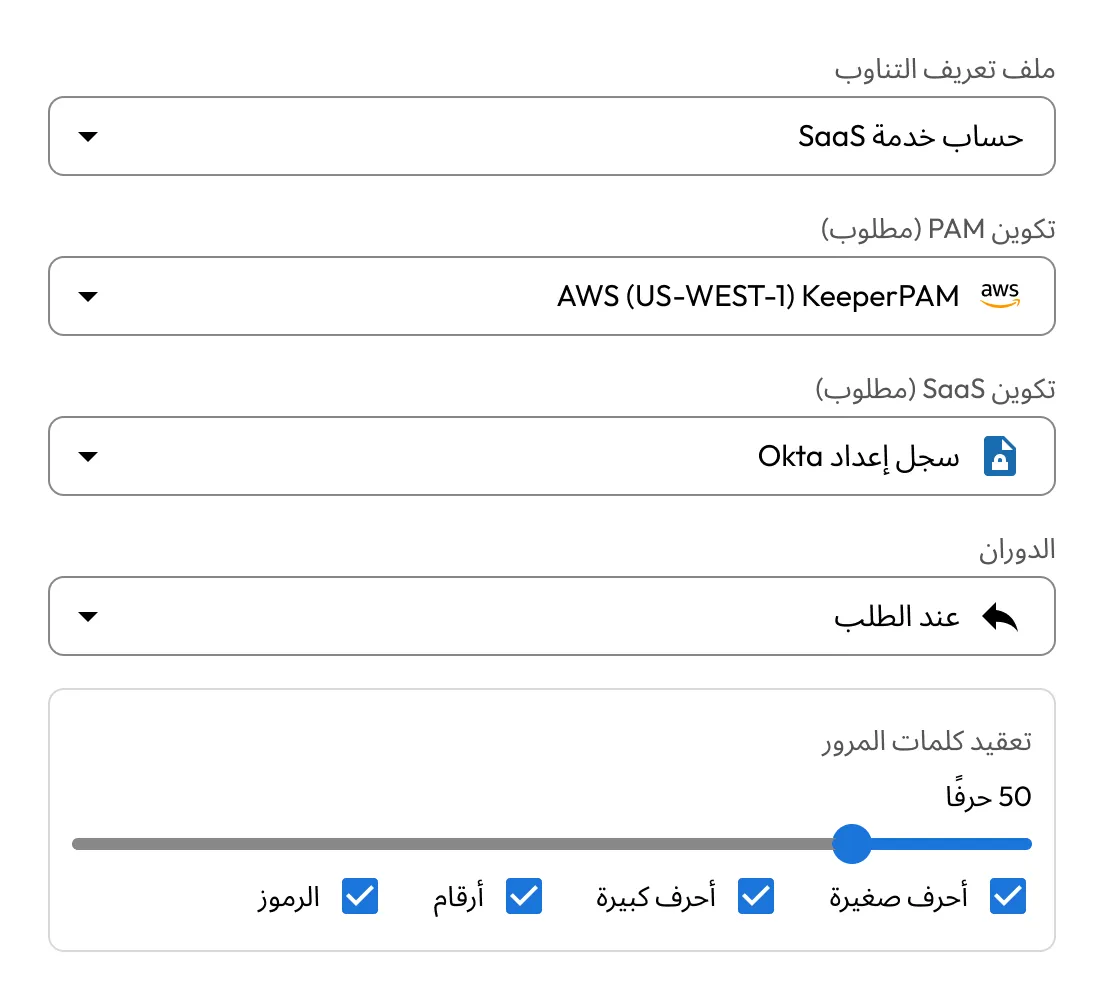
فعّل عمليات التدوير أو ألغِ تنشيطها أو أزلها في أي وقت. أوقف عملية التدوير مؤقتًا دون حذف التكوين، ثم أعد تنشيطها لاحقًا دون إعادة إنشاء التكامل.
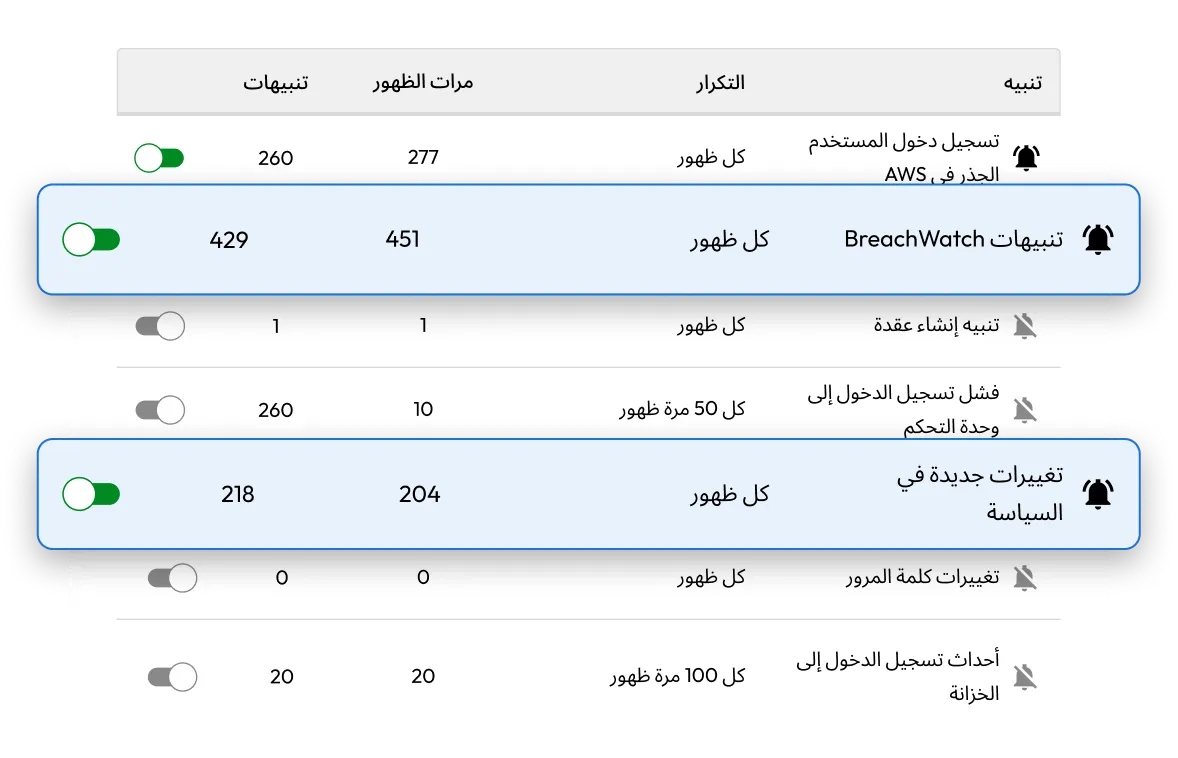
يُسجَّل كل حدث تدوير لدعم العمليات الأمنية والتدقيق وتلبية متطلبات الامتثال. صدّر الأحداث إلى نظام SIEM الخاص بك عبر وحدة Advanced Reporting and Alerts Module (ARAM) من Keeper، لإجراء المراقبة وإعداد التقارير بصورة مركزية.

تشترك عمليات تدوير بيانات اعتماد تطبيقات SaaS مع بقية مكوّنات KeeperPAM في استخدام الخزنة والبوابة وضوابط الوصول ومسار التدقيق. تُدوَّر بيانات اعتماد الأجهزة وقواعد البيانات والأدلة وتطبيقات SaaS جميعها عبر منصة موحّدة، دون الحاجة إلى نشر أداة منفصلة أو إدارتها.

تستند بوابة KeeperPAM Gateway التي يستضيفها العميل إلى بنية الأمان عديمة المعرفة في Keeper، وتتولى تدوير بيانات الاعتماد وتشفيرها في الخزنة، مع فرض التشفير من طرف إلى طرف.

تتولى المكونات الإضافية المضمّنة والمتاحة في الكتالوج أتمتة عملية التدوير، مما يقلّل الحاجة إلى إنشاء برامج نصية مخصّصة وصيانتها واستكشاف أخطائها وإصلاحها.

تساعد سجلات التدقيق المفصّلة والتدوير المؤتمت لبيانات الاعتماد المؤسسات على دعم الضوابط الأمنية التي تتطلبها أطر عمل مثل أطر المعهد الوطني للمعايير والتقنية (NIST) وISO 27001 وSOC 2 وHIPAA وPCI DSS.
تدوير بيانات اعتماد تطبيقات SaaS هو عملية مؤتمتة لتحديث بيانات اعتماد هذه التطبيقات، بما يشمل حسابات المستخدمين ذوي الامتيازات وحسابات الخدمة وأسرار التطبيقات وبيانات اعتماد واجهات API. يقلّل التدوير المؤتمت المخاطر المرتبطة ببيانات الاعتماد طويلة الأمد، ويساعد المؤسسات على فرض سياسات إدارة بيانات الاعتماد.
تدعم Keeper عمليات تكامل مضمّنة مع Okta وSnowflake وAWS Access Key وAzure Client Secret وCheck Point Gaia OS وCisco IOS XE وCisco Meraki والخدمات المستندة إلى REST. تدعم المكونات الإضافية الأخرى في الكتالوج عمليات تكامل مثل AWS Cognito وCisco APIC وOracle Identity Domain User، مع توفر مزيد من عمليات التكامل في الكتالوج. يمكن للمؤسسات أيضًا نشر مكونات إضافية مخصّصة عبر بوابة KeeperPAM Gateway للتطبيقات ذات الملكية الخاصة أو غير المدعومة.
لا، تتولى المكونات الإضافية في Keeper عملية التدوير لتطبيقات SaaS المدعومة. ما على المسؤولين سوى تكوين التطبيق وتحديد سياسات التدوير. يمكن للمؤسسات، إذا رغبت، نشر مكونات إضافية مخصّصة للتطبيقات التي لا تشملها عمليات التكامل المضمّنة أو المتاحة في الكتالوج.
نعم، تدعم Keeper المكونات الإضافية المخصّصة لتدوير بيانات اعتماد تطبيقات SaaS عبر بوابة KeeperPAM Gateway. تتيح المكونات الإضافية المخصّصة للمؤسسات أتمتة تدوير بيانات الاعتماد للتطبيقات التي لا تتوفر لها مكونات إضافية في مكتبات Keeper المضمّنة أو المتاحة في الكتالوج.
نعم، يمكن ربط سجل PAM User واحد بعدة تكوينات لتدوير بيانات اعتماد تطبيقات SaaS، مما يتيح تطبيق تغييرات بيانات الاعتماد على عدة منصات SaaS ضمن مهمة سير عمل موحّدة للتدوير.
عليك تمكين ملفات تعريف الارتباط لاستخدام الدردشة المباشرة.