Proteja a infraestrutura crítica com a Keeper Security

O KeeperPAM® é uma plataforma de gerenciamento de acesso privilegiado com certificação FedRAMP High e viabilizada por IA, desenvolvida para proteger os setores de infraestrutura crítica que são essenciais para a economia, saúde pública e segurança nacionais.

Proteja a infraestrutura crítica com a Keeper Security

16 setores da infraestrutura crítica

A Cybersecurity and Infrastructure Security Agency (CISA) identifica 16 setores da infraestrutura crítica considerados vitais para o bem-estar social e econômico dos Estados Unidos.

Químico
Barragens
Serviços financeiros
Tecnologia da informação
Instalações comerciais
Base industrial de defesa
Alimentação e agricultura
Reatores/materiais/resíduos nucleares
Comunicações
Serviços de emergência
Serviços e instalações governamentais
Sistemas de transporte
Manufatura crítica
Energia
Assistência médica e saúde pública
Água e esgoto

Conformidade e o cenário regulatório para infraestrutura crítica

O Keeper Security Government Cloud tem certificação FedRAMP High, autorização GovRAMP High, conformidade com o FIPS 140-3 e consta na lista de produtos aprovados pelo CDM da CISA. O Keeper também é um investimento reembolsável no âmbito do State and Local Cybersecurity Grant Program (SLCGP).

A proteção dos sistemas que alimentam os Estados Unidos exige o cumprimento de um conjunto rigoroso e em constante evolução de exigências federais de segurança cibernética. Para proprietários e operadores de infraestrutura crítica, cumprir esses padrões não se resume a evitar penalidades, trata-se de resiliência nacional. A Keeper Security ajuda as organizações a alcançar a conformidade contínua.

Certificação FedRAMP High
Autorização GovRAMP High
Autorização
GovRAMP High
AWS GovCloud
AWS GovCloud
FIPS 140-3
FIPS 140-3

Metas de desempenho de segurança cibernética entre setores (CPGs) da CISA

Um conjunto comum de medidas de proteção desenvolvido pela CISA que todas as entidades da infraestrutura crítica devem implementar para reduzir significativamente a probabilidade e o impacto de riscos e ameaças conhecidos à segurança cibernética.

Estrutura de segurança cibernética do NIST (CSF 2.0)

Um conjunto voluntário de diretrizes e práticas recomendadas desenvolvido pelo National Institute of Standards and Technology (NIST). Ele oferece às organizações uma abordagem flexível e orientada a resultados para gerenciar e reduzir riscos de cibersegurança e da cadeia de suprimentos.

Exigências específicas por setor

Isso inclui normas rígidas e obrigatórias, como a North American Electric Reliability Corporation Critical Infrastructure Protection (NERC CIP) para o sistema de energia em grande escala e as diretrizes de segurança da Transportation Security Administration (TSA) para proprietários e operadores de dutos.

Regulamentações federais da cadeia de suprimentos

Estruturas federais, como o Defense Federal Acquisition Regulation Supplement (DFARS) e o Cybersecurity Maturity Model Certification (CMMC).

Infraestruturas críticas enfrentam ameaças cibernéticas crescentes

Vulnerabilidades de credenciais deixam os sistemas expostos

Vulnerabilidades de credenciais deixam os sistemas expostos por meio de senhas predefinidas, políticas de credenciais fracas e uso disseminado de contas compartilhadas em ambientes de infraestrutura crítica. Determinações estaduais e federais agora exigem que as organizações resolvam essas lacunas, mas muitos operadores de infraestrutura crítica não dispõem dos recursos necessários.

Métodos de acesso legados têm dificuldade para atender aos requisitos modernos de confiança zero

Os métodos de acesso legados têm dificuldade em atender aos requisitos modernos de confiança zero. As VPNs e as ferramentas de acesso remoto tradicionais expõem as redes de infraestrutura crítica a conexões não seguras e carecem dos controles granulares necessários para proteger ambientes isolados ou segmentados. A infraestrutura legada não foi desenvolvida para ameaças modernas.

Por que escolher o Keeper ICAM & Identity Security Platform for Government?

Gerenciamento de credenciais e segredos

O Keeper garante a conformidade com as normas da CISA e do NIST, impondo senhas fortes e exclusivas em toda a sua empresa. Ele elimina credenciais embutidas no código ou compartilhadas em ambientes de TI e em sistemas de OT confidenciais, protegendo as chaves das suas operações mais vitais.

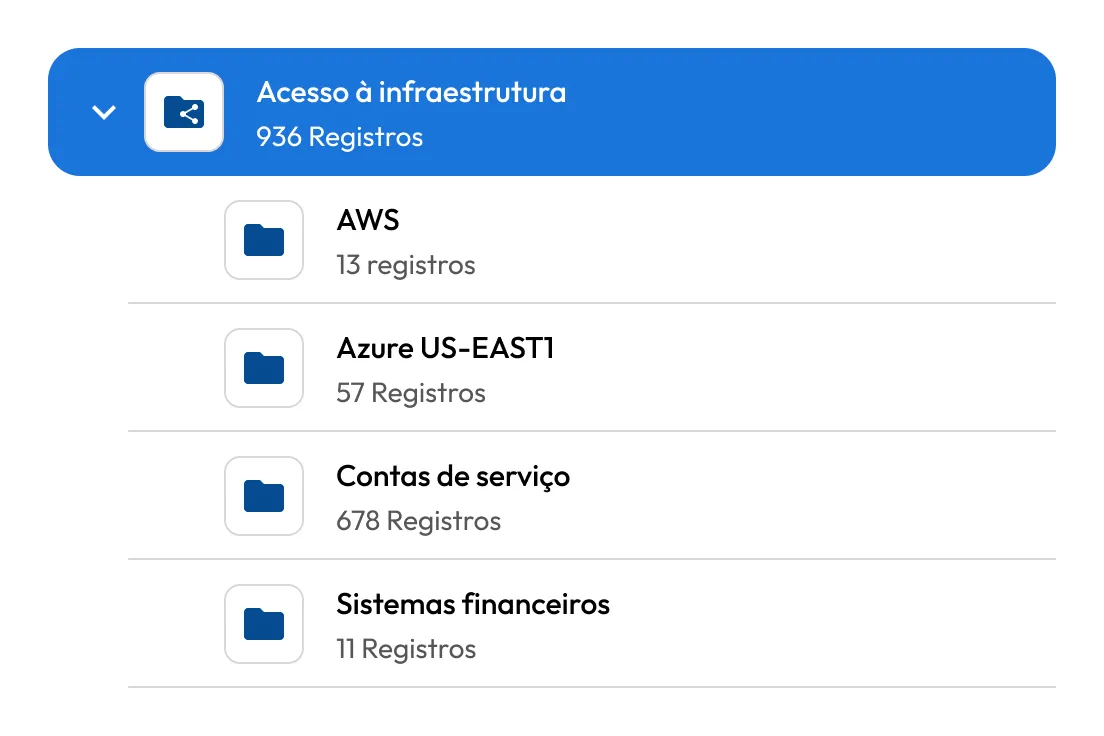
Cofre do Keeper exibindo uma pasta de acesso à infraestrutura com subpastas para AWS, Azure, contas de serviço e sistemas financeiros.

PAM de confiança zero

O Keeper oferece visibilidade e gerenciamento sobre contas privilegiadas, garantindo que funcionários e contratados terceirizados tenham somente o acesso mínimo necessário para realizar suas funções. Operadores da infraestrutura crítica podem impor controles de acesso rigorosos enquanto mantêm a continuidade operacional.

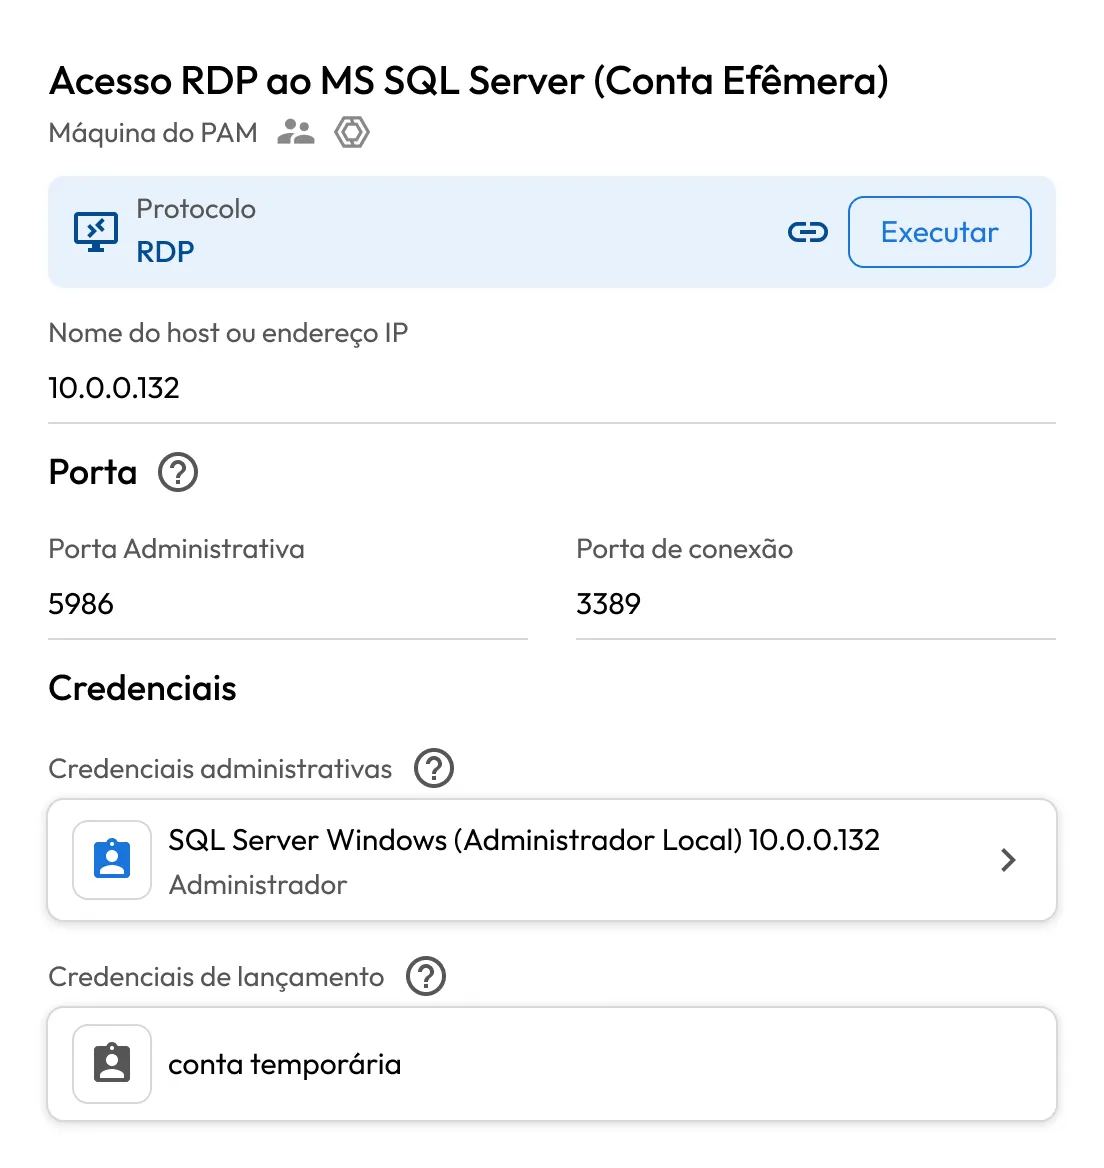
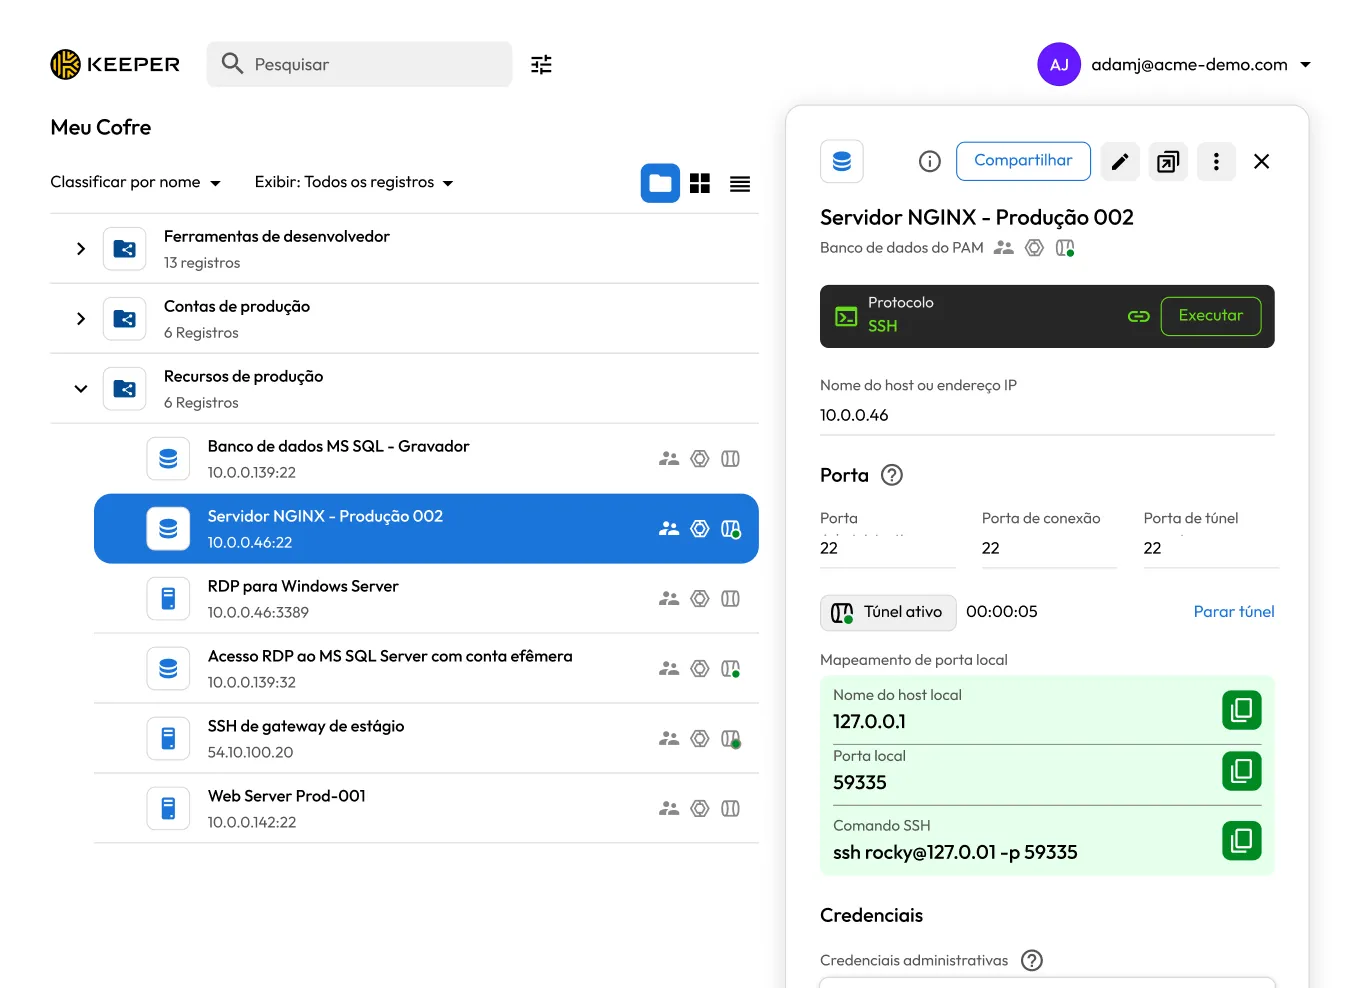
Registro PAM do Keeper para RDP em um MS SQL Server usando credenciais de inicialização efêmeras.

Monitoramento de sessão privilegiada

O KeeperPAM fornece gravação contínua de sessões e registro automatizado de eventos. Proteja-se contra ameaças externas e internas impondo o acesso de menor privilégio, exigindo a autenticação multifator (MFA) e eliminando pontos cegos.

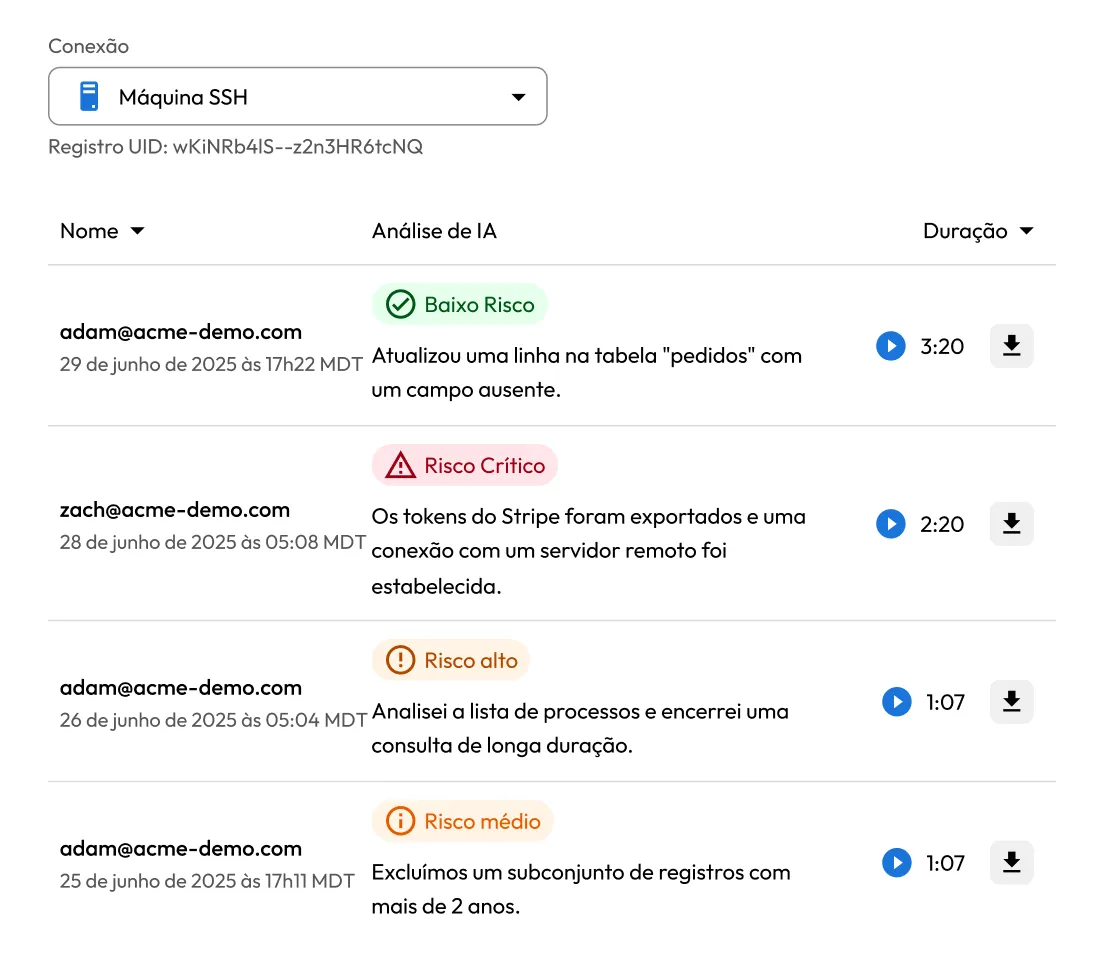
Relatório de análise de sessão do KeeperAI mostrando classificações de risco de sessões SSH, resumos, durações de reprodução e downloads.

Auditoria e relatórios de conformidade abrangentes

O Keeper rastreia todo o uso e acesso a credenciais, fornecendo logs de auditoria detalhados e imutáveis. Essa visibilidade localizada de alto nível permite que as equipes de conformidade demonstrem facilmente a adesão aos requisitos federais de relatórios e acompanhamento.

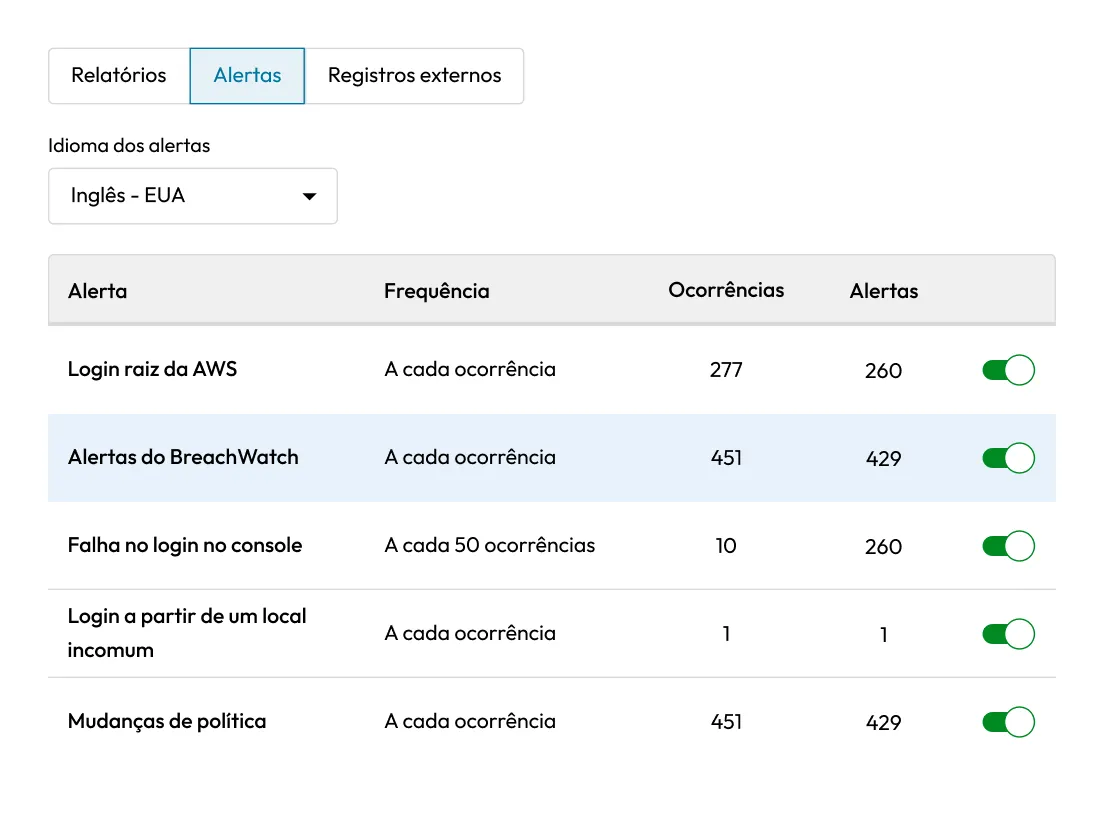
Configurações de alertas do Keeper exibindo tipos de alerta habilitados, a frequência, as ocorrências e o total de alertas.

Proteja a infraestrutura crítica da nação com o Keeper

A implantação do PAM legado pode levar meses de configuração complexa. O Keeper oferece segurança de nível corporativo com modelo de confiança zero que pode ser implantada em poucos dias, reforçando instantaneamente as defesas e acelerando seu plano de conformidade.

Retirar consentimento para cookiesValorizamos sua privacidade

Usamos cookies em nosso site para oferecer a melhor experiência de navegação, exibir anúncios personalizados sobre nossos produtos e conteúdo e analisar o tráfego do site. Para saber mais, consulte nossa Política de privacidade.

Registre-se para uma avaliação gratuita

Compre agora