Corrija as descobertas da Wiz com o Keeper, sem complicações

A Wiz identifica identidades expostas, caminhos de acesso arriscados e configurações incorretas na nuvem. O KeeperPAM® transforma descobertas relevantes em rotação de credenciais, acesso gerenciado ou acesso JIT e, em seguida, retorna à Wiz o status da correção.

Gráfico de integração do Keeper com a Wiz mostrando o logotipo da Wiz conectado ao logotipo do Keeper.

Da descoberta na nuvem à correção verificada

A Wiz identifica identidades expostas, caminhos de acesso arriscados e configurações incorretas na nuvem. O Keeper Cloud Security traz descobertas relevantes para o KeeperPAM, associa-as a identidades e à infraestrutura e as transforma em ações de correção rastreáveis por meio da rotação de credenciais, do acesso gerenciado ou do acesso JIT. O Keeper Encrypter protege a troca, preservando a arquitetura de conhecimento zero do Keeper.
Como funciona o fluxo de trabalho do Keeper + Wiz

1. Descoberta enviada ao Keeper

Um administrador envia uma descoberta de identidade ou credencial da Wiz para o Keeper. Ela chega ao painel do Cloud Security com seu contexto intacto — sem exportações ou troca de ferramentas.

2. Recurso afetado integrado

Um administrador do Keeper mapeia a descoberta para um recurso existente do KeeperPAM ou integra uma nova identidade, máquina, banco de dados, diretório, navegador remoto ou recurso de nuvem. Identidades de nuvem comprometidas podem ser integradas diretamente como registros de Usuário PAM.

3. Controle adequado aplicado

Aplique o controle adequado ao risco: rotacione a credencial, conceda acesso por tempo limitado por meio de fluxos de trabalho de aprovação ou intermedeie uma sessão monitorada por meio de Conexões.

4. Resolução verificada

Após a correção, o Keeper marca a descoberta como Em andamento e notifica a Wiz. A Wiz valida a correção durante a próxima verificação e envia a descoberta resolvida de volta ao Keeper.

Tudo o que você precisa para agir diante de uma descoberta da Wiz

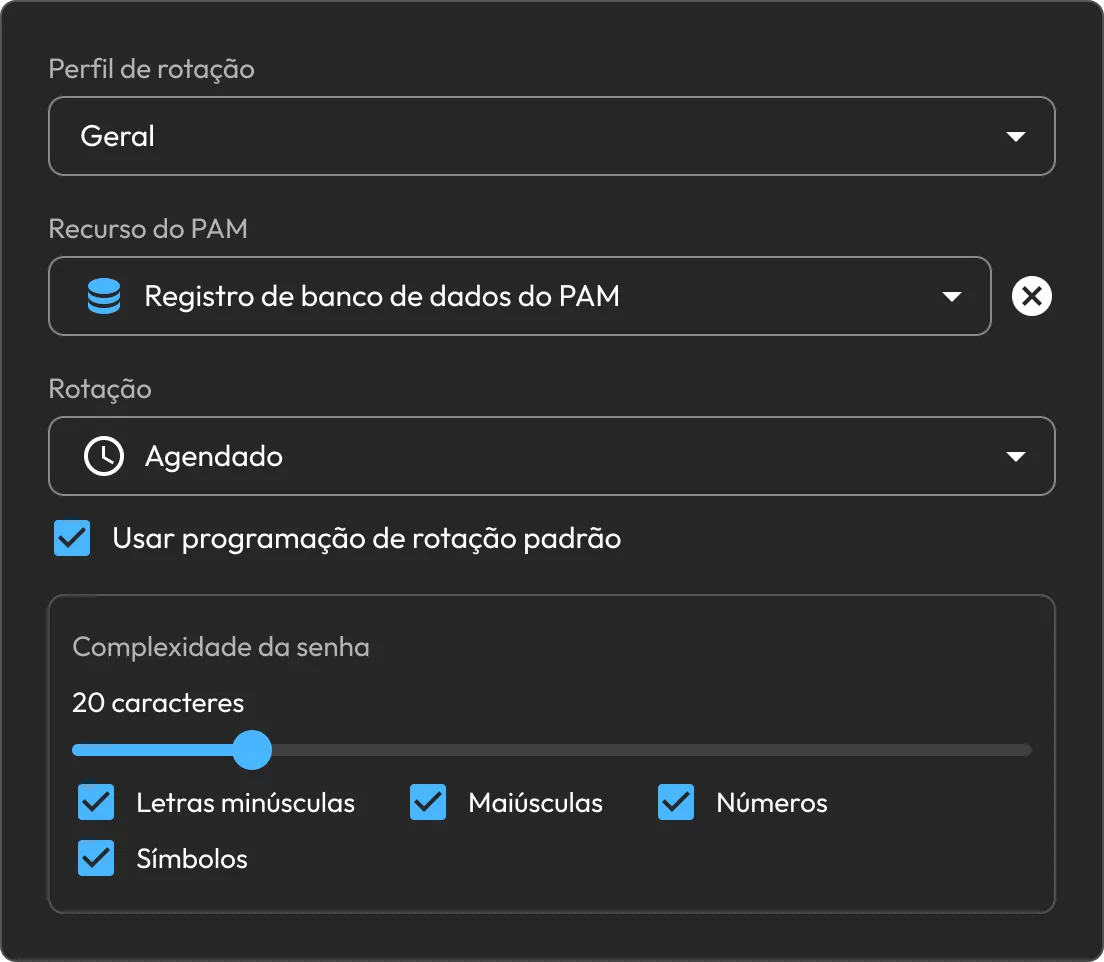
Rotacione credenciais comprometidas

Rotacione as credenciais desatualizadas ou comprometidas e armazene a credencial substituta no Cofre do Keeper, sem copiar segredos entre ferramentas nem depender de um processo fora de banda.

Configurações de rotação de senhas do Keeper mostrando a rotação agendada de credenciais do banco de dados PAM e opções de complexidade de senha.

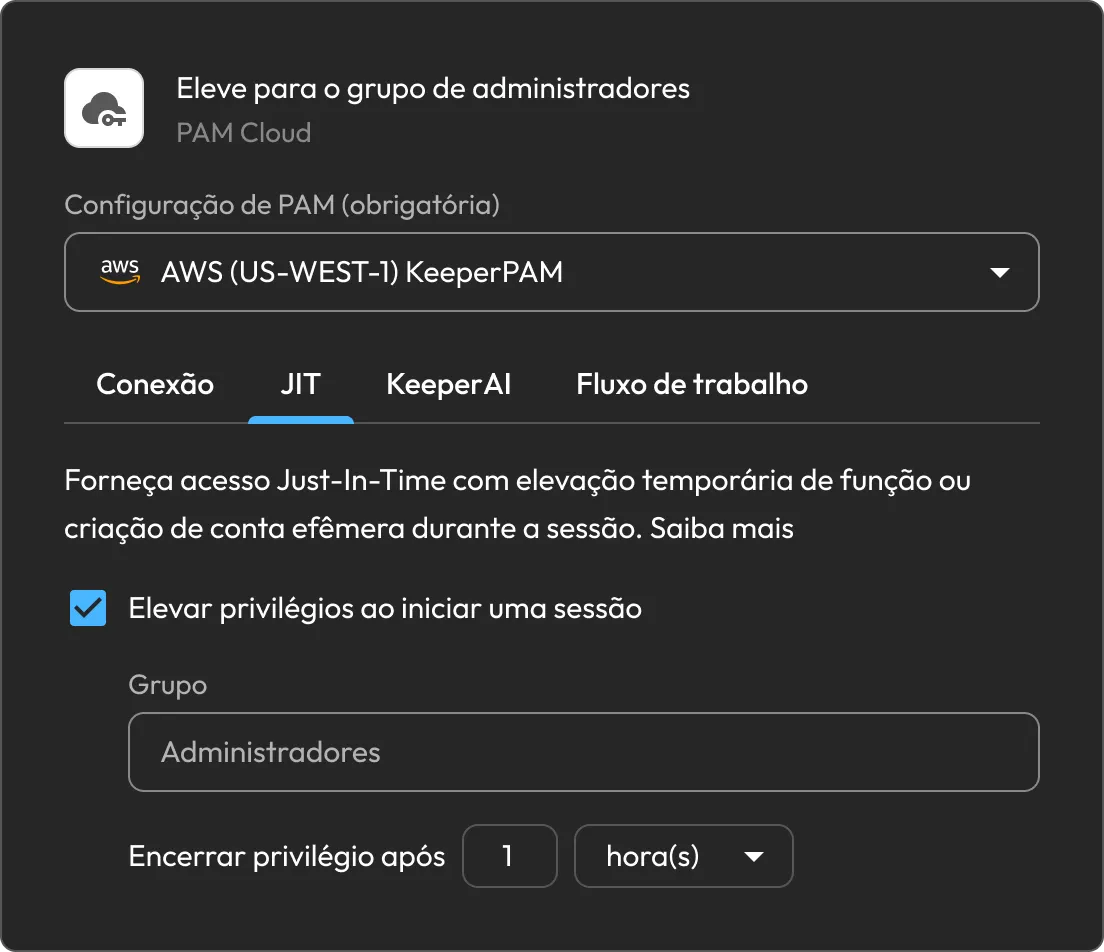
Substitua o acesso permanente por JIT

Conceda acesso por tempo limitado por meio de fluxos de trabalho de aprovação, janelas de acesso definidas, check-in e MFA, sem deixar privilégios permanentes ativos.

Configurações de acesso JIT do Keeper mostrando a elevação temporária de privilégio para o grupo Admins por uma hora.

Intermedeie o acesso sem expor as credenciais

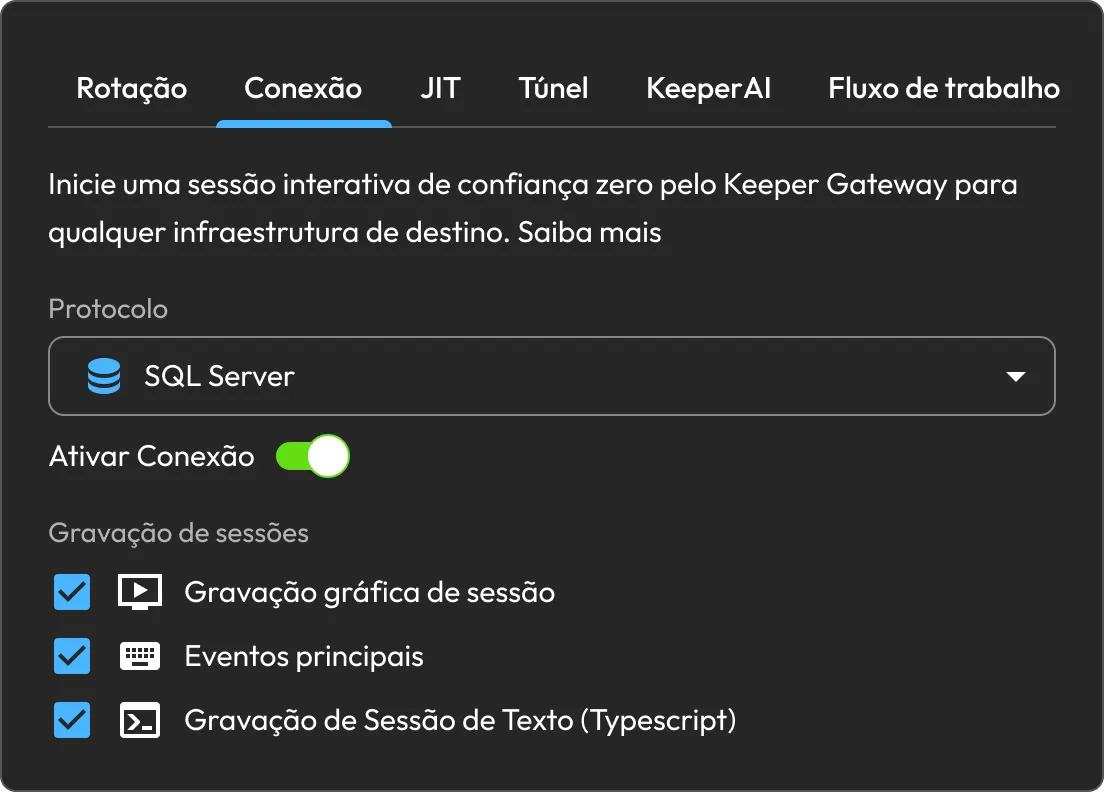
Configure o gerenciamento de acesso para iniciar uma sessão interativa de confiança zero por meio do Keeper Gateway sem expor a credencial subjacente ao usuário.

Configurações de conexão do KeeperPAM mostrando a gravação de sessão do SQL Server com gravação gráfica, eventos de teclado e gravação de texto ativados.

Integre os recursos afetados

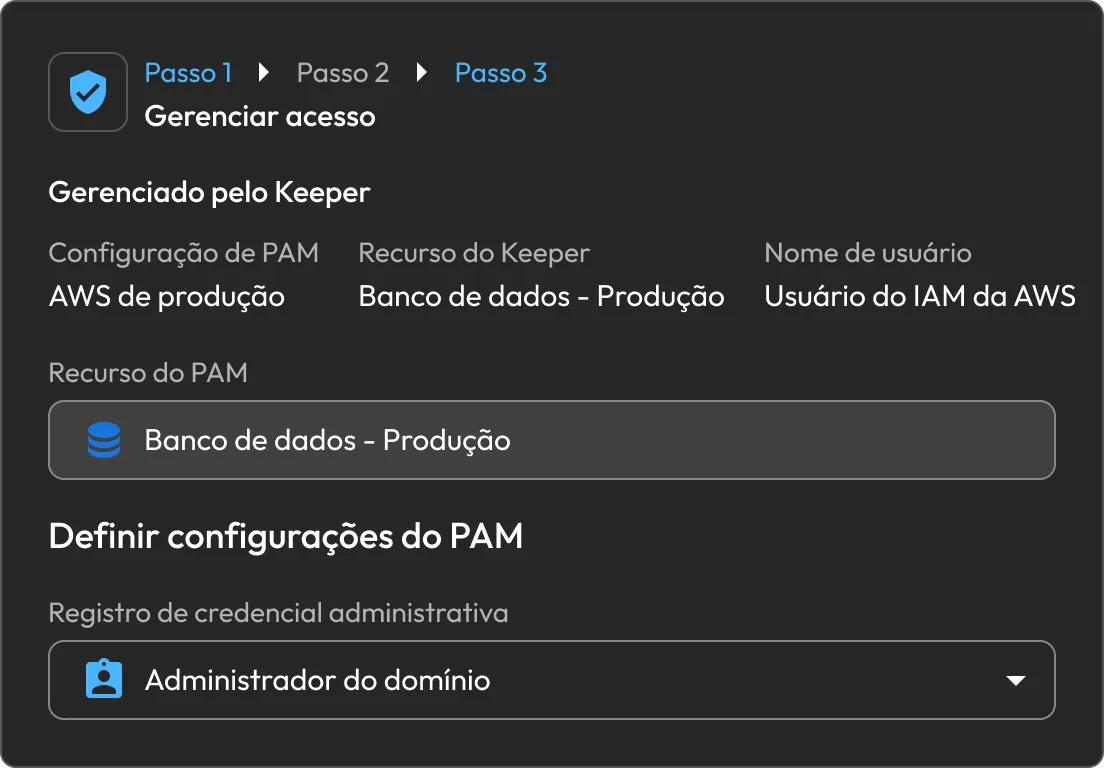
Traga a identidade, a máquina, o banco de dados, o diretório ou o recurso de nuvem afetado para a governança do KeeperPAM diretamente a partir da descoberta.

Fluxo de trabalho de gerenciamento de acesso do Keeper mostrando um recurso PAM de banco de dados de produção e a configuração de credenciais administrativas.

Acompanhe todas as descobertas em um só lugar

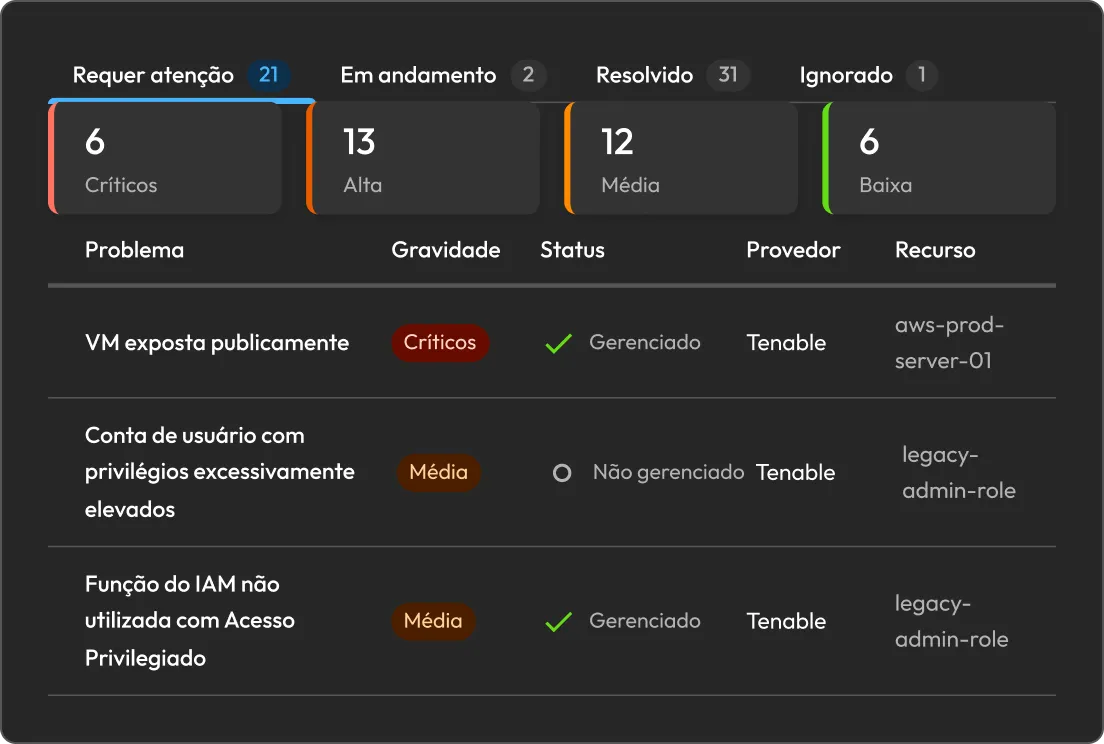
Revise as descobertas e acompanhe o status da correção no painel de segurança na nuvem. As descobertas tratadas passam para o status Em andamento; depois que a Wiz valida a correção, passam para o status Resolvido.

Painel de correção de riscos do Keeper que exibe descobertas de segurança da Tenable por gravidade, status e recurso.

Proteja a integração com o Keeper Encrypter

Execute o Keeper Encrypter como um serviço Docker auto-hospedado no seu ambiente. Ele recebe webhooks da Wiz e criptografa payloads de integração com uma chave AES de 256 bits gerenciada pelo cliente, armazenada no Keeper.

Gráfico de segurança do Keeper mostrando identidades, dispositivos e acesso à web passando por controles de segurança centralizados para chegar a uma proteção verificada.

Desenvolvido para as equipes responsáveis pelos riscos na nuvem

Operações de segurança

Transforme as descobertas da Wiz em fluxos de trabalho de correção consistentes. Rotacione credenciais, restrinja o acesso ou integre recursos e reduza o tempo da detecção à resolução.

Nuvem e DevOps

Traga os recursos de nuvem não gerenciados para a governança diretamente a partir da própria descoberta. Adicione aprovações e acesso JIT e, em seguida, padronize o acesso seguro por meio de Conexões e Túneis.

Conformidade

Mantenha o status da correção alinhado entre Keeper e Wiz. As descobertas passam da revisão para os status Em andamento e Resolvido à medida que o fluxo de trabalho de correção avança.

Transforme as descobertas na nuvem em correções verificadas

Disponível para clientes com uma assinatura ativa do KeeperPAM. Implante o Keeper Encrypter, conecte a Wiz e gerencie as descobertas como correções monitoradas, com o status alinhado entre os dois sistemas.

Perguntas frequentes

O que a integração do Keeper com a Wiz faz?

A Wiz envia descobertas relevantes para o Keeper Cloud Security. Um administrador do Keeper mapeia o recurso afetado e aplica a rotação de credenciais, o gerenciamento de acesso ou o JIT. O Keeper informa o status da correção à Wiz, e a Wiz valida a correção durante a próxima verificação.

Quais descobertas da Wiz posso corrigir no Keeper?

Descobertas relevantes da Wiz que podem ser tratadas por meio da rotação de credenciais, da integração gerenciada ou de controles de acesso privilegiado mais rigorosos.

Como o Keeper pode corrigir uma descoberta?

Rotacione a credencial exposta, conceda acesso por tempo limitado com aprovações ou intermedeie o acesso monitorado por meio de Conexões. Os controles podem ser usados individualmente ou combinados para se adequar ao risco.

Como o status da correção permanece sincronizado?

Após a correção, o Keeper marca a descoberta como Em andamento e notifica a Wiz. Quando o próximo ciclo de validação da Wiz confirmar que o risco foi resolvido, a Wiz envia a descoberta resolvida de volta ao Keeper.

Retirar consentimento para cookiesValorizamos sua privacidade

Usamos cookies em nosso site para oferecer a melhor experiência de navegação, exibir anúncios personalizados sobre nossos produtos e conteúdo e analisar o tráfego do site. Para saber mais, consulte nossa Política de privacidade.

Registre-se para uma avaliação gratuita

Compre agora