Transforme as descobertas do Tenable em acesso governado

Conecte o Tenable Cloud Security ao KeeperPAM® para transferir descobertas selecionadas de identidade e acesso para um fluxo de trabalho de correção guiada e, depois, mantenha o progresso alinhado em ambas as plataformas.

Gráfico de integração do Keeper mostrando a Tenable conectada ao logotipo do Keeper.

Do insight sobre exposição à ação de acesso privilegiado

A Tenable oferece às equipes o contexto necessário para entender e priorizar a exposição na nuvem. A integração do Keeper encaminha descobertas selecionadas de identidade e acesso para o KeeperPAM, onde os administradores podem integrar os recursos afetados e aplicar os controles adequados, da rotação de credenciais ao acesso gerenciado ou just-in-time. Em seguida, o Keeper retorna o status da correção ao Tenable, mantendo ambas as equipes alinhadas.
Como funciona a integração do Keeper + Tenable

1. Enviar uma descoberta

Um administrador da Tenable analisa uma descoberta de identidade ou acesso e a envia ao Keeper. O painel de segurança na nuvem recebe a descoberta com sua gravidade, o recurso afetado e o contexto da Tenable.

2. Mapear o recurso

Um administrador do Keeper mapeia ou integra o recurso afetado e, quando necessário, vincula um registro de Usuário PAM para que a descoberta possa ser tratada com os controles do KeeperPAM.

3. Aplicar controles de acesso

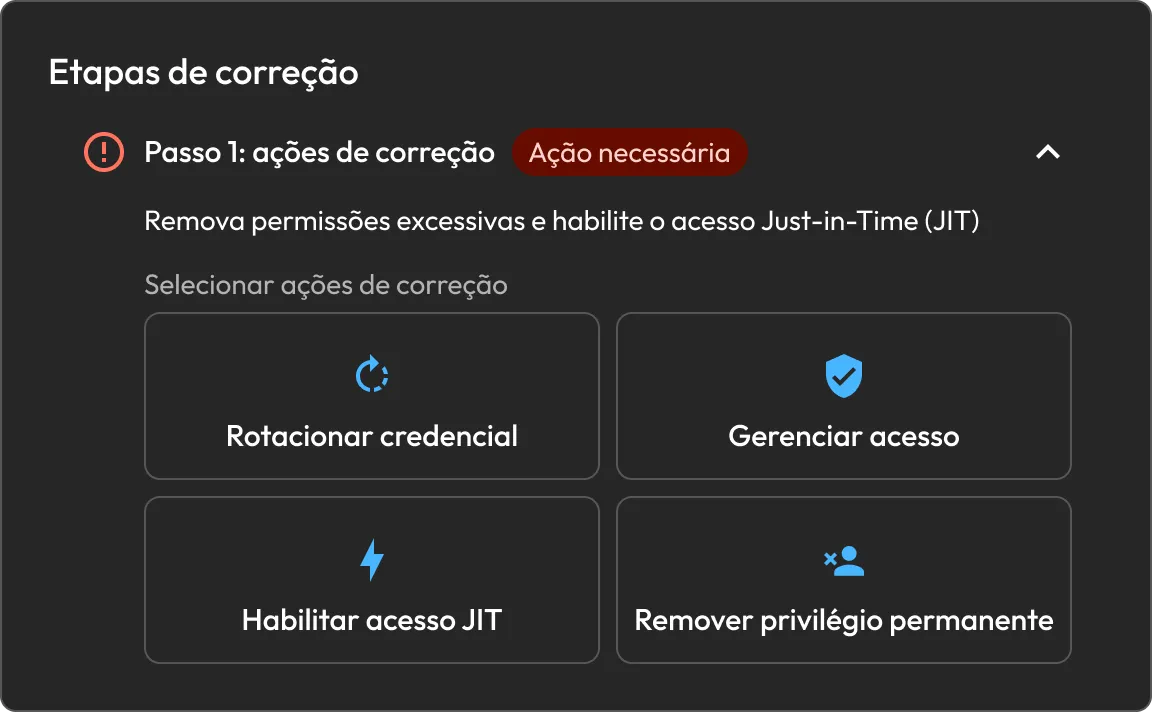
Escolha a resposta adequada ao achado: rotacione a credencial, gerencie o acesso por meio de uma sessão de confiança zero, ative o acesso JIT ou remova o privilégio permanente. Várias ações podem ser combinadas.

4. Fechar o ciclo

Após o processamento das ações, o Keeper atualiza a descoberta como Resolvida. O novo status aparece automaticamente no Tenable, de modo que as equipes de segurança compartilham o mesmo registro de correção.

Controles de acesso privilegiado para descobertas do Tenable

Rotacionar credencial

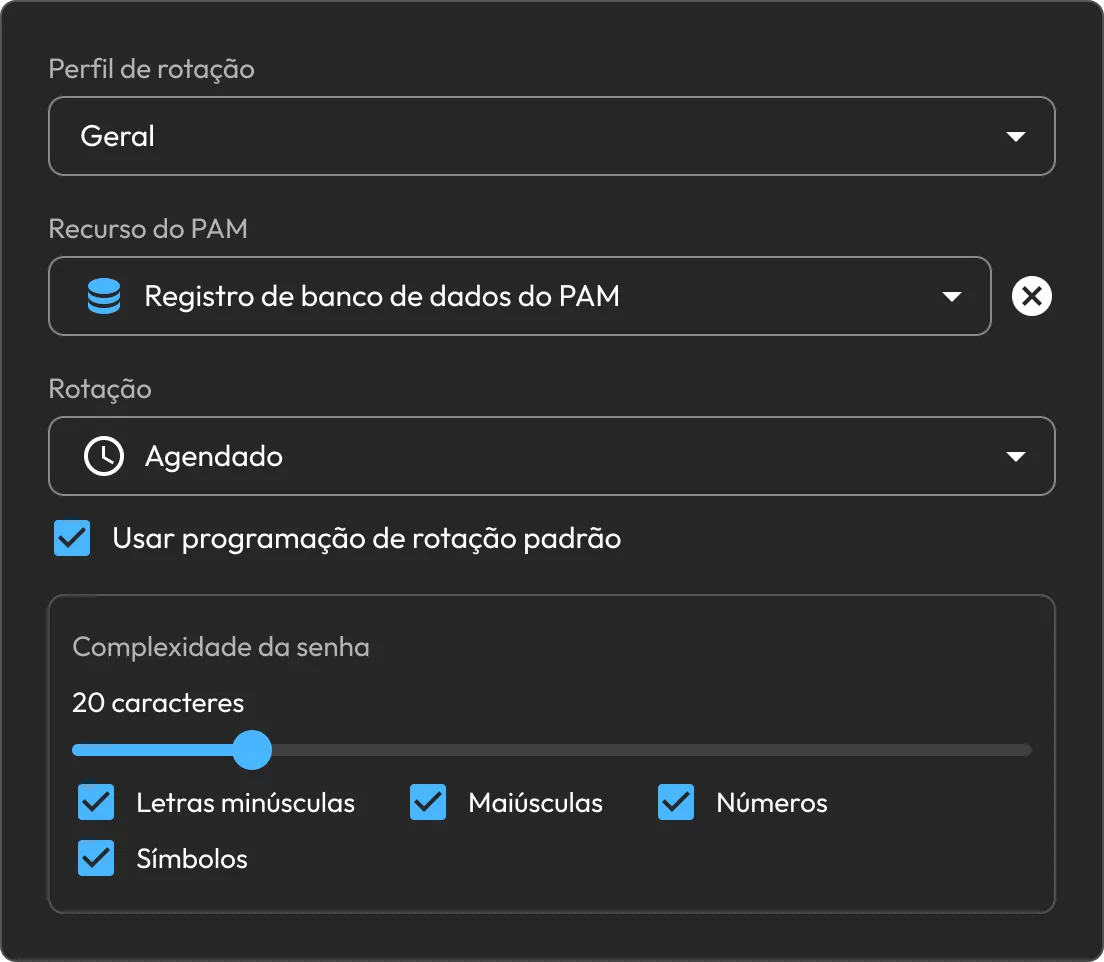
Rotacione uma credencial afetada sob demanda e armazene a substituta com segurança no Cofre do Keeper. Personalize a complexidade da senha para a resposta imediata e, em seguida, adicione um agendamento para manter as credenciais atualizadas ao longo do tempo.

Configurações do perfil de rotação do Keeper mostrando a rotação agendada de senha de banco de dados PAM com opções de complexidade ativadas.

Remover privilégio permanente

Revise os grupos e as funções já atribuídos a um Usuário PAM integrado, selecione o acesso que não é mais necessário e remova-o diretamente do fluxo de trabalho de correção.

Painel de etapas de correção do Keeper mostrando ações para rotacionar credenciais, gerenciar o acesso, habilitar o acesso JIT e remover o privilégio permanente.

Habilitar o acesso just-in-time (JIT)

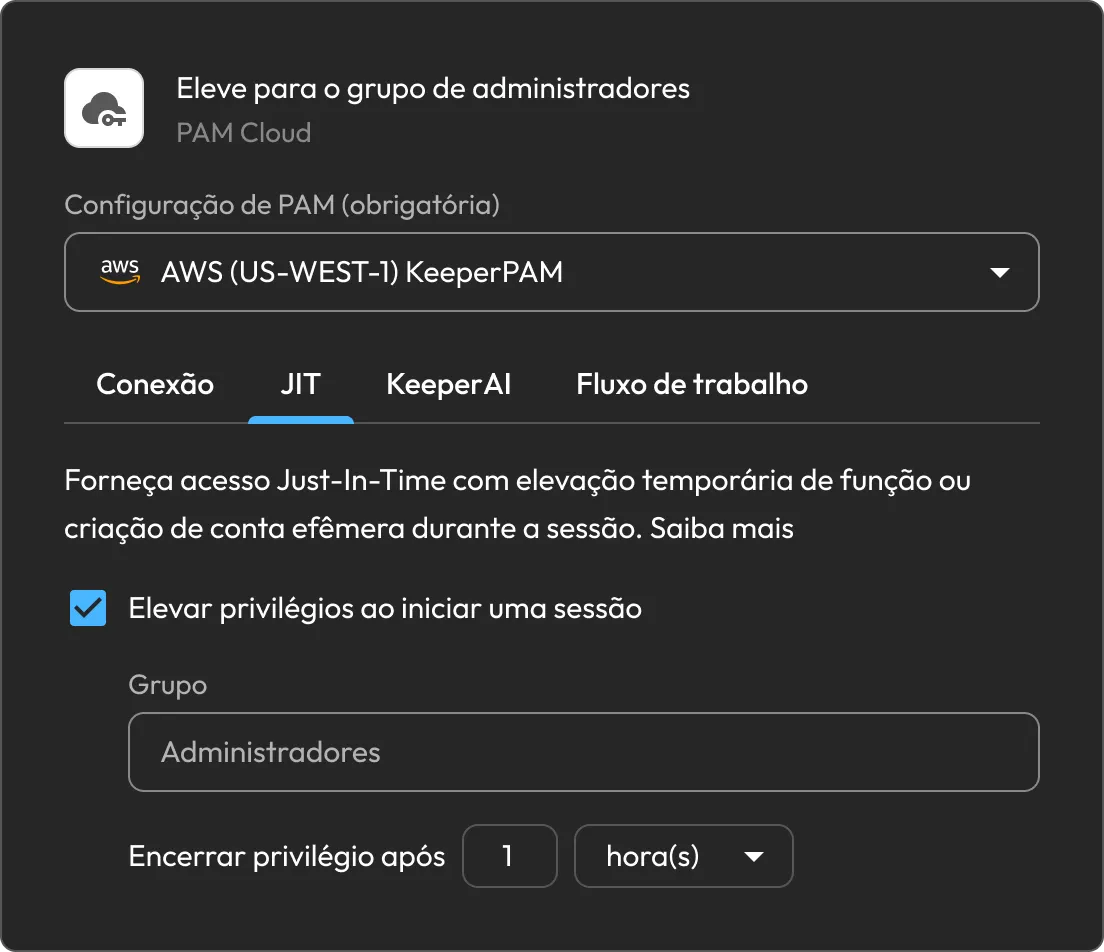
Substitua o acesso permanente por privilégios com prazo definido. O Keeper pode criar uma conta efêmera ou elevar uma conta existente somente para a conexão aprovada. Os fluxos de trabalho podem limitar a duração, exigir aprovadores, impor MFA, fazer check-in dos registros e capturar um motivo ou número de ticket.

Gerenciar acesso

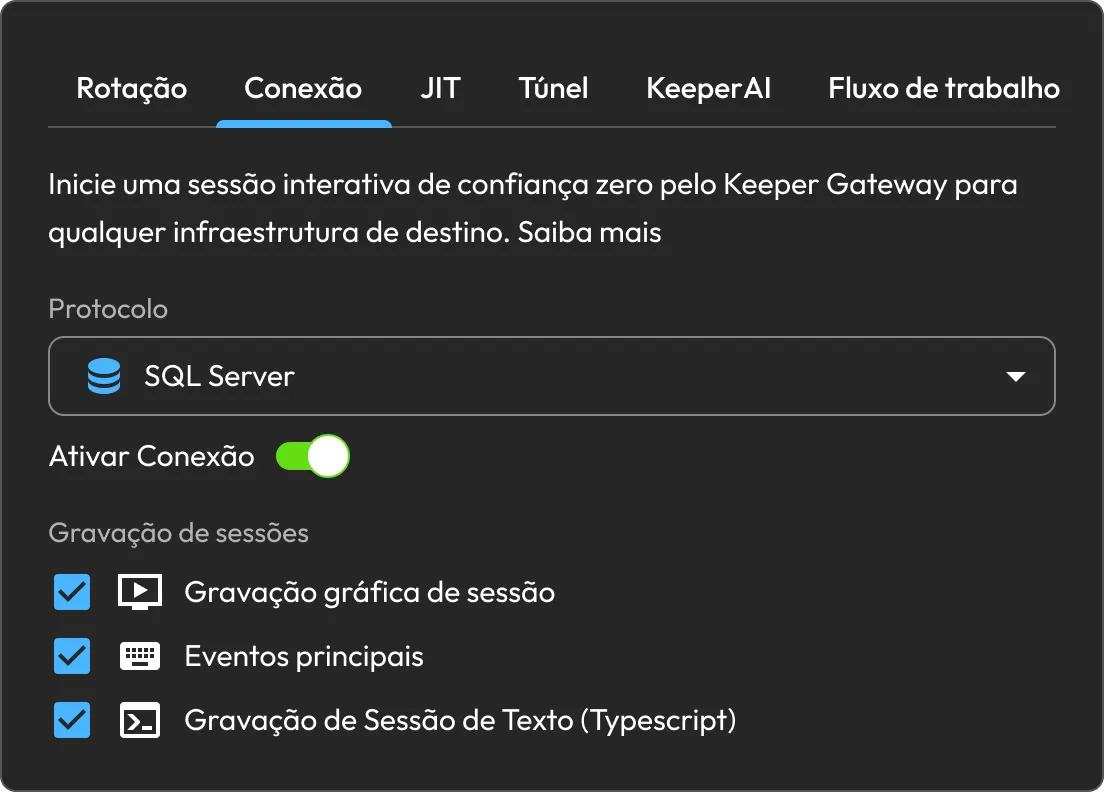
Roteie o acesso ao recurso afetado por meio do KeeperPAM Gateway em uma sessão de confiança zero, sem revelar a credencial ao usuário. As conexões podem ser configuradas com gravação gráfica, de eventos de teclado ou de texto para fins de auditoria.

Configurações de conexão do Keeper mostrando as opções de gravação de sessão do SQL Server habilitadas.

Integração de recursos

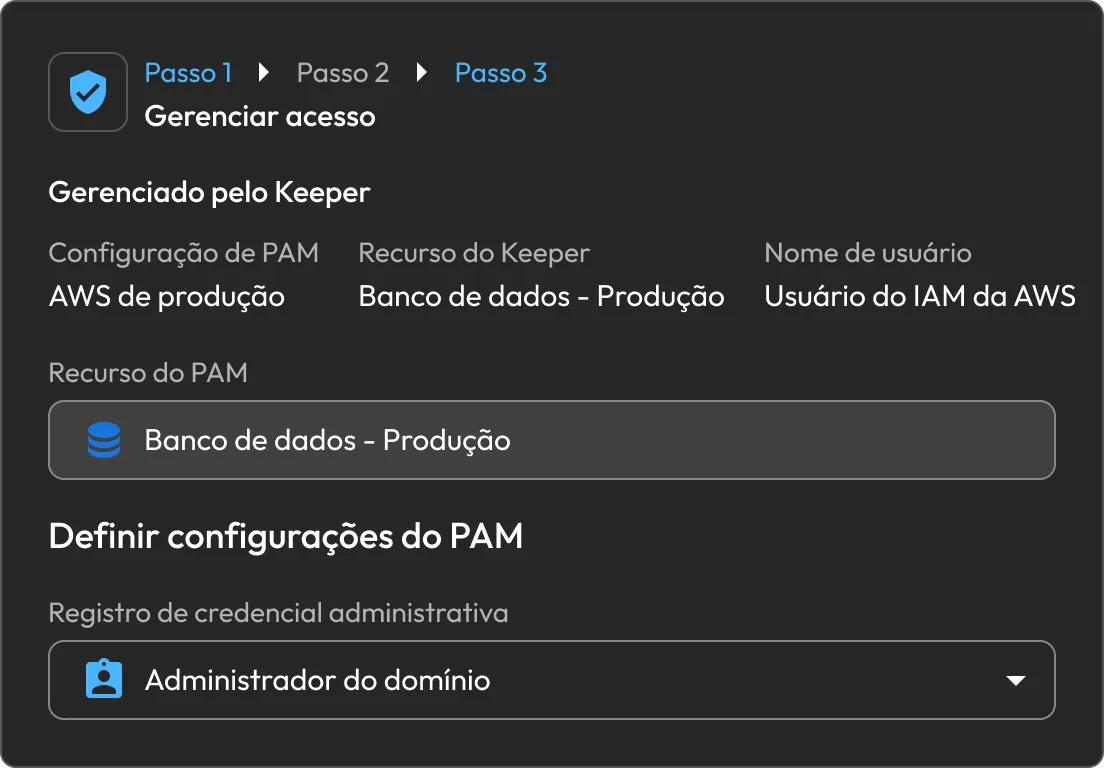
Associe a descoberta ao registro correto do KeeperPAM: Banco de dados PAM, Máquina PAM, Diretório PAM, Navegador remoto PAM, Nuvem PAM ou Usuário PAM. No caso de uma identidade de nuvem comprometida, um Usuário PAM pode ser integrado diretamente.

Fluxo de trabalho do Keeper Manage Access mostrando o recurso PAM e as configurações de credenciais administrativas.

Painel de segurança na nuvem

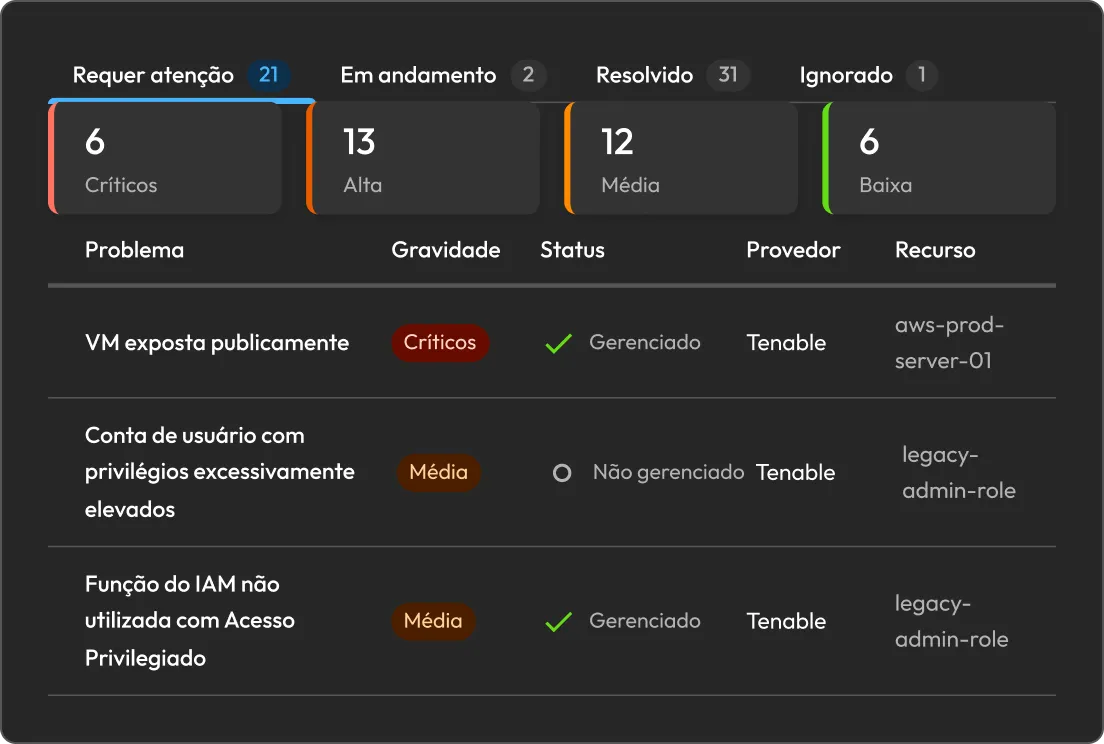
Traga as descobertas do Tenable para uma única fila de correção, mantendo intacto o contexto de gravidade e do provedor. Filtre por data, gravidade, status ou tags e acompanhe o progresso de Requer atenção até Resolvido.

Painel de segurança na nuvem do Keeper que exibe problemas de segurança na nuvem priorizados por gravidade, status, provedor e recurso.

Keeper Encrypter

O Keeper Encrypter recebe webhooks do Tenable em seu ambiente e criptografa os dados da integração antes que eles cheguem ao Keeper. Isso preserva a arquitetura de conhecimento zero do Keeper durante todo o fluxo de trabalho.

Confiança zero. Conhecimento zero. Zero exceções.

Perguntas frequentes

Por que usar o Tenable e o Keeper juntos?

A Tenable fornece o contexto de exposição que as equipes usam para identificar e priorizar riscos. O Keeper amplia esse fluxo de trabalho com acesso privilegiado com governança, incluindo rotação de credenciais, sessões gerenciadas e acesso JIT. As atualizações de status compartilhadas mantêm as equipes de segurança e PAM trabalhando com o mesmo registro.

Quais resultados podem ser corrigidos?

Descobertas de identidade e acesso que podem ser tratadas por meio da rotação de credenciais, integração de recursos, acesso gerenciado, acesso JIT ou remoção de privilégios permanentes.

O que é o Keeper Encrypter e como ele protege a integração?

O Keeper Encrypter é um serviço auto-hospedado que recebe webhooks da Tenable em seu ambiente e criptografa os dados de integração antes de enviá-los ao Keeper, preservando a arquitetura de conhecimento zero.

Como o progresso da correção é acompanhado?

Cada descoberta tem um status em Cloud Security: Em andamento, Resolvida, Ignorada ou Com falha. Os administradores podem revisar o estado atual, tentar novamente uma ação ou selecionar outro caminho de correção quando necessário.

Retirar consentimento para cookiesValorizamos sua privacidade

Usamos cookies em nosso site para oferecer a melhor experiência de navegação, exibir anúncios personalizados sobre nossos produtos e conteúdo e analisar o tráfego do site. Para saber mais, consulte nossa Política de privacidade.

Registre-se para uma avaliação gratuita

Compre agora