Traga seu Cofre do Keeper para o ServiceNow

O Keeper e o ServiceNow trabalham juntos para que seus segredos permaneçam no cofre e continuem sendo usados onde sua equipe trabalha. O Keeper resolve credenciais para trabalhos do ServiceNow em tempo de execução, envia alertas de segurança como tíquetes de incidentes e concede acesso ao cofre por meio de solicitações e aprovações do ServiceNow. Ative o que você precisa.

Gráfico de integração do Keeper com o ServiceNow mostrando o logotipo do ServiceNow conectado ao logotipo do Keeper.

Resolver credenciais em tempo de execução

O ServiceNow Discovery, Orchestration e Service Mapping autenticam-se usando segredos do seu Cofre do Keeper, extraídos por meio do Keeper Secrets Manager no momento em que um trabalho é executado. A instância nunca armazena uma credencial. Ela mantém apenas uma referência, e o servidor MID resolve essa referência em relação ao seu cofre quando a credencial é necessária.

Nenhuma credencial na instância

O ServiceNow armazena o ID e o tipo da credencial. O segredo utilizável permanece no Keeper.

Conhecimento zero por design

O resolvedor busca e descriptografa seus registros localmente, obtendo apenas o que o trabalho precisa.

Correspondência e mapeamento flexíveis

Faça a correspondência de um registro por UID ou por type:title e mapeie qualquer registro do Keeper para qualquer tipo de credencial usando campos rotulados como mid_.

Gerencie o acesso ao cofre pelo ServiceNow

Keeper Commander®, uma ferramenta de linha de comando, é executado no modo de serviço no MID Server, gerenciando operações do cofre por meio do IntegrationHub, do Flow Designer e de um portal de catálogo de serviços do ServiceNow. Os usuários solicitam acesso, os aprovadores concedem ou negam, e os registros são movidos sem que ninguém saia do ServiceNow.

Solicitações e aprovações de autoatendimento

Solicite acesso a um registro ou pasta, ou a um compartilhamento único, e depois encaminhe por meio de um grupo de aprovação antes que o acesso seja concedido ou revogado.

Armazene e pesquise a partir do ServiceNow

Adicione logins, credenciais de banco de dados e de servidor, chaves SSH, licenças de software, notas seguras e muito mais ao cofre e pesquise registros e pastas existentes.

Aprovações do EPM e rotação do PAM

Aprove ou negue solicitações do Endpoint Privilege Manager e rotacione automaticamente a senha em um registro PAM quando o acesso concedido expirar.

Por que as equipes conectam o Keeper e o ServiceNow

Menos dispersão de credenciais

Gerencie um conjunto de segredos no Keeper em vez de copiá-los para registros de credenciais do ServiceNow, que ficam desatualizados. Rotacione ou atualize um segredo uma vez, e o próximo job resolverá o valor atual em tempo de execução, para que não haja uma segunda cópia para localizar.

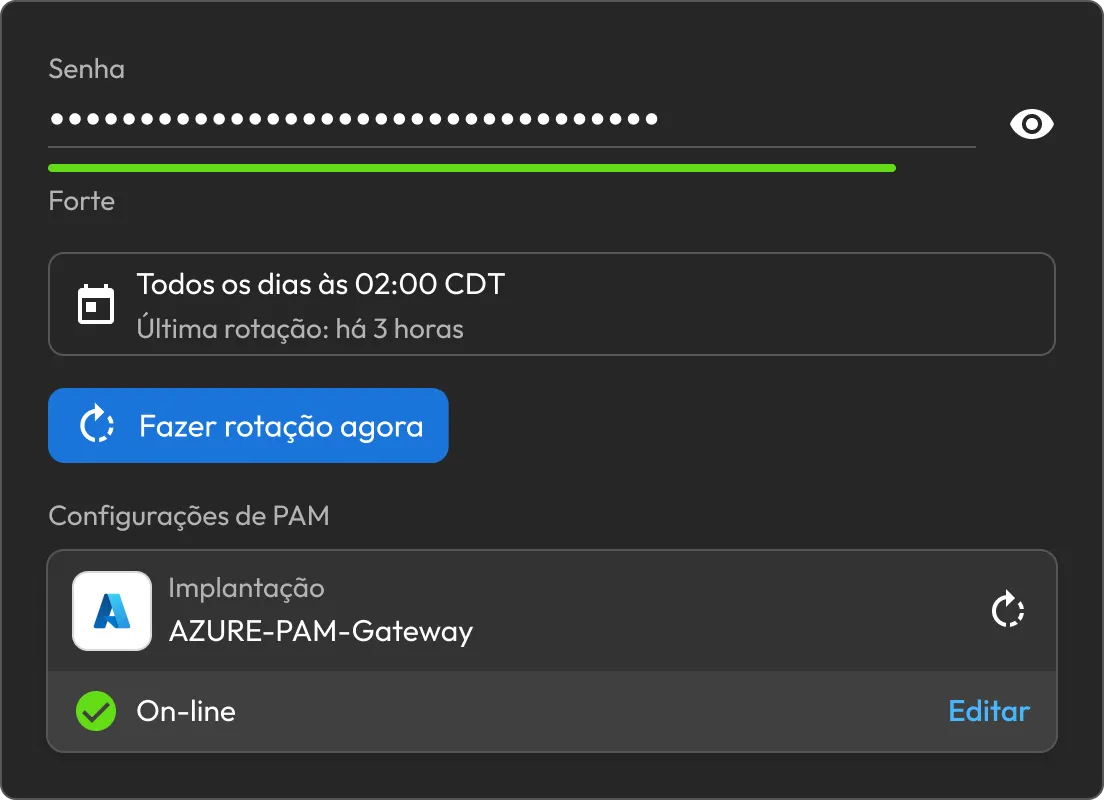
Configurações de rotação de senhas do Keeper mostrando uma senha forte, agendamento de rotação diária e Azure PAM Gateway online.

Resposta de segurança mais rápida

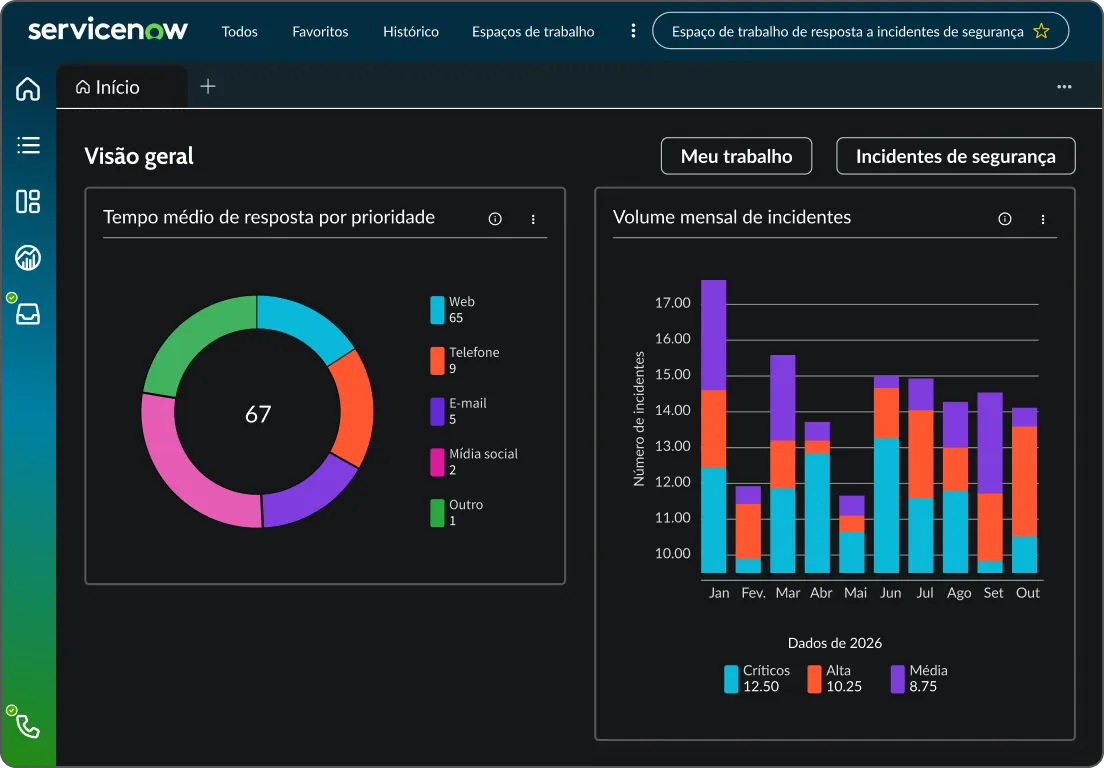
Os alertas do Keeper chegam automaticamente ao ServiceNow como tíquetes do Security Incident Response, para que nada dependa de recebimento manual ou de copiar e colar de um sistema para outro. O mapeamento de prioridades envia os tipos de eventos mais urgentes para o início da fila, para que sua equipe trabalhe primeiro nos incidentes mais importantes.

Painel do ServiceNow Security Incident Response mostrando gráficos de volume de incidentes e tempo de resposta.

Tudo registrado

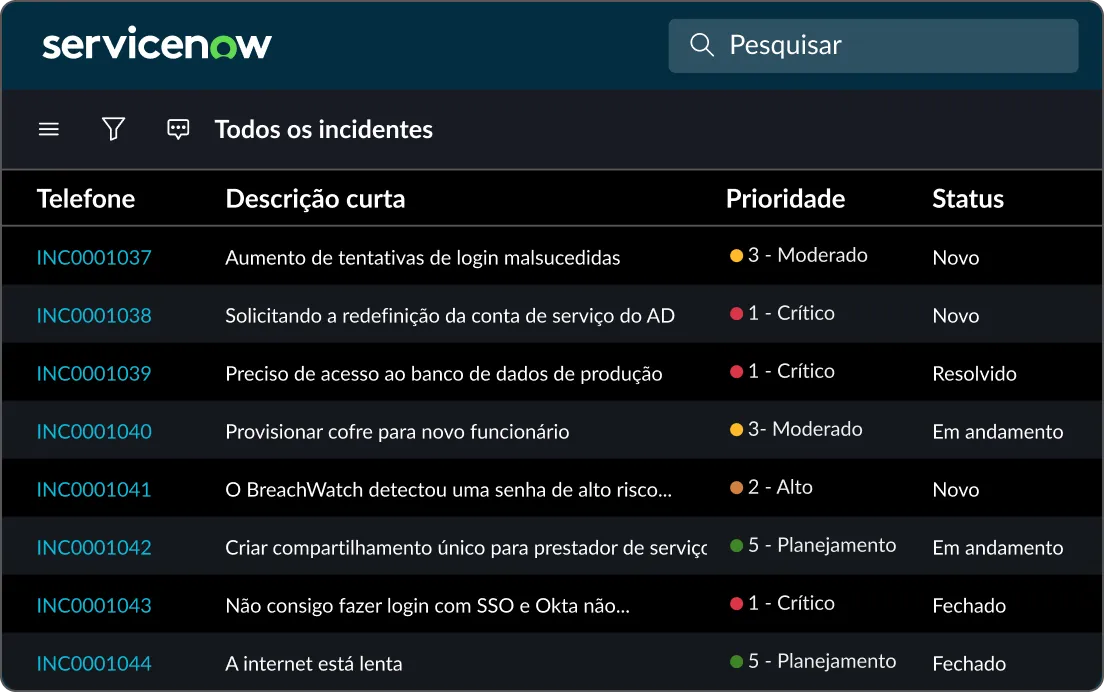
Consultas de credenciais, solicitações de acesso e aprovações são todas registradas, para que você possa rastrear quem solicitou o quê, o que foi acessado e quem autorizou. Isso oferece uma trilha de auditoria limpa em todas as formas como o Keeper e o ServiceNow interagem.

Lista de incidentes do ServiceNow mostrando prioridades e status para incidentes relacionados a segurança e acesso.

Funciona com o que você já usa

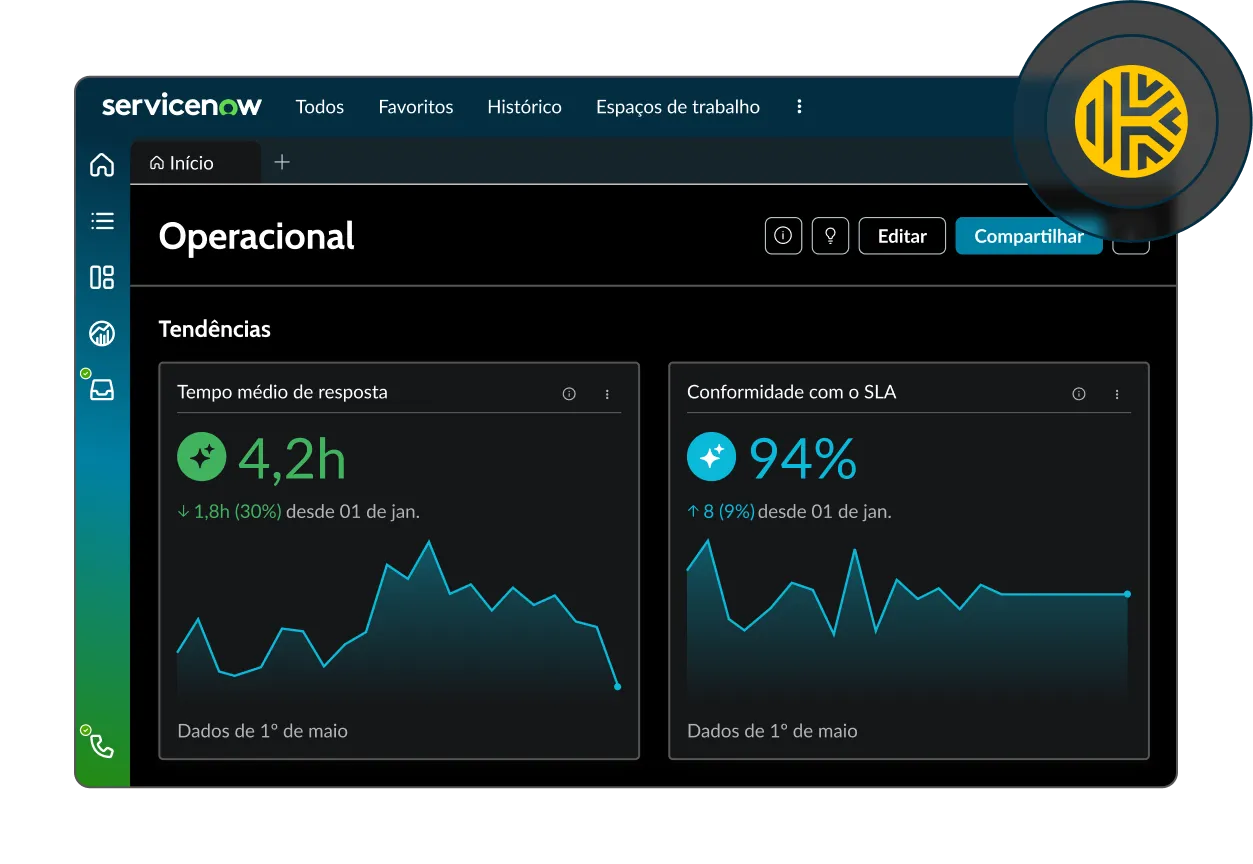
A integração se encaixa nos fluxos de trabalho do ServiceNow que sua equipe já usa, desde varreduras do Discovery até filas do SIR e o catálogo de serviços, em vez de exigir que aprendam algo novo. O Keeper funciona em segundo plano nas ferramentas que as pessoas já usam, portanto a adoção não depende de mudar a forma como realizam seu trabalho.

Painel de integração do Keeper com o ServiceNow mostrando o tempo de resposta operacional e as tendências de conformidade com o SLA.

Os segredos permanecem no Keeper

Seja ao resolver uma credencial, enviar um alerta ou atender a uma solicitação de acesso, o Keeper mantém o cofre como fonte da verdade, e cada segredo permanece sob criptografia de conhecimento zero. Conhecimento zero significa que seus dados são criptografados e descriptografados somente do seu lado, portanto ninguém mais pode lê-los, nem mesmo o Keeper.

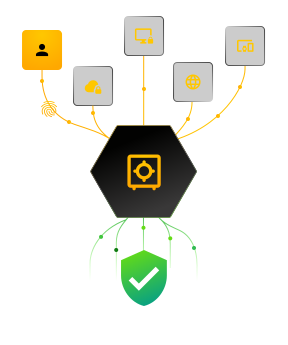
Gráfico do cofre do Keeper mostrando identidades, dispositivos e acesso à web fluindo para uma proteção segura e verificada.

Transforme alertas do Keeper em incidentes

O Keeper envia alertas de segurança diretamente para o módulo Security Incident Response (SIR) do ServiceNow, onde se tornam tíquetes que sua equipe tria dentro dos fluxos de trabalho existentes do SIR. Os alertas chegam via webhook, são armazenados e transformados automaticamente em registros de incidentes.

Ingestão segura de webhook

Um endpoint protegido por OAuth 2.0 aceita alertas apenas de fontes autorizadas, usando tokens de autenticação que você gerencia no aplicativo.

Criação automática de tickets

Os alertas recebidos chegam a uma tabela de conjunto de importação e se tornam registros SIR por meio de regras de mapeamento predefinidas.

Mapeamento de prioridade em mais de 300 tipos de evento

Mapeie cada tipo de evento do Keeper para uma prioridade do ServiceNow para que as equipes tratem primeiro dos incidentes mais urgentes.

Conecte o Keeper ao ServiceNow

Perguntas frequentes

Posso usar apenas uma funcionalidade da integração com o ServiceNow?

Sim, cada recurso funciona de forma independente, então você pode começar com um e adicionar os outros sempre que precisar. A única exceção são as aprovações do Endpoint Privilege Manager no aplicativo Workflow, que dependem do aplicativo ITSM para criar o incidente.

Onde estão armazenadas minhas credenciais?

Somente no seu Cofre do Keeper. O ServiceNow nunca se torna o sistema de registro para segredos. O Credential Resolver mantém uma referência à instância e resolve o segredo em tempo de execução, enquanto o aplicativo Workflow move registros para dentro e fora do cofre sem armazená-los no ServiceNow.

Com quais módulos do ServiceNow ele funciona?

A resolução de credenciais abrange o Discovery, o Orchestration e o Service Mapping. A emissão de tíquetes de alerta usa o Security Incident Response. O aplicativo Workflow usa o IntegrationHub, o Flow Designer e o catálogo de serviços.

O que preciso para começar?

A resolução de credenciais requer o Keeper Secrets Manager, um servidor MID configurado e o plugin ServiceNow External Credential Storage habilitado. O aplicativo ITSM requer que o módulo Security Incident Response e os alertas estejam configurados no Console de administração do Keeper. O aplicativo Workflow precisa de um servidor MID executando o Keeper Commander em modo de serviço. Cada aplicativo tem seu próprio guia de configuração: Credential Resolver, ITSM e Workflow.

Retirar consentimento para cookiesValorizamos sua privacidade

Usamos cookies em nosso site para oferecer a melhor experiência de navegação, exibir anúncios personalizados sobre nossos produtos e conteúdo e analisar o tráfego do site. Para saber mais, consulte nossa Política de privacidade.

Registre-se para uma avaliação gratuita

Compre agora