
Wat is verdediging in diepte (Defense-in-Depth, DiD)?
- IAM-woordenlijst
- Wat is verdediging in diepte (Defense-in-Depth, DiD)?
Verdediging in diepte (DiD) is een cyberbeveiligingsstrategie die de systemen en gegevens van een organisatie beschermt door meerdere onafhankelijke beveiligingscontroles in lagen toe te passen. Deze aanpak zorgt ervoor dat als één controle faalt, de andere het netwerk, de gegevens en de gebruikers kunnen blijven verdedigen. In plaats van te vertrouwen op één enkele barrière, creëert DiD een reeks overlappende beveiligingsmaatregelen die een aanvaller achtereenvolgens zou moeten doorbreken. Het concept van DiD vindt zijn oorsprong in de militaire strategie, waarbij strijdkrachten opeenvolgende verdedigingslinies gebruikten. Toegepast op informatiebeveiliging houdt DiD rekening met de realiteit dat geen enkele controle volledig waterdicht is. Door verdedigingslagen toe te passen, vermindert een organisatie haar afhankelijkheid van één enkele beveiligingsmaatregel, worden aanvallers vertraagd en krijgen beveiligingsteams tijd om een bedreiging te detecteren en in te perken voordat deze de meest waardevolle gegevens bereikt.
De lagen van verdediging in diepte
Bij verdediging in diepte worden beheersmaatregelen in drie hoofdcategorieën ingedeeld. Een sterke DiD-strategie combineert alle drie, omdat ze elk een andere manier aanpakken waarop een aanvaller een systeem kan compromitteren.
- Fysieke maatregelen: bescherming van de hardware en faciliteiten waar systemen zich bevinden, onder andere met sloten, beveiligers, toegang met sleutelkaarten en bewakingscamera's die ongeautoriseerde gebruikers weghouden bij servers en werkstations.
- Technologische maatregelen: verdediging van technologie in netwerken, op apparaten en in applicaties. Verschillende voorbeelden zijn firewalls, antivirussoftware, inbraakdetectie, versleuteling en meerledige verificatie (MFA).
- Administratieve maatregelen: bepalen hoe mensen werken via beleid en hoe een organisatie reageert op dreigingen. Deze maatregelen omvatten beveiligingsbeleid, incidentresponsprocedures en bewustwordingstraining voor werknemers om het risico op menselijke fouten te verminderen.
Veelvoorkomende lagen in een DiD-model
In de praktijk worden DiD-maatregelen geïmplementeerd over meerdere lagen die de meest waardevolle activa van een organisatie beschermen. Elke laag combineert fysieke, technische en administratieve maatregelen om zich te verdedigen tegen een andere reeks cyberdreigingen. Samen dwingen ze een aanvaller om één barrière tegelijk te doorbreken om de gegevens in de kern te bereiken.
- Perimeterbeveiliging: de buitengrens tussen een organisatie en het internet, beschermd met firewalls en gateways
- Netwerkbeveiliging: segmentatie en monitoring beperken wat een aanvaller kan doen als deze zich eenmaal binnen een netwerk bevindt
- Eindpuntbeveiliging: bescherming voor mobiele apparaten, computers en servers, zoals antivirussoftware en eindpuntdetectie en -respons (Endpoint Detection and Response, EDR).
- Applicatiebeveiliging: beveiligingsmaatregelen die in software zijn ingebouwd om misbruik van kwetsbaarheden te beperken
- Gegevensbeveiliging: versleuteling, preventie van gegevensverlies en back-ups om informatie rechtstreeks te beschermen
- Identiteits- en toegangsbeheer (Identity and Access Management, IAM): maatregelen die verifiëren wie gebruikers zijn en waartoe zij toegang hebben
- Fysieke beveiliging: beveiligingsmaatregelen op faciliteitsniveau die aanvallers weghouden van systemen
- Beleid en procedures: de laag voor governance en bewustwording die elke andere laag verbindt
Aangezien identiteit vaak het pad is dat aanvallers gebruiken om zich tussen lagen te verplaatsen, versterkt een degelijk identiteits- en toegangsbeheer (IAM) effectief meerdere lagen tegelijk in plaats van zich op slechts één plek te bevinden.
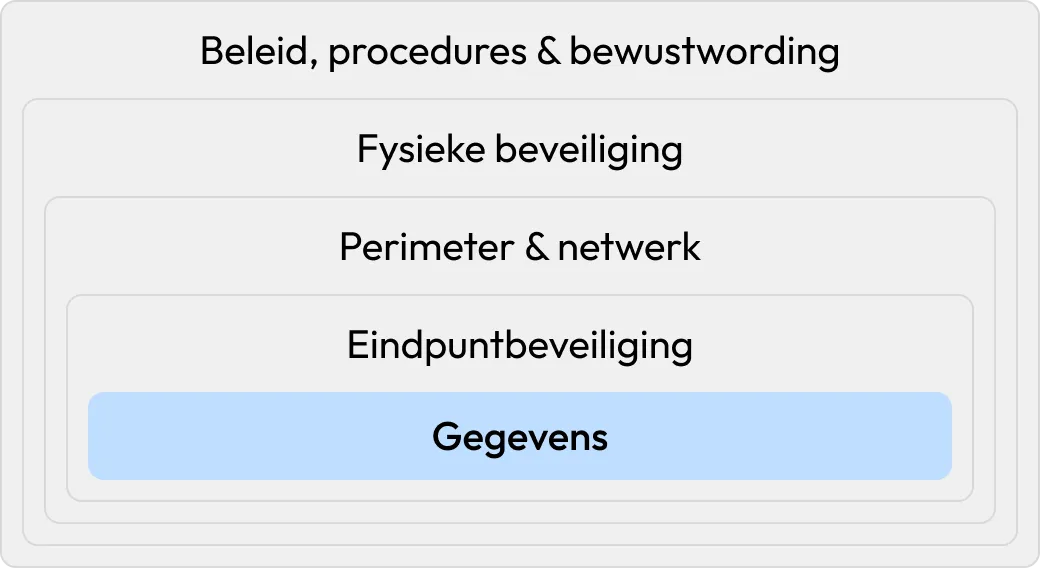
Zo werkt verdediging in diepte
Verdediging in diepte is gebaseerd op het principe dat geen enkele beveiligingsmaatregel waterdicht kan zijn. Firewalls kunnen verkeerd worden geconfigureerd, software bevat kwetsbaarheden die nog niet zijn gepatcht en medewerkers kunnen af en toe op een phishinglink klikken. Elke afzonderlijke verdediging, hoe sterk ook, kan uiteindelijk falen of worden omzeild. In plaats van te vertrouwen op één enkele barrière, brengt DiD meerdere onafhankelijke beveiligingsmaatregelen in lagen aan, zodat het falen van één laag niet het hele systeem blootstelt.
U kunt dit zien als een middeleeuws kasteel dat niet wordt beschermd door één enkele muur. Een aanvaller die voorbij de gracht komt, stuit nog altijd op de buitenmuur; als deze over de muur klimt, moet men nog langs de bewakers zien te komen. DiD past dezelfde filosofie toe op IT-beveiliging, waarbij de meest waardevolle gegevens van een organisatie worden omhuld door concentrische beschermingslagen die een aanvaller een voor een moet doorbreken.
Voordelen van verdediging in diepte
Het gelaagd toepassen van beveiligingsmaatregelen levert voordelen op die geen enkele verdediging op zichzelf kan bieden. De belangrijkste voordelen van DiD zijn:
- Neemt de afhankelijkheid van één enkel controlemechanisme weg: aangezien de beveiligingen redundant zijn, leidt één omzeild controlemechanisme veel minder snel tot een volledige inbreuk. Als een aanvaller voorbij één laag komt, is de volgende laag al aanwezig om deze af te remmen of te stoppen, waardoor het enkele punt van mislukking dat ontstaat door te vertrouwen op één enkele verdediging wordt weggenomen.
- Geeft tijd om te detecteren en te reageren: elke laag waar een aanvaller zich doorheen moet werken, kost tijd en leidt tot activiteiten die mogelijk door monitoringtools worden gemarkeerd. Zo hebben beveiligingsteams meer tijd om een inbraak te detecteren en af te wenden.
- Biedt bescherming tegen het volledige scala aan bedreigingen: een gelaagde beveiligingsstrategie pakt veel soorten risico's tegelijk aan, waaronder externe aanvallen, bedreigingen van binnenuit en nalatig handelen door medewerkers. Omdat elke laag een ander type bedreiging tegengaat, biedt de combinatie bescherming tegen veel meer scenario's dan met één enkele maatregel mogelijk zou zijn.
- Ondersteunt naleving en risicobeheer: veel voorschriften en beveiligingskaders gaan ervan uit dat organisaties gelaagde, overlappende beschermingsmaatregelen toepassen. Een DiD-benadering helpt zorgvuldigheid aan te tonen en sluit vanzelfsprekend aan bij de meeste vereisten voor naleving en risicobeheer.
Verdediging in diepte tegenover zero-trust
Verdediging in diepte is een strategie van gelaagde redundantie, waarbij meerdere onafhankelijke controles zo worden gestapeld dat als er één faalt, andere het systeem alsnog beschermen. Zero-trust is een beveiligingsmodel dat is gebaseerd op het principe van "nooit vertrouwen, altijd verifiëren", wat betekent dat elk toegangsverzoek wordt geauthenticeerd en geautoriseerd, ongeacht of dit van binnen of buiten het netwerk komt. DiD richt zich op het aanbrengen van verschillende controlelagen binnen de gehele omgeving, terwijl zero-trust zich concentreert op het continu verifiëren van identiteit en toegang op elk punt. Deze twee concepten vullen elkaar aan: Zero-trust versterkt de identiteits- en toegangslagen binnen een bredere DiD-strategie, en DiD zorgt ervoor dat de toegangscontroles van zero-trust worden ondersteund door aanvullende maatregelen.
| Verdediging in diepte | Zero-trust | |
|---|---|---|
| Hoofdprincipe | Pas meerdere redundante lagen van controles toe | Nooit vertrouwen, altijd verifiëren |
| Primaire focus | Overlappende bescherming op alle lagen | Continue verificatie van identiteit en toegang |
| Aanname | Elke afzonderlijke controle kan falen | Segmentatie, microsegmentatie, zero-trust |
| Reikwijdte | Hele omgeving | Elk toegangsverzoek |
| Relatie | Biedt een gelaagde basis | Versterkt de identiteits- en toegangslagen |
Verdediging in diepte implementeren
Verdediging in diepte is een doorlopend proces van het in kaart brengen van wat er beschermd moet worden, het aanbrengen van gelaagde beveiligingsmaatregelen en het continu evalueren ervan naarmate bedreigingen en de infrastructuur veranderen. Organisaties kunnen DiD in de praktijk brengen door deze stappen te volgen:
- Bedrijfsmiddelen identificeren en classificeren. Identificeer wat er moet worden beschermd, waaronder gegevens, systemen, applicaties en gebruikers, en voer vervolgens een risicobeoordeling uit om te bepalen wat het meest waardevol en het meest blootgesteld is.
- Het aanvalsoppervlak in kaart brengen. Identificeer de bedreigingen, kwetsbaarheden en toegangspunten die een aanvaller zou kunnen misbruiken op elke laag, van internetgerichte systemen tot interne applicaties.
- Overlappende controles voor elke laag kiezen. Koppel fysieke, technische en administratieve controles aan de lagen van een omgeving (perimeter, netwerk, eindpunt, etc.). Geef prioriteit aan controlediversiteit door over verschillende lagen heen andere leveranciers en technologieën te gebruiken, zodat één kwetsbaarheid niet een hele stack kan compromitteren.
- Toegang met minimale privileges en sterk identiteitsbeheer handhaven. Beperk de toegang van elke gebruiker tot alleen het noodzakelijke en versterk dit met IAM en MFA. Door identiteitsgovernance en -beheer (Identity Governance and Administration, IGA) en bevoorrecht toegangsbeheer (Privileged Access Management, PAM) toe te voegen, beperkt u de laterale beweging van een aanvaller verder als deze een buitenste laag doorbreekt.
- Monitoring, logging en detectie implementeren. Continue monitoring en logging over meerdere lagen zorgen ervoor dat een inbreuk in één laag kan worden gedetecteerd en ingeperkt voordat deze kerngegevens bereikt. Hoe sneller een inbreuk wordt gedetecteerd en aangepakt, hoe minder schade deze kan aanrichten.
- Incidentrespons en -herstel voorbereiden. Zorg voor gedocumenteerde incidentresponsplannen en betrouwbare back-ups, zodat teams de dreiging snel kunnen inperken, getroffen systemen kunnen herstellen en gecompromitteerde gegevens kunnen herstellen wanneer er toch iets doordringt.
- Incidentrespons en -herstel voorbereiden. Zorg voor gedocumenteerde incidentresponsplannen en betrouwbare back-ups, zodat teams de dreiging snel kunnen inperken, getroffen systemen kunnen herstellen en gecompromitteerde gegevens kunnen herstellen wanneer er toch iets doordringt.
- Werknemers opleiden. Met regelmatige training in beveiligingsbewustzijn geeft u praktische invulling aan de administratieve laag en pakt u menselijke fouten als oorzaak van datalekken aan. Werknemers die phishing, social engineering en onveilige onlinepraktijken kunnen herkennen, vormen een actieve verdedigingslaag in plaats van een zwak punt.