Breng uw Keeper-kluis naar ServiceNow

Keeper en ServiceNow werken samen, zodat uw geheimen in de kluis blijven en toch worden gebruikt waar uw team werkt. Keeper lost tijdens runtime aanmeldingsgegevens op voor ServiceNow-taken, verzendt beveiligingswaarschuwingen als incidenttickets en verleent kluistoegang via ServiceNow-aanvragen en -goedkeuringen. Schakel in wat u nodig heeft.

Afbeelding van Keeper-ServiceNow-integratie met het ServiceNow-logo verbonden met het Keeper-logo.

Aanmeldingsgegevens tijdens runtime oplossen

ServiceNow Discovery, Orchestration en Service Mapping authenticeren zich met geheimen uit uw Keeper-kluis, die via Keeper Secrets Manager worden opgehaald zodra een taak wordt uitgevoerd. De instantie slaat nooit aanmeldingsgegevens op. Het bevat alleen een verwijzing, en de MID-server lost die verwijzing op via uw kluis wanneer de aanmeldingsgegevens nodig zijn.

Geen aanmeldingsgegevens op de instantie

ServiceNow slaat een aanmeldingsgegevens-ID en -type op. Het bruikbare geheim blijft in Keeper.

Zero-knowledge door ontwerp

De resolver doorzoekt en ontsleutelt uw records lokaal en haalt alleen op wat de taak nodig heeft.

Flexibele matching en mapping

Koppel een record op UID of op type:titel, en wijs elk Keeper-record toe aan elk type aanmeldingsgegevens met behulp van met mid_ gelabelde velden.

Beheer kluistoegang vanuit ServiceNow

Keeper Commander®, een opdrachtregeltool, draait als service op de MID Server en verwerkt kluisbewerkingen via IntegrationHub, Flow Designer en een servicecatalogusportaal van ServiceNow. Gebruikers vragen toegang aan, goedkeurders verlenen of weigeren deze en records worden doorgestuurd zonder dat iemand ServiceNow hoeft te verlaten.

Zelfbedieningsverzoeken en -goedkeuringen

Vraag toegang aan tot een record of map, of eenmalig delen, en leid dit vervolgens via een goedkeuringsgroep voordat toegang wordt verleend of ingetrokken.

Opslaan en zoeken vanuit ServiceNow

Voeg logins, database- en serveraanmeldingsgegevens, SSH-sleutels, softwarelicenties, beveiligde notities en meer toe aan de kluis en doorzoek bestaande records en mappen.

EPM-goedkeuringen en PAM-roulatie

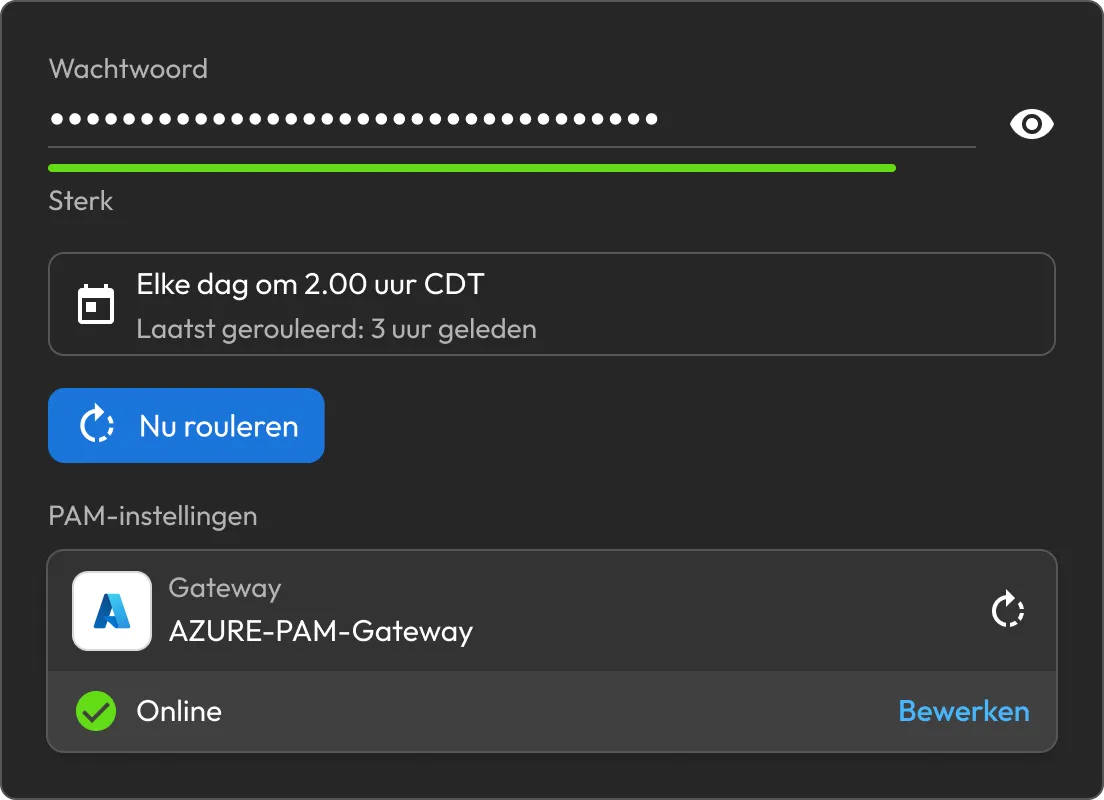
Keur aanvragen voor Endpoint Privilege Manager goed of wijs ze af en roteer automatisch het wachtwoord van een PAM-record wanneer de verleende toegang verloopt.

Waarom teams Keeper en ServiceNow verbinden

Minder wildgroei aan aanmeldingsgegevens

Beheer één set geheimen in Keeper in plaats van ze te kopiëren naar ServiceNow-records voor aanmeldingsgegevens, die verouderd raken. Roteer of werk een geheim één keer bij, en de volgende taak haalt de actuele waarde op tijdens runtime, zodat er geen tweede kopie is om achteraan te gaan.

Keeper-wachtwoordrotatie-instellingen waarop een sterk wachtwoord, een dagelijks rotatieschema en een online Azure PAM-gateway worden weergegeven.

Snellere beveiligingsrespons

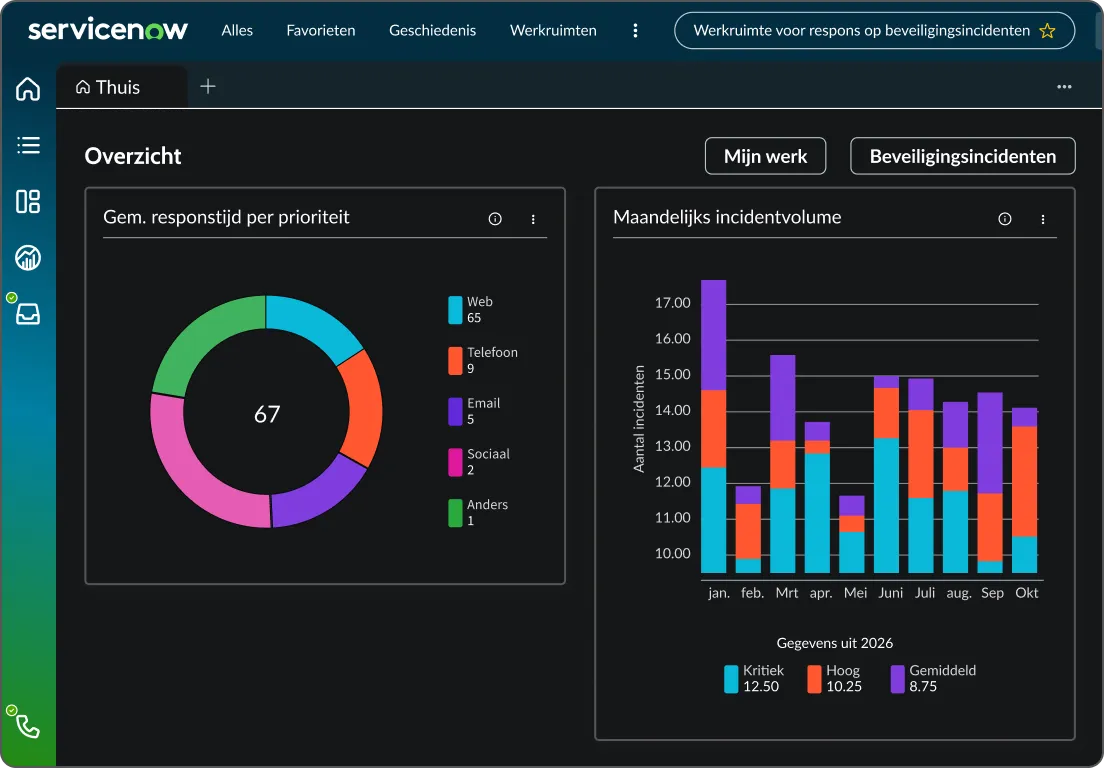
Keeper-meldingen komen automatisch binnen in ServiceNow als Security Incident Response-tickets, zodat er niets hoeft te wachten op handmatige inname of kopiëren en plakken van het ene naar het andere systeem. Prioriteitskoppeling stuurt de meest urgente gebeurtenistypen naar het begin van de wachtrij, zodat uw team eerst aan de incidenten werkt die er het meest toe doen.

ServiceNow Security Incident Response-dashboard met grafieken van incidentvolume en responstijd.

Alles geregistreerd

Het opzoeken van aanmeldingsgegevens, toegangsaanvragen en goedkeuringen worden allemaal gelogd, zodat u kunt nagaan wie wat heeft aangevraagd, waartoe toegang is verkregen en wie dit heeft goedgekeurd. Dat geeft u een heldere audittrail voor elke interactie tussen Keeper en ServiceNow.

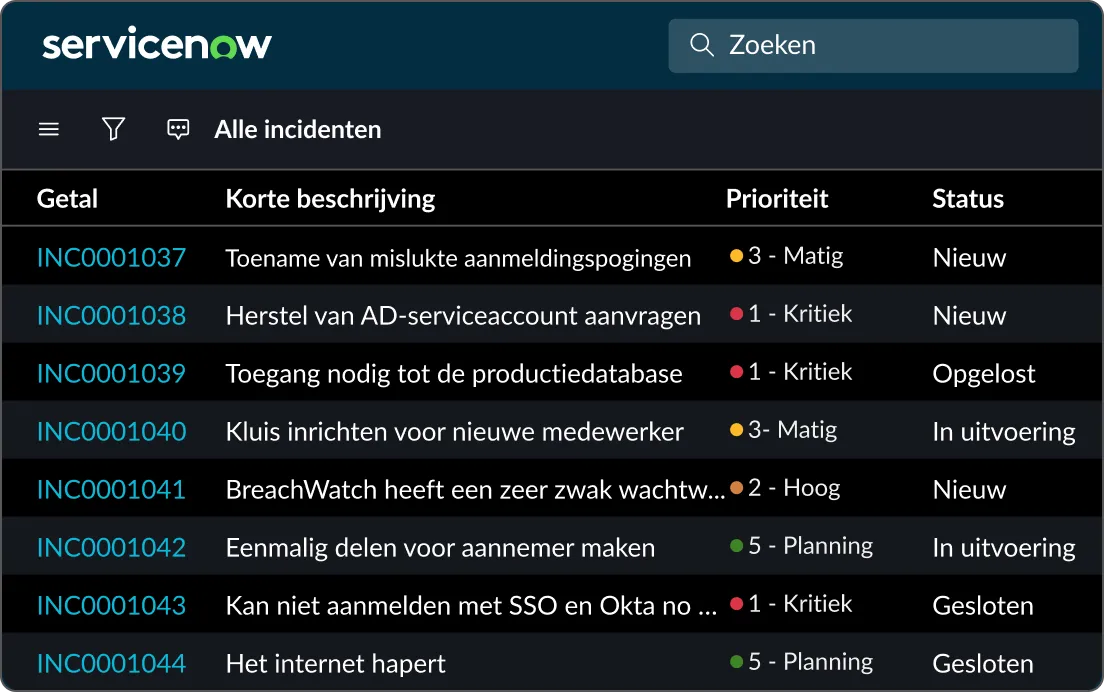
ServiceNow-incidentenlijst met prioriteiten en statussen voor beveiligings- en toegangsgerelateerde incidenten.

Werkt met wat u al gebruikt

De integratie sluit aan op de ServiceNow-workflows die uw team al gebruikt, van Discovery-scans tot SIR-wachtrijen en de servicecatalogus, odat het team niet met een nieuw systeem hoeft te leren werken. Keeper werkt op de achtergrond van tools die mensen al gebruiken, waardoor de adoptie niet afhangt van het veranderen van de manier waarop iemand zijn werk doet.

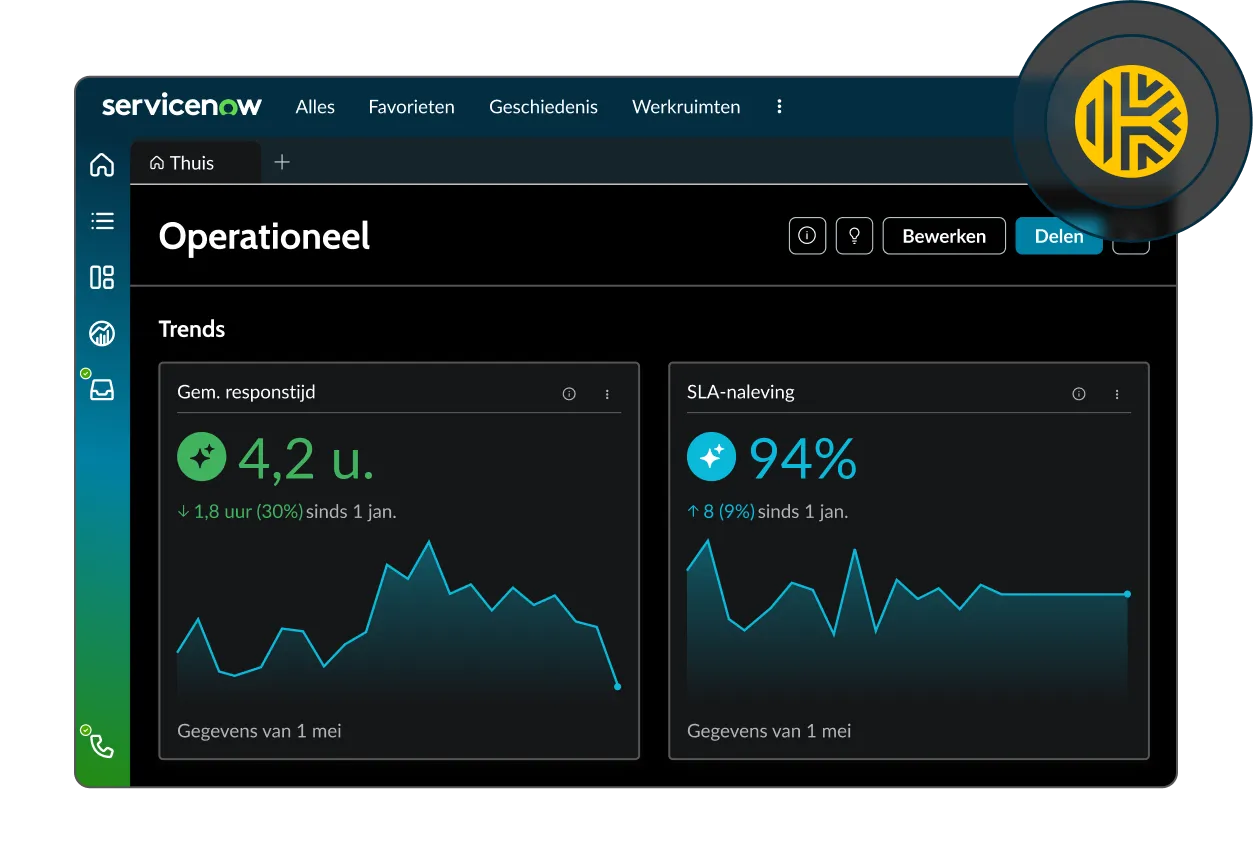
Keeper ServiceNow-integratiedashboard toont operationele reactietijd en SLA-nalevingstrends.

Geheimen blijven in Keeper

Of Keeper nu aanmeldingsgegevens verwerkt, een waarschuwing verzendt of een toegangsaanvraag inwilligt, de kluis blijft de bron van waarheid en elk geheim blijft beschermd met zero-knowledge versleuteling. Zero-knowledge betekent dat uw gegevens alleen aan uw zijde worden versleuteld en ontsleuteld, zodat niemand anders ze kan lezen, zelfs Keeper niet.

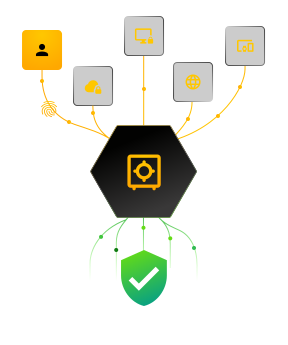
Afbeelding van de Keeper-kluis met identiteiten, apparaten en webtoegang die samenkomen in veilige, geverifieerde bescherming.

Zet Keeper-meldingen om in incidenten

Keeper stuurt beveiligingsmeldingen rechtstreeks naar de Security Incident Response-module (SIR) van ServiceNow, waar ze tickets worden die uw team binnen bestaande SIR-workflows beoordeelt. Meldingen komen binnen via een webhook, worden opgeslagen en automatisch omgezet in incidentrecords.

Veilige webhookacceptatie

Een met OAuth 2.0 beveiligd eindpunt accepteert alleen meldingen van geautoriseerde bronnen, met behulp van bearer-tokens die u in de app beheert.

Automatisch tickets aanmaken

Binnenkomende meldingen komen terecht in een importset-tabel en worden SIR-records via vooraf gedefinieerde toewijzingsregels.

Prioriteitsmapping voor meer dan 300 gebeurtenistypen

Wijs elk Keeper-gebeurtenistype toe aan een ServiceNow-prioriteit, zodat teams de meest urgente incidenten eerst afhandelen.

Verbind Keeper aan ServiceNow

Veelgestelde vragen

Kan ik slechts één functionaliteit van de ServiceNow-integratie gebruiken?

Ja, elke functionaliteit werkt onafhankelijk, dus u kunt met één beginnen en de andere toevoegen wanneer u ze nodig heeft. De enige uitzondering zijn goedkeuringen voor Endpoint Privilege Manager in de Workflow-app, die afhankelijk zijn van de ITSM-app om het incident aan te maken.

Waar worden mijn aanmeldingsgegevens opgeslagen?

Alleen in uw Keeper-kluis. ServiceNow wordt nooit het bronsysteem voor geheimen. De Credential Resolver behoudt een verwijzing naar de instantie en lost het geheim op tijdens runtime, terwijl de Workflow-app records in en uit de kluis verplaatst zonder deze in ServiceNow op te slaan.

Met welke ServiceNow-modules werkt het?

Resolutie van aanmeldingsgegevens omvat Discovery, Orchestration en Service Mapping. Meldingsticketing maakt gebruik van Security Incident Response. De Workflow-app maakt gebruik van IntegrationHub, Flow Designer en de servicecatalogus.

Wat heb ik nodig om aan de slag te gaan?

Voor het ophalen van aanmeldingsgegevens zijn Keeper Secrets Manager, een geconfigureerde MID Server en de ingeschakelde ServiceNow-plug-in External Credential Storage vereist. Voor de ITSM-app moeten de module Security Incident Response en waarschuwingen worden geconfigureerd in de Keeper Admin Console. Voor de Workflow-app is een MID-server vereist waarop Keeper Commander in de servicemodus wordt uitgevoerd. Elke app heeft een eigen installatiehandleiding: Credential Resolver, ITSM en Workflow.

Toestemming cookies intrekkenWe waarderen uw privacy

We gebruiken cookies op onze site om u de beste surfervaring te bieden, gepersonaliseerde advertenties over onze producten en inhoud aan te bieden en websiteverkeer te analyseren. Raadpleeg ons Privacybeleid voor meer informatie.

Meld u aan voor een gratis proefabonnement

Nu kopen