Keeper vs AutoElevate : Comparaison des plateformes de sécurité des identités

CyberFOX ramonne des outils séparés pour chaque problème. KeeperPAM unifie la gestion des mots de passe, la gestion des privilèges des terminaux et l’accès privilégié sur une seule plateforme zero trust .
Demander une démo

Qu’est-ce qui fait de Keeper la meilleure alternative à AutoElevate ?

L'analyse repose sur la documentation et les informations accessibles au public au 12 août 2026.

Keeper
AutoElevate
Champ d'application de la plateforme

KeeperPAM réunit la gestion des mots de passe en entreprise, la gestion des secrets, la gestion des sessions privilégiées, la RBI et la gestion des privilèges des terminaux en une seule plateforme zero knowledge. Pas d’outils secondaires, pas de changement de plateforme et une couverture complète sur tous les appareils et systèmes d’exploitation.

Parce que tout vit dans une seule console, les techniciens MSP peuvent gérer les identifiants, approuver les demandes d’élévation et revoir l’enregistrement de sessions au même endroit sans gérer plusieurs produits et relations avec les fournisseurs.

La plateforme de CyberFOX est constituée de trois produits distincts : AutoElevate pour la gestion des privilèges des terminaux Windows, Password Boss pour la gestion des mots de passe et CyberFOX DNS Filtering. Chacun fonctionne sur sa propre plateforme avec sa propre interface ; il n’existe pas de coffre-fort unifié ni de console unique incluant les trois composants.

AutoElevate offre une bonne couverture pour les terminaux Windows, mais macOS est en accès anticipé et Linux n’est pas pris en charge. Password Boss ajoute une gestion multi-tenant des mots de passe avec 2FA et intégration PSA. Le filtrage DNS fournit du contenu alimenté par l’IA et un blocage des menaces. Ensemble, ils répondent aux besoins communs des MSP, mais comme des outils distincts plutôt que comme une plateforme globale.

Gestion des privilèges au niveau des terminaux

Keeper Endpoint Privilege Manager déploie un agent léger qui supprime les droits d’administration locale en vigueur et les remplace par une élévation temporaire basée sur des politiques. L’élévation est accordée au niveau du processus, pas au niveau de la machine, afin que les utilisateurs obtiennent exactement l’accès dont ils ont besoin pour une tâche particulière pour une fenêtre de temps spécifique. L’accès juste-à-temps (JIT) s’applique à la fois au niveau du processus et de la machine, avec un support automatique d’expiration et d’escalade complète du flux de travail.

Parce que le gestionnaire des privilèges des terminaux se situe sur la même plateforme KeeperPAM, les demandes d’élévation, les approbations et les journaux d’audit s’enchaînent dans la même console que la mise en coffre-fort d’identifiants, l’enregistrement de sessions et la gestion des secrets. Les données d’élévation sont chiffrées localement et accessibles uniquement aux administrateurs autorisés via la Console d'administration Keeper, régie par la même architecture zero knowledge et zero trust que le reste de la plateforme.

AutoElevate gère bien l’élévation UAC de Windows. Il supprime les droits d’administrateur local, gère les demandes d’élévation en temps réel et offre aux techniciens MSP une application mobile pour approuver les demandes en déplacement. Pour les opérations quotidiennes du support technique sur un terminal Windows, la solution fait l'affaire avec une configuration minimale et une faible charge opérationnelle.

Le support de macOS est en accès anticipé, et Linux n’est pas pris en charge. Les approbations d’élévation et les journaux d’audit sont limitées à l’interface d’AutoElevate et ne se connectent pas à Password Boss ou DNS Filtering. Cela signifie qu’il n’existe pas de moteur de politique unifié ni de piste d’audit partagée dans toute la suite de produits CyberFOX.

Visibilité des sessions et audit

Chaque session privilégiée dans Keeper est enregistrée et stockée comme preuve d’audit immuable et exportable sur tous les tenants. KeeperAI® surveille les sessions en temps réel et peut automatiquement terminer toute session où une activité suspecte est détectée.

Les clients peuvent se voir accorder un accès direct aux enregistrements de sessions et aux journaux d'audit, ce qui simplifie le respect des exigences de conformité et la résolution des litiges.

Aucun des produits de CyberFOX, AutoElevate, Password Boss ou DNS Filtering, n’inclut l’enregistrement des sessions privilégiées. Lorsque AutoElevate indique qu’une demande a été approuvée pour l’élévation, il n'enregistre pas ce qui s’est passé pendant la session — il n’y a ni lecture vidéo ni frappe clavier des actions du technicien.

Les clients qui ont besoin de visibilité sur les interventions effectuées sur leurs systèmes s'appuient sur les rapports ou les tickets de service fournis par le MSP plutôt que sur des enregistrements de sessions.

Détection des menaces pilotée par l’IA

KeeperAI est intégré directement dans la couche de session privilégiée de KeeperPAM. Il analyse l’activité des sessions en temps réel, classe les risques au fur et à mesure qu’il se produit et peut automatiquement terminer les sessions à haut risque avant que les dégâts ne soient subis. Chaque décision de garde-fouet est consignée dans le cadre de l’entrée immuable de l’audit de la session.

Au-delà de la réponse aux menaces, KeeperAI génère des résumés chiffrés et prêts pour la criminalistique des activités de session, offrant aux équipes de sécurité et aux auditeurs un compte rendu en langage clair de ce qui s’est passé dans chaque session privilégiée sans avoir à passer en revue des enregistrements complets.

Le filtrage DNS CyberFOX utilise la reconnaissance de motifs par IA pour identifier et bloquer en temps réel les domaines malveillants. Ni AutoElevate ni Password Boss n’incluent une détection de menaces pilotée par l’IA d’aucune sorte.

Il n’existe aucun mécanisme automatisé sur la plateforme CyberFOX pour détecter ou répondre à des comportements anormaux au sein d’une session privilégiée. L’identification d’une activité suspecte après l’autorisation dépend entièrement de l’examen humain des journaux après coup.

Gestion de l'accès aux bases de données

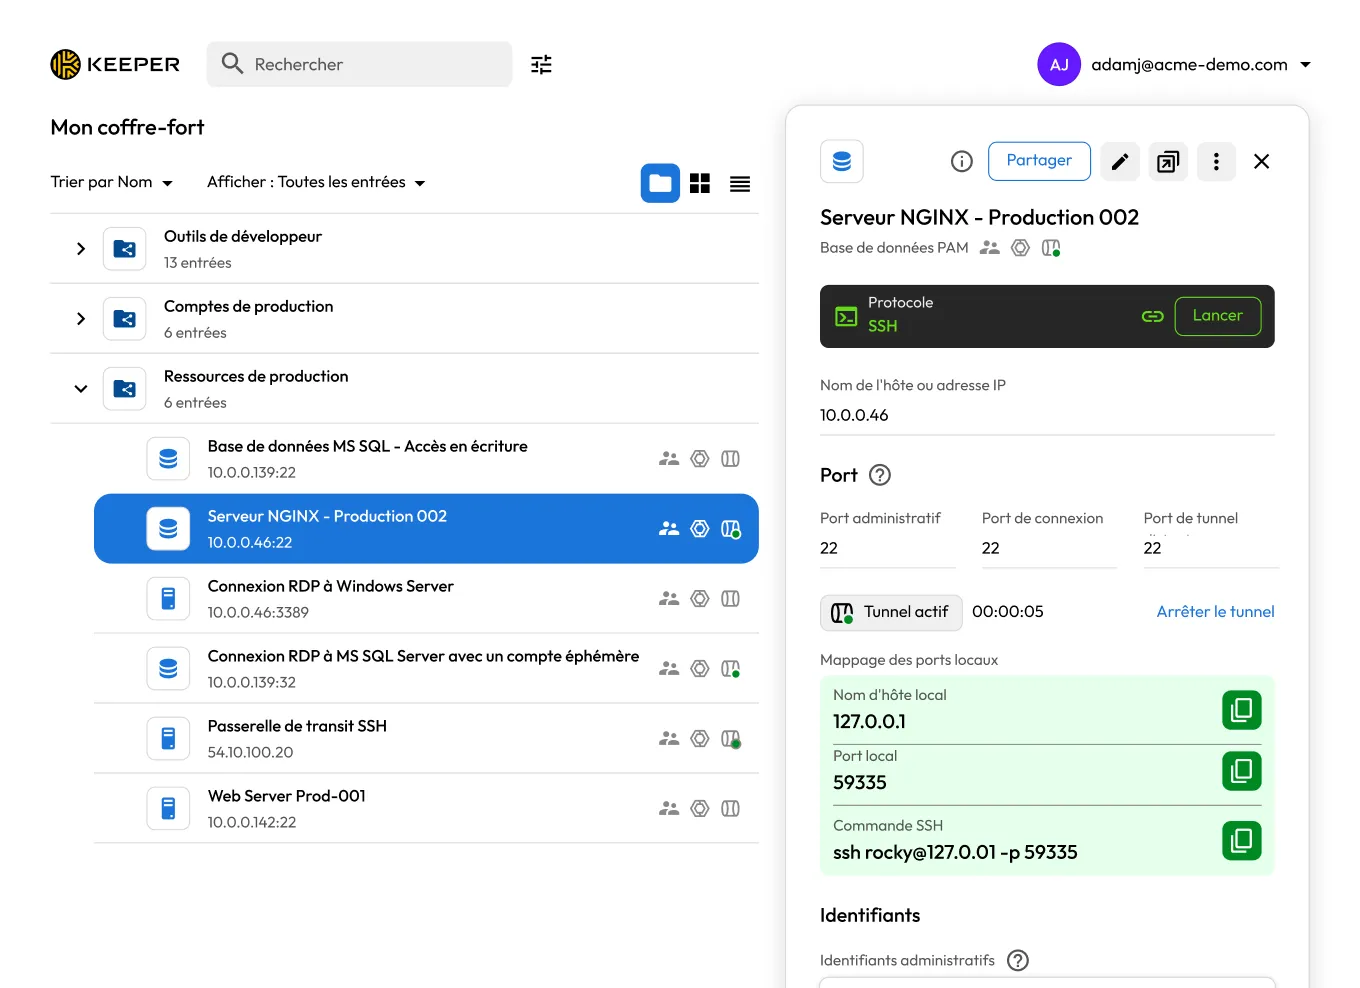
KeeperDB est une interface de gestion de base de données complète qui fonctionne comme une session entièrement gouvernée et intégrée à l’intérieur du coffre-fort Keeper. Les développeurs et les DBA peuvent lancer des sessions pour PostgreSQL, MySQL, SQL Server, Oracle, Amazon Redshift et SQLite directement depuis une entrée de base de données, avec les identifiants déchiffrés dans la passerelle Keeper et jamais révélés ni stockés sur l’appareil de l’utilisateur. Toute l’activité s’effectue via la couche d’isolation du navigateur à distance de Keeper, de sorte que la connexion est entièrement contenue et gouvernée dès le départ.

Lorsqu'elle est lancée depuis le coffre-fort, chaque session KeeperDB est intégralement enregistrée, KeeperAI surveillant l'activité en temps réel. Des contrôles granulaires comme l'accès en lecture seule et des politiques de transfert de données régies réduisent le risque d’exfiltration. Pour les équipes qui préfèrent leurs outils existants, un mode proxy permet de se connecter via pgAdmin, MySQL Workbench, DBeaver et des clients similaires tout en passant par l’infrastructure de Keeper pour l'application des politiques et l'enregistrement de sessions.

Aucun des trois produits de CyberFOX ne comprend la gestion de l’accès aux bases de données. Dans un environnement CyberFOX, les identifiants de base de données sont gérés en dehors des outils CyberFOX, ils échappent donc à ses contrôles d’accès, à l’enregistrement de sessions et à l’audit.

La gestion des accès aux bases de données de Keeper ajoute des connexions intermédiées, l'enregistrement des sessions et des contrôles fondés sur le principe du moindre privilège pour l'accès aux bases de données, des fonctionnalités que CyberFOX ne propose pas.

Flux de travail d’approbation et gouvernance d’accès

Keeper prend en charge l’accès juste-à-temps (JIT) avec expiration automatique, des flux de travail d’approbation en plusieurs étapes, un accès temporel et une intégration native avec Slack, Jira et ServiceNow. Les approbations se font dans les outils déjà utilisés par les équipes MSP, sans nécessiter une connexion séparée.

Le contrôle d'accès granulaire basé sur les rôles (RBAC) applique des politiques de moindre privilège aussi bien aux techniciens des MSP qu'aux utilisateurs des clients. Keeper n’expose jamais les identifiants lors d’une autorisation d’accès ; la session se lance sans que le technicien ne voie le mot de passe sous-jacent.

Le flux de travail d’AutoElevate est une approbation en une étape par un technicien MSP, avec la possibilité de définir des règles « autoriser toujours » pour les demandes récurrentes. Password Boss gère le partage d’identifiants via sa propre interface distincte. Les deux produits ne partagent ni moteur de politique ni flux de travail d’approbation unifié.

Pour les clients qui ont besoin d’approbations par plusieurs parties pour des demandes sensibles, d’accès temporel ou d’intégration avec les flux de travail de gestion des services informatiques, CyberFOX ne propose pas ces contrôles.

Security architecture

Keeper repose sur une architecture de sécurité zero knowledge et zero trust absolue. Les données de coffre-fort sont chiffrées et déchiffrées localement sur l’appareil de l’utilisateur à l’aide du chiffrement AES-256, et les serveurs de Keeper stockent du texte chiffré plutôt que des identifiants en clair ou du contenu de coffre-fort. Le module cryptographique de Keeper est validé selon la FIPS 140-3, offrant aux MSP une couche d’assurance plus forte pour les clients réglementés et soucieux de la sécurité.

Keeper étend également les contrôles zero-trust aux flux de travail d’accès privilégiés. L’accès peut être régi par l’identité, le rôle, la politique et les exigences d’approbation avant qu’une session ou une connexion privilégiée ne soit ouverte. Les identifiants n’ont pas besoin d’être exposés aux techniciens, et l’accès JIT peut être limité à la tâche ou à la session approuvée. Keeper s’intègre aux principaux fournisseurs d’identité, incluant Microsoft Entra ID, Okta et Ping Identity, avec un support SSO et provisionnement qui relie les décisions d’accès à l’identité d’entreprise vérifiée.

AutoElevate n’est pas un coffre-fort zero knowledge ; c’est une plateforme de gestion des privilèges des terminaux. Son architecture de sécurité repose sur la suppression des droits locaux d’administration permanents, l’application du moindre privilège et le routage des demandes d’élévation via des flux de travail d’approbation basés sur des politiques. Le chiffrement zero knowledge s’applique à Password Boss, le gestionnaire de mots de passe séparé de CyberFOX, pas à AutoElevate.

AutoElevate prend en compte les approbations en temps réel, les règles d’application fiables, les permissions des techniciens et la connexion administrateur juste-à-temps, avec un accès administratif géré via le portail AutoElevate.

Conformité et certifications

Keeper est certifié FedRAMP High et autorisé GovRAMP High. Il détient les certifications SOC 2 Type II, ISO 27001, 27017 et 27018, et est conforme aux normes HIPAA et PCI DSS.

CyberFOX détient des attestations SOC Type II et SOC 3 ainsi que la certification ISO/IEC 27001:2022 couvrant ses produits AutoElevate et Password Boss, et a effectué une auto-évaluation CMMC de niveau 1.

CyberFOX n’est ni certifié par FedRAMP ni autorisé par GovRAMP.

Keeper vs AutoElevate : évaluations et avis des utilisateurs

Keeper
AutoElevate
iOS App Store

iOS App Store

Appli Microsoft Store

Appli Microsoft Store

Extension Chrome

Extension Chrome

Android

Android

Prêt à remplacer trois outils par une seule plateforme ?

Découvrez comment KeeperPAM aide les MSP à centraliser la visibilité et le contrôle sur la sécurité des identités.

Foire aux questions

Qu’est-ce que CyberFOX AutoElevate ?

CyberFOX AutoElevate est un outil de gestion des privilèges des terminaux pour les environnements Windows. Il supprime les droits d’administrateur local des utilisateurs, puis contrôle la manière dont ils demandent et reçoivent un accès élevé. Lorsqu'une personne doit exécuter une application nécessitant des droits d'administrateur, AutoElevate achemine la demande via un flux d'approbation basé sur des règles. Le service informatique ou le MSP peut l'approuver ponctuellement ou définir une règle permanente.

AutoElevate est-il une solution PAM ou une solution EPM ?

AutoElevate se décrit mieux comme un outil de gestion des privilèges des terminaux. Il supprime les droits d’administrateur local du terminal Windows et gère les demandes d’élévation UAC. Pour qu'une plateforme offre une gestion complète des accès à privilèges, elle doit également couvrir le coffre-fort d'identifiants pour les serveurs et les comptes cloud, l'enregistrement des sessions privilégiées, la gestion des secrets et les rapports de conformité. AutoElevate gère une partie de cette image ; Keeper gère tout depuis une seule plateforme.

AutoElevate peut-il remplacer un gestionnaire de mots de passe pour les MSP ?

Non, AutoElevate n'inclut pas de coffre-fort d'identifiants. CyberFOX propose Password Boss comme un produit distinct sur une plateforme distincte à cet effet. Keeper combine la gestion des mots de passe en entreprise et la gestion des accès privilégiés sur une seule plateforme unifiée, de sorte que les MSP n'ont ainsi plus besoin de gérer de multiples relations fournisseurs ou cycles de facturation, ni de jongler entre différents outils pour traiter les divers types d'accès à privilèges.

En quoi l’enregistrement de sessions diffère-t-il entre KeeperPAM et AutoElevate ?

AutoElevate consigne les événements d'élévation de privilèges ; il enregistre le fait qu'une application a été autorisée à bénéficier d'une élévation, et non les actions effectuées par le technicien au cours de la session. Keeper enregistre intégralement chaque session privilégiées : la lecture vidéo et les journaux de frappes clavier sont conservés sous forme de preuves d'audit immuables pour l'ensemble des instances. KeeperAI peut également surveiller les sessions en temps réel et verrouiller automatiquement une session lorsqu’une activité suspecte est détectée. Ce niveau de visibilité est ce dont les auditeurs de conformité et les clients réglementés ont besoin.

Keeper peut-il servir des clients dans des secteurs réglementés comme la santé ou le gouvernement ?

Oui, Keeper est certifié FedRAMP High et autorisé par GovRAMP, certifié ISO 27001 et conforme aux normes HIPAA et PCI DSS. Cette combinaison soutient le travail auprès des clients des secteurs de la santé, des services financiers, ainsi que des gouvernements fédéral, étatique et local aux États-Unis. CyberFOX détient les certifications SOC 2 Type II, SOC 3 et ISO 27001 et a passé une auto-évaluation CMMC Niveau 1, mais n’est pas certifié FedRAMP ni autorisé par GovRAMP, ce que les marchés fédéraux et de défense exigent généralement.

Que signifie l’architecture zero knowledge, et pourquoi est-elle importante pour les MSP ?

Le zero knowledge signifie que tout le chiffrement et le déchiffrement se font sur l’appareil de l’utilisateur. Keeper n’a jamais accès au contenu des coffres-forts, aux identifiants ou aux données de session. Pour les MSP, cela signifie aussi que vous pouvez dire de manière crédible aux clients que leurs données ne sont accessibles à personne en dehors de leur propre organisation. AutoElevate n’utilise pas un modèle zero knowledge.

Est-ce que KeeperPAM fonctionne pour les MSP qui utilisent déjà AutoElevate ?

Oui, le module de gestion des privilèges aux points de terminaison de Keeper couvre les fonctionnalités d'AutoElevate — notamment l'élévation UAC sous Windows, l'application du principe du moindre privilège et les flux de travail d'approbation — tout en y ajoutant le coffre-fort d'identifiants, l'enregistrement intégral des sessions, la gestion des secrets et la conformité, le tout au sein d'une même plateforme.

Retirer l'autorisation d'utilisation de cookiesNous accordons de l'importance à votre vie privée

Nous utilisons des cookies sur notre site pour vous offrir la meilleure expérience de navigation possible, vous proposer des publicités personnalisées sur nos produits et notre contenu, et analyser le trafic sur le site Web. Pour en savoir plus, veuillez consulter notre politique de confidentialité.

Inscrivez-vous pour bénéficier d'un essai gratuit

Acheter maintenant