
Qu’est-ce que la défense en profondeur (DiD) ?
- Glossaire IAM
- Qu’est-ce que la défense en profondeur (DiD) ?
La défense en profondeur (DiD) est une stratégie de cybersécurité qui protège les systèmes et les données d’une organisation en superposant plusieurs contrôles de sécurité indépendants. Cette approche garantit que si un contrôle échoue, les autres peuvent continuer à défendre le réseau, les données et les utilisateurs. Au lieu de s’appuyer sur une seule barrière, la DiD crée une série de mesures de sécurité qui se chevauchent et qu’un attaquant devrait franchir séquentiellement. Le concept de DiD trouve son origine dans la stratégie militaire, où les forces utilisaient des lignes de défense successives. Adapté à la sécurité de l’information, la DID explique la réalité qu’aucun contrôle unique n’est infaillible. En superposant des défenses, une organisation réduit sa dépendance à un seul contrôle, ralentit les attaquants et donne aux équipes de sécurité le temps de détecter et de contenir une menace avant qu’elle n’atteigne ses données les plus précieuses.
Les couches de défense en profondeur
La défense en profondeur organise ses commandes en trois grandes catégories. Une stratégie forte de DiD combine les trois car chacun aborde une manière différente dont un attaquant peut compromettre un système.
- Contrôles physiques : protégez le matériel et les installations où se trouvent les systèmes, y compris les serrures, agents de sécurité, accès par carte d’accès et caméras de surveillance qui dissuadent les utilisateurs non autorisés d’accéder aux serveurs et postes de travail.
- Contrôles techniques : défendez la technologie à travers les réseaux, les appareils et les applications. Plusieurs exemples incluent les pare-feux, les logiciels antivirus, la détection d’intrusion, le chiffrement et l’authentification multifacteur (MFA).
- Contrôles administratifs : régissez le fonctionnement des personnes à travers des politiques et la manière dont une organisation réagit aux menaces. Ces contrôles couvrent les politiques de sécurité, les procédures d’intervention en cas d’incident et la formation à la sensibilisation des employés, ce qui réduit le risque d’erreur humaine.
Couches courantes dans un modèle DiD
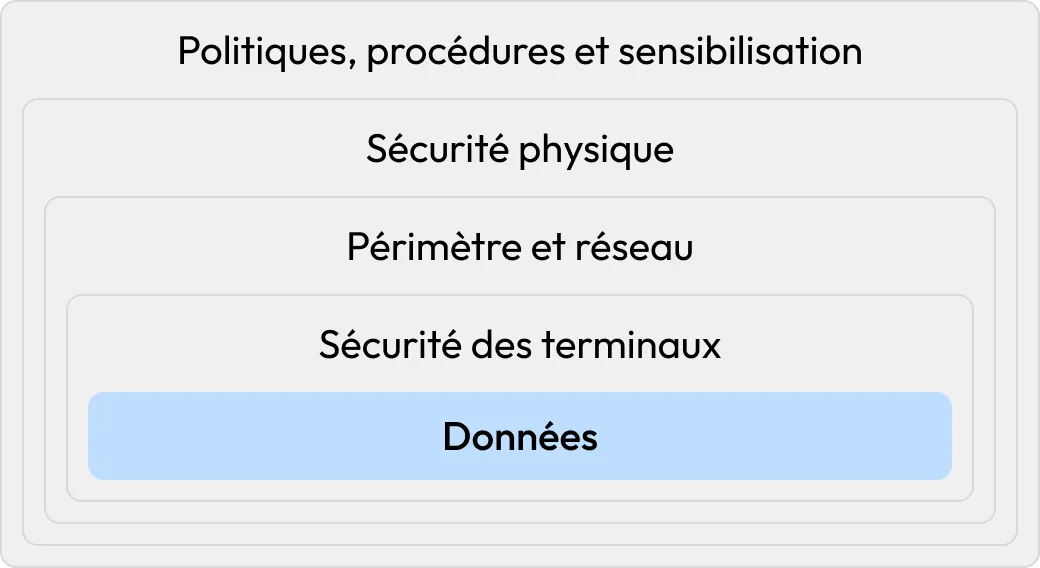
En pratique, les contrôles DiD sont déployés sur plusieurs couches qui protègent les actifs les plus précieux d’une organisation. Chaque couche combine des contrôles physiques, techniques et administratifs pour se défendre contre un ensemble différent de cybermenaces. Ensemble, ils forcent un attaquant à franchir une barrière à la fois pour accéder aux données centrales.
- Sécurité périmétrique : la frontière extérieure entre une organisation et Internet, protégée par des pare-feux et des passerelles
- Sécurité réseau : la segmentation et la surveillance limitent ce qu’un attaquant peut faire une fois à l’intérieur d’un réseau
- Sécurité des terminaux : protection des appareils mobiles, ordinateurs et serveurs, comme les logiciels antivirus et les solutions de détection et de réponse sur les terminaux (EDR)
- Sécurité des applications : protections intégrées au logiciel pour minimiser l’exploitation des vulnérabilités
- Sécurité des données : chiffrement, prévention de la perte de données et sauvegardes qui protègent directement les informations
- Gestion des identités et des accès (IAM) : contrôles qui vérifient qui sont les utilisateurs et ce à quoi ils peuvent accéder
- Sécurité physique : protections au niveau des installations qui tiennent les attaquants à l’écart des systèmes
- Politiques et procédures : la couche de gouvernance et de sensibilisation qui relie toutes les autres couches
Puisque l’identité est souvent le chemin utilisé par les attaquants pour se déplacer entre les couches, la gestion des identités et des accès (IAM) renforce efficacement plusieurs couches à la fois au lieu de rester au même endroit.
Comment fonctionne la défense en profondeur
La défense en profondeur repose sur le principe qu’aucun contrôle de sécurité unique ne peut être infaillible. Les pare-feux peuvent être mal configurés, les logiciels contiennent des vulnérabilités qui n’ont pas encore été corrigées et les employés peuvent parfois cliquer sur un lien de phishing. Toute défense, aussi forte soit-elle, peut échouer ou être contournée. Au lieu de s’appuyer sur une seule barrière, la DiD superpose plusieurs contrôles indépendants afin que la défaillance d’une couche ne dévoile pas l’ensemble du système.
Imaginez cela comme un château médiéval qui n’est protégé par un seul mur. Un assaillant qui passe le fossé fait toujours face au mur extérieur ; une fois qu’il a escaladé le mur, il doit encore passer les gardes. La DiD applique la même philosophie à la sécurité informatique, enveloppant les données les plus précieuses d’une organisation dans des couches concentriques de protection qu’un attaquant doit franchir une après l’autre.
Avantages de la défense en profondeur
Superposer les contrôles de sécurité apporte des avantages qu’aucune défense seule ne peut offrir. Les principaux avantages de la DiD sont les suivants :
- Éliminer la dépendance à un seul contrôle : puisque les protections sont redondantes, un seul contrôle contourné est bien moins susceptible de conduire à un compromis total. Si un attaquant dépasse une couche, la suivante est déjà en place pour le ralentir ou l’arrêter, éliminant ainsi le point de défaillance unique qui résulte de la dépendance à une seule défense.
- Gagner du temps pour détecter et réagir : chaque couche qu’un attaquant doit traverser prend du temps et génère une activité qui peut être signalée par les outils de surveillance, offrant ainsi aux équipes de sécurité une fenêtre d’opportunité plus large pour détecter et répondre à une intrusion.
- Défendre contre l’ensemble des menaces : une stratégie de sécurité en couches traite de nombreux types de risques simultanément, y compris les attaques externes, les menaces internes et les actions négligentes des employés. Parce que chaque couche contre un type de menace différent, la combinaison protège contre bien plus de scénarios qu’un seul contrôle ne pourrait.
- Soutenir la conformité et la gestion des risques : de nombreuses réglementations et cadres de sécurité anticipent que les organisations appliqueront des protections en couches et qui se chevauchent. Une approche de la DiD permet de démontrer la diligence raisonnable et correspond naturellement à la plupart des exigences de conformité et de gestion des risques.
Défense en profondeur vs zero trust
La défense en profondeur est une stratégie de redondance en couches, avec plusieurs commandes indépendantes empilées de sorte que si l’une échoue, d’autres protègent toujours le système. Le zero trust est un modèle de sécurité fondé sur le principe « ne jamais faire confiance, toujours vérifier », ce qui signifie que chaque demande d’accès est authentifiée et autorisée, qu’elle provienne de l’intérieur ou de l’extérieur du réseau. La DiD s’intéresse à la superposition de contrôles diversifiés à travers l’ensemble de l’environnement, tandis que le zero trust se concentre sur la vérification continue de l’identité et de l’accès à chaque étape. Ces deux concepts sont complémentaires : le zero trust renforce les couches d’identité et d’accès dans une stratégie plus large de la DiD, et la DiD garantit que les contrôles d’accès zero trust sont soutenus par des mesures supplémentaires.
| Défense en profondeur | Zero trust | |
|---|---|---|
| Principe fondamental | Superposer plusieurs contrôles redondants | Ne jamais faire confiance, toujours vérifier |
| Objectif principal | Protection chevauchante sur toutes les couches | Vérification continue de l’identité et de l’accès |
| Hypothèse | N’importe quel contrôle unique peut échouer | Segmentation, microsegmentation, zero trust |
| Oscilloscope | Environnement complet | Chaque demande d’accès |
| Relation | Fournit la base superposée | Renforce les couches d'identité et d'accès |
Comment mettre en place une défense en profondeur
La défense en profondeur est un processus continu de cartographie des protections, de superpositions de contrôles et de révision continue à mesure que les menaces et les infrastructures évoluent. Les organisations peuvent mettre en pratique la DiD en suivant ces étapes :
- Inventorier et classifier les actifs. Identifiez ce qui doit être protégé, y compris les données, les systèmes, les applications et les utilisateurs, puis effectuez une évaluation des risques pour déterminer ce qui est le plus précieux et le plus exposé.
- Mapper la surface d’attaque. Identifiez les menaces, vulnérabilités et points d’entrée qu’un attaquant pourrait exploiter à chaque niveau, des systèmes connectés à Internet aux applications internes.
- Sélectionner les contrôles qui se chevauchent pour chaque couche. Mappez les contrôles physiques, techniques et administratifs aux couches d’un environnement (périmètre, réseau, terminal, etc.). Priorisez la diversité des contrôles en utilisant différents fournisseurs et technologies à travers les couches afin qu’une seule vulnérabilité ne compromette pas toute une pile de commandes.
- Appliquer le principe du moindre privilège et une gestion rigoureuse des identités. Limitez l’accès de chaque utilisateur uniquement à ce qui est nécessaire et renforcez cela avec de l’IAM et de la MFA. L’ajout de la gouvernance et de l’administration des identités (IGA) et de la gestion des accès privilégiés (PAM) limite encore davantage le mouvement latéral d’un attaquant s’il franchit une couche externe.
- Déployer la surveillance, la journalisation et la détection. La surveillance continue et la journalisation entre les couches permettent de détecter et de contenir une faille dans une couche avant qu’elle n’atteigne les données principales. Plus une violation est détectée et traitée rapidement, moins elle risque de causer de dommages.
- Préparer la réponse aux incidents et la récupération. Maintenez des plans de réponse aux incidents documentés et des sauvegardes fiables afin que, lorsqu’une intervention arrive, les équipes puissent rapidement contenir la menace, remédier aux systèmes affectés et récupérer les données compromises.
- Préparer la réponse aux incidents et la récupération. Maintenez des plans de réponse aux incidents documentés et des sauvegardes fiables afin que, lorsqu’une intervention arrive, les équipes puissent rapidement contenir la menace, remédier aux systèmes affectés et récupérer les données compromises.
- Former les employés. Une formation régulière à la sensibilisation à la sécurité permet d’opérationnaliser la couche administrative et de traiter l’erreur humaine comme cause des failles. Les employés capables de reconnaître le phishing, l’ingénierie sociale et les pratiques en ligne dangereuses deviennent une couche active de défense plutôt qu’un point faible.