ما الذي يجعل Keeper أفضل بديل لمنصة One Identity؟
يستند هذا التحليل إلى الوثائق والمعلومات المتاحة للعامة اعتبارًا من 12 أغسطس 2026.
البنية والنشر
لا يتطلب ®KeeperPAM أي أجهزة فعلية أو افتراضية أو بنية تحتية محلية أو أجهزة مخصصة. وتتولى بوابة خفيفة ومعبأة في حاويات إدارة الاتصال بالبيئات المستهدفة عبر اتصال صادر فقط، من دون الحاجة إلى أي تغييرات على جدار الحماية الوارد.
يتم تقديم خزانة Keeper ووحدة تحكم المسؤول وجميع إمكانات المنصة عبر السحابة ويمكن الوصول إليها من أي جهاز. تكون معظم المؤسسات جاهزة للعمل بالكامل خلال يوم واحد، من دون الحاجة إلى خدمات احترافية للوصول إلى بيئة إنتاج.
استنادًا إلى الوثائق المتاحة للجمهور، تعمل مجموعة Safeguard PAM من One Identity، التي تشمل Safeguard for Privileged Passwords وSafeguard for Privileged Sessions وSafeguard for Privileged Analytics، على أجهزة Safeguard مخصصة، سواء كانت فعلية أو افتراضية.
ويُعد Safeguard On Demand الخيار المقدم كخدمة SaaS، إذ يوفر إصدارًا مُدارًا سحابيًا مع تقليل متطلبات البنية التحتية، إلا أنه لا يزال يتطلب إعداد VPN للاتصال بشبكة العميل.
ويُعد نموذج الأجهزة المخصصة مناسبًا للمؤسسات التي تحتاج إلى مستويات عالية من الضمان أو البيئات المعزولة أو البنية المحلية، لكنه يضيف تعقيدًا في النشر وأعباءً إضافية لصيانة البنية التحتية، وهي أمور تتجنبها الحلول السحابية الأصلية.
التشفير القائم على مبدأ انعدام المعرفة وسرية البيانات
بُنيت Keeper وفق بنية قائمة على انعدام المعرفة وانعدام الثقة. يجري كل تشفير على جانب العميل قبل وصول البيانات إلى خوادم Keeper. لا تمتلك Keeper أي قدرة على الوصول إلى بيانات خزانة العميل أو بيانات اعتماده أو أسراره على أي مستوى من المستويات. كل سجل في الخزانة محمي بمفتاح تشفير AES-256 فريد خاص به يُولَّد محليًا على جهاز المستخدم.
حصلت وحدة التشفير في Keeper على اعتماد FIPS 140-3 من برنامج التحقق من صحة وحدات التشفير التابع للمعهد الوطني للمواصفات والتقنية (NIST). وتُعد هذه البنية أحد الأسباب التي ساعدت Keeper على الحفاظ على سجل أمني نظيف طوال تاريخها، من دون أي اختراقات أو عقوبات تنظيمية.
استنادًا إلى الوثائق المتاحة للعموم، لا تُطِّبق One Identity بنية انعدام المعرفة. تتم إدارة بيانات الاعتماد وبيانات الجلسات مركزيًا بواسطة جهاز Safeguard، الذي يمتلك بحكم تصميمه القدرة على الوصول إلى البيانات التي يتوسط في نقلها. وبهذه الطريقة تؤدي المنصة وظائف مثل تمرير الجلسات، وفحص البروتوكولات، والتحليلات السلوكية.
ويمثل هذا خيارًا معماريًا مقصودًا يتيح إمكانات مثل حظر الجلسات في الوقت الفعلي وتحليل محتوى الشاشة. لكن المقابل لذلك هو أن جهاز Safeguard يحتفظ ببيانات اعتماد قابلة لفك التشفير، مما يجعله هدفًا ذا قيمة أعلى في حال حدوث اختراق، مقارنةً بأنظمة انعدام المعرفة التي لا يستطيع فيها المورّد أو المنصة فك تشفير البيانات.
التراخيص الحكومية وشهادات الامتثال
قد حصلت Keeper على اعتماد FedRAMP High وتفويض GovRAMP High، وتُستضاف على AWS GovCloud مع تخزين البيانات داخل الولايات المتحدة فقط، وفريق دعم معزول يقتصر على الأشخاص الأمريكيين للبيئات الخاضعة للتنظيم.
حصلت Keeper على اعتماد FIPS 140-3 وتحمل شهادات SOC 2 Type II وSOC 3 وISO 27001 و27017 و27018. كما تدعم Keeper الامتثال لمتطلبات ITAR وFDA 21 CFR Part 11، كما تطبق تشفيرًا مقاومًا للهجمات الكمية باستخدام CRYSTALS-Kyber.
اتساع نطاق تغطية المنصة عبر جميع المستخدمين
تم تصميم Keeper لخدمة المؤسسة بأكملها، وليس مسؤولي تقنية المعلومات والمستخدمين المميزين فقط. يوحِّد KeeperPAM إدارة كلمات المرور المؤسسات، وإدارة الجلسات المميزة، وإدارة الأسرار، وعزل المتصفح عن بُعد، وإدارة امتيازات نقاط النهاية ضمن منصة واحدة.
يحصل كل موظف على خزانة متكاملة تدعم الملء التلقائي ومفاتيح المرور ومراقبة الويب المظلم. كما يحصل كل مستخدم في المؤسسة على خطة عائلية مجانية. يعني نطاق قدرات Keeper الواسع أن المؤسسات يمكنها تطبيق أمن هوية متسق بدءًا من موظف الخط الأمامي إلى أكثر حسابات البنية التحتية حساسية، من دون الحاجة إلى نشر أدوات منفصلة لمختلف المستخدمين.
تُعد One Identity منصة تركز على إدارة الوصول المميز (PAM)، ومصممة لإدارة الحسابات المميزة والتحكم في الجلسات وتحليلات السلوك. وتتضمن ميزة خزانة كلمات المرور الشخصية لمستخدمي الأعمال، ولكن تصميمها الأساسي وعمق وظائفها موجهان نحو المسؤولين ذوي الامتيازات وفرق تكنولوجيا المعلومات وسير عمل الامتثال.
تقتصر سعة تخزين الخزانة الشخصية على 100 كلمة مرور لكل مستخدم، كما أنها تفتقر إلى امتداد للمتصفح، وتجربة استخدام عبر تطبيق للأجهزة المحمولة، ومستوى سهولة الاستخدام الذي توفره حلول إدارة كلمات المرور المخصصة للمستخدمين النهائيين؛ ما يعني أن المؤسسات التي تنشر Safeguard لإدارة الوصول المميز ستظل، في المعتاد، بحاجة إلى حل منفصل لإدارة كلمات المرور لتأمين بيانات اعتماد الموظفين بشكل عام.
يمكن لمحفظة منتجات One Identity الأوسع، بما في ذلك One Identity Manager المخصص لإدارة حوكمة الهوية وإدارتها (IGA)، معالجة نطاق أوسع من مكونات منظومة الهوية، إلا أن كل منتج يتطلب عملية نشر وترخيصًا منفصلين.
إدارة الجلسات المميزة وتسجيلها
توفر Keeper إدارة الجلسات المميزة من دون الحاجة إلى وكلاء عبر SSH وRDP وVNC وجلسات قواعد البيانات والجلسات عبر المتصفح عن بُعد، وكل ذلك من خلال خزانة Keeper، من دون تثبيت أي برامج على الأنظمة المستهدفة.
يتم تشفير كل جلسة تشفيرًا من طرف إلى طرف باستخدام مفاتيح فريدة لكل جلسة، وتُخزَّن هذه المفاتيح في الخزانة التي يديرها العميل، ولا يمكن فك تشفيرها إلا بواسطة المستخدمين المصرح لهم. يمكن للمسؤولين البحث في محتوى الجلسات، ومراجعة سجلات ضغطات المفاتيح، وإعادة تشغيل التسجيلات من الخزانة.
يراقب KeeperAI الجلسات النشطة في الوقت الفعلي، ويصنِّف السلوك وفق مستوى المخاطر، ويمكنه إنهاء الجلسات تلقائيًا عند اكتشاف تهديدات، من دون تدخل بشري.
واستنادًا إلى الوثائق المتاحة للجمهور، يوفر One Identity Safeguard for Privileged Sessions إمكانات قوية لتسجيل الجلسات، والفهرسة بالنص الكامل، والبحث باستخدام تقنية التعرف الضوئي على الأحرف (OCR).
ويضيف Safeguard for Privileged Analytics إمكانات تحليل سلوك المستخدم، من خلال تشغيل 13 خوارزمية للتعلم الآلي على بيانات الجلسات، بالإضافة إلى اكتشاف الحالات الخارجة عن المألوف وإصدار تنبيهات مرتبة حسب مستوى المخاطر.
وتعمل هذه التحليلات على جهاز Safeguard، الذي يعالج بيانات الجلسات مركزيًا، بينما تضمن بنية Keeper القائمة على انعدام المعرفة بقاء تسجيلات الجلسات مشفرة وغير متاحة للمنصة نفسها.
تكامل SSO ومرونة مزودي الهوية
يتكامل ®Keeper SSO Connect مع أي مزود هوية (IdP) متوافق مع SAML 2.0، بما في ذلك Microsoft Entra ID وOkta وGoogle Workspace وAWS وDuo وPing وOneLogin وJumpCloud، من دون الحاجة إلى أجهزة أو مكونات محلية أو تغيير مزود الهوية.
كما توسع Keeper نطاق تغطية SSO ليشمل التطبيقات التي لا تدعم SAML بشكل أصلي، مع الحفاظ على التشفير الكامل القائم على انعدام المعرفة طوال العملية. وتتولى آلية SCIM للتزويد إنشاء المستخدمين وتعيينهم إلى الفرق وإلغاء تزويدهم تلقائيًا في الوقت الفعلي.
واستنادًا إلى الوثائق المتاحة للجمهور، تدعم One Identity تسجيل الدخول الأحادي (SSO) عبر SAML 2.0، وتتكامل مع مزودي الهوية الرئيسيين، بما في ذلك Microsoft Entra ID وOkta وAD FS. ومع ذلك، تعتمد منظومة One Identity الأوسع، بما في ذلك التكامل مع Active Directory من خلال Safeguard Authentication Services، وحوكمة الهوية من خلال One Identity Manager، وإدارة sudo من خلال Privilege Manager for Unix، على منتجات أخرى من One Identity لتوفير بعض الوظائف الإضافية.
وقد تجد المؤسسات التي ترغب في عمليات تكامل تتجاوز إمكانات PAM الأساسية نفسها مضطرة إلى اعتماد مجموعة أوسع من منتجات One Identity، ما يضيف اعتبارات إضافية تتعلق بالشراء والترخيص والنشر.
الوصول الآمن إلى قواعد البيانات
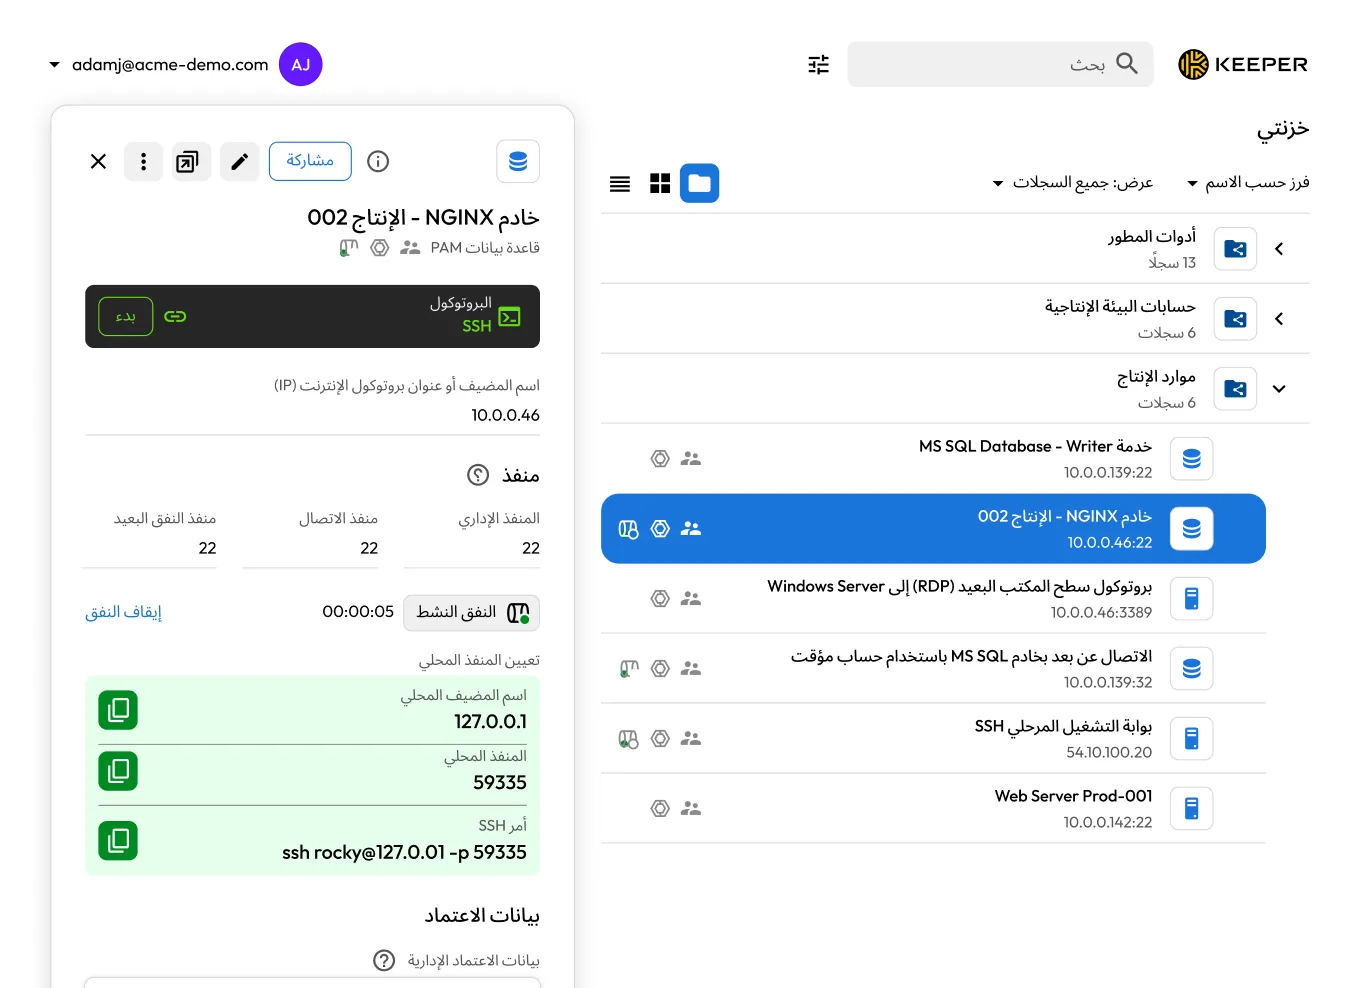
توفر Keeper واجهة KeeperDB، وهي واجهة مدمجة لإدارة قواعد البيانات داخل خزانة Keeper، ومتاحة أيضًا كتطبيق مستقل لأجهزة سطح المكتب. ويمكن للمستخدمين ذوي الامتيازات الاستعلام عن قواعد بيانات MySQL وPostgreSQL وMicrosoft SQL Server وإدارتها بأمان من دون أن تلامس بيانات الاعتماد الجهاز المحلي.
تعمل كل جلسة ضمن بيئة عزل المتصفح عن بُعد في Keeper، وتُسجَّل بالكامل، وتخضع لسياسات مركزية قائمة على مبدأ الحد الأدنى من الامتيازات، مع الاحتفاظ بمسار تدقيق كامل. كما يمكن للمسؤولين فرض جلسات للقراءة فقط، ومنح وصول محدد المدة، والتحكم في عمليات تصدير البيانات، وكل ذلك من وحدة التحكم نفسها التي تدير جميع جوانب المنصة الأخرى.
تدعم One Identity إدارة بيانات اعتماد حسابات قواعد البيانات وتمرير الجلسات للوصول إلى قواعد البيانات من خلال منتجي Safeguard for Privileged Passwords وSafeguard for Privileged Sessions.
لا توفر One Identity واجهة أصلية لإدارة قواعد البيانات عبر المتصفح باستخدام نموذج كشف بيانات الاعتماد منعدِم المعرفة الذي توفره KeeperDB، حيث تتم إدارة اتصال قاعدة البيانات بالكامل من خلال الخزانة، ولا تصل بيانات الاعتماد إلى نقاط النهاية المحلية مطلقًا. وتتم عمليات تمرير جلسات قواعد البيانات عبر Safeguard وتسجيلها، إلا أن إدارة قواعد البيانات والاستعلام عنها تتم من خلال أدوات العميل المحلية.