إلغاء الامتيازات الدائمة

التخلّص من الامتيازات الدائمة باستخدام KeeperPAM®

تساعد Keeper المؤسسات على إلغاء الامتيازات الدائمة باستبدال الصلاحيات الإدارية الدائمة بالوصول في الوقت المناسب (JIT)، وبيانات الاعتماد المؤقتة، والتدوير المؤتمت لبيانات الاعتماد، عبر منصة تقوم على مبدأَي الثقة الصفرية والمعرفة الصفرية.
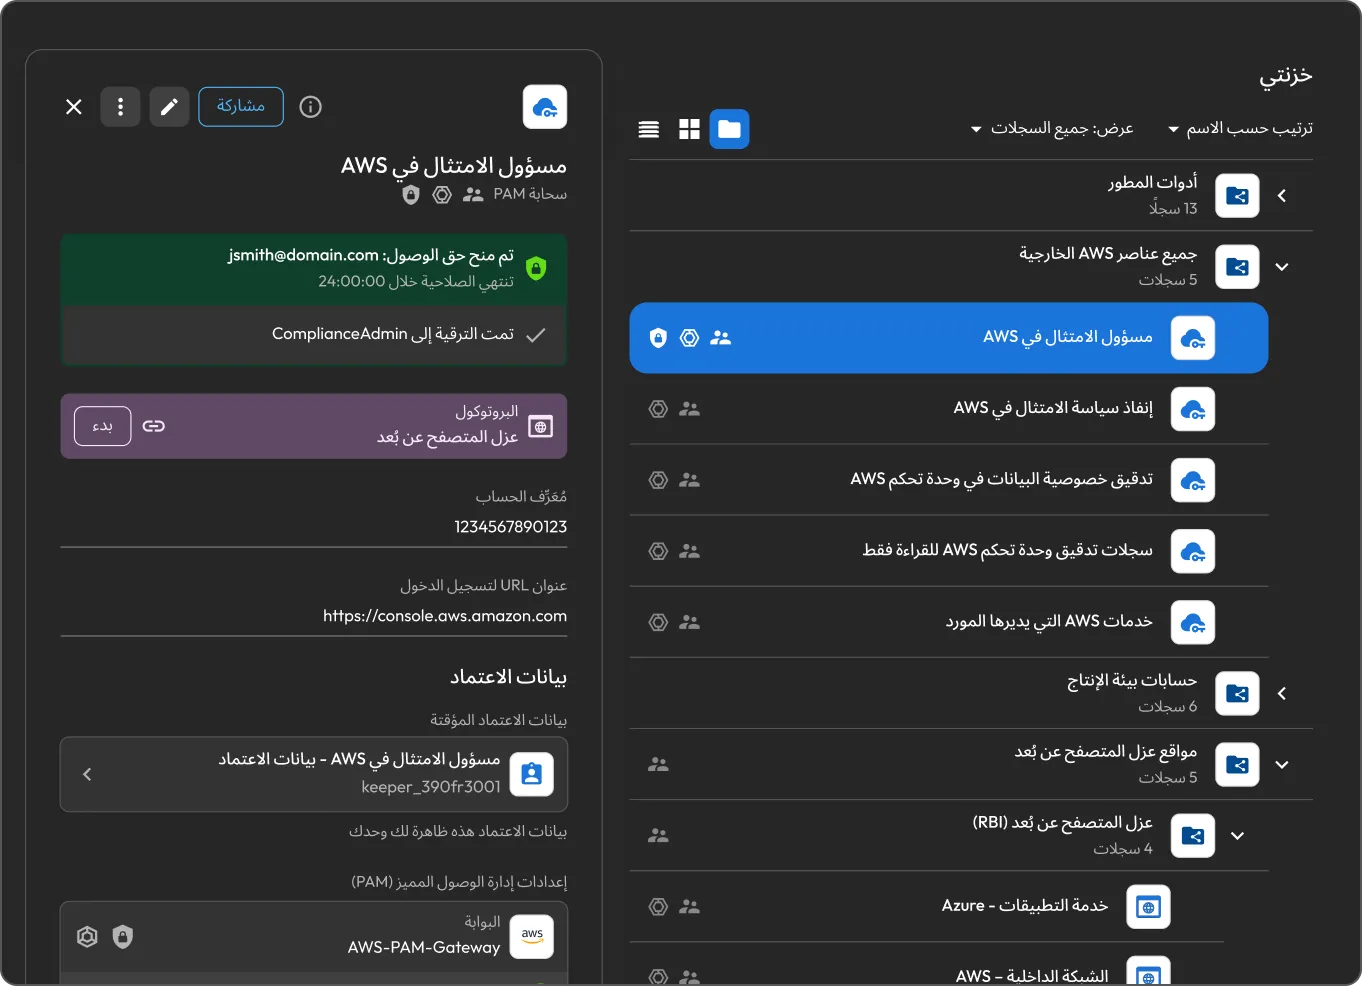
واجهة KeeperPAM تعرض وصولًا مؤقتًا بصلاحيات مسؤول الامتثال في AWS، باستخدام بيانات اعتماد مؤقتة تنتهي صلاحيتها بعد 24 ساعة، مع عزل المتصفح عن بُعد.

لماذا تشكّل الامتيازات الدائمة خطرًا على المؤسسات؟

اتساع نطاق الأهداف المعرّضة للهجوم

كل حساب يتمتع بصلاحيات وصول مميّزة ودائمة يمثّل هدفًا للمخترقين. وإذا اختُرق أحد هذه الحسابات، فقد يتمكن المخترق من الوصول إلى الأنظمة الحيوية والبيانات الحساسة.

تزايد الامتيازات

تزداد صلاحيات المستخدمين مع الوقت، ويحتفظون بها حتى بعد انتهاء المشاريع. وهكذا تصبح الصلاحيات التي مُنحت لفترة مؤقتة دائمة، ويزداد عدد الأشخاص الذين يمتلكون صلاحيات تتجاوز ما يتطلبه عملهم.

انتقال المخترق من نظام إلى آخر داخل الشبكة

قد يستخدم المخترقون بيانات الاعتماد المسروقة للانتقال بين البيئات والحصول على صلاحيات أعلى، مما قد يوسّع نطاق الاختراق.

صعوبة إثبات اقتصار الصلاحيات على ما يتطلبه العمل

يتوقع المدققون الالتزام بمبدأ الحد الأدنى من الامتيازات. ومن دون نظام يفرض هذا المبدأ، يصعب إثبات أن جميع المستخدمين لا يحتفظون بصلاحيات وصول دائمة تفوق حاجتهم.

كيف يساعد KeeperPAM على منع بقاء الامتيازات الدائمة؟

إتاحة الوصول في الوقت المناسب

يستبدل KeeperPAM الامتيازات الدائمة بالوصول في الوقت المناسب (JIT). يحصل المستخدمون على صلاحيات الوصول اللازمة للمهمة لفترة محدّدة، ثم تُسحب منهم تلقائيًا عند انتهاء هذه الفترة.

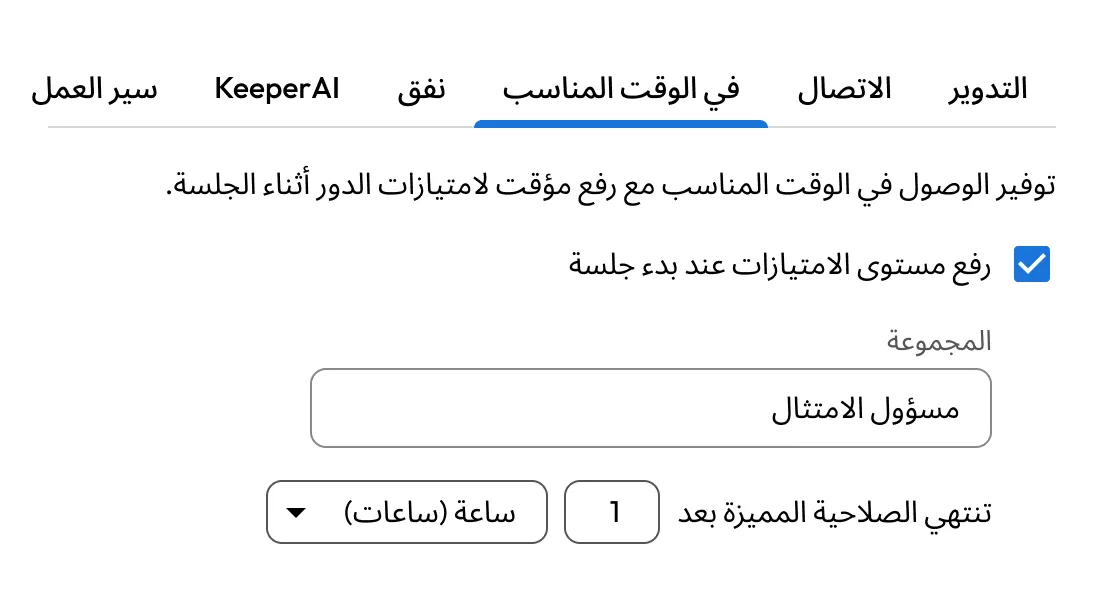
إعدادات الوصول في الوقت المناسب (JIT) في Keeper تمنح صلاحيات مسؤول الامتثال مؤقتًا عند بدء الجلسة، مع ضبط الصلاحيات الإضافية لتنتهي بعد ساعة واحدة.

الحصول على الموافقة قبل منح الوصول

يمكن اشتراط الموافقة على الوصول ذي الامتيازات بدلًا من منحه تلقائيًا. يستطيع KeeperPAM إحالة كل طلب إلى مسار الموافقة المعتمد، ليوافق عليه الشخص المخوّل قبل منح صلاحيات الوصول. وقد يُطلب تقديم مبرّر وإجراء المصادقة متعددة العوامل (MFA)، مع توثيق كل طلب وكل قرار بالموافقة أو الرفض في مسار تدقيق.

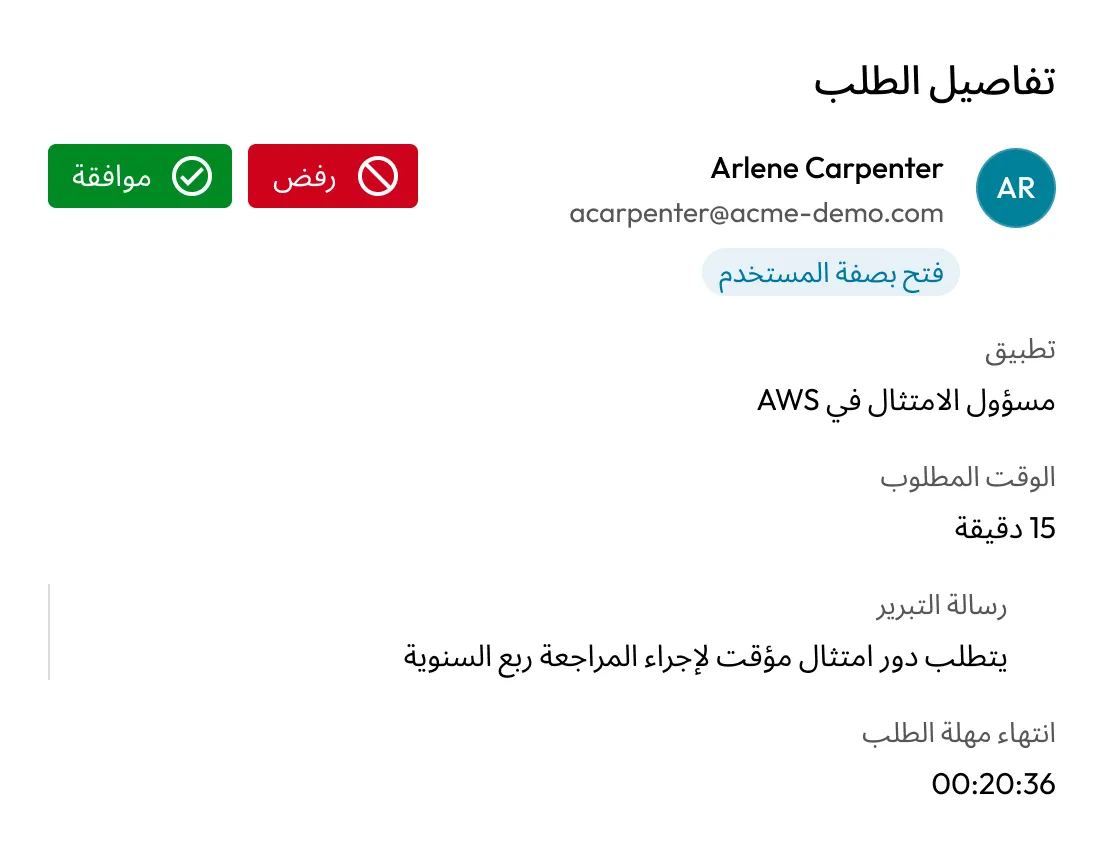
طلب وصول في Keeper للحصول مؤقتًا على دور مسؤول الامتثال في AWS، يعرض المدة المطلوبة ومبرّر الطلب، ويشترط الموافقة مع إتاحة قبول الطلب أو رفضه.

إدخال بيانات الاعتماد دون كشفها للمستخدم

عند بدء الجلسة، يسترجع Keeper بيانات الاعتماد المخزّنة في Keeper Vault، ويمرّرها مباشرةً إلى الجلسة عبر Keeper Gateway الذي نشره العميل. ولا يرى المستخدم البيانات السرية أو يتعامل معها بنفسه مطلقًا، مما يقلّل خطر سرقة بيانات الاعتماد أو إعادة استخدامها.

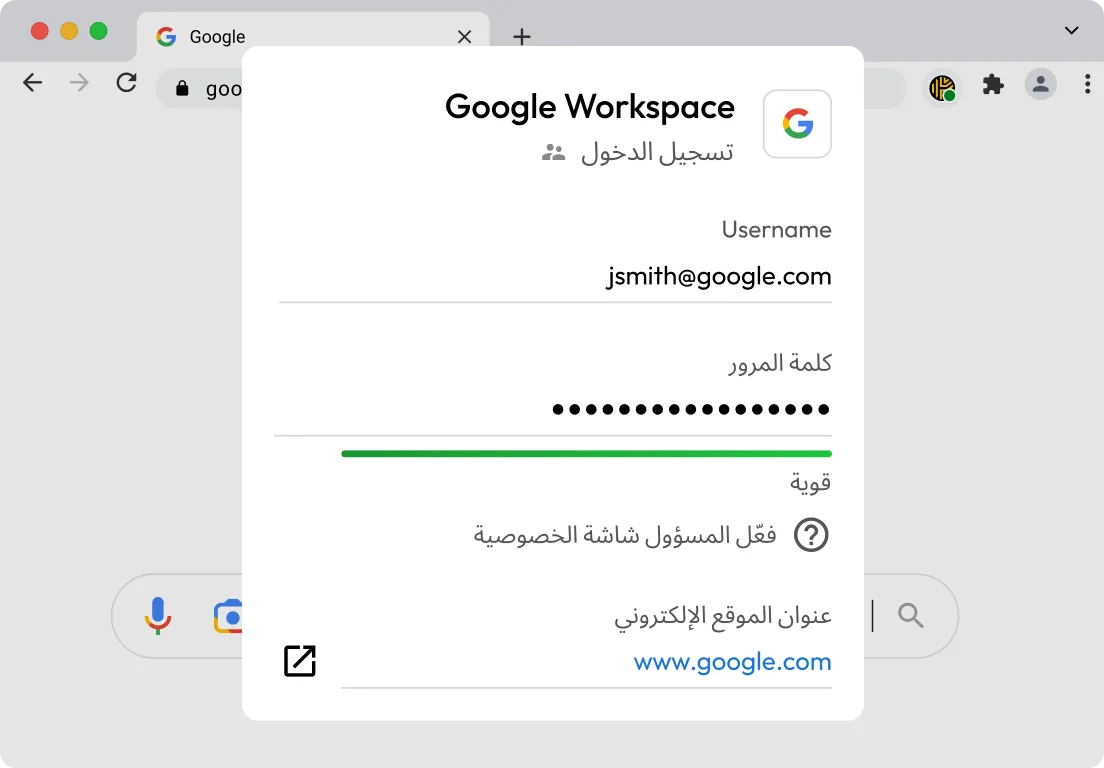
ميزة حقن بيانات الاعتماد في Keeper تُعبّئ بيانات تسجيل الدخول إلى Google Workspace بأمان، مع إبقاء كلمة المرور محجوبة عن المستخدم.

إعداد حسابات مؤقتة ورفع صلاحيات الأدوار عند الطلب

بدلًا من الإبقاء على حسابات ذات امتيازات، يستطيع Keeper إعداد حسابات قصيرة الأجل على النظام المستهدف لاستخدامها خلال الجلسة، ثم إزالتها عند انتهائها. وفي المنصات السحابية ونقاط النهاية، يستطيع Keeper منح المستخدم دورًا بصلاحيات أعلى طوال مدة المهمة، ثم سحبه تلقائيًا.

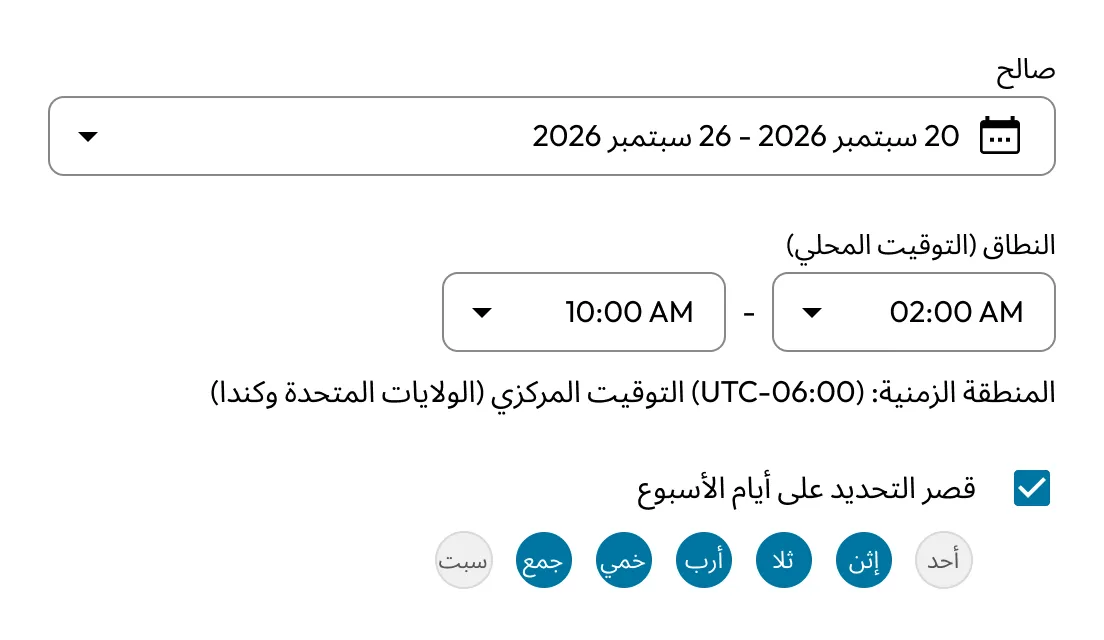
جدول الوصول في Keeper يحدّد التواريخ والساعات وأيام الأسبوع المسموح فيها بإعداد حسابات مؤقتة ورفع صلاحيات الأدوار عند الطلب.

تدوير بيانات الاعتماد وإيقاف استخدامها تلقائيًا

يكتشف Keeper الحسابات ذات الامتيازات ويدوّر بيانات اعتمادها عند الطلب أو وفق جدول محدّد، فلا تبقى أي بيانات سرية دون تغيير لأشهر.

إعدادات تدوير بيانات الاعتماد في Keeper تعرض تغييرًا شهريًا مؤتمتًا لكلمات المرور، مع إمكانية ضبط موعد التغيير ودرجة تعقيد كلمات المرور، لتدوير بيانات الاعتماد وإيقاف استخدامها بأمان.

تطبيق الثقة الصفرية على البنية التحتية الحديثة

يتيح Keeper Gateway الوصول بصفته وسيطًا عبر اتصال صادر فقط إلى Keeper Cloud، دون كشف منافذ للاتصالات الواردة، لتبقى الأنظمة المستهدفة غير مكشوفة. ويُطبَّق مبدأ الحد الأدنى من الامتيازات بصورة متسقة على البنية التحتية المحلية والبيئات الهجينة والمنصات السحابية وقواعد البيانات.

مزايا التخلّص من الامتيازات الدائمة باستخدام Keeper

الحفاظ على إنتاجية الفرق

يمكن التخلّص من الامتيازات الدائمة دون إبطاء العمل. يبدأ المستخدمون جلساتهم على الأنظمة المصرّح لهم بالوصول إليها، ويعملون بأدواتهم المعتادة، مثل برامج عميل SSH وRDP وقواعد البيانات، بينما تُنجَز الموافقات بسرعة دون أن تعيقهم شبكة VPN.

تخفيف أعباء إدارة الحسابات ذات الامتيازات

تتطلب الحسابات الدائمة وبيانات الاعتماد المشتركة الحصر والتهيئة والتدوير وإلغاء التهيئة عند انتهاء الحاجة إليها، وغالبًا ما تُنفَّذ هذه الأعمال يدويًا. يتولى Keeper أتمتة هذه المراحل، فيمنح الوصول عند طلبه ويسحبه بمجرد إنجاز المهمة.

تبسيط عمليات التدقيق وإعداد التقارير

تُوثَّق جميع طلبات الوصول والموافقات والجلسات تلقائيًا، مع إمكانات مدمجة لإعداد التقارير. وبدلًا من جمع الأدلة يدويًا أثناء التدقيق، تتوفر لفرق الأمن سجلات جاهزة تثبت تطبيق الضوابط اللازمة لأطر عمل مثل ISO 27001 وHIPAA وSOC 2.

تحديث بيئتك دون حلول إدارة الوصول المميز (PAM) القديمة

يعتمد نشر Keeper على بوابة خفيفة وبنية قائمة على الثقة الصفرية، دون الحاجة إلى شبكات VPN أو تعديل قواعد جدار الحماية الخاصة بالاتصالات الواردة. وتساعد منصته الموحّدة المؤسسات على التخلّص من الامتيازات الدائمة دون إعادة بناء الشبكة بأكملها.

إلغاء الامتيازات الدائمة باستخدام Keeper

الأسئلة الشائعة

كيف يلغي Keeper الامتيازات الدائمة؟

يستبدل KeeperPAM الامتيازات الدائمة بالوصول في الوقت المناسب (JIT)، ولا يوفّر بيانات الاعتماد إلا عند الحاجة إليها، ويمكنه إعداد حسابات مؤقتة وإزالتها تلقائيًا خلال كل جلسة. ويمكن إحالة الطلبات إلى مسارات الموافقة، مع اكتشاف أي بيانات اعتماد ثابتة متبقية وتدويرها وفق جدول زمني أو عند الطلب، للحد من الوصول الدائم في مختلف البيئات.

ما الفرق بين إلغاء الامتيازات الدائمة وتطبيق مبدأ الحد الأدنى من الامتيازات؟

يركّز مبدأ الحد الأدنى من الامتيازات على تحديد نطاق الوصول، بحيث يحصل كل مستخدم على الأذونات التي يتطلبها دوره فقط. أما إلغاء الامتيازات الدائمة، فيضيف قيدًا على مدة الوصول أيضًا، فتُمنح الصلاحيات اللازمة مؤقتًا وتُسحب تلقائيًا. ببساطة، يتيح الوصول في الوقت المناسب (JIT) الاستغناء عن الامتيازات الدائمة.

هل يتطلب إلغاء الامتيازات الدائمة باستخدام Keeper شبكة VPN؟

لا، إذ يتيح Keeper الوصول عبر Keeper Gateway باستخدام اتصالات صادرة فقط وبنية قائمة على الثقة الصفرية. وبذلك يمكن توفير الوصول في الوقت المناسب (JIT) دون شبكة VPN أو تعديل قواعد جدار الحماية الخاصة بالاتصالات الواردة.

كيف يساعد إلغاء الامتيازات الدائمة على تحقيق الامتثال؟

يطبّق Keeper مبدأ الحد الأدنى من الامتيازات عمليًا، ويوثّق الأنشطة التي تستخدم صلاحيات مميّزة في مسارات تدقيق تفصيلية، لتتوفر للفرق أدلة ملموسة أثناء التدقيق والمراجعة. ويساعد ذلك على استيفاء ضوابط الوصول ذي الامتيازات في أطر عمل مثل ISO 27001 وHIPAA وSOC 2 وNIST 800-53.

سحب موافقة ملفات تعريف الارتباطنحن نقدّر خصوصيتك

نستخدم ملفات تعريف الارتباط في موقعنا لمنحك أفضل تجربة تصفح، وتقديم إعلانات مخصصة لك عن منتجاتنا ومحتوانا، وتحليل حركة زيارة موقع الويب. لمعرفة المزيد، يُرجى الرجوع إلى سياسة الخصوصية الخاصة بنا.

قم بتسجل الاشتراك في نسخة تجريبية مجانية

شراء الآن