احمِ البنية التحتية الحساسة باستخدام Keeper Security

®KeeperPAM هو نظام أساسي لإدارة الوصول المميز مدعوم بالذكاء الاصطناعي وحاصل على اعتماد FedRAMP High، وقد صُمم لتأمين قطاعات البنية التحتية الحساسة (CI) الضرورية للأمن الاقتصادي الوطني والصحة والسلامة العامة.

احمِ البنية التحتية الحساسة باستخدام Keeper Security

16 قطاعًا من قطاعات البنية التحتية الحساسة

تحدد وكالة الأمن السيبراني وأمن البنية التحتية (CISA) 16 قطاعًا من قطاعات البنية التحتية الحساسة التي تُعد ضرورية للرفاهية الاجتماعية والاقتصادية للبلاد.

القطاع الكيميائي
السدود
خدمات مالية
تكنولوجيا المعلومات
المرافق التجارية
القاعدة الصناعية الدفاعية
الأغذية والزراعة
المفاعلات/المواد/النفايات النووية
الاتصالات
خدمات الطوارئ
الخدمات والمرافق الحكومية
أنظمة النقل
التصنيع الحيوي
الطاقة
الرعاية الصحية والصحة العامة
المياه ومياه الصرف الصحي

الامتثال والمشهد التنظيمي للبنية التحتية الحساسة

إن Keeper Security Government Cloud حاصل على اعتماد FedRAMP High، ومصرّح له بمستوى GovRAMP High، ومتوافق مع FIPS 140-3، ومدرج في قائمة المنتجات المعتمدة لبرنامج CDM التابع لوكالة الأمن السيبراني وأمن البنية التحتية (CISA). كما يُعد Keeper استثمارًا مؤهلاً للتعويض ضمن برنامج منح الأمن السيبراني للولايات والحكومات المحلية (SLCGP).

يتطلب تأمين الأنظمة التي تدعم بلدنا الالتزام بمجموعة صارمة ومتطورة من المتطلبات الفيدرالية للأمن السيبراني. وبالنسبة إلى مالكي البنية التحتية الحساسة ومشغليها، فإن الامتثال لهذه المعايير لا يقتصر على تجنب العقوبات، بل يتعلق أيضًا بالمرونة الوطنية. ويساعد Keeper Security المؤسسات على تحقيق الامتثال المستمر.

معتمد من FedRAMP بمرتبة High
حاصل على اعتماد عالي المستوى من GovRAMP
حاصل على اعتماد عالي المستوى من
GovRAMP
AWS GovCloud
AWS GovCloud
FIPS 140-3
FIPS 140-3

أهداف أداء الأمن السيبراني عبر القطاعات (CPGs) الصادرة عن وكالة الأمن السيبراني وأمن البنية التحتية (CISA)

مجموعة مشتركة من وسائل الحماية التي طورتها وكالة الأمن السيبراني وأمن البنية التحتية، والتي ينبغي لجميع كيانات البنية التحتية الحساسة (CI) تطبيقها للحد بصورة ملموسة من احتمالية مخاطر وتهديدات الأمن السيبراني المعروفة وتأثيرها.

إطار الأمن السيبراني الصادر عن المعهد الوطني للمواصفات والتقنية (NIST) (الإصدار CSF 2.0)

مجموعة طوعية من الإرشادات وأفضل الممارسات التي وضعها المعهد الوطني للمواصفات والتقنية (NIST). وتوفر نهجًا مرنًا قائمًا على النتائج للمؤسسات لإدارة مخاطر الأمن السيبراني ومخاطر سلسلة التوريد والحد منها.

التفويضات الخاصة بكل قطاع

يشمل ذلك معايير صارمة وإلزامية، مثل معايير حماية البنية التحتية الحساسة الصادرة عن مؤسسة موثوقية الكهرباء في أمريكا الشمالية (NERC CIP) لنظام الطاقة الكهربائية الشامل، والتوجيهات الأمنية الصادرة عن إدارة أمن النقل (TSA) لمالكي المسارات ومشغليها.

لوائح سلسلة التوريد الفيدرالية

تشمل الأطر الفيدرالية، مثل ملحق لوائح الاستحواذ الفيدرالية لوزارة الدفاع (DFARS) وشهادة نموذج نضج الأمن السيبراني (CMMC).

تواجه البنية التحتية الحساسة تصاعدًا في التهديدات السيبرانية

تترك ثغرات بيانات الاعتماد الأنظمة مكشوفة

تترك ثغرات بيانات الاعتماد الأنظمة مكشوفة بسبب كلمات المرور الافتراضية، وسياسات بيانات الاعتماد الضعيفة، والاستخدام الواسع للحسابات المشتركة عبر بيئات البنية التحتية الحساسة. وتتطلب المتطلبات التنظيمية على مستوى الولايات والمستوى الفيدرالي من المؤسسات معالجة هذه الثغرات، إلا أن العديد من مشغلي البنية التحتية الحساسة يفتقرون إلى الموارد اللازمة.

تواجه طرق الوصول القديمة صعوبة في تلبية متطلبات مبدأ انعدام الثقة الحديثة

تواجه طرق الوصول القديمة صعوبة في تلبية متطلبات مبدأ انعدام الثقة الحديثة. تكشف شبكات VPN وأدوات الوصول عن بُعد التقليدية شبكات البنية التحتية الحساسة أمام اتصالات غير آمنة، وتفتقر إلى عناصر التحكم الدقيقة اللازمة لحماية البيئات المعزولة عن الشبكات أو المقسّمة إلى قطاعات. لم تُصمم البنية التحتية القديمة لمواجهة التهديدات الحديثة.

لماذا تختار Keeper ICAM & Identity Security Platform for Government؟

إدارة بيانات الاعتماد والأسرار

يضمن Keeper الامتثال لمعايير وكالة الأمن السيبراني وأمن البنية التحتية والمعهد الوطني للمواصفات والتقنية من خلال فرض كلمات مرور قوية وفريدة في جميع أنحاء مؤسستك. كما يقضي على بيانات الاعتماد المضمّنة في التعليمات البرمجية أو المشتركة، سواء في بيئات تكنولوجيا المعلومات أو أنظمة التكنولوجيا التشغيلية (OT) الحساسة، ما يؤمّن مفاتيح الوصول إلى أهم عملياتك.

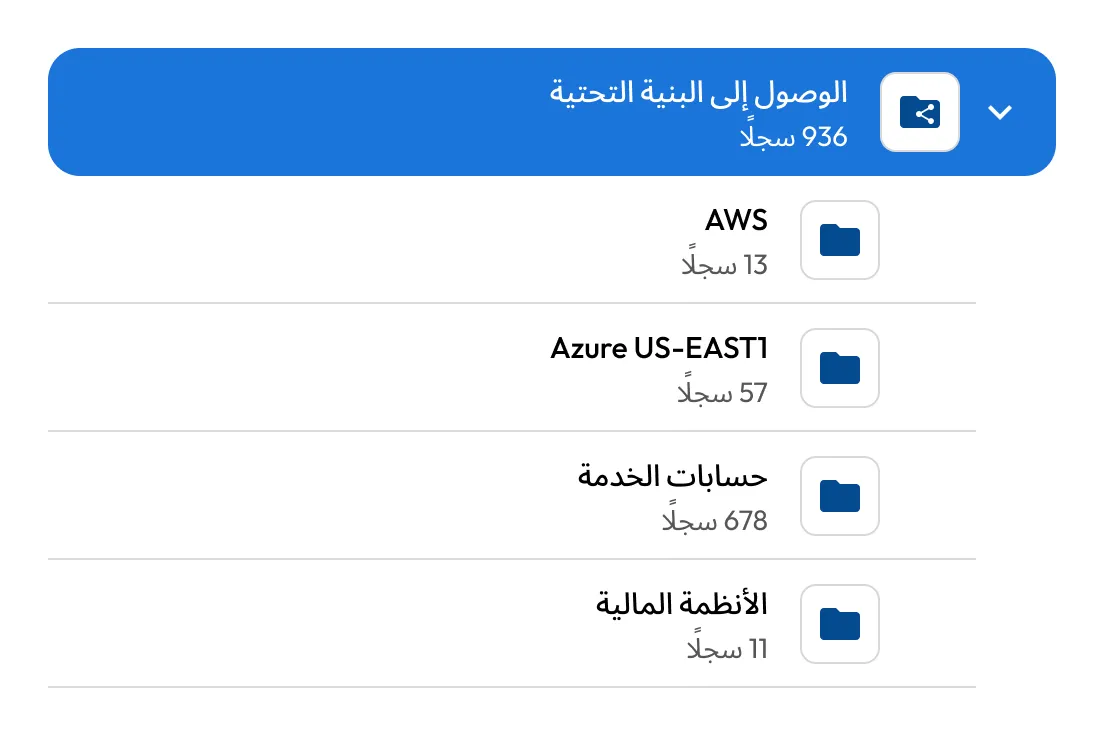
خزانة Keeper تعرض مجلد الوصول إلى البنية التحتية يتضمن مجلدات فرعية لـ AWS وAzure وحسابات الخدمة والأنظمة المالية.

إدارة الوصول المميز القائم على مبدأ انعدام الثقة

يوفر Keeper رؤية وإدارة للحسابات المميزة، بما يضمن حصول الموظفين والمتعاقدين الخارجيين على الحد الأدنى فقط من الوصول اللازم لأداء أدوارهم. ويمكن لمشغلي البنية التحتية الحساسة فرض ضوابط وصول صارمة مع الحفاظ على استمرارية العمليات.

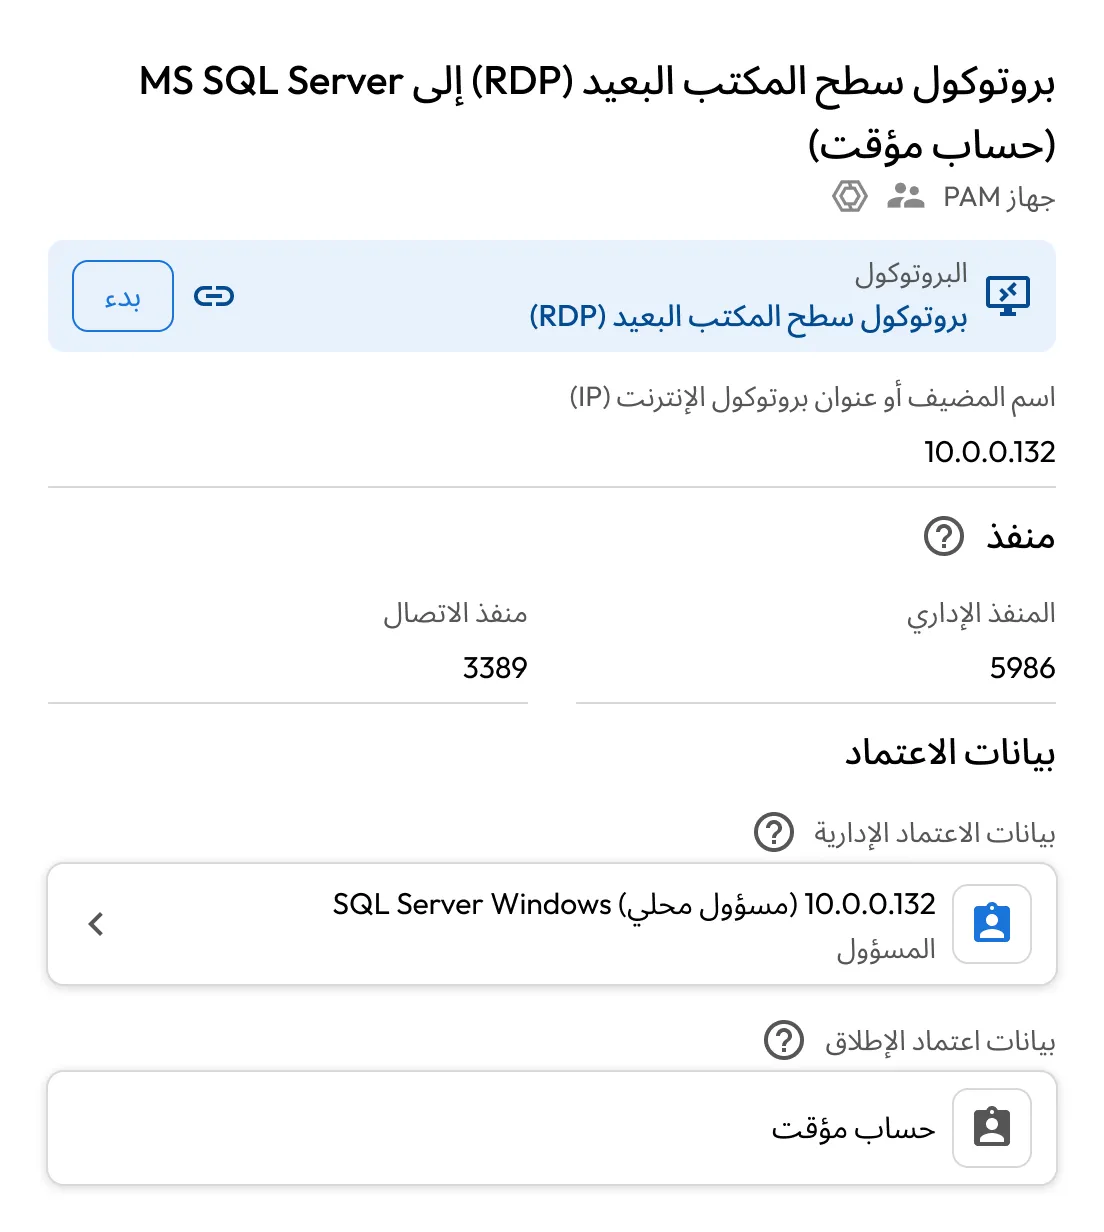
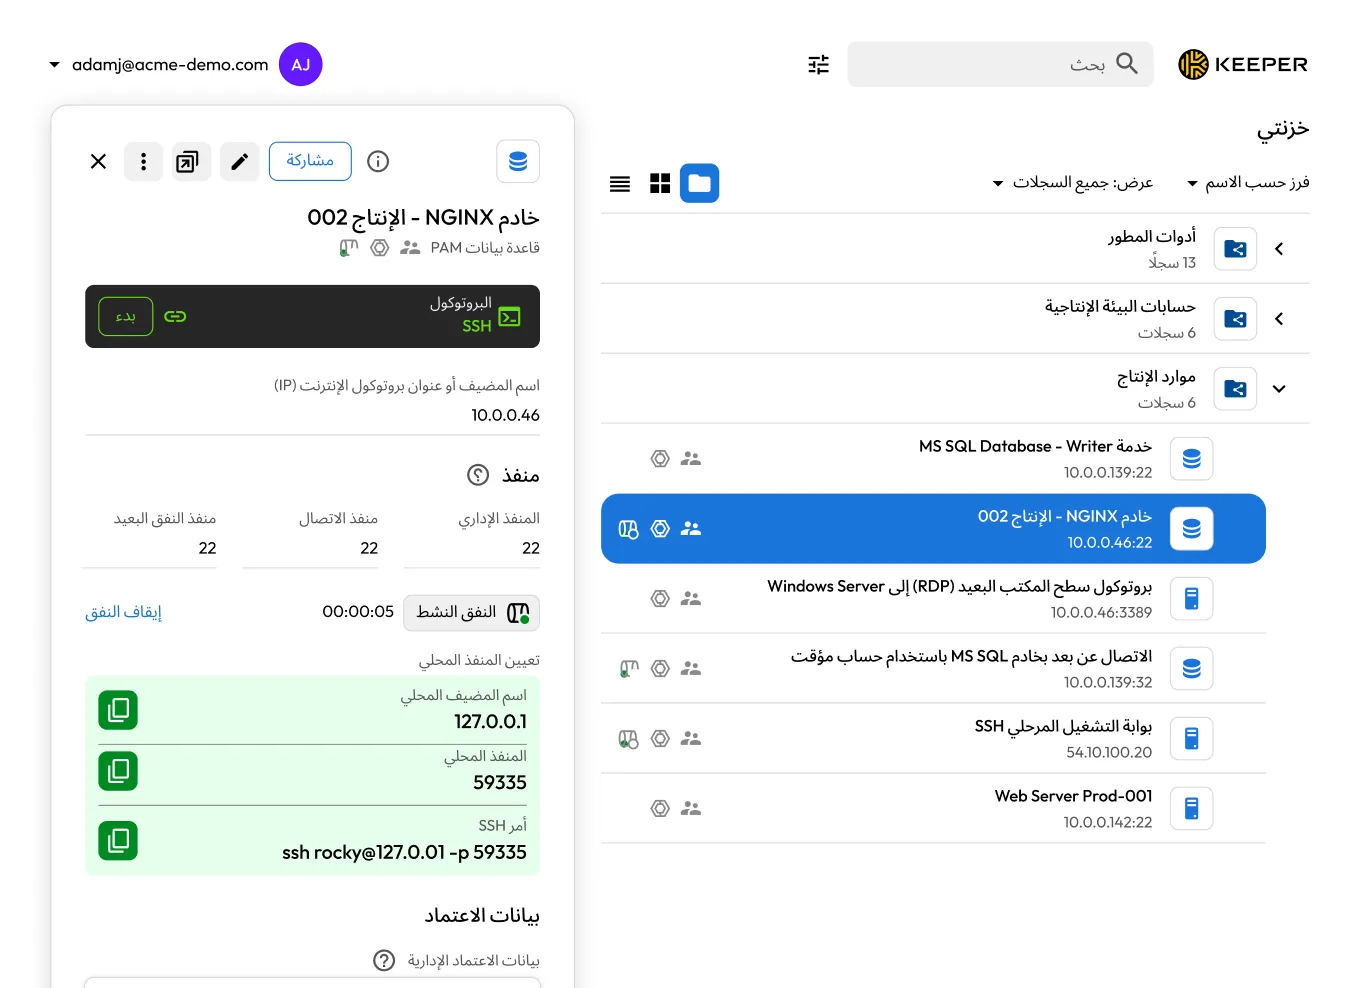
سجل Keeper PAM للاتصال عبر RDP بخادم MS SQL باستخدام بيانات اعتماد مؤقتة لبدء التشغيل.

مراقبة الجلسات المميزة

يوفر KeeperPAM تسجيلاً مستمرًا للجلسات وتسجيلاً آليًا للأحداث. احمِ مؤسستك من التهديدات الخارجية والداخلية من خلال فرض الوصول بالحد الأدنى من الامتيازات، وإلزام المستخدمين بـالمصادقة متعددة العوامل (MFA)، والقضاء على نقاط العمى الأمنية.

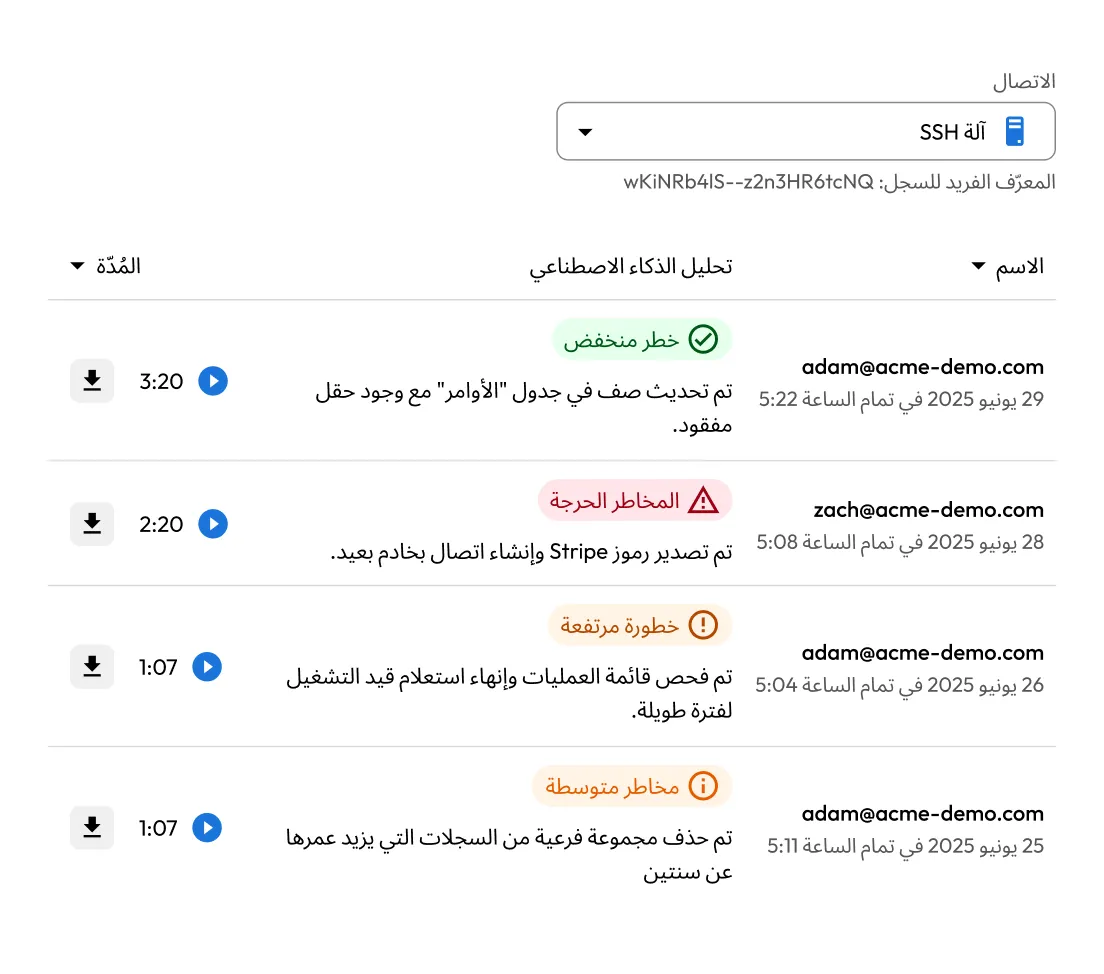
تقرير تحليل جلسات KeeperAI يعرض تقييمات مخاطر جلسات SSH وملخصاتها ومدد تشغيلها وخيارات تنزيلها.

تدقيق شامل للامتثال وإعداد التقارير

يتتبع Keeper جميع عمليات استخدام بيانات الاعتماد والوصول إليها، ويوفر سجلات تدقيق مفصلة وغير قابلة للتغيير. وتتيح هذه الرؤية المحلية عالية المستوى لفرق الامتثال إثبات الالتزام بمتطلبات إعداد التقارير والتتبع الفيدرالية بسهولة.

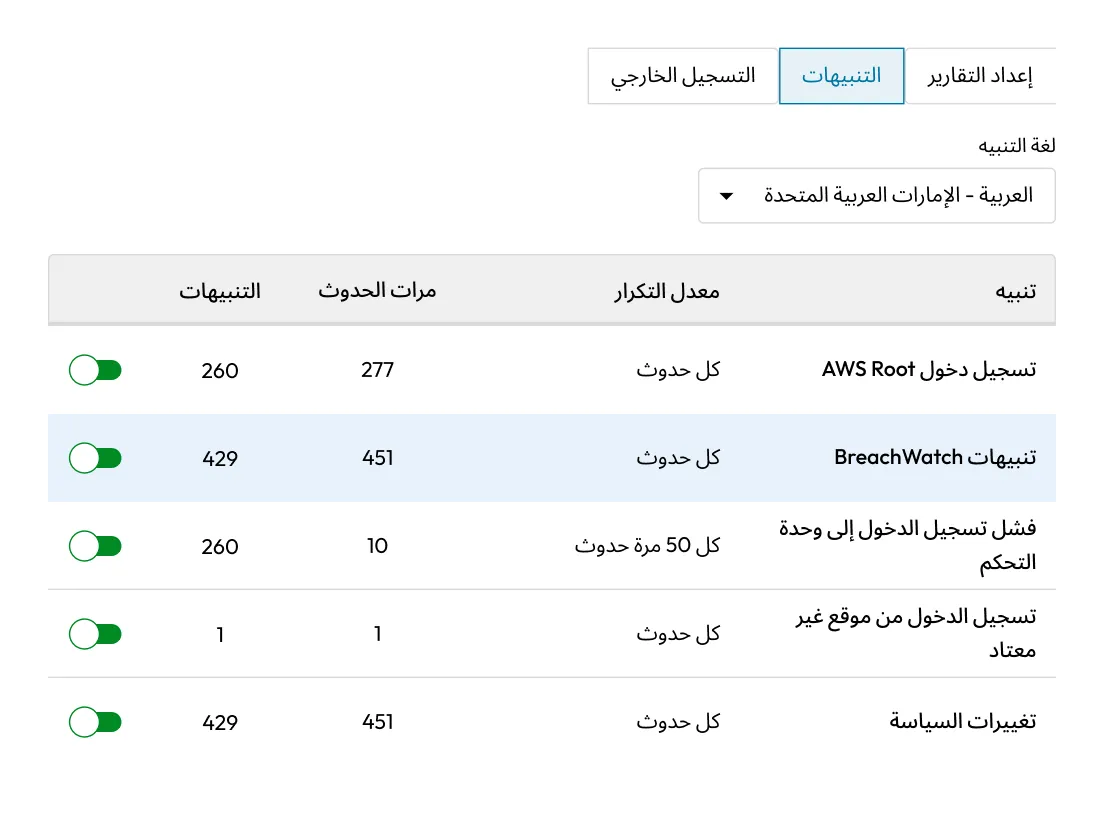
إعدادات تنبيهات Keeper تعرض أنواع التنبيهات المُمكَّنة، ومعدلات التكرار، ومرات الحدوث، وعدد التنبيهات.

تأمين البنية التحتية الحساسة في بلدنا باستخدام Keeper

قد يستغرق نشر حلول إدارة الوصول المميز (PAM) القديمة أشهرًا من عمليات التكوين المعقدة. يوفر Keeper أمانًا مؤسسيًا قائمًا على الثقة الصفرية يمكن نشره خلال أيام، ما يعزز دفاعاتك الأمنية على الفور ويسرّع خارطة طريق الامتثال لديك.

سحب موافقة ملفات تعريف الارتباطنحن نقدّر خصوصيتك

نستخدم ملفات تعريف الارتباط في موقعنا لمنحك أفضل تجربة تصفح، وتقديم إعلانات مخصصة لك عن منتجاتنا ومحتوانا، وتحليل حركة زيارة موقع الويب. لمعرفة المزيد، يُرجى الرجوع إلى سياسة الخصوصية الخاصة بنا.

قم بتسجل الاشتراك في نسخة تجريبية مجانية

شراء الآن