+

وسّع إمكانات Ping SSO لتأمين كلمات المرور والأسرار والملفات في Keeper

تسجّل فرق العمل دخولها إلى Keeper باستخدام بيانات اعتماد Ping الخاصة بها، بينما تظل جميع كلمات المرور والأسرار مشفّرة من طرف إلى طرف. يعتمد التكامل على بروتوكول SAML 2.0، ويدعم كلًا من PingOne والإصدارات القديمة من Ping Identity.

شعارا Ping Identity وKeeper تربط بينهما خطوط ترمز إلى التكامل بينهما.

آلية عمل التكامل بين Keeper وPing

يتصل Keeper بمنصة Ping عبر بروتوكول SAML 2.0. يستخدم المستخدمون هوياتهم لدى Ping للمصادقة، ويتيح لهم Keeper عبر تسجيل الدخول نفسه الوصول إلى خزنة مشفّرة قائمة على مبدأ المعرفة الصفرية، دون الحاجة إلى موصلات أو تعليمات برمجية مخصصة. تُجرى عملية الإعداد من خلال وحدة تحكم المسؤول في Keeper وكتالوج تطبيقات Ping، وتختلف الخطوات التفصيلية بحسب استخدامك PingOne أو Ping Identity.

شعار Keeper محاط بخطوط زرقاء منحنية.

1. الربط بين Keeper وPing

أعِدّ اتصالًا من نوع SSO Connect Cloud في Keeper، ثم أضِف تطبيق Keeper في Ping. يتبادل النظامان بيانات SAML لإقامة علاقة ثقة بينهما. تُجري PingOne ذلك يتم ذلك في PingOne من خلال تبادل البيانات الوصفية والشهادات، بينما تتطلب إعدادات Ping Identity الأقدم إدخال قيمتين يدويًا.

واجهة Keeper تعرض حقلَي الاسم الكامل والبريد الإلكتروني.

2. تعيين بيانات الهوية وصلاحيات الوصول

يقرأ Keeper سمات First وLast وEmail من Ping، وتُحدَّد صلاحيات الوصول وفقًا لمجموعات Ping التي تعيّنها. تنتقل حسابات المستخدمين والأذونات التي تديرها بالفعل في Ping مباشرةً إلى Keeper.

أيقونة علامة صح خضراء.

3. تسجيل دخول المستخدمين باستخدام Ping

بعد تفعيل التكامل، يصل المستخدمون إلى خزائنهم باستخدام هوياتهم لدى Ping. وبعد تسجيل الدخول للمرة الأولى، يكفي إدخال عنوان البريد الإلكتروني وحده لتوجيههم مباشرةً إلى Ping، دون الحاجة إلى إدارة كلمة مرور منفصلة.

ما يضيفه Keeper إلى بيئة Ping لديك

الوصول إلى خزنة مشفّرة مع كل تسجيل دخول

يتولى Ping تسجيل دخول المستخدمين، ويوفّر لهم Keeper خزنة مشفّرة لكلمات المرور والأسرار والاتصالات التي لا يشملها تسجيل الدخول الموحد (SSO) وحده. وتظل جميع العناصر غير المرتبطة بمزوِّد الهوية محفوظة في مكان آمن، مع التحكم في الوصول إليها من خلال تسجيل الدخول نفسه.
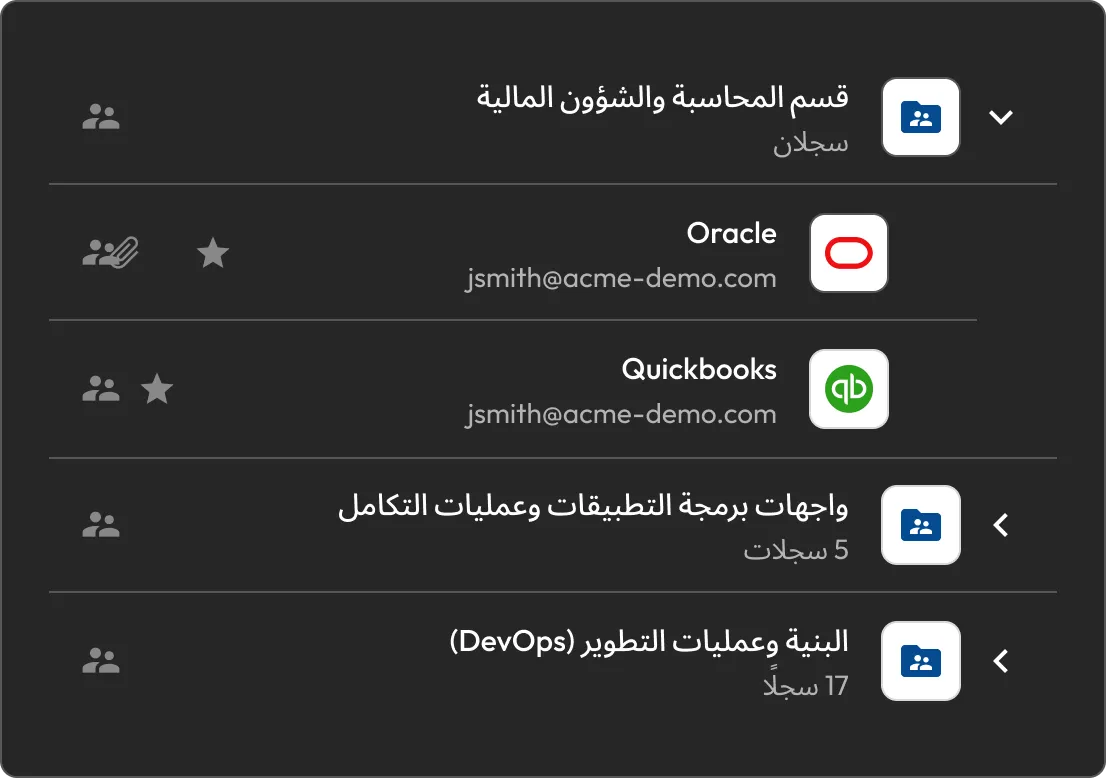
واجهة Keeper تعرض مجلدات "المحاسبة والمالية» "وواجهات برمجة التطبيقات والتكاملات" "والبنية التحتية وDevOps"، إلى جانب سجلات Oracle وQuickBooks.

لا حاجة إلى الاستضافة أو الصيانة

تعمل خدمة Keeper SSO Connect Cloud في السحابة، فلا حاجة إلى تجهيز خادم تطبيقات أو تأمينه أو تطبيق التصحيحات عليه. ويمكن للفرق التي تفضّل استضافة الحل بنفسها استخدام SSO Connect On-Prem بدلًا من ذلك.

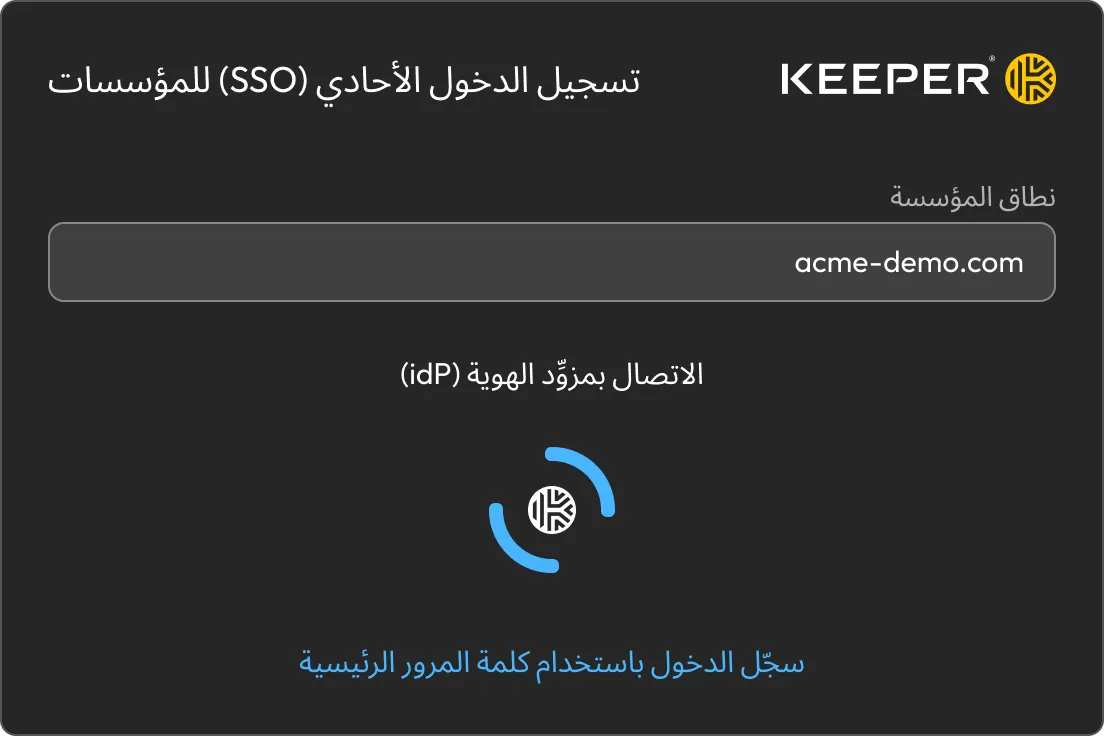
شاشة تسجيل الدخول الموحَّد (SSO) في Keeper Enterprise للاتصال بمزوِّد الهوية.

إنشاء الحسابات تلقائيًا

بفضل ميزة إنشاء الحسابات عند الحاجة، ينشئ Keeper حساب المستخدم عند إتمام المصادقة لأول مرة عبر Ping، فلا حاجة إلى إعداد الحساب بشكل منفصل أو الحفاظ على مزامنته. ويتمكن الموظفون الجدد من الوصول إلى خزائنهم فور إضافتهم إلى مجموعة Ping المناسبة.

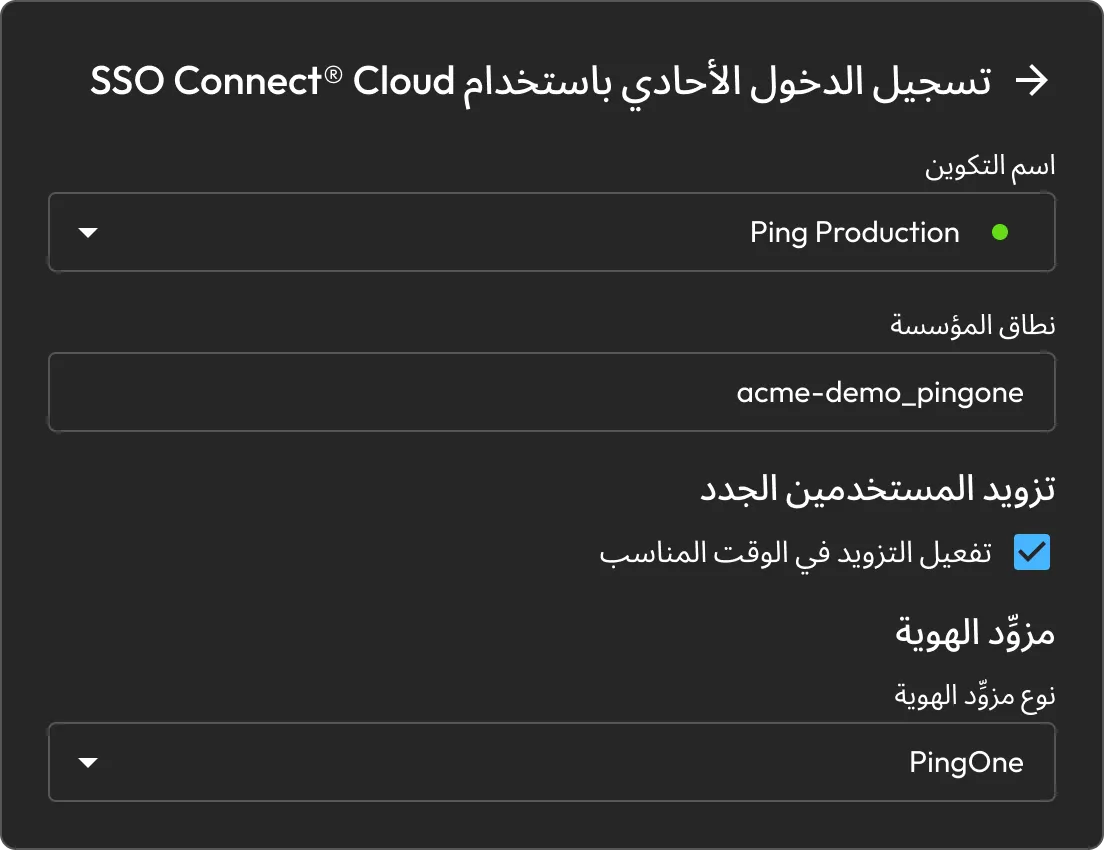
شاشة إعداد Keeper SSO Connect Cloud للعمل مع PingOne، مع تفعيل إنشاء حسابات المستخدمين عند الحاجة.

صلاحيات وصول حسب مجموعات Ping لديك

يمنح Keeper صلاحية الوصول إلى الخزنة استنادًا إلى مجموعات Ping المعيّنة للتطبيق. أتِح الوصول للجميع أو احصره في مجموعات محددة، مع الحفاظ على توافق صلاحيات الوصول مع الهيكل الذي يديره المسؤولون بالفعل.

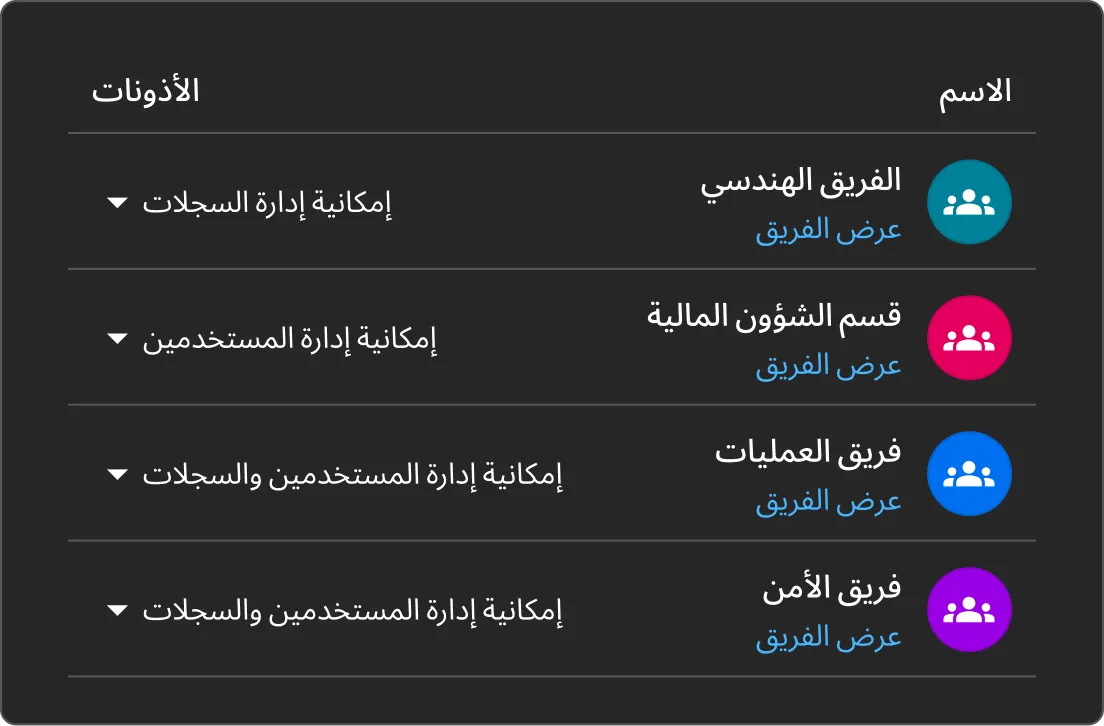
واجهة Keeper تعرض أذونات فرق الهندسة والمالية والعمليات والأمن.

تسجيل دخول المستخدمين بالبريد الإلكتروني فقط

بعد تسجيل الدخول للمرة الأولى، يوجّه Keeper المستخدمين مباشرةً إلى Ping بمجرد إدخال عنوان بريدهم الإلكتروني. فلا حاجة إلى تذكّر اسم نطاق أو إدخال كلمة مرور رئيسية.

شاشة تأكيد نجاح العملية في Ping Identity تعرض الرسالة "جارٍ تسجيل دخولك…"

تشفير المعرفة الصفرية

يتحقق Ping من هوية المستخدم، بينما يشفّر Keeper البيانات التي يخزّنها المستخدم، وذلك على جهازه وباستخدام مفاتيح لا تغادر الجهاز مطلقًا. تغيّر إضافة تسجيل الدخول الموحد (SSO) طريقة تسجيل دخول المستخدمين، ولا تغيّر الجهات التي يمكنها الاطلاع على بياناتهم؛ لذلك تظل محتويات الخزنة محجوبة عن Keeper وPing على حد سواء، مع الحفاظ الكامل على مبدأ المعرفة الصفرية.

انعدام الثقة. صفر المعرفة. صفر استثناءات.

اربط Keeper بتسجيل الدخول عبر Ping

مع Keeper، وفّر لكل موظف خزنة آمنة يمكنه الوصول إليها من خلال تسجيل الدخول الذي يستخدمه بالفعل، واجعل الممارسات الآمنة لكلمات المرور هي القاعدة.

الأسئلة الشائعة

ما منتجات Ping المدعومة، وهل تختلف خطوات الإعداد بينها؟

كل من PingOne والإصدارات القديمة من Ping Identity. في وحدة تحكم المسؤول في Keeper، اضبط نوع مزوِّد الهوية (IDP Type) على PingOne عند استخدام PingOne، أو على Generic عند استخدام الإصدارات القديمة من Ping Identity.

هل يمكن استضافة Keeper ذاتيًا بدلًا من تشغيله في السحابة؟

نعم، يُعدّ SSO Connect Cloud الخيار الموصى به لمعظم المؤسسات، لكن SSO Connect On-Prem متاح للفرق التي تحتاج إلى استضافة الحل على خادم Windows أو Linux خاص بها.

ماذا يحدث للمستخدمين الحاليين أثناء الإعداد، وهل سيظلون بحاجة إلى كلمة مرور رئيسية؟

يُنقَل المستخدمون الحاليون من العقدة الجذرية إلى العقدة الفرعية المفعَّل فيها تسجيل الدخول الموحد (SSO). عند تسجيل دخولهم للمرة الأولى بعد النقل، قد يُطلب منهم تأكيد هوياتهم باستخدام كلمة المرور الرئيسية مرة واحدة، ثم تتم مصادقتهم عبر Ping في عمليات تسجيل الدخول اللاحقة.

ما السمات التي يجب تعيينها في Ping؟

ثلاث سمات: First وLast وEmail. أسماء هذه السمات حساسة لحالة الأحرف، ويجب أن يبدأ كل اسم بحرف كبير، لأن استخدام أحرف صغيرة يؤدي إلى أخطاء في تحليل البيانات أثناء الإعداد.

لا يؤدّي إدخال عنوان البريد الإلكتروني للمستخدم إلى توجيهه إلى Ping SSO. ما الذي ينبغي التحقق منه؟

تأكد من تفعيل إنشاء حسابات المستخدمين عند الحاجة في إعدادات Keeper SSO، ومن حجز نطاق البريد الإلكتروني لدى Keeper. فحجز النطاق هو ما يوجّه المستخدم إلى اتصال تسجيل الدخول الموحَّد (SSO) الصحيح عند إدخال بريده الإلكتروني.

سحب موافقة ملفات تعريف الارتباطنحن نقدّر خصوصيتك

نستخدم ملفات تعريف الارتباط في موقعنا لمنحك أفضل تجربة تصفح، وتقديم إعلانات مخصصة لك عن منتجاتنا ومحتوانا، وتحليل حركة زيارة موقع الويب. لمعرفة المزيد، يُرجى الرجوع إلى سياسة الخصوصية الخاصة بنا.

قم بتسجل الاشتراك في نسخة تجريبية مجانية

شراء الآن