Keeper® x One Identity: a melhor alternativa ao One Identity

A arquitetura da One Identity exige hardware dedicado, implantação complexa e serviços profissionais para entrar em produção. O Keeper é implantado em minutos, sem appliances, alterações na infraestrutura ou necessidade de serviços profissionais. Veja como elas se comparam.
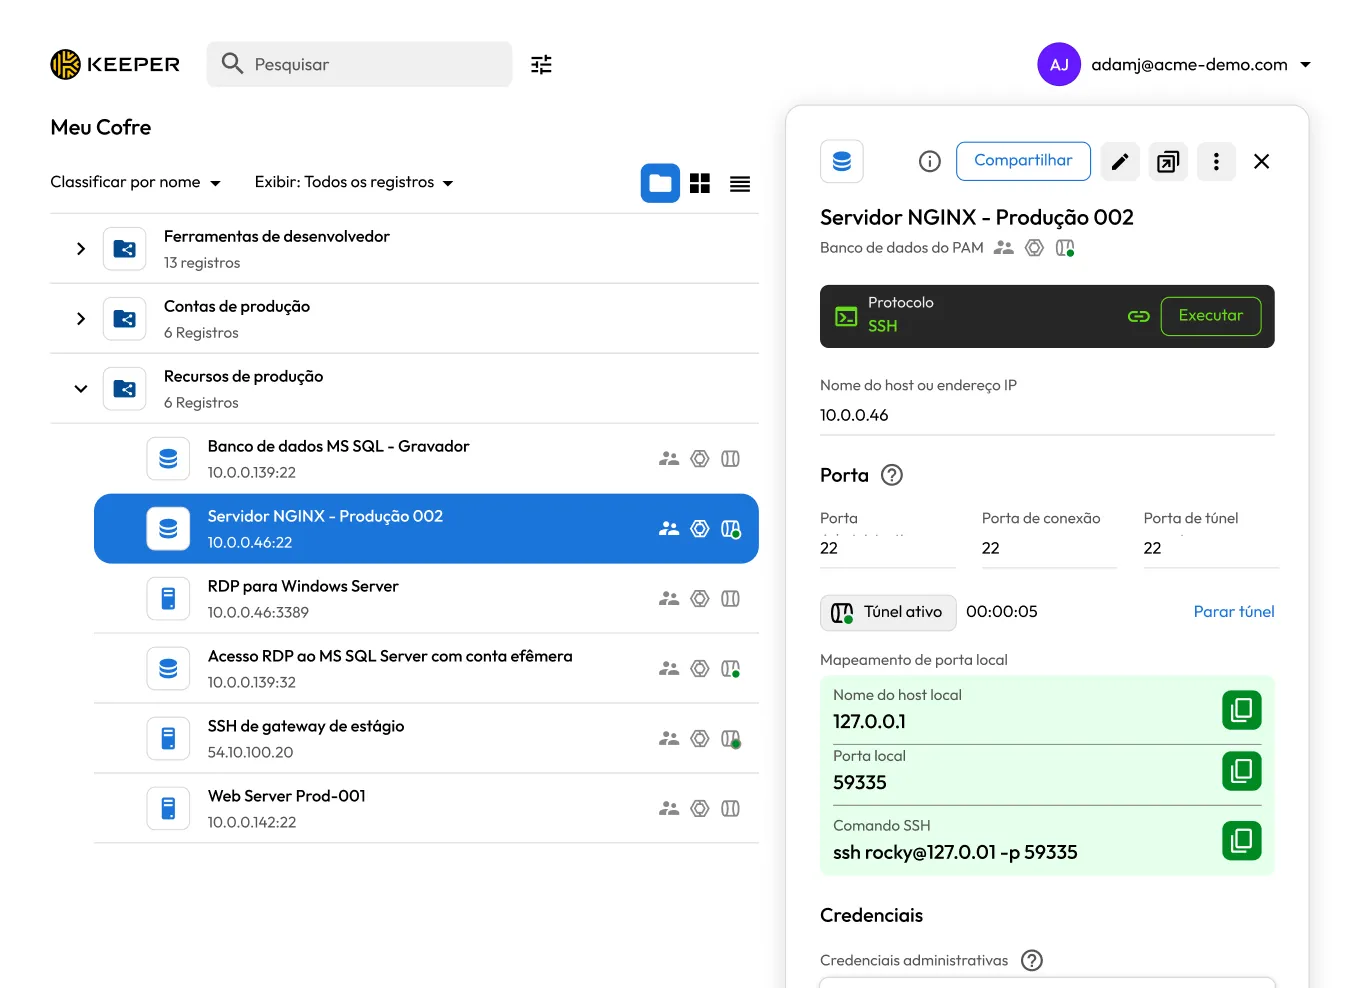
Proteja a infraestrutura crítica com a Keeper Security

Por que o Keeper é melhor que o One Identity?

Esta análise baseia-se em documentação e informações disponíveis publicamente em 12 de agosto de 2026.

Keeper = Super seguro
One Identity
Arquitetura e implantação

KeeperPAM® não exige dispositivos físicos ou virtuais, infraestrutura local nem hardware dedicado. Um gateway leve em contêiner gerencia a conectividade com ambientes de destino por meio de uma conexão somente de saída, sem exigir alterações no firewall de entrada.

O Cofre do Keeper, o Console de administração e todas as funcionalidades da plataforma são fornecidos na nuvem e acessíveis de qualquer dispositivo. A maioria das organizações fica totalmente operacional em um dia, sem necessidade de serviços profissionais para alcançar um estado pronto para produção

Com base na documentação disponível publicamente, o pacote Safeguard PAM da One Identity, que inclui o Safeguard for Privileged Passwords, o Safeguard for Privileged Sessions e o Safeguard for Privileged Analytics, é executado em dispositivos Safeguard dedicados, físicos ou virtuais.

Safeguard On Demand é a opção entregue como SaaS, com uma versão gerenciada na nuvem e menor sobrecarga de infraestrutura, embora ainda exija configuração de VPN para se conectar à rede do cliente.

O modelo baseado em dispositivos é adequado para organizações com requisitos de alta segurança, ambientes isolados ou infraestrutura local, mas introduz complexidade de implantação e custos adicionais de manutenção da infraestrutura que as implantações nativas da nuvem evitam.

Criptografia de conhecimento zero e confidencialidade dos dados

O Keeper é baseado em uma arquitetura de conhecimento zero e confiança zero. Toda a criptografia é realizada no lado do cliente antes que os dados cheguem aos servidores do Keeper. O Keeper não tem como acessar os dados, as credenciais ou os segredos do cofre do cliente em nenhum nível. Cada registro do cofre é protegido por sua própria chave AES-256 exclusiva, gerada localmente no dispositivo do usuário.

O módulo criptográfico do Keeper é validado pelo FIPS 140-3 pelo programa de validação de módulos criptográficos do NIST. Essa arquitetura explica por que o Keeper manteve um histórico de segurança impecável ao longo de toda a sua história, sem nenhuma violação e sem nenhuma penalidade regulatória.

Com base na documentação disponível publicamente, a One Identity não implementa uma arquitetura de conhecimento zero. As credenciais e os dados de sessão são gerenciados centralmente pelo dispositivo Safeguard, que, por design, tem acesso aos dados que intermedeia. É assim que a plataforma realiza o proxy de sessões, a inspeção de protocolos e a análise comportamental.

Essa é uma escolha arquitetural deliberada que possibilita recursos como o bloqueio de sessões em tempo real e a análise do conteúdo da tela. A desvantagem é que o dispositivo Safeguard armazena dados de credenciais que podem ser descriptografados e é um alvo de maior valor em caso de comprometimento, em comparação com um sistema de conhecimento zero, no qual os dados criptografados não podem ser descriptografados pelo fornecedor nem pela plataforma.

Autorização governamental e certificações de conformidade

O Keeper possui certificação FedRAMP High e autorização GovRAMP High, é hospedado na AWS GovCloud com armazenamento de dados exclusivamente nos EUA e conta com uma equipe de suporte composta apenas por cidadãos americanos para ambientes regulamentados.

O Keeper é validado pelo FIPS 140-3 e certificado pelas normas SOC 2 Tipo II, SOC 3 e ISO 27001, 27017 e 27018. O Keeper oferece suporte à conformidade com ITAR e FDA 21 CFR Parte 11 e implementou criptografia resistente à computação quântica com CRYSTALS-Kyber.

O One Identity Safeguard possui as certificações SOC 2 Type II, SOC 3 e ISO 27001, 27017 e 27018 e oferece suporte à conformidade em casos de uso de GDPR, PCI DSS, SOX e HIPAA.

O One Identity Safeguard não está listado como certificado pelo FedRAMP no FedRAMP Marketplace nem é autorizado pelo GovRAMP.

Amplitude da cobertura da plataforma para todos os usuários

O Keeper foi projetado para toda a organização, não apenas para administradores de TI e usuários privilegiados. O KeeperPAM unifica o gerenciamento de senhas corporativas, o gerenciamento de sessões privilegiadas, o gerenciamento de segredos, o isolamento de navegador remoto e o gerenciamento de privilégios de endpoint em uma única plataforma.

Todos os funcionários recebem um cofre com todos os recursos, incluindo preenchimento automático, suporte a passkey e monitoramento da dark web. Todos os usuários empresariais recebem um plano familiar gratuito. A abrangência do Keeper permite que as organizações apliquem segurança de identidade consistente, do funcionário da linha de frente à conta de infraestrutura mais confidencial, sem implantar ferramentas separadas para diferentes usuários.

One Identity é uma plataforma focada em PAM, desenvolvida para gerenciamento de contas privilegiadas, controle de sessões e análise comportamental. Inclui um recurso de Cofre de Senhas Pessoal para usuários corporativos, mas seu design principal e profundidade são voltados para administradores privilegiados, equipes de TI e fluxos de trabalho de conformidade.

O cofre pessoal limita o armazenamento a 100 senhas por usuário e não oferece a extensão do navegador, a experiência do aplicativo móvel nem a usabilidade de nível consumidor de um gerenciador de senhas dedicado, o que significa que as organizações que implantam o Safeguard para acesso privilegiado geralmente ainda precisarão de uma solução separada de gerenciamento de senhas para a segurança geral das credenciais dos funcionários.

O portfólio mais amplo da One Identity, incluindo o One Identity Manager para IGA, pode atender a uma parte maior da estrutura de identidade, embora cada produto exija sua própria implantação e licenciamento.

Gerenciamento e gravação de sessões privilegiadas

O Keeper oferece gerenciamento de sessões privilegiadas sem agente em SSH, RDP, VNC, sessões de banco de dados e sessões de navegador remoto, tudo a partir do Cofre do Keeper, sem software instalado nos sistemas de destino.

Cada sessão é criptografada de ponta a ponta com chaves exclusivas por sessão, armazenada no cofre gerenciado pelo cliente e só pode ser descriptografada por usuários autorizados. Os administradores podem pesquisar o conteúdo das sessões, revisar logs de teclas digitadas e reproduzir gravações do cofre.

O KeeperAI monitora sessões ativas em tempo real, classifica comportamentos por nível de risco e pode encerrar automaticamente as sessões quando ameaças são detectadas, sem intervenção humana.

Com base na documentação disponível publicamente, o One Identity Safeguard for Privileged Sessions oferece gravação de sessão robusta, indexação de texto completo e pesquisa por OCR.

O Safeguard for Privileged Analytics adiciona análise comportamental de usuários, executando 13 algoritmos de aprendizado de máquina em dados de sessão, além de detecção de anomalias e alertas classificados por risco.

Essas análises são executadas no dispositivo Safeguard, que processa centralmente os dados da sessão, enquanto o modelo de conhecimento zero do Keeper garante que as gravações de sessão permaneçam criptografadas e inacessíveis à própria plataforma.

Integração de SSO e flexibilidade do provedor de identidade

Keeper SSO Connect® integra-se a qualquer IdP compatível com SAML 2.0, incluindo Microsoft Entra ID, Okta, Google Workspace, AWS, Duo, Ping, OneLogin e JumpCloud, sem exigir hardware, componentes locais ou troca de provedores de identidade.

O Keeper também estende a cobertura de SSO a aplicativos que não oferecem suporte nativo a SAML, mantendo a criptografia de conhecimento zero completa em todos os casos. O provisionamento SCIM lida automaticamente com o provisionamento de usuários em tempo real, a atribuição de equipes e o desprovisionamento.

Com base na documentação disponível publicamente, a One Identity oferece suporte a SSO via SAML 2.0 e se integra aos principais IdPs, incluindo Microsoft Entra ID, Okta e AD FS. No entanto, o ecossistema mais amplo da One Identity, incluindo a integração com o Active Directory por meio do Safeguard Authentication Services, a governança de identidade por meio do One Identity Manager e o gerenciamento de sudo por meio do Privilege Manager for Unix, cria dependências de outros produtos da One Identity para ampliar determinadas funcionalidades.

As organizações que desejam integrações além dos recursos principais do PAM podem acabar adotando uma pilha de produtos mais ampla da One Identity, o que introduz considerações adicionais de aquisição, licenciamento e implantação.

Acesso seguro aos bancos de dados

O Keeper fornece o KeeperDB, uma interface de gerenciamento de bancos de dados integrada ao Cofre do Keeper e também disponível como um app para desktop independente. Usuários privilegiados podem consultar e gerenciar com segurança bancos de dados MySQL, PostgreSQL e Microsoft SQL Server sem que as credenciais jamais toquem em nenhum aparelho local.

Cada sessão é executada no isolamento de navegador remoto do Keeper, totalmente gravada e governada por políticas centralizadas de privilégio mínimo, com uma trilha de auditoria completa. Os administradores podem aplicar sessões somente leitura, conceder acesso com tempo limitado e controlar a exportação de dados, tudo no mesmo console que gerencia todos os outros aspectos da plataforma.

A One Identity oferece suporte ao gerenciamento de credenciais de contas de banco de dados e ao proxy de sessões para acesso a bancos de dados por meio de seus produtos Safeguard for Privileged Passwords e Safeguard for Privileged Sessions.

O One Identity não oferece uma interface nativa de gerenciamento de bancos de dados baseada em navegador com o modelo de exposição zero de credenciais do KeeperDB, no qual a conexão com o banco de dados é totalmente intermediada dentro do cofre, e as credenciais nunca chegam aos endpoints locais. As sessões de banco de dados por meio do Safeguard são intermediadas por proxy e gravadas, mas o gerenciamento e a consulta de bancos de dados são realizados por meio de ferramentas de cliente local.

Keeper vs. One Identity: avaliações e classificações de usuários

Keeper = Super seguro
One Identity
iOS App Store

iOS App Store

Aplicativo da Microsoft Store

Aplicativo da Microsoft Store

Extensão do Chrome

Extensão do Chrome

Android

Android

A plataforma de segurança de identidade desenvolvida para crescer com a sua organização

O KeeperPAM oferece uma arquitetura de conhecimento zero, Certificação FedRAMP High e uma plataforma unificada que abrange todos os usuários e todas as contas privilegiadas, sem dispositivos, dependências de produtos ou complexidade de implantação.

Perguntas frequentes

Como a implantação do Keeper se compara à da One Identity?

O Keeper é implantado em três etapas: provisionar usuários via SSO e SCIM ou Active Directory, definir políticas baseadas em funções no Console de administração e instalar um gateway leve e conteinerizado nos ambientes de destino. Não são necessários appliances, aquisição de hardware nem serviços profissionais. A maioria das organizações fica totalmente operacional em um dia.

O Keeper cumpre os requisitos governamentais e do setor regulamentado?

Sim. O Keeper tem certificação FedRAMP High e autorização GovRAMP High, é validado pelo FIPS 140-3 e certificado pelas normas SOC 2 Tipo II, SOC 3 e ISO 27001, 27017 e 27018. O Keeper oferece suporte a programas de conformidade com o ITAR e o FDA 21 CFR Parte 11 por meio de um ambiente GovCloud dedicado com armazenamento de dados exclusivamente nos EUA. O Keeper também implementou criptografia resistente a ataques quânticos usando o CRYSTALS-Kyber.

O One Identity Safeguard possui as certificações SOC 2 Tipo II, SOC 3 e ISO 27001, 27017 e 27018 e oferece suporte a casos de uso de conformidade com PCI DSS, SOX e HIPAA. No entanto, o One Identity Safeguard não é certificado pelo FedRAMP nem autorizado pelo GovRAMP. Para agências federais dos EUA, prestadores de serviços de defesa e outras organizações em que a certificação FedRAMP é um requisito obrigatório para a contratação, o Keeper é a melhor opção.

O Keeper oferece análise de sessões e detecção comportamental como a One Identity?

Sim, mas por meio de modelos diferentes. O One Identity Safeguard for Privileged Analytics monitora o conteúdo da tela, as teclas digitadas e os comandos durante sessões privilegiadas, usa análises de comportamento do usuário para detectar anomalias e produz gravações indexadas e pesquisáveis por OCR que aceleram as investigações forenses.

O Keeper aborda isso por meio do KeeperAI, um mecanismo de IA agêntico que monitora sessões ativas em tempo real, classifica comportamentos por nível de risco e encerra automaticamente as sessões quando uma atividade suspeita é detectada, sem aguardar revisão humana. Como o KeeperAI opera durante sessões ativas, ele classifica o risco e pode encerrar automaticamente uma sessão à medida que as ameaças surgem, sem aguardar revisão humana.

Como o Keeper lida com o gerenciamento de segredos em comparação com a One Identity?

O Keeper Secrets Manager é uma solução de gerenciamento de segredos totalmente baseada na nuvem e de conhecimento zero, com integrações nativas para Terraform, Kubernetes, GitHub Actions, Jenkins e mais de 100 ferramentas DevOps. A rotação de credenciais é integrada, e o Keeper Secrets Manager oferece suporte ao Model Context Protocol (MCP) para que agentes de IA acessem segredos com segurança. Não são necessários componentes locais, e a solução conta com suporte completo.

O recurso de gerenciamento de segredos para DevOps da One Identity é fornecido como um complemento de código aberto para o Safeguard for Privileged Passwords, integrando-se às ferramentas de linha de comando do HashiCorp Vault. Essa abordagem exige personalização e, conforme a própria documentação da One Identity observa, o suporte da One Identity não está disponível para o complemento Secrets Broker Vault. O Keeper Secrets Manager conta com suporte completo e vem com integrações nativas de CI/CD prontas para uso.

Retirar consentimento para cookiesValorizamos sua privacidade

Usamos cookies em nosso site para oferecer a melhor experiência de navegação, exibir anúncios personalizados sobre nossos produtos e conteúdo e analisar o tráfego do site. Para saber mais, consulte nossa Política de privacidade.

Registre-se para uma avaliação gratuita

Compre agora