Nul permanente privilege

Bereik nul permanente privileges met KeeperPAM®

Keeper helpt organisaties permanente privileges uit te bannen door permanente beheerdersrechten te vervangen door Just-in-Time-toegang (JIT), tijdelijke aanmeldingsgegevens en geautomatiseerde rotatie van aanmeldingsgegevens – allemaal vanuit een zero-trust-, zero-knowledge-platform.
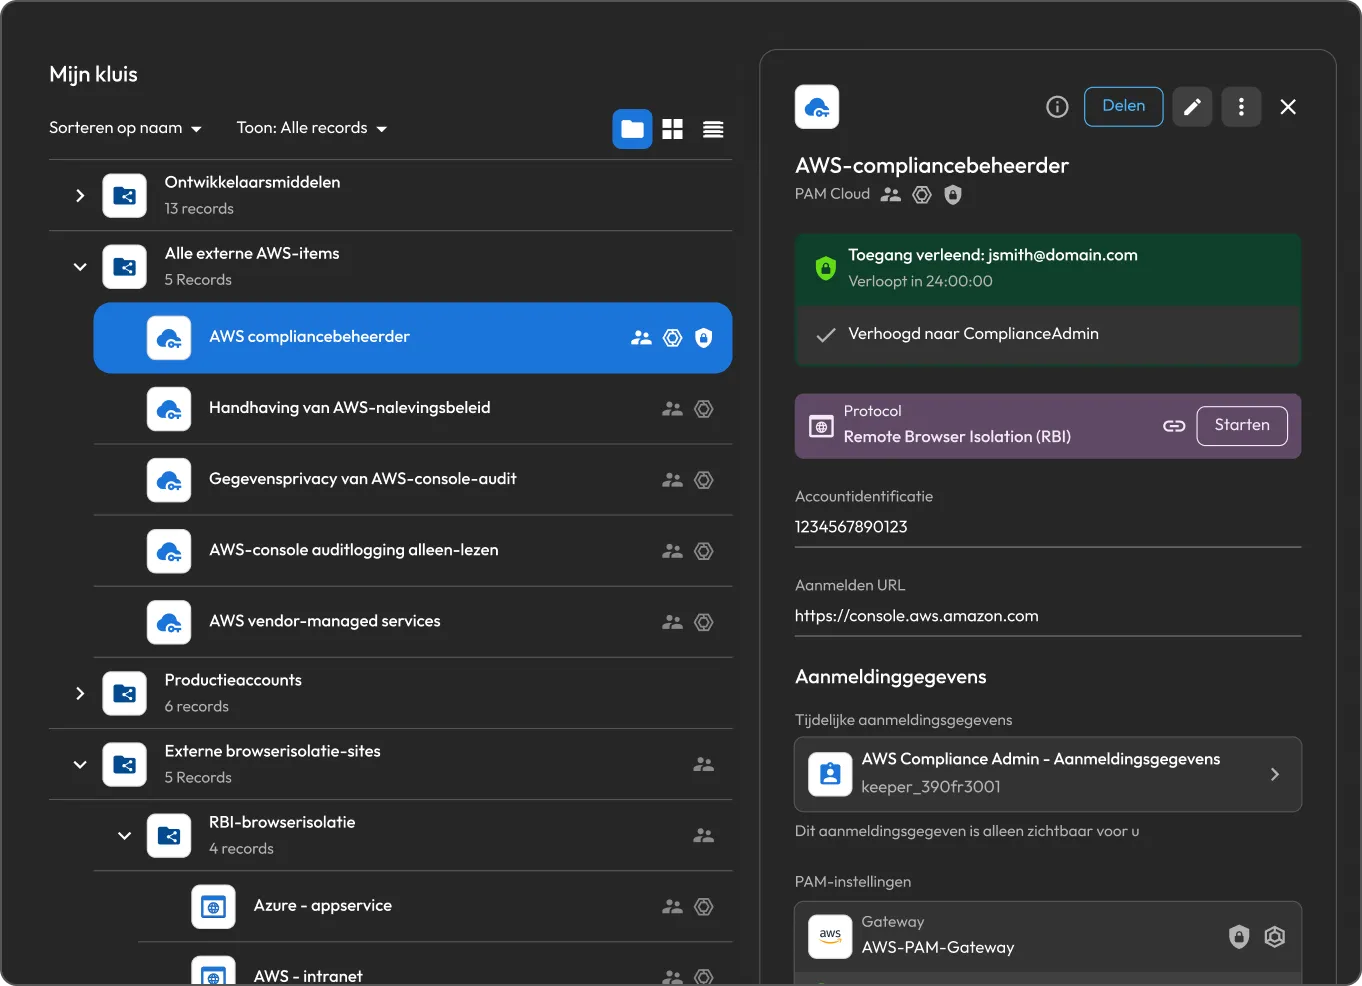
KeeperPAM-interface die tijdelijke AWS Compliance Admin-toegang toont met kortstondige aanmeldingsgegevens, een verlooptermijn van 24 uur en externe browserisolatie.

Waarom permanente privileges een risico vormen voor organisaties

Groot aanvalsoppervlak

Elk account met permanente geprivilegieerde toegang is een doelwit. Als één account wordt gecompromitteerd, kan de aanvaller kritieke systemen en gevoelige gegevens bereiken.

Privilege creep

Gebruikers bouwen toegang op en behouden deze nadat projecten zijn afgelopen. Toegang die bedoeld was om tijdelijk te zijn, wordt permanent en na verloop van tijd hebben meer mensen meer toegang dan hun werk vereist.

Laterale beweging

Aanvallers kunnen gestolen aanmeldingsgegevens gebruiken om zich door omgevingen te verplaatsen en privileges omhoog te delegeren, wat mogelijk tot een groter datalek leidt.

Moeilijk om minimale privileges te bewijzen

Auditors verwachten dat minimale privileges worden gehandhaafd. Het is moeilijk om aan te tonen dat niemand onnodige permanente toegang heeft wanneer er geen systeem is gebouwd om dit af te dwingen.

Zo helpt KeeperPAM bij het handhaven van nul permanente privileges

Verleent just-in-time-toegang

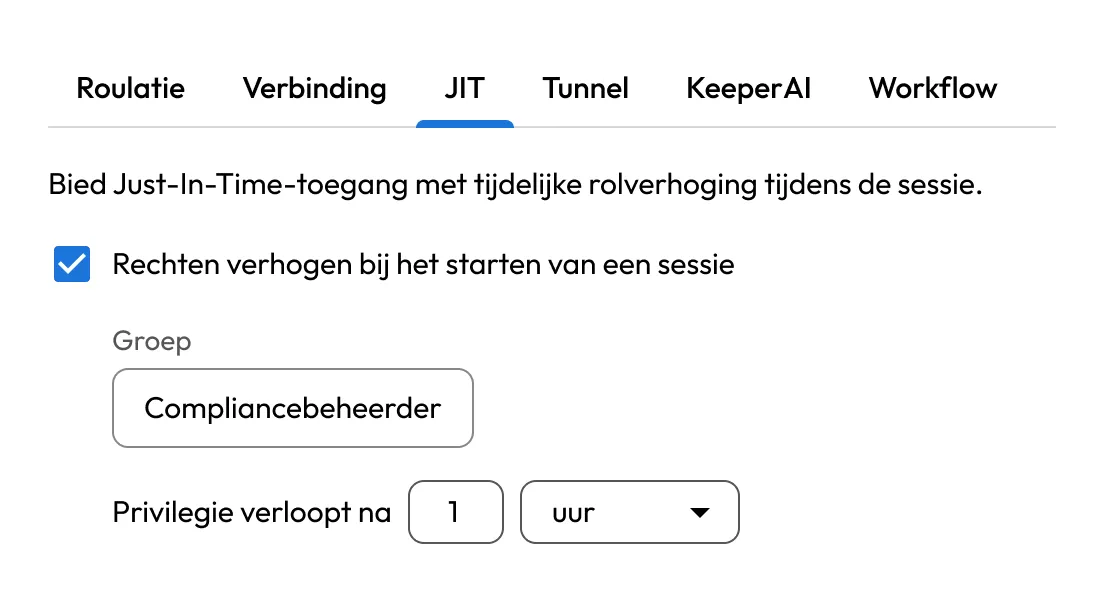
KeeperPAM elimineert permanente privileges met JIT-toegang. Gebruikers krijgen de toegang die nodig is voor een taak, behouden deze alleen voor een vastgestelde periode en verliezen deze automatisch wanneer die periode eindigt.

Keeper JIT-instellingen die tijdelijke privileges voor nalevingsbeheerder toekennen wanneer een sessie wordt gestart, waarbij is ingesteld dat verhoogde toegang na één uur verloopt.

Goedkeuring vereist voordat toegang wordt verleend

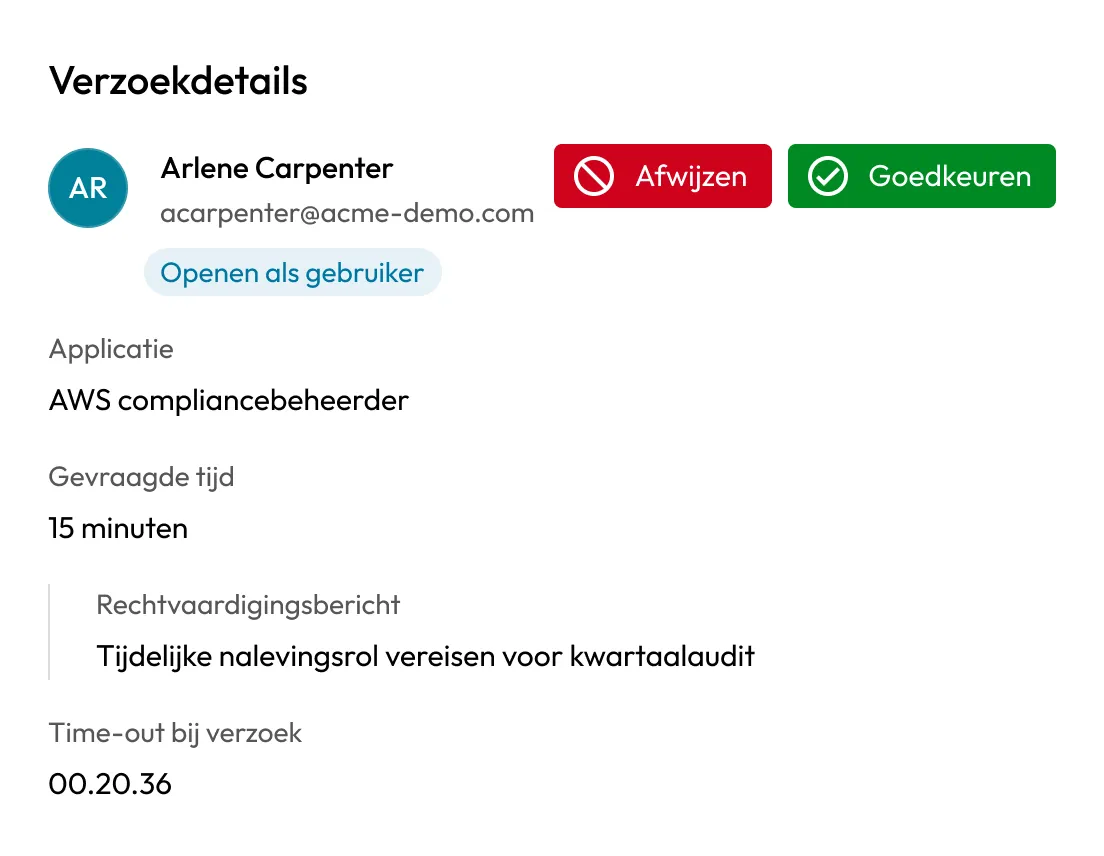
Geprivilegieerde toegang hoeft niet automatisch plaats te vinden. KeeperPAM kan elke aanvraag via een goedkeuringsworkflow doorsturen, zodat een aangewezen goedkeurder toegang kan autoriseren voordat deze wordt verleend. Aanvragen vereisen mogelijk rechtvaardiging en MFA, en elke aanvraag, goedkeuring en afwijzing wordt vastgelegd in een audittrail.

Keeper-toegangsaanvraag die een tijdelijke AWS Compliance Admin-rol toont die goedkeuring vereist, met de gevraagde duur, rechtvaardiging en opties om toegang goed te keuren of af te wijzen.

Injecteert aanmeldingsgegevens zonder ze bloot te stellen

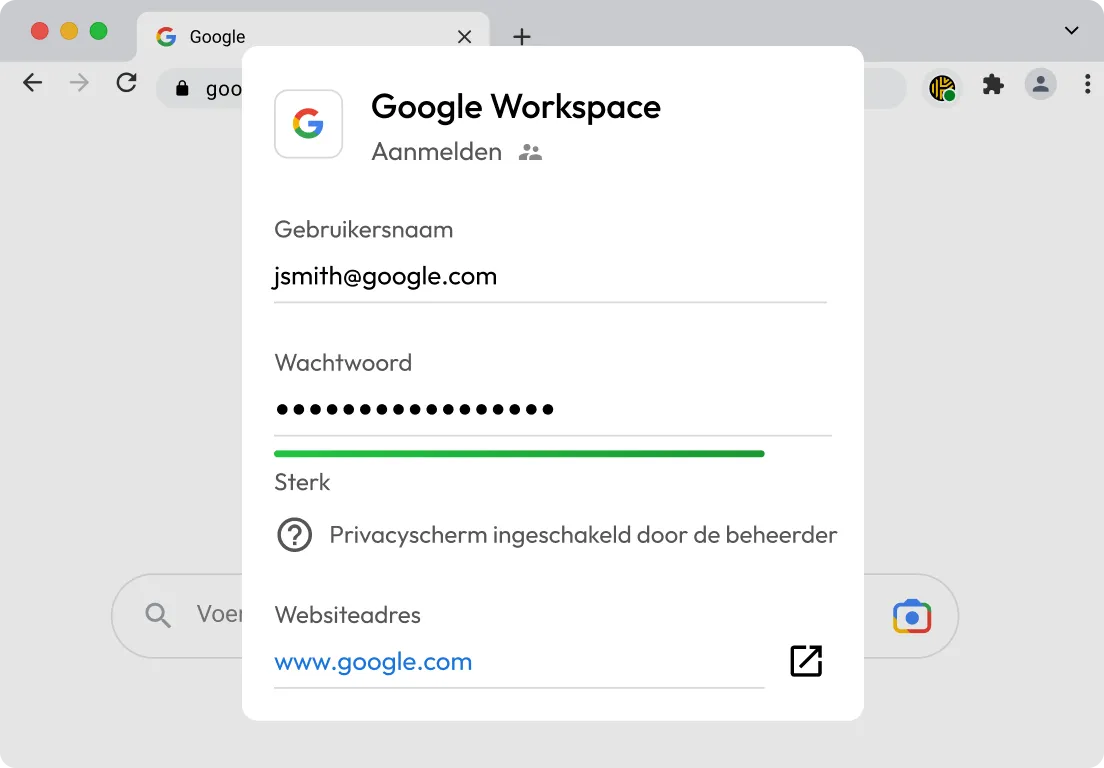
Keeper haalt de opgeslagen aanmeldingsgegevens bij het starten van de sessie op uit de Keeper-kluis en injecteert deze in de sessie via de Keeper Gateway die de klant heeft geïmplementeerd. De gebruiker ziet of verwerkt het onderliggende geheim nooit, waardoor het risico op gestolen of hergebruikte aanmeldingsgegevens wordt verkleind.

Injectie van Keeper-aanmeldingsgegevens vult veilig een Google Workspace-aanmelding in, terwijl het wachtwoord gemaskeerd en verborgen blijft voor de gebruiker.

Richt tijdelijke accounts in en verhoogt rollen on-demand

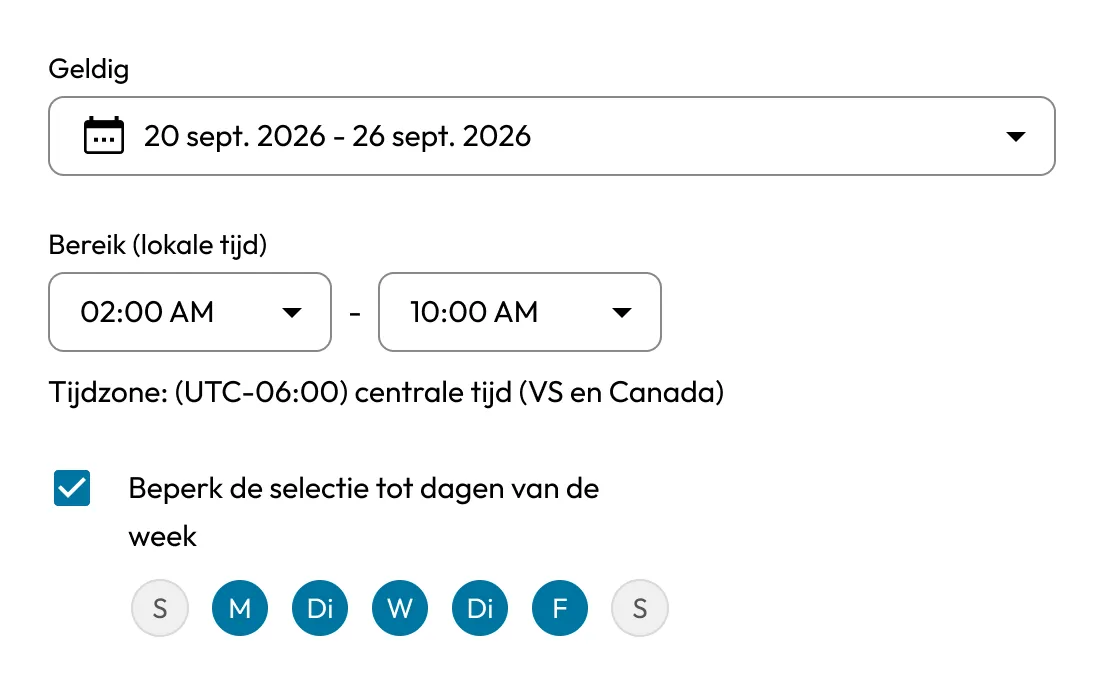
In plaats van geprivilegieerde accounts te laten bestaan, kan Keeper voor de sessie tijdelijke accounts aanmaken op het doelsysteem en deze verwijderen wanneer de sessie eindigt. Voor cloudplatforms en eindpunten kan Keeper de rol van een gebruiker verhogen voor de duur van de taak en deze vervolgens automatisch intrekken.

Keeper-toegangsschema dat goedgekeurde datums, uren en weekdagen definieert voor het inrichten van tijdelijke accounts en het op aanvraag verhogen van rollen.

Roteert en trekt aanmeldingsgegevens automatisch in

Keeper detecteert geprivilegieerde accounts en rouleert de bijbehorende aanmeldingsgegevens op verzoek of volgens een vast schema, zodat er geen geheim maandenlang ongewijzigd blijft.

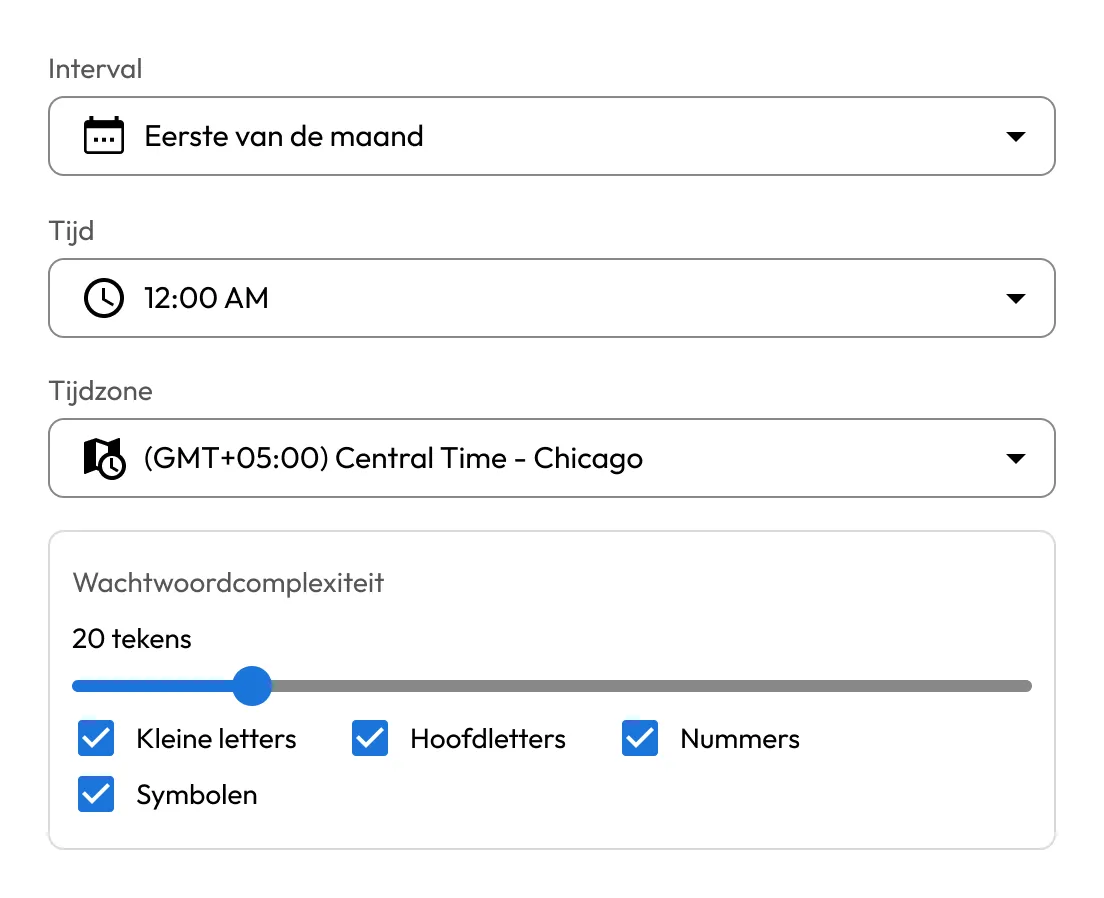
Instellingen voor de roulatie van Keeper-aanmeldingsgegevens met geautomatiseerde maandelijkse wachtwoordroulatie, configureerbare timing en wachtwoordcomplexiteit voor het veilig rouleren en buiten gebruik stellen van aanmeldingsgegevens.

Dwingt zero-trust af in de moderne infrastructuur

De Keeper Gateway bemiddelt toegang via een uitsluitend uitgaande verbinding naar de Keeper Cloud, zodat er geen inkomende poorten worden blootgesteld en doelsystemen niet worden blootgesteld. Minimale privileges worden consistent afgedwongen in on-premises infrastructuur, hybride omgevingen, cloudplatforms en databases.

Voordelen van nul permanente privileges met Keeper

Houd teams productief

Nul permanente privileges hoeven het werk niet te vertragen. Gebruikers starten sessies naar geautoriseerde doelen en werken met hun systeemeigen tools – SSH-, RDP- en databaseclients – terwijl goedkeuringen snel verlopen zonder dat een VPN in de weg zit.

Verminder de overhead van het beheren van geprivilegieerde accounts

Permanente accounts en gedeelde aanmeldingsgegevens moeten – meestal handmatig – worden geïnventariseerd, ingericht, gerouleerd en ingetrokken. Keeper automatiseert die levenscyclus, verleent toegang wanneer hierom wordt gevraagd en trekt deze in zodra een taak is voltooid.

Vereenvoudig audits en rapportage

Elke toegangsaanvraag, goedkeuring en sessie wordt automatisch geregistreerd, met ingebouwde rapportage. In plaats van handmatig bewijs te verzamelen tijdens audits, beschikken beveiligingsteams over een kant-en-klaar spoor dat controles aantoont voor frameworks zoals ISO 27001, HIPAA en SOC 2.

Moderniseren zonder verouderde PAM

Keeper wordt geïmplementeerd via een lichtgewicht gateway en zero-trust architectuur zonder VPN's of wijzigingen in inkomende firewallregels. Het uniforme platform helpt organisaties nul permanente privileges te bereiken zonder een heel netwerk opnieuw op te bouwen.

Stap over op nul permanente privileges met Keeper

Veelgestelde vragen

Hoe elimineert Keeper permanente privileges?

KeeperPAM vervangt permanente privileges door JIT-toegang, richt aanmeldingsgegevens alleen in wanneer dat nodig is en kan tijdens elke sessie automatisch tijdelijke accounts aanmaken en verwijderen. Aanvragen kunnen via goedkeuringsworkflows worden geleid en eventuele resterende statische aanmeldingsgegevens worden opgespoord en gerouleerd volgens een schema of op verzoek, waardoor persistente toegang in verschillende omgevingen wordt verminderd.

Hoe verschilt nul permanente privileges van minimale privileges?

Minimale privileges richten zich op het beperken van het bereik van toegang, waardoor elke gebruiker alleen de machtigingen krijgt die nodig zijn voor diens rol. Nul permanente privileges gaan nog een stap verder door ook de duur te beperken, zodat noodzakelijke privileges tijdelijk worden verleend en automatisch worden ingetrokken. Eenvoudig gezegd maakt JIT-toegang nul permanente privileges mogelijk.

Vereist nul permanente privileges met Keeper een VPN?

Nee, Keeper bemiddelt toegang via de Keeper Gateway met uitsluitend uitgaande verbindingen en een zero-trustarchitectuur, zodat JIT-toegang kan worden geboden zonder een VPN of wijzigingen in de inkomende firewall.

Hoe ondersteunt nul permanente privileges compliance?

Door in de praktijk minimale privileges af te dwingen en gedetailleerde auditsporen van geprivilegieerde activiteiten vast te leggen, biedt Keeper teams concreet bewijs voor audits en beoordelingen. Dit helpt bij het voldoen aan controles voor geprivilegieerde toegang in frameworks zoals ISO 27001, HIPAA, SOC 2 en NIST 800-53.

Toestemming cookies intrekkenWe waarderen uw privacy

We gebruiken cookies op onze site om u de beste surfervaring te bieden, gepersonaliseerde advertenties over onze producten en inhoud aan te bieden en websiteverkeer te analyseren. Raadpleeg ons Privacybeleid voor meer informatie.

Meld u aan voor een gratis proefabonnement

Nu kopen