Herstel bevindingen van Wiz naadloos met Keeper

Wiz identificeert blootgestelde identiteiten, risicovolle toegangspaden en verkeerde cloudconfiguraties. KeeperPAM® zet relevante bevindingen om in rotatie van aanmeldingsgegevens, beheerde toegang of JIT-toegang en stuurt vervolgens de status van de herstelacties terug naar Wiz.

Afbeelding van Keeper-Wiz-integratie met het Wiz-logo verbonden met het Keeper-logo.

Van cloudbevinding tot geverifieerd herstel

Wiz identificeert blootgestelde identiteiten, risicovolle toegangspaden en verkeerde cloudconfiguraties. Keeper Cloud Security brengt relevante bevindingen samen in KeeperPAM, koppelt deze aan identiteiten en infrastructuur en zet ze om in bijgehouden herstelacties via rotatie van aanmeldingsgegevens, beheerde toegang of JIT. Keeper Encrypter beveiligt de uitwisseling en behoudt daarbij de zero-knowledge architectuur van Keeper.
Hoe de Keeper + Wiz-workflow werkt

1. Bevinding verzonden naar Keeper

Een beheerder stuurt vanuit Wiz een bevinding over identiteit of aanmeldingsgegevens naar Keeper. Het verschijnt in het Cloud Security-dashboard, met de volledige context intact, zonder exports en zonder te hoeven wisselen tussen tools.

2. Betrokken bron toegevoegd

Een Keeper-beheerder koppelt de bevinding aan een bestaande KeeperPAM-bron of voegt een nieuwe identiteit, machine, database, directory, externe browser of cloudresource toe. Gecompromitteerde cloudidentiteiten kunnen rechtstreeks worden toegevoegd als PAM-gebruikersrecords.

3. Juiste maatregel toegepast

Pas de maatregel toe die bij het risico past: roteer de aanmeldingsgegevens, verleen tijdgebonden toegang via goedkeuringsworkflows of faciliteer een bewaakte sessie via Verbindingen.

4. Oplossing geverifieerd

Na herstel markeert Keeper de bevinding als In behandeling en stelt Wiz op de hoogte. Wiz valideert de oplossing tijdens de volgende scan en stuurt de opgeloste bevinding terug naar Keeper.

Alles wat u nodig heeft om actie te ondernemen naar aanleiding van een bevinding van Wiz

Roteer gecompromitteerde aanmeldingsgegevens

Roteer verouderde of gecompromitteerde aanmeldingsgegevens en sla de vervangende aanmeldingsgegevens op in Keeper Vault, zonder geheimen tussen tools te kopiëren of afhankelijk te zijn van een proces buiten de reguliere workflow.

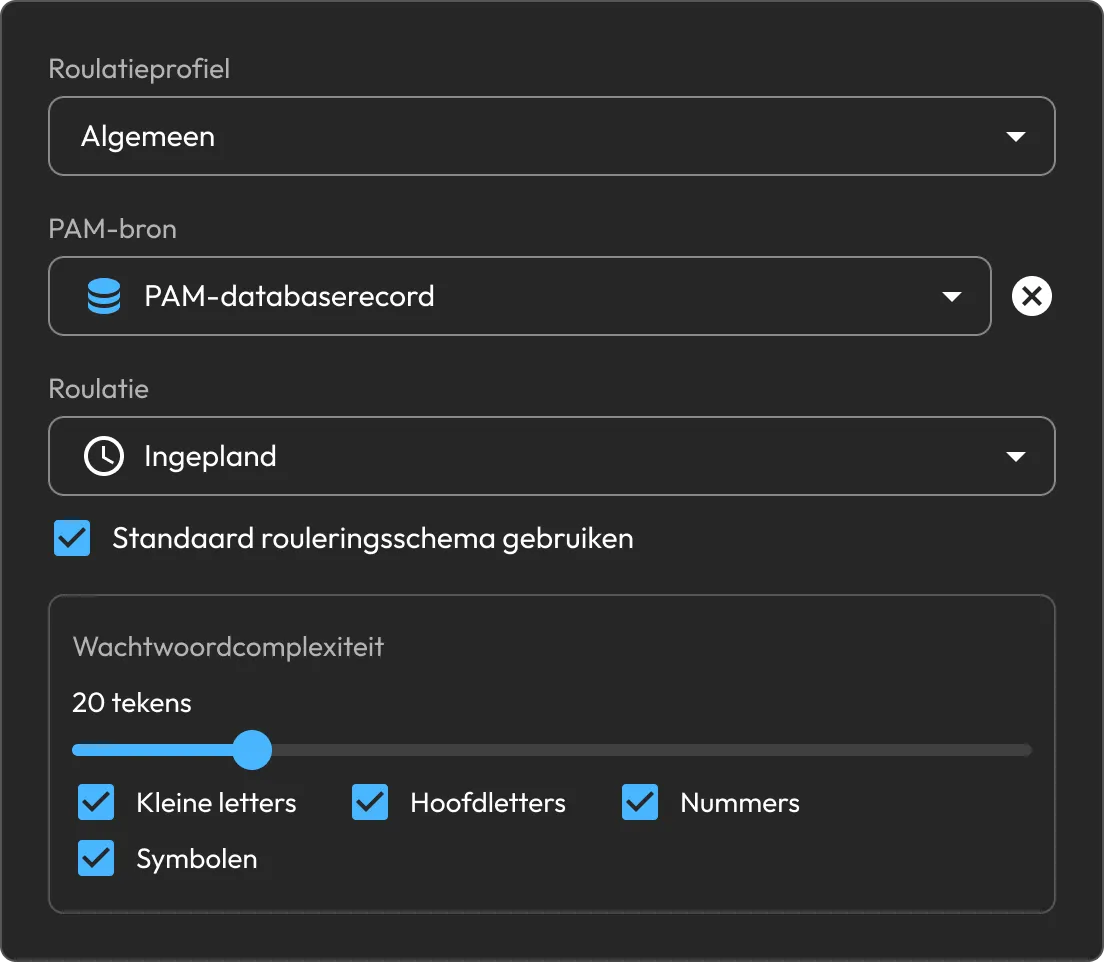
Instellingen voor wachtwoordroulatie in Keeper met geplande roulatie van aanmeldingsgegevens voor een PAM-database en opties voor wachtwoordcomplexiteit.

Vervang permanente toegang door JIT

Verleen tijdgebonden toegang via goedkeuringsworkflows, gedefinieerde toegangsvensters, check-in en MFA, zonder permanente privileges erop na te houden.

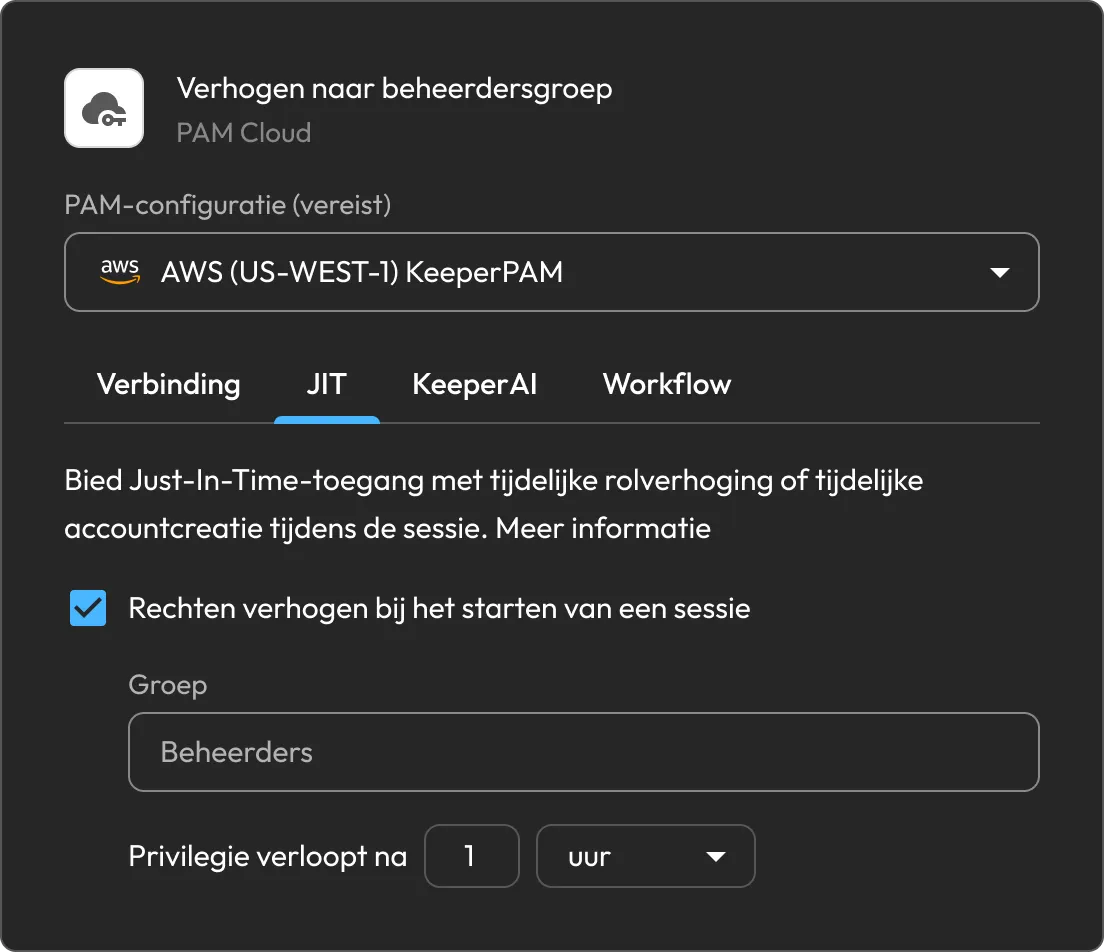
Keeper JIT-toegangsinstellingen tonen tijdelijke privilegeverhoging voor de groep Beheerders gedurende één uur.

Bemiddel toegang zonder aanmeldingsgegevens bloot te stellen

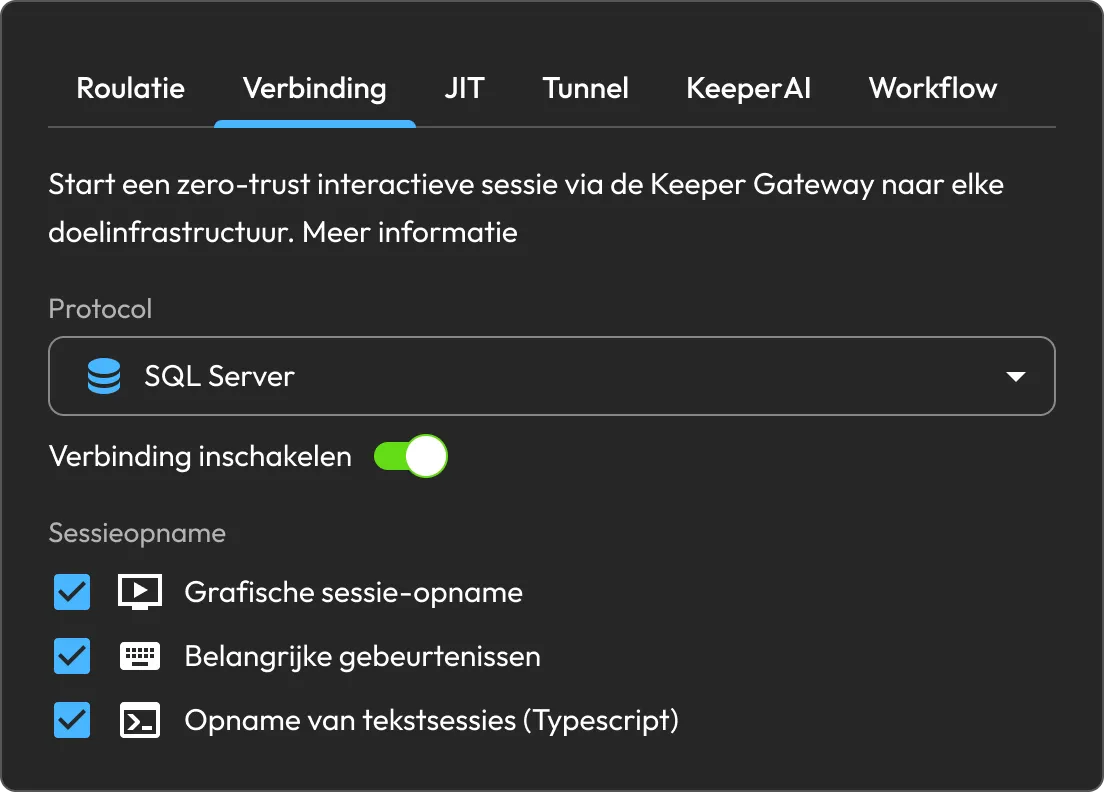
Configureer Toegang beheren om via Keeper Gateway een interactieve zero-trust sessie te starten zonder de onderliggende aanmeldingsgegevens aan de gebruiker bloot te stellen.

KeeperPAM-verbindingsinstellingen tonen sessieopname van SQL Server waarbij grafische opname, toetsgebeurtenissen en tekstopname zijn ingeschakeld.

Voeg getroffen bronnen toe

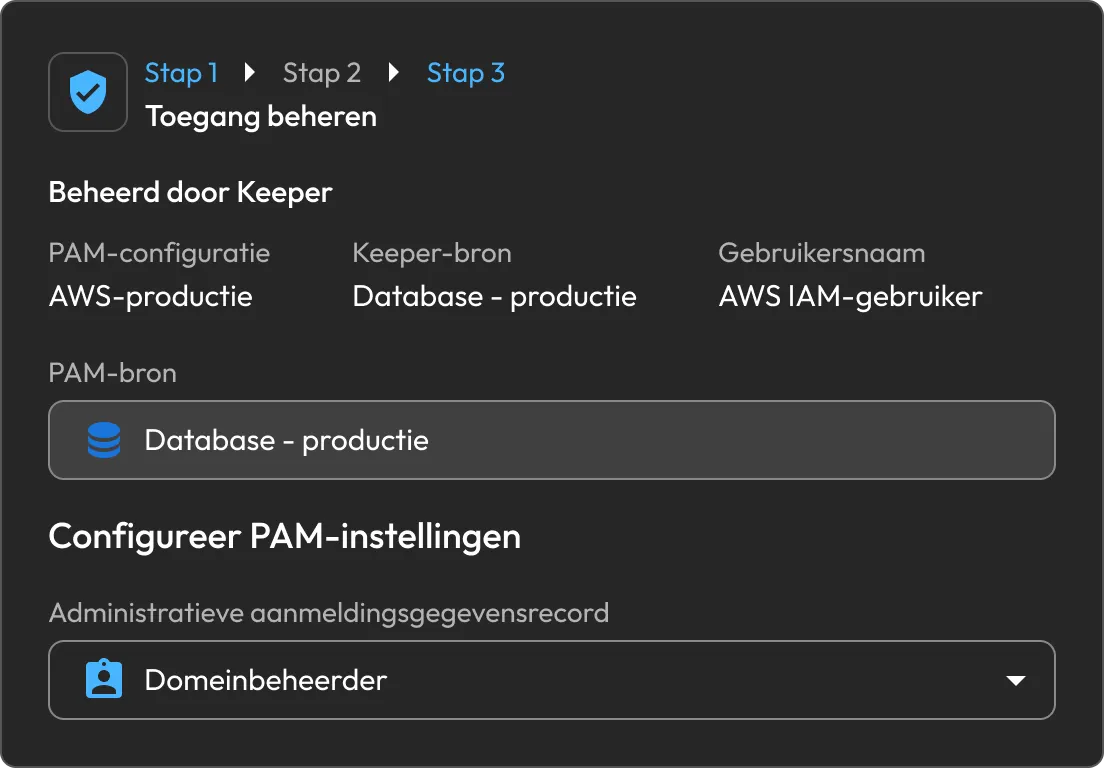
Breng de getroffen identiteit, machine, database, directory of cloudbron rechtstreeks vanuit de bevinding onder het beheer van KeeperPAM.

Keeper-workflow voor Toegang beheren waarin een PAM-bron voor een productiedatabase en de configuratie van beheerdersaanmeldingsgegevens worden weergegeven.

Volg elke bevinding op één plek

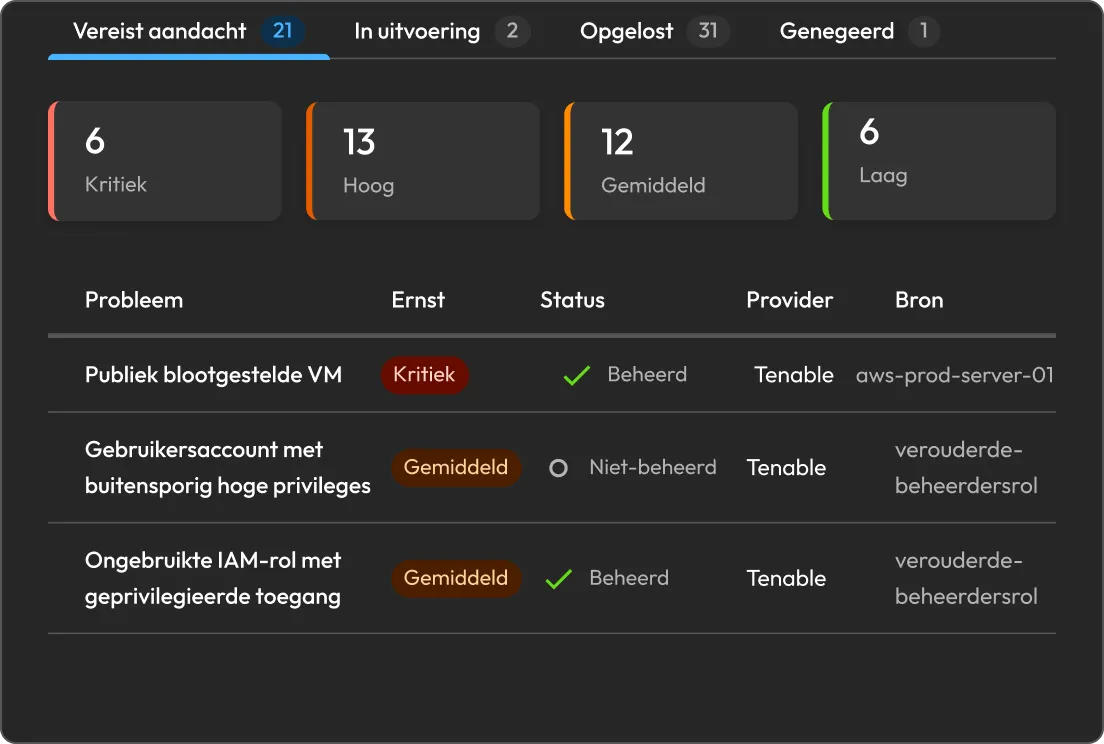
Bekijk bevindingen en volg de herstelstatus in het Cloud Security-dashboard. Aangepakte bevindingen gaan naar In behandeling; nadat Wiz de oplossing heeft gevalideerd, gaan ze naar Opgelost.

Keeper-dashboard voor risicoherstel waarop beveiligingsbevindingen van Tenable worden weergegeven op basis van ernst, status en bron.

Beveilig de integratie met Keeper Encrypter

Voer Keeper Encrypter als een zelfgehoste Docker-service uit binnen uw eigen omgeving. Het ontvangt Wiz-webhooks en versleutelt integratiepayloads met een door de klant beheerde 256-bit AES-sleutel die is opgeslagen in Keeper.

Beveiligingsillustratie van Keeper waarop identiteiten, apparaten en webtoegang via gecentraliseerde beveiligingsmaatregelen naar geverifieerde bescherming stromen.

Gebouwd voor teams die verantwoordelijk zijn voor cloudrisico’s

Beveiligingsactiviteiten

Zet bevindingen van Wiz om in consistente herstelworkflows. Roteer aanmeldingsgegevens, beperk toegang of neem bronnen in beheer en verkort de tijd tussen detectie en oplossing.

Cloud en DevOps

Breng onbeheerde cloudbronnen rechtstreeks vanuit de bevinding onder beheer. Voeg goedkeuringen en JIT-toegang toe en standaardiseer vervolgens beveiligde toegang via Verbindingen en Tunnels.

Naleving

Houd de herstelstatus tussen Keeper en Wiz op elkaar afgestemd. Naarmate de herstelworkflow vordert, gaan bevindingen van beoordeling naar In uitvoering en vervolgens naar Opgelost.

Zet cloudbevindingen om in geverifieerde oplossingen

Beschikbaar voor klanten met een actief KeeperPAM-abonnement. Implementeer Keeper Encrypter, verbind Wiz en beheer bevindingen als bijgehouden herstelacties, waarbij de status in beide systemen gelijkloopt.

Veelgestelde vragen

Wat doet de integratie van Keeper + Wiz?

Wiz stuurt relevante bevindingen naar Keeper Cloud Security. Een Keeper-beheerder brengt de getroffen bron in kaart en past rotatie van aanmeldingsgegevens, Toegang beheren of JIT toe. Keeper rapporteert de herstelstatus aan Wiz en Wiz valideert de oplossing tijdens de volgende scan.

Welke bevindingen van Wiz kan ik in Keeper herstellen?

Relevante bevindingen van Wiz die kunnen worden aangepakt door rotatie van aanmeldingsgegevens, beheerd toevoegen of strengere controles op geprivilegieerde toegang.

Hoe kan Keeper een bevinding verhelpen?

Roteer de blootgestelde aanmeldingsgegevens, verleen tijdgebonden toegang met goedkeuringen of faciliteer bewaakte toegang via Verbindingen. Beveiligingsmaatregelen kunnen afzonderlijk worden gebruikt of gecombineerd, afgestemd op het risico.

Hoe blijft de status van de herstelmaatregelen gesynchroniseerd?

Na herstel markeert Keeper de bevinding als In behandeling en stelt Wiz op de hoogte. Wanneer Wiz tijdens de volgende validatiecyclus bevestigt dat het risico is opgelost, stuurt Wiz de opgeloste bevinding terug naar Keeper.

Toestemming cookies intrekkenWe waarderen uw privacy

We gebruiken cookies op onze site om u de beste surfervaring te bieden, gepersonaliseerde advertenties over onze producten en inhoud aan te bieden en websiteverkeer te analyseren. Raadpleeg ons Privacybeleid voor meer informatie.

Meld u aan voor een gratis proefabonnement

Nu kopen