Keeper® vs One Identity : la meilleure alternative à One Identity

L’architecture One Identity nécessite du matériel dédié, un déploiement complexe et des services professionnels pour atteindre la production. Keeper se déploie en quelques minutes, sans nécessiter d'appliances, de modifications de l'infrastructure ni de services professionnels. Voyez comment ils se comparent.
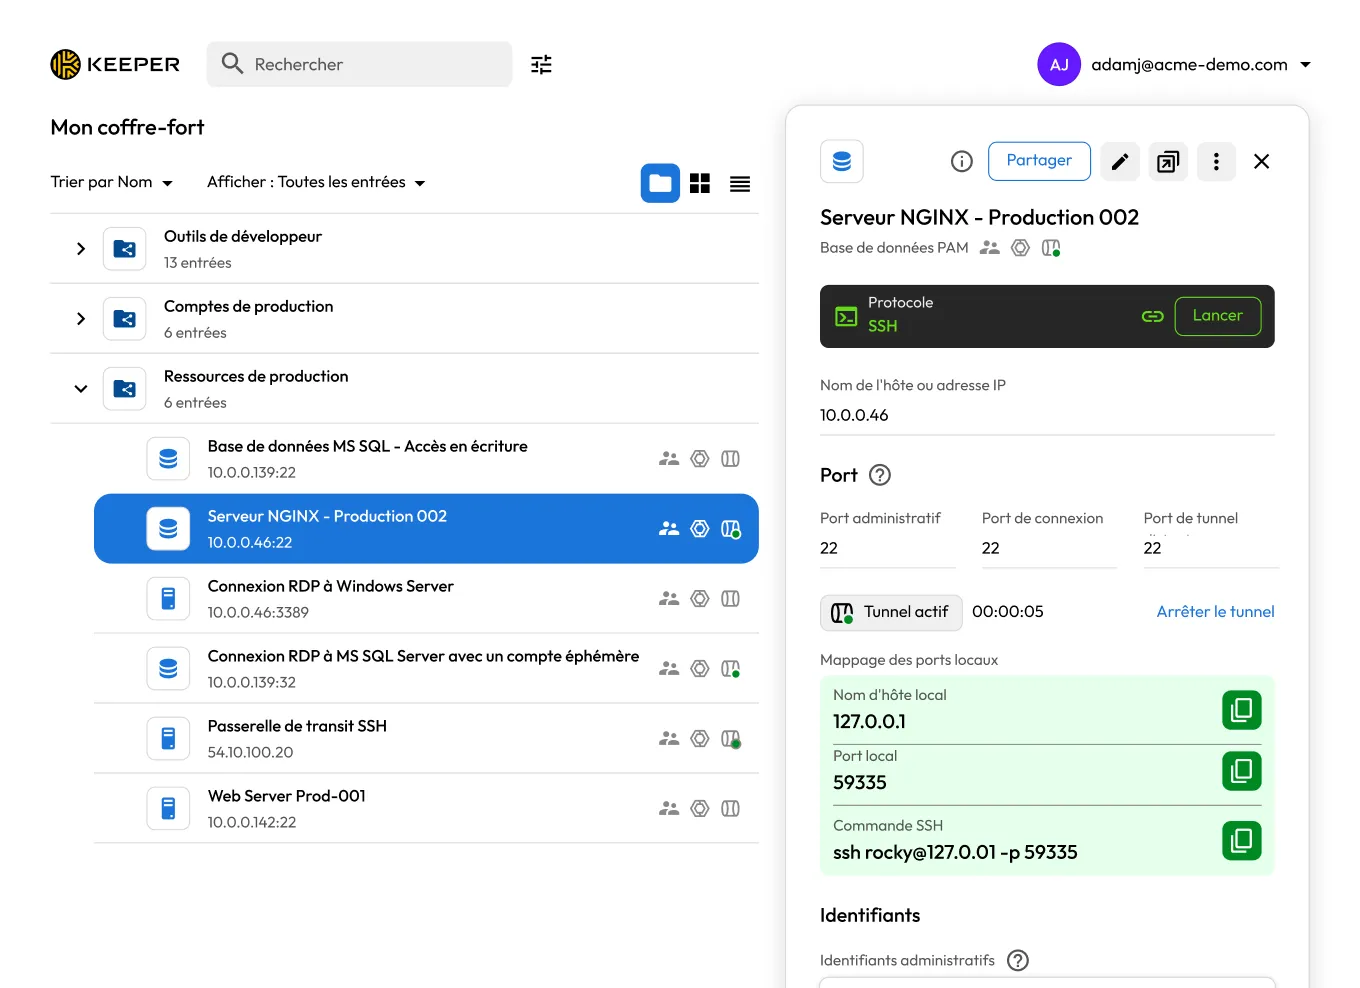
Protégez les infrastructures critiques avec Keeper Security

Qu’est-ce qui fait de Keeper la meilleure alternative à One Identity ?

L'analyse repose sur la documentation et les informations accessibles au public au 12 août 2026.

Keeper = Haute sécurité
One Identity
Architecture et déploiement

KeeperPAM® ne nécessite ni appliances physiques ni virtuelles, ni infrastructure sur site ni matériel dédié. Une passerelle légère et conteneurisée gère la connectivité vers les environnements cibles via une connexion sortante uniquement, sans nécessiter de modifications du pare-feu entrant.

Le coffre-fort Keeper, la console d’administration et toutes les fonctionnalités de la plateforme sont fournies via le cloud et accessibles depuis n’importe quel appareil. La plupart des organisations sont pleinement opérationnelles en une journée, sans services professionnels nécessaires pour atteindre un état de production

Sur la base de documentation publique disponible, la suite Safeguard PAM de One Identity, qui comprend Safeguard for Privileged Passwords, Safeguard for Privileged Sessions et Safeguard for Privileged Analytics, fonctionne sur des appliances Safeguard dédiées, physiques ou virtuels.

Safeguard On Demand est l'option proposée en mode SaaS, offrant une version gérée en cloud avec une surcharge d’infrastructure réduite, bien qu’elle nécessite toujours une configuration VPN pour se connecter au réseau du client.

Le modèle d'appliance convient bien aux organisations ayant des exigences à haute assurance, air-gap ou sur site, mais il introduit une complexité de déploiement et une surcharge de maintenance d’infrastructure que le déploiement cloud-native évite.

Chiffrement zero knowledge et confidentialité des données

Keeper est fondée sur une architecture zero knowledge et zero trust. Tout le chiffrement est effectué côté client avant que les données n'atteignent les serveurs de Keeper. Keeper n'a aucun moyen d'accéder aux données du coffre-fort, aux identifiants ou aux secrets des clients, quel que soit le niveau. Chaque entrée de coffre-fort est protégée par une clé AES-256 unique générée localement sur l’appareil de l’utilisateur.

Le module cryptographique de Keeper est validé FIPS 140-3 par le programme de validation des modules cryptographiques du NIST. C'est grâce à cette architecture que Keeper a conservé un historique de sécurité irréprochable depuis sa création, sans aucune violation de sécurité ni sanction réglementaire.

D'après la documentation accessible au public, One Identity ne met pas en œuvre une architecture zero knowledge. Les identifiants et les données de session sont gérés centralisément par l’appliance Safeguard qui, par conception, a accès aux données qu’elle courtise. C’est ainsi que la plateforme effectue le proxy de session, l’inspection des protocoles et l’analyse comportementale.

C’est un choix architectural délibéré qui permet des fonctionnalités telles que le blocage de session en temps réel et l’analyse du contenu d’écran. Le compromis est que l’appliance Safeguard stocke des données d'identification déchiffrables et constitue une cible de plus grande valeur en cas de compromission comparée à un système zero knowledge, où les données chiffrées ne peuvent pas être déchiffrées par le fournisseur ou la plateforme.

Certifications d’autorisation et de conformité gouvernementales

Keeper est certifié FedRAMP High et autorisé GovRAMP High, hébergé sur AWS GovCloud avec un stockage de données exclusivement américain et une équipe d'assistance séquestrée exclusivement composée de personnes américaines pour les environnements réglementés.

Keeper est certifié FIPS 140-3, SOC 2 Type II, SOC 3 ainsi que ISO 27001, 27017 et 27018. Keeper prend en charge la conformité ITAR et FDA 21 CFR Part 11 et a mis en œuvre un chiffrement résistant au quantique utilisant CRYSTALS-Kyber.

One Identity Safeguard détient les certifications SOC 2 Type II, SOC 3 et ISO 27001, 27017 et 27018 , et soutient la conformité pour les cas d’utilisation du RGPD, PCI DSS, SOX et HIPAA.

One Identity Safeguard n’est pas répertorié comme certifié FedRAMP sur le marché FedRAMP et n’est pas autorisé par GovRAMP.

Étendue de la couverture des plateformes à travers tous les utilisateurs

Keeper est conçu pour l’ensemble de l’organisation, pas seulement pour les administrateurs informatiques et les utilisateurs privilégiés. KeeperPAM unifie la gestion des mots de passe d'entreprise, la gestion des sessions à privilèges, gestion des secrets, isolation du navigateur à distance et gestion des privilèges des terminaux sur une seule plateforme.

Chaque employé bénéficie d'un coffre-fort complet incluant la saisie automatique, la prise en charge des clés d'accès et la surveillance du dark web. Chaque utilisateur d'entreprise bénéficie d'un forfait familial gratuit. L’étendue de Keeper permet aux organisations d’appliquer une sécurité d’identité cohérente depuis l’employé de première ligne jusqu’au compte d’infrastructure le plus sensible, sans déployer des outils séparés pour différents utilisateurs.

One Identity est une plateforme axée sur la PAM conçue pour la gestion des comptes privilégiés, le contrôle des sessions et l’analyse comportementale. Il inclut une fonctionnalité Personal Password Vault pour les utilisateurs professionnels, mais sa conception principale et sa profondeur sont orientées vers les administrateurs privilégiés, les équipes informatiques et les flux de travail de conformité.

Le coffre-fort personnel limite le stockage à 100 mots de passe par utilisateur et ne dispose pas de l’extension navigateur, de l’expérience d’application mobile et de l’utilisabilité de niveau grand public d’un gestionnaire de mots de passe dédié, ce qui signifie que les organisations déployant Safeguard pour l’accès privilégié auront généralement encore besoin d’une solution de gestion des mots de passe distincte pour la sécurité des identifiants des employés en général.

Le portefeuille plus large de One Identity, incluant One Identity Manager for IGA, peut couvrir davantage la pile d’identité, bien que chaque produit nécessite sa propre déploiement et licence.

Gestion et enregistrement des sessions privilégiées

Keeper assure la gestion des sessions privilégiées sans agent pour les protocoles SSH, RDP, VNC, ainsi que pour les sessions de base de données et les sessions de navigateur à distance, le tout depuis le coffre-fort Keeper et sans installation de logiciel sur les systèmes cibles.

Chaque session est chiffrée de bout en bout avec des clés uniques par session, stockée dans le coffre-fort géré par le client et ne peut être déchiffre que par les utilisateurs autorisés. Les administrateurs peuvent rechercher le contenu des sessions, consulter les journaux de frappes et rejouer les enregistrements du coffre-fort.

KeeperAI surveille les sessions actives en temps réel, classe les comportements par niveau de risque et peut automatiquement interrompre les sessions lorsque des menaces sont détectées, sans intervention humaine.

D'après la documentation accessible au public, One Identity Safeguard for Privileged Sessions offre des fonctionnalités robustes d'enregistrement de sessions, d'indexation en texte intégral et de recherche par OCR.

Safeguard for Privileged Analytics ajoute des fonctionnalités d'analyse du comportement des utilisateurs, exploitant 13 algorithmes d'apprentissage automatique sur les données de session, ainsi que la détection d'anomalies et les alertes classées par risque.

Ces analyses s’exécutent sur l’appliance Safeguard, qui traite de manière centralisée les données de session, tandis que le modèle zero knowledge de Keeper garantit que l’enregistrement des sessions reste chiffré et inaccessible à la plateforme elle-même.

Intégration SSO et flexibilité du fournisseur d'identité

Keeper SSO Connect s’intègre à tout IdP conforme à la SAML 2.0, y compris Microsoft Entra ID, Okta, Google Workspace, AWS, Duo, Ping, OneLogin et JumpCloud, sans nécessiter de matériel, de composants sur site ou de commutation de fournisseur d’identité.

Keeper étend également la couverture SSO aux applications qui ne supportent pas nativement le SAML, en maintenant un chiffrement complet et zero knowledge. Le provisionnement SCIM gère automatiquement le provisionnement des utilisateurs, leur affectation aux équipes et le déprovisionnement en temps réel.

D’après la documentation publique, One Identity prend en charge le SSO via SAML 2.0 et s’intègre avec les principaux IdP, notamment Microsoft Entra ID, Okta et AD FS. Cependant, l’écosystème plus large de One Identity, incluant l’intégration de Active Directory via les services d’authentification Safeguard, la gouvernance d’identité via One Identity Manager et la gestion sudo via Privilege Manager for Unix, crée des dépendances sur d’autres produits One Identity pour étendre certaines fonctionnalités.

Les organisations souhaitant une intégration au-delà des capacités PAM principales pourraient se retrouver à adopter une pile de produits One Identity plus large, introduisant des considérations supplémentaires en matière d’achats, de licences et de déploiement.

Accès sécurisé aux bases de données

Keeper propose KeeperDB, une interface de gestion de base de données intégrée à l’intérieur du coffre-fort Keeper et disponible également en tant que l'application de bureau autonome. Les utilisateurs privilégiés peuvent interroger et gérer en toute sécurité des bases de données MySQL, PostgreSQL et Microsoft SQL Server, sans que les identifiants ne transitent par un appareil local.

Chaque session se déroule à l’intérieur de la solution RBI de Keeper, est entièrement enregistrée et est régie par des politiques centralisées de moindre privilège avec une piste d’audit complète. Les administrateurs peuvent imposer des sessions en lecture seule, accorder des accès limités dans le temps et contrôler l’exportateur de données, le tout depuis la même console qui gère tous les autres aspects de la plateforme.

One Identity prend en charge la gestion des identifiants de compte de base de données et le proxy de session pour l’accès à la base de données via ses produits Safeguard for Privileged Passwords et Safeguard for Privileged Sessions.

One Identity ne propose pas d'interface native de gestion de base de données accessible via un navigateur reposant sur le modèle de zéro exposition des identifiants de KeeperDB, dans lequel la connexion à la base de données est entièrement gérée par le coffre-fort, sans que les identifiants n'atteignent jamais les terminaux locaux. Les sessions de base de données via Safeguard sont proxyées et enregistrées, mais la gestion et les requêtes de la base de données sont gérées via des outils clients locaux.

Keeper vs One Identity : évaluations et avis des utilisateurs

Keeper = Haute sécurité
One Identity
iOS App Store

iOS App Store

Appli Microsoft Store

Appli Microsoft Store

Extension Chrome

Extension Chrome

Android

Android

La plateforme de sécurité des identités, conçue pour évoluer avec votre organisation

KeeperPAM propose une architecture zero knowledge, une certification FedRAMP High et une plateforme unifiée couvrant chaque utilisateur et chaque compte privilégié, sans appliances, dépendances produits ni complexité de déploiement.

Foire aux questions

Comment le déploiement de Keeper se compare-t-il à One Identity ?

Keeper se déploie en trois étapes : provisionnez les utilisateurs via votre SSO et SCIM ou Active Directory, définissez des politiques basées sur le rôle dans la console d'administration et installez une passerelle conteneurisée légère dans vos environnements cibles. Aucun équipement, aucun achat de matériel et aucun service professionnel ne sont requis. La plupart des organisations sont pleinement opérationnelles en l'espace d'une journée.

Keeper est-il conforme aux exigences du gouvernement et du secteur réglementé ?

Oui, Keeper est certifié FedRAMP High et autorisé GovRAMP High, validé FIPS 140-3, SOC 2 Type II, SOC 3 et certifié ISO 27001, 27017 et 27018. Keeper prend en charge les programmes de conformité ITAR et FDA 21 CFR Part 11 via un environnement GovCloud dédié avec stockage de données uniquement aux États-Unis. Keeper a également implémenté un chiffrement résistant au quantique en utilisant CRYSTALS-Kyber.

One Identity Safeguard détient les certifications SOC 2 Type II, SOC 3 et ISO 27001, 27017 et 27018, et prend en charge les cas d’utilisation conformes aux normes PCI DSS, SOX et HIPAA. Cependant, One Identity Safeguard n’est pas certifié FedRAMP ni autorisé par GovRAMP. Pour les agences fédérales américaines, les sous-traitants de la défense et d’autres organisations où la certification FedRAMP est une exigence stricte pour les achats, Keeper est le meilleur choix.

Keeper offre-t-il l’analyse de session et la détection comportementale que One Identity offre ?

Oui, mais à travers différents modèles. One Identity Safeguard for Privileged Analytics surveille le contenu de l’écran, les frappes et les commandes lors des sessions privilégiées, utilise l’analyse du comportement des utilisateurs pour détecter les anomalies et produit des enregistrements indexés et consultables par OCR qui accélèrent les enquêtes médico-légales.

Keeper aborde cela via KeeperAI, un moteur d'IA agentique qui surveille les sessions actives en temps réel, classe les comportements par niveau de risque et met automatiquement fin aux sessions lorsqu’une activité suspecte est détectée, sans attendre une revue humaine. Parce que KeeperAI fonctionne pendant les sessions en direct, il classe les risques et peut automatiquement terminer une session lorsque des menaces apparaissent, sans attendre une revue humaine.

Comment Keeper gère-t-il la gestion des secrets par rapport à One Identity ?

Keeper Secrets Manager est une solution de gestion de secrets zero knowledge et entièrement basée sur le cloud, avec une intégration native pour Terraform, Kubernetes, GitHub Actions, Jenkins et plus de 100 outils DevOps. La rotation des identifiants est intégrée nativement et Keeper Secrets Manager prend en charge le protocole MCP (Model Context Protocol) pour permettre aux agents d'IA d'accéder aux secrets en toute sécurité. Aucun composant local n’est requis et la solution est entièrement prise en charge.

La fonctionnalité de gestion des secrets DevOps de One Identity est proposée sous forme de module complémentaire open source pour Safeguard for Privileged Passwords, s'intégrant aux outils en ligne de commande de HashiCorp Vault. Cette approche nécessite une personnalisation et, comme l'indique la documentation de One Identity, le support de One Identity n'est pas disponible pour le module complémentaire Secrets Broker Vault. Keeper Secrets Manager bénéficie d'un support complet et inclut des intégrations CI/CD natives prêtes à l'emploi.

Retirer l'autorisation d'utilisation de cookiesNous accordons de l'importance à votre vie privée

Nous utilisons des cookies sur notre site pour vous offrir la meilleure expérience de navigation possible, vous proposer des publicités personnalisées sur nos produits et notre contenu, et analyser le trafic sur le site Web. Pour en savoir plus, veuillez consulter notre politique de confidentialité.

Inscrivez-vous pour bénéficier d'un essai gratuit

Acheter maintenant