Absence de privilèges permanents

Parvenir à l’absence de privilèges permanents avec KeeperPAM®

Keeper aide les organisations à éliminer les privilèges permanents en remplaçant les droits administratifs permanents par l’accès juste-à-temps (JIT), les identifiants éphémères et la rotation automatisée des identifiants – le tout depuis une plateforme zero trust et zero knowledge.
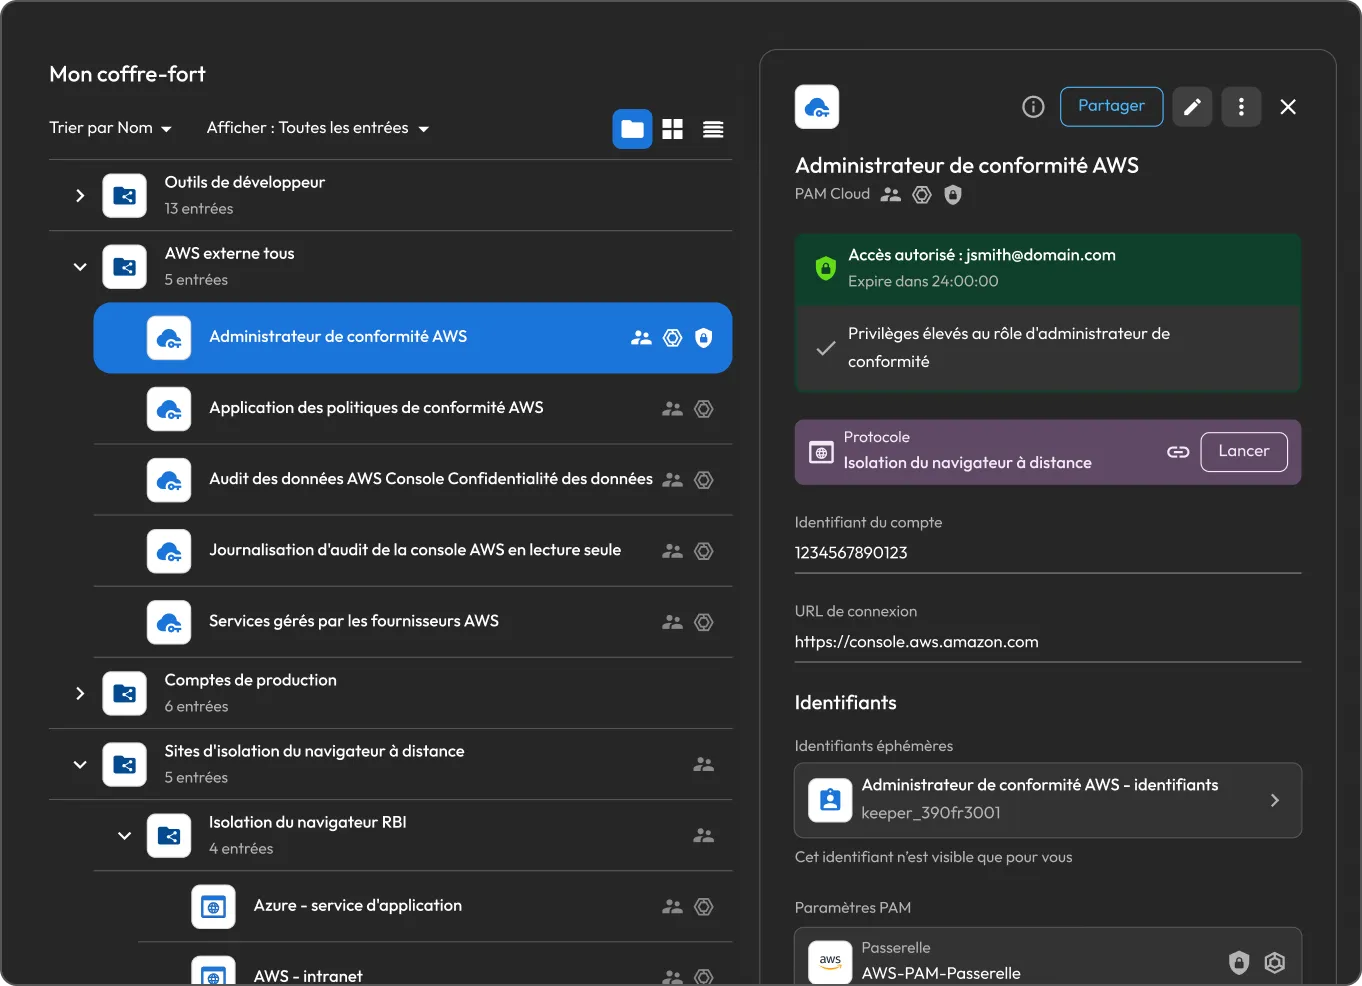
Interface KeeperPAM affichant un accès temporaire de type « AWS Compliance Admin » avec des identifiants éphémères, une expiration à 24 heures et le RBI.

Pourquoi les privilèges permanents mettent les organisations en danger

Vaste surface d’attaque

Chaque compte avec un accès privilégié permanent est une cible. Si l’un d’eux est compromis, l’attaquant peut accéder à des systèmes critiques et des données sensibles.

Accumulation des privilèges

Les utilisateurs accumulent l’accès et le conservent après la fin des projets. Un accès qui devait être temporaire devient permanent, et avec le temps, plus de personnes ont accès à plus d’accès que leur travail ne l’exige.

Mouvement latéral

Les attaquants peuvent utiliser des identifiants volés pour se déplacer d’un environnement à l’autre et augmenter les privilèges, ce qui pourrait entraîner une violation plus large.

Difficile à prouver le moindre privilège

Les auditeurs s’attendent à ce que le moindre privilège soit appliqué. Prouver que personne ne détient un accès permanent inutile est difficile sans un système conçu pour l’appliquer.

Comment KeeperPAM aide à faire respecter l'absence de privilèges permanents

Accorde un accès juste à temps

KeeperPAM élimine les privilèges permanents avec accès JIT. Les utilisateurs obtiennent l’accès nécessaire à une tâche, ne le maintiennent que pendant une fenêtre définie et le perdent automatiquement lorsque cette fenêtre se ferme.

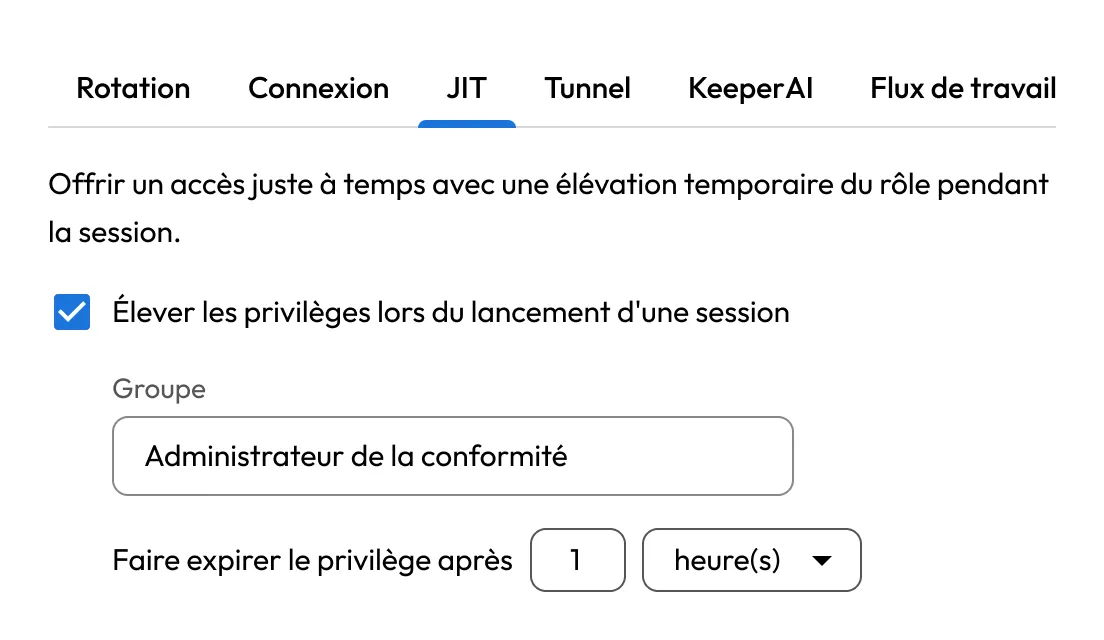
Paramètres JIT de Keeper accordant des privilèges temporaires d'administrateur de conformité au lancement d'une session, avec un accès élevé devant expirer au bout d'une heure.

Nécessite une approbation avant d’obtenir l’accès

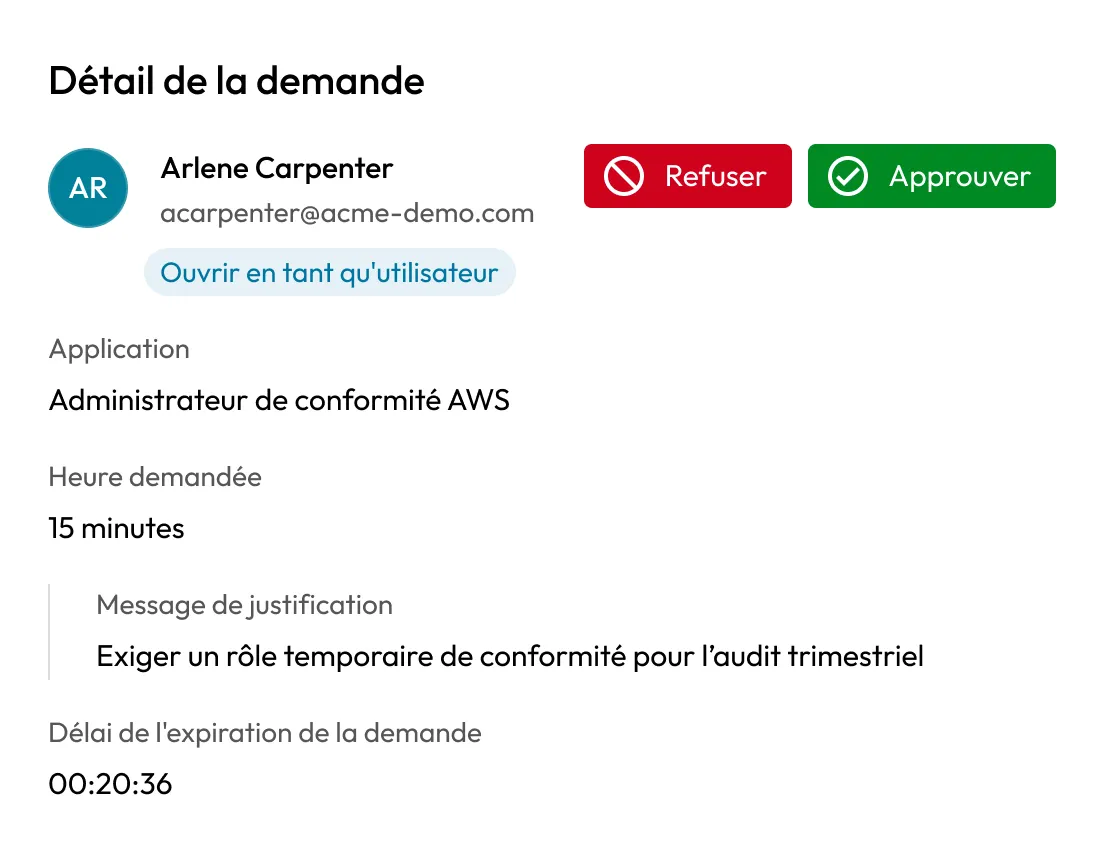
L’accès privilégié n’a pas besoin d’être automatique. KeeperPAM peut faire passer chaque requête par un flux de travail d’approbation, afin qu’un approbateur désigné puisse autoriser l’accès avant son émission. Les demandes peuvent nécessiter une justification et une MFA, et chaque demande, approbation et refus est consignée dans une piste d’audit.

Demande d'accès Keeper affichant un rôle temporaire d'administrateur de conformité AWS nécessitant une approbation, avec la durée demandée, la justification et les options pour approuver ou refuser l'accès.

Injecte des identifiants sans les exposer

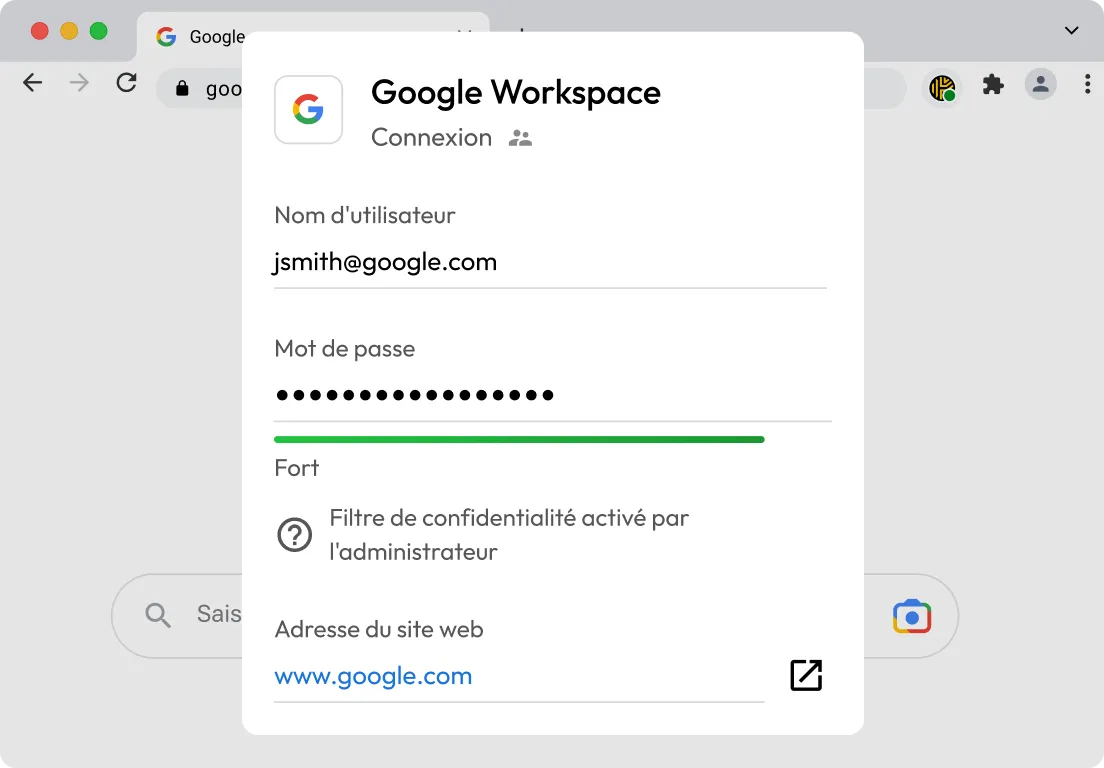
Keeper récupère l’identifiant stocké depuis le coffre-fort Keeper au lancement de la session et l’injecte dans la session via la passerelle Keeper déployée par le client. L’utilisateur ne voit jamais ni ne manipule le secret sous-jacent, réduisant ainsi le risque de vol ou de réutilisation des identifiants.

La fonctionnalité d'injection d'identifiants de Keeper remplit en toute sécurité les champs de connexion à Google Workspace tout en maintenant le mot de passe masqué et invisible pour l'utilisateur.

Provisionne des comptes temporaires et élève les rôles à la demande

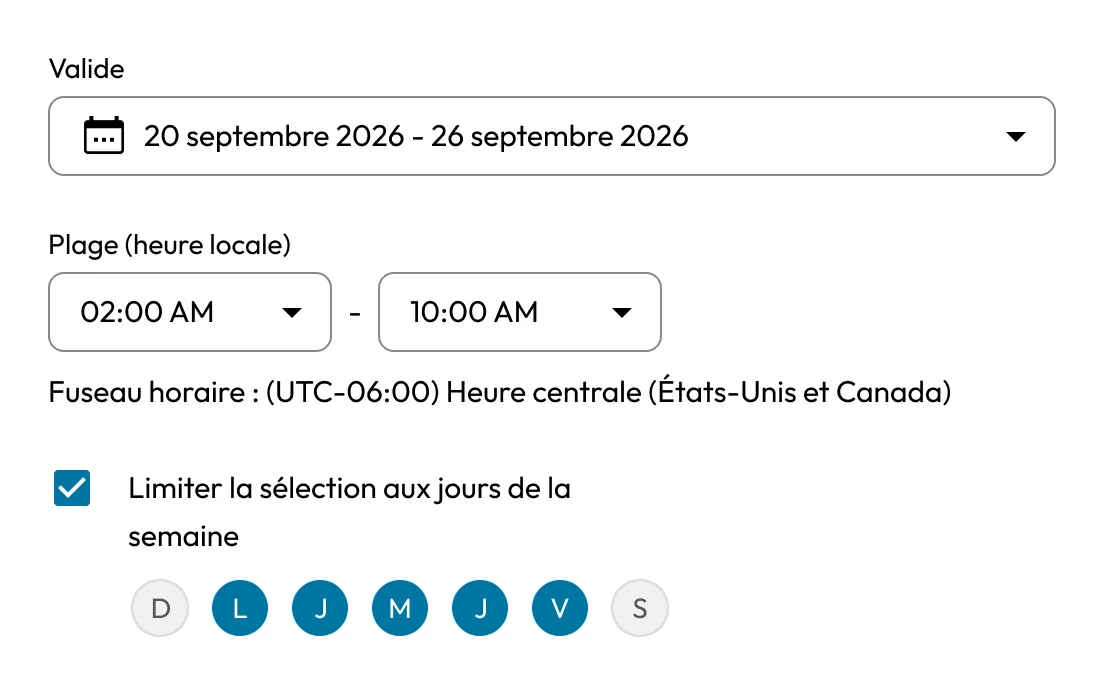
Plutôt que de laisser des comptes privilégiés en place, Keeper peut créer des comptes de courte durée sur le système cible pour la session et les supprimer à la fin de la session. Pour les plateformes cloud et les terminaux, Keeper peut élever le rôle de l’utilisateur pendant toute la durée de la tâche puis le supprimer automatiquement.

Calendrier d'accès Keeper définissant les dates, les heures et les jours de la semaine autorisés pour la création de comptes temporaires et l'élévation des rôles à la demande.

Fait renouveler et met les identifiants à la retraite automatiquement

Keeper découvre des comptes privilégiés et fait tourner leurs identifiants à la demande ou selon un calendrier fixe, donc aucun secret ne reste inchangé pendant des mois.

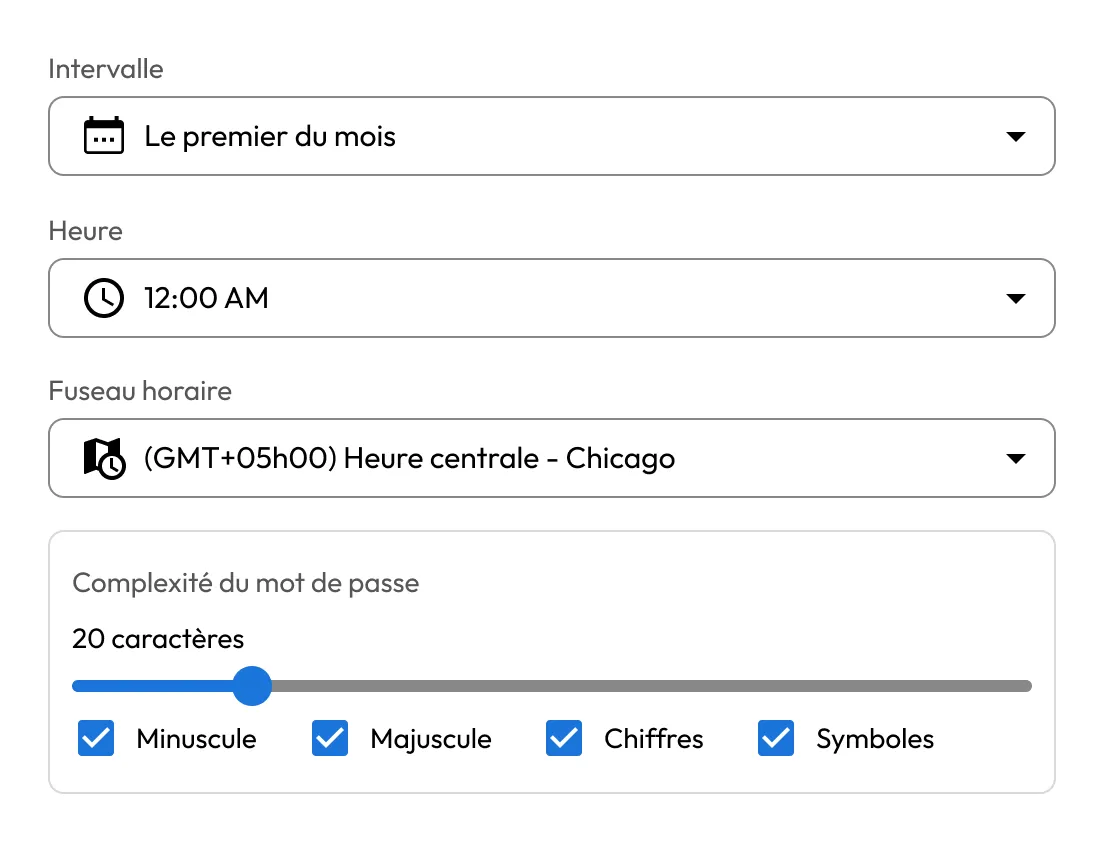
Paramètres de rotation des identifiants Keeper affichant une rotation mensuelle automatisée des mots de passe, avec des options configurables de calendrier et de complexité, pour renouveler et désactiver les identifiants en toute sécurité.

Applique le zero trust aux infrastructures modernes

La passerelle Keeper courte l’accès via une connexion sortante uniquement vers le Keeper Cloud, de sorte qu’aucun port entrant n’est exposé et les systèmes cibles restent non exposés. Le moindre privilège est appliqué de manière cohérente dans l’infrastructure sur site, les environnements hybrides, les plateformes cloud et les bases de données.

Avantages de l’absence de privilèges permanents avec Keeper

Garder les équipes productives

L'absence de privilèges permanents ne doit pas ralentir le travail. Les utilisateurs lancent des sessions vers des cibles autorisées et travaillent avec leurs propres outils natifs — SSH, RDP et clients de bases de données — tandis que les approbations avancent rapidement sans un VPN qui gêne.

Réduire la charge administrative liée à la gestion des comptes privilégiés

Les comptes permanents et les identifiants partagés doivent être inventoriés, provisionnés, tournés et déprovisionnés — généralement manuellement. Keeper automatise ce cycle de vie, créant l’accès lorsqu’il est demandé et le révoquant à la fin d’une tâche.

Simplifier les audits et les rapports

Chaque demande d’accès, approbation et session est automatiquement enregistrée, avec un rapport intégré. Au lieu de collecter manuellement des preuves lors des audits, les équipes de sécurité disposent d’une trace prête à l’emploi qui démontre les contrôles pour des cadres tels que ISO 27001, HIPAA et SOC 2.

Moderniser sans les solutions PAM héritées

Keeper se déploie via une passerelle légère et une architecture zero trust sans VPN ni modification du pare-feu entrant. Sa plateforme unifiée aide les organisations à atteindre l’absence de privilèges permanents sans reconstruire un réseau entier.

Passez à l’absence de privilèges permanents avec Keeper

Foire aux questions

Comment Keeper aide-t-il à éliminer les privilèges permanents ?

KeeperPAM remplace les privilèges permanents par l’accès JIT, fournit des identifiants uniquement lorsque cela est nécessaire et peut créer et supprimer automatiquement des comptes temporaires à chaque session. Les requêtes peuvent être acheminées via des flux de travail d’approbation, et les identifiants statiques restants sont découverts et tournés selon un planning ou à la demande, réduisant ainsi l’accès persistant entre environnements.

Quelle est la différence entre l'absence de privilèges permanents et le moindre privilège ?

Le moindre privilège vise à limiter la portée de l’accès, en donnant à chaque utilisateur uniquement les permissions nécessaires à son rôle. L'absence de privilèges permanents va encore plus loin en limitant également la durée, de sorte que les privilèges nécessaires sont temporairement accordés et supprimés automatiquement. En termes simples, l’accès JIT est ce qui rend possible l’absence de privilèges permanents.

L'absence de privilèges permanents avec Keeper nécessite-elle un VPN ?

Non, Keeper gère l'accès via la passerelle Keeper en utilisant uniquement des connexions sortantes et une architecture zero trust ; ainsi, l'accès JIT peut être fourni sans VPN ni modification des règles de pare-feu entrantes.

Comment l’absence de privilèges permanents soutient-elle la conformité ?

En appliquant en pratique le moindre privilège et en capturant des pistes d’audit détaillées des activités privilégiées, Keeper fournit aux équipes des preuves concrètes pour des audits et des revues. Cela permet de traiter les contrôles d’accès privilégiés dans des cadres tels que ISO 27001, HIPAA, SOC 2 et NIST 800-53.

Retirer l'autorisation d'utilisation de cookiesNous accordons de l'importance à votre vie privée

Nous utilisons des cookies sur notre site pour vous offrir la meilleure expérience de navigation possible, vous proposer des publicités personnalisées sur nos produits et notre contenu, et analyser le trafic sur le site Web. Pour en savoir plus, veuillez consulter notre politique de confidentialité.

Inscrivez-vous pour bénéficier d'un essai gratuit

Acheter maintenant