Remédiez facilement aux détections Wiz grâce à Keeper

Wiz identifie les identités exposées, les voies d’accès risquées et les mauvaises configurations du cloud. KeeperPAM® transforme les résultats pertinents en rotation d’identifiants, en accès géré ou en accès JIT, puis renvoie l’état de remédiation à Wiz.

Graphique d’intégration Keeper et Wiz montrant le logo Wiz connecté au logo Keeper.

De la détection dans le cloud à la remédiation vérifiée

Wiz identifie les identités exposées, les voies d’accès risquées et les mauvaises configurations du cloud. Keeper Cloud Security intègre les résultats pertinents dans KeeperPAM, les associe aux identités et infrastructures, et les transforme en remédiation suivie via des rotation d'identifiants, des accès gérés ou JIT. Keeper Encrypter sécurise l’échange tout en préservant l’architecture zero knowledge de Keeper.
Comment fonctionne le flux de travail Keeper + Wiz

1. Conclusion envoyée à Keeper

Un administrateur envoie une découverte relative à une identité ou à des identifiants, issue de Wiz, vers Keeper. Elle arrive dans le tableau de bord de sécurité cloud avec son contexte intact — pas d’exportation ni de changement d’outil.

2. Ressource affectée intégrée

Un administrateur Keeper associe la découverte à une ressource KeeperPAM existante, ou bien intègre une nouvelle identité, machine, base de données, répertoire, navigateur distant ou ressource cloud. Les identités cloud compromises peuvent être intégrées directement en tant qu'entrées utilisateur PAM.

3. Contrôle approprié appliqué

Appliquez la mesure de contrôle adaptée au risque : renouvelez les identifiants, accordez un accès limité dans le temps via des processus d’approbation, ou facilitez l’établissement d’une session surveillée par le biais de connexions.

4. Résolution vérifiée

Après la remédiation, Keeper marque la découverte en cours et informe Wiz. Wiz valide la correction lors de son scan suivant et renvoie la découverte résolue à Keeper.

Tout ce dont vous avez besoin pour agir suite à une découverte de Wiz

Faire renouveler les identifiants compromis

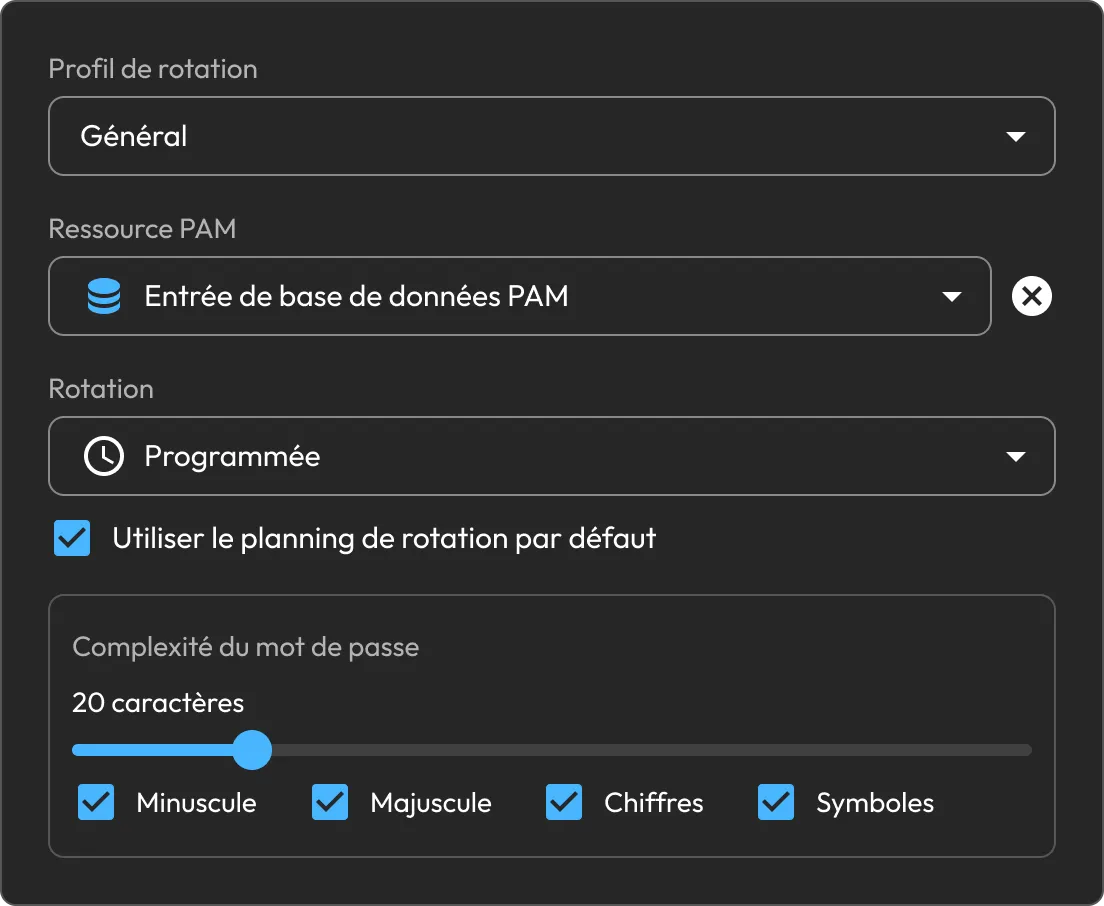
Renouvelez les identifiants obsolètes ou compromis et stockez les nouveaux identifiants dans le coffre-fort Keeper, sans avoir à copier des secrets entre différents outils ni à recourir à un processus externe.

Paramètres de rotation des mots de passe Keeper affichant la rotation planifiée des identifiants de la base de données PAM et les options de complexité des mots de passe.

Remplacer l’accès permanent par le JIT

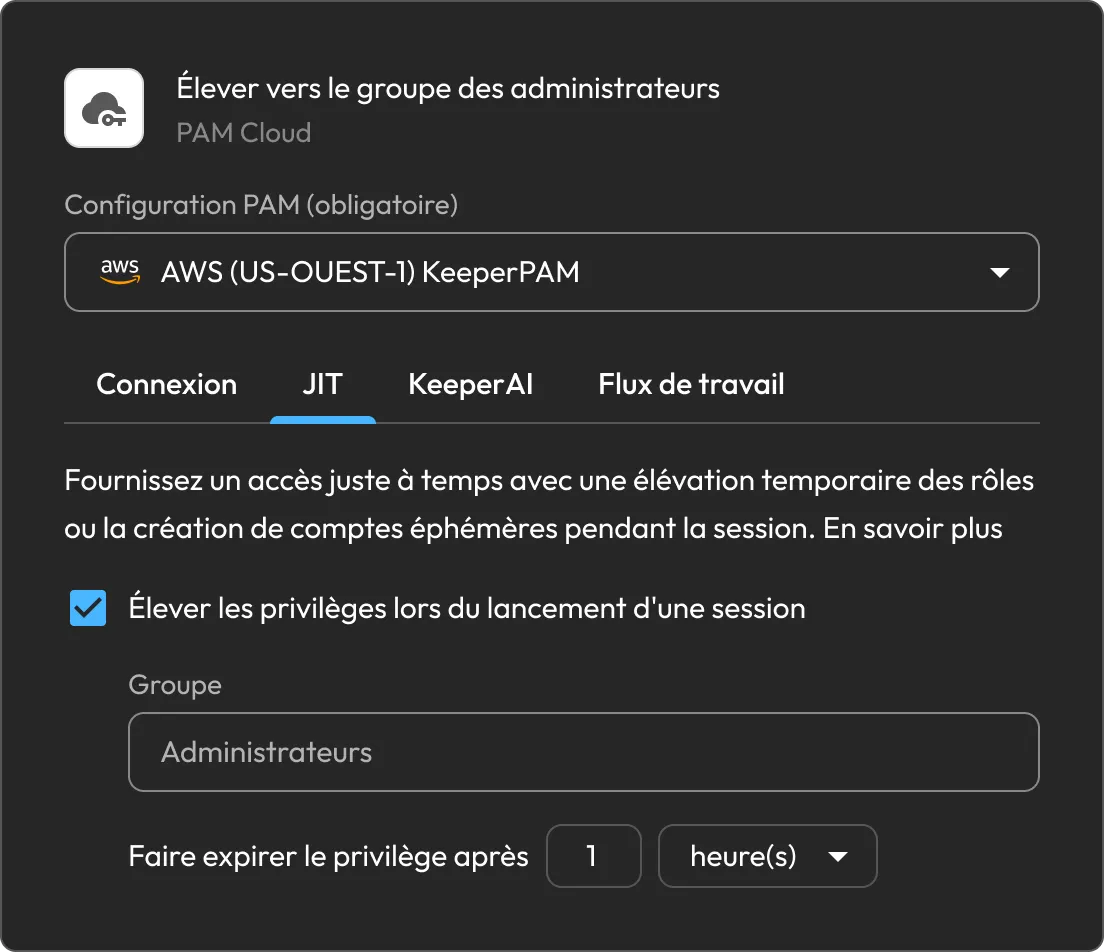
Accordez un accès limité dans le temps via des flux de travail d’approbation, des fenêtres d’accès définies, des enregistrements et une MFA, sans laisser de privilèges permanents.

Paramètres d’accès JIT de Keeper indiquant une élévation temporaire des privilèges vers le groupe des administrateurs pour une durée d’une heure.

Faciliter l’accès sans exposer les identifiants

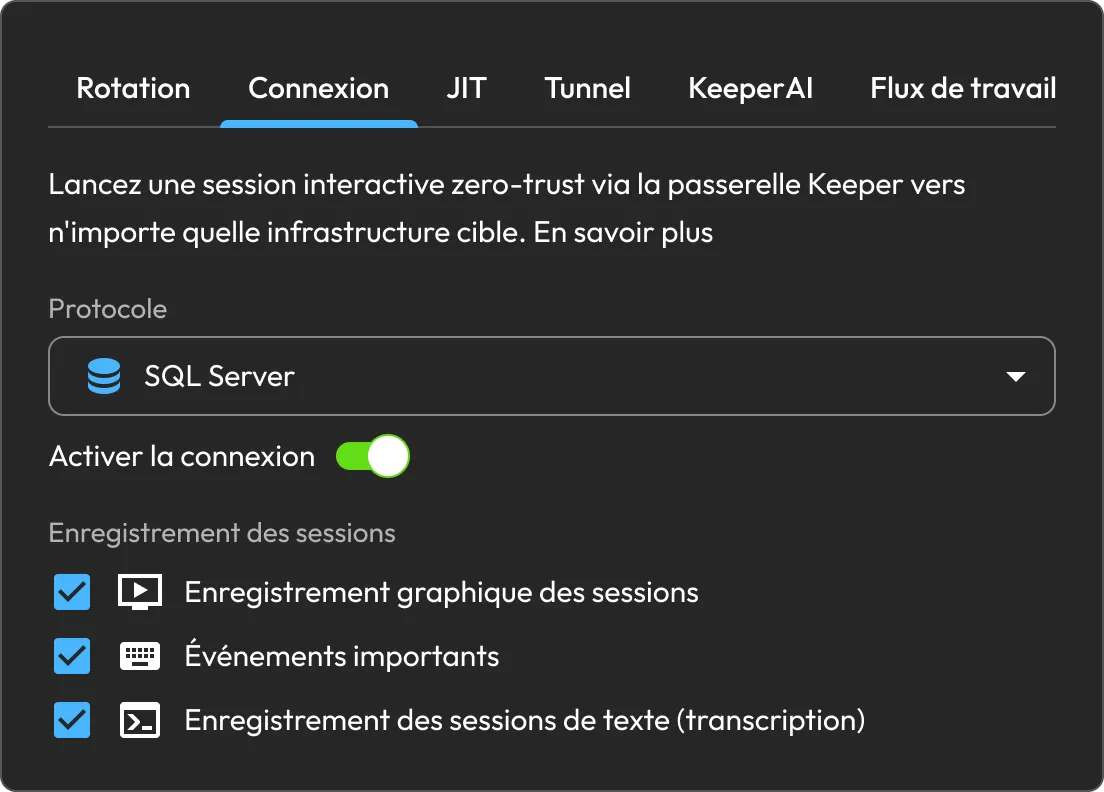
Configurez « Gérer les accès » pour lancer une session interactive zero trust via la passerelle Keeper, sans exposer à l’utilisateur les identifiants sous-jacents.

Paramètres de connexion KeeperPAM affichant l'enregistrement de sessions SQL Server, avec l'enregistrement graphique, les événements clés et l'enregistrement textuel activés.

Intégrer les ressources concernées

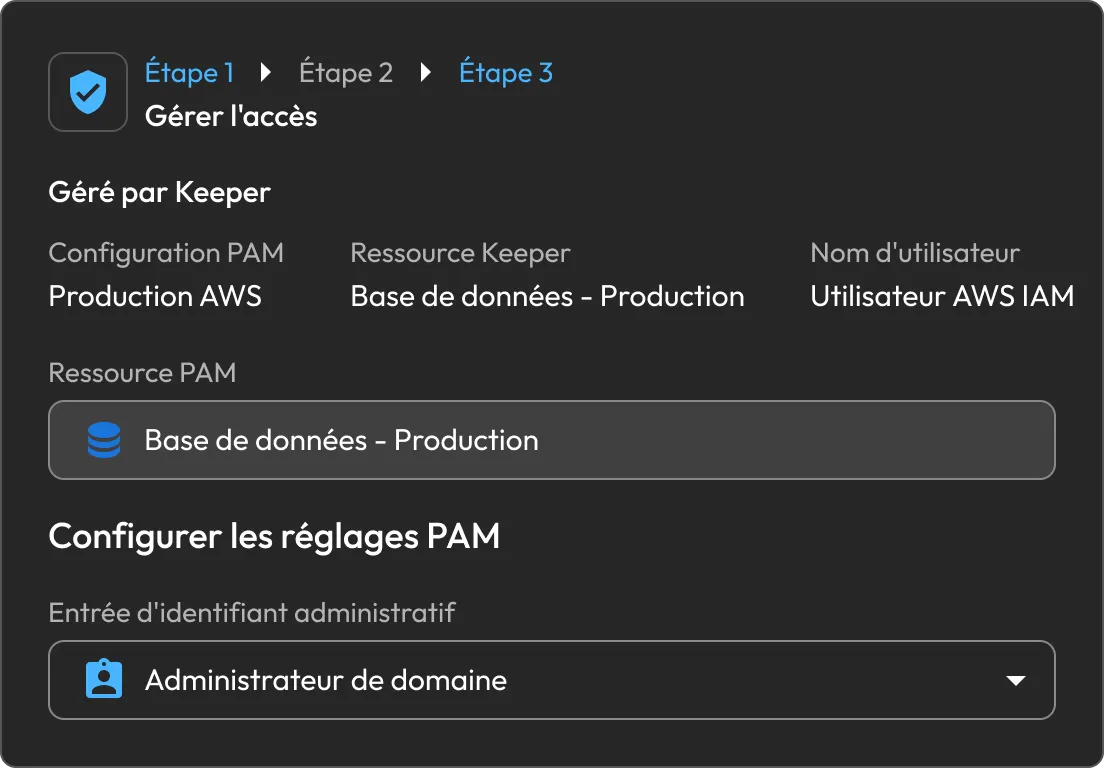
Intégrez l’identité concernée, la machine, la base de données, l’annuaire ou la ressource cloud sous la gouvernance KeeperPAM directement à partir de la conclusion.

Flux de travail de gestion des accès Keeper affichant une ressource PAM de base de données de production et la configuration des identifiants d'administrateur.

Suivre chaque découverte au même endroit

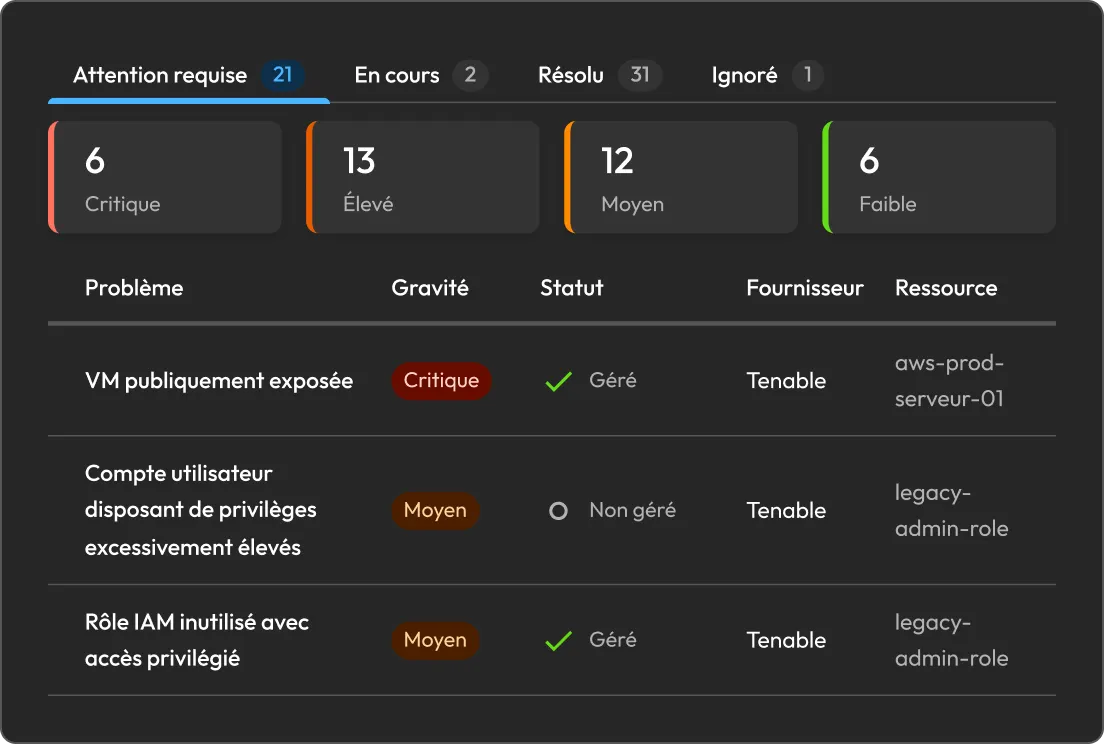
Examinez les résultats et suivez l’état des remédiations dans le tableau de bord de sécurité du cloud. Les résultats abordés passent à En cours ; après que Wiz ait validé la correction, ils passent à Résolu.

Tableau de bord de remédiation des risques de Keeper présentant les résultats de sécurité Tenable par gravité, statut et ressource.

Protéger l’intégration avec Keeper Encrypter

Utilisez Keeper Encrypter comme un service Docker auto-hébergé dans votre environnement. Il reçoit les webhooks Wiz et chiffre les charges utiles d’intégration avec une clé AES 256 bits gérée par le client stockée dans Keeper.

Graphique Keeper Security montrant les identités, les appareils et l’accès web passant par des contrôles de sécurité centralisés vers une protection vérifiée.

Conçu pour les équipes qui prennent en charge le risque cloud

Opérations de sécurité

Transformez les résultats de Wiz en flux de travail de remédiation cohérents. Renouvelez les identifiants, restreignez l’accès ou les ressources embarquées, et raccourcissez le temps entre la détection et la résolution.

Cloud et DevOps

Placez les ressources cloud non gérées sous gouvernance dès la découverte elle-même. Ajoutez des approbations et un accès JIT, puis standardisez l’accès sécurisé via des connexions et des tunnels.

Conformité

Gardez le statut de remédiation aligné entre Keeper et Wiz. Les résultats progressent de la revue à En cours et à Résolus à mesure que le flux de travail de remédiation progresse.

Transformez les résultats cloud en correctifs vérifiés

Disponible pour les clients ayant un abonnement KeeperPAM actif. Déployez Keeper Encrypter, connectez Wiz et gérez les résultats comme des corrections suivies avec un statut aligné sur les deux systèmes.

Foire aux questions

Que permet l’intégration entre Keeper et Wiz ?

Wiz envoie les résultats pertinents à Keeper Cloud Security. Un administrateur Keeper associe la ressource concernée et applique la rotation des identifiants, la gestion des accès ou le JIT. Keeper signale l’état de la remédiation à Wiz, et Wiz valide la correction lors de son analyse suivante.

Quelles conclusions de Wiz puis-je corriger dans Keeper ?

Résultats pertinents de Wiz pouvant être traités par la rotation des identifiants, une intégration encadrée ou un renforcement des contrôles sur les accès privilégiés.

Comment Keeper peut-il remédier à une conclusion ?

En renouvelant l’identifiant exposé, en accordant un accès limité dans le temps soumis à approbation, ou en facilitant un accès supervisé via les connexions. Les contrôles peuvent être utilisés individuellement ou combinés pour correspondre au risque.

Comment le statut de la remédiation reste-t-il synchronisé ?

Après la remédiation, Keeper marque la découverte en cours et informe Wiz. Lorsque le prochain cycle de validation de Wiz confirme que le risque est résolu, Wiz renvoie la découverte résolue à Keeper.

Retirer l'autorisation d'utilisation de cookiesNous accordons de l'importance à votre vie privée

Nous utilisons des cookies sur notre site pour vous offrir la meilleure expérience de navigation possible, vous proposer des publicités personnalisées sur nos produits et notre contenu, et analyser le trafic sur le site Web. Pour en savoir plus, veuillez consulter notre politique de confidentialité.

Inscrivez-vous pour bénéficier d'un essai gratuit

Acheter maintenant