Transformer les résultats de Tenable en accès gouvernés

Connectez Tenable Cloud Security à KeeperPAM® pour intégrer certaines données d’identité et d’accès dans un flux de travail guidé de remédiation — puis maintenez l’alignement des progrès sur les deux plateformes.

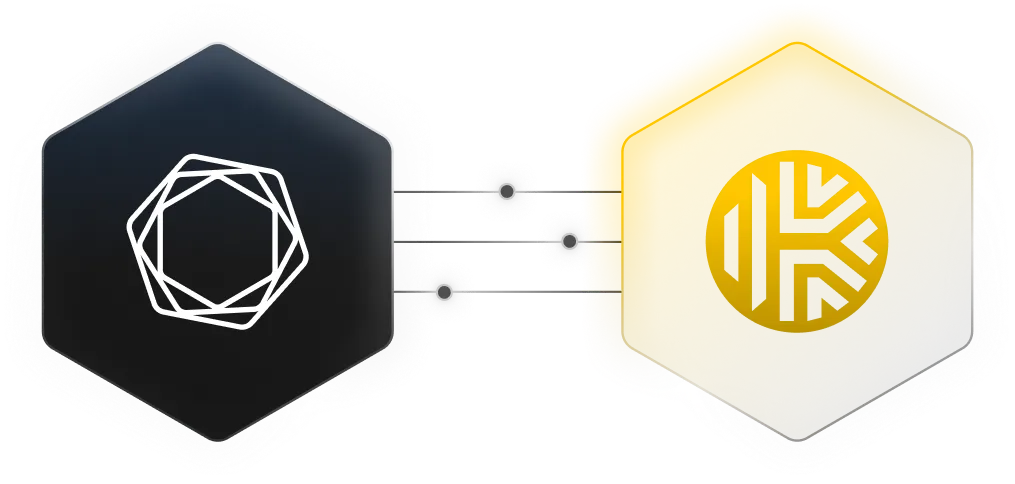
Graphique d’intégration Keeper montrant Tenable connecté au logo Keeper.

De l’analyse de l’exposition à l’action d’accès privilégié

Tenable donne aux équipes le contexte nécessaire pour comprendre et prioriser l’exposition au cloud. L’intégration Keeper intègre des résultats sélectionnés d’identité et d’accès dans KeeperPAM, où les administrateurs peuvent prendre en charge les ressources concernées et appliquer les contrôles appropriés — qu’il s’agisse de la rotation des identifiants ou de la mise en place d’accès gérés ou juste-à-temps. Keeper renvoie ensuite le statut de remédiation à Tenable, maintenant les deux équipes alignées.
Comment fonctionne l’intégration Keeper + Tenable

1. Envoyer une conclusion

Un administrateur Tenable examine une découverte relative à une identité ou à un accès, puis la transmet à Keeper. Le tableau de bord de Cloud Security reçoit la conclusion avec sa gravité, sa ressource affectée et son contexte Tenable.

2. Cartographier la ressource

Un administrateur Keeper associe ou intègre la ressource concernée et, si nécessaire, lie une entrée utilisateur PAM afin que le problème identifié puisse être traité à l’aide des contrôles de KeeperPAM.

3. Appliquer des contrôles d’accès

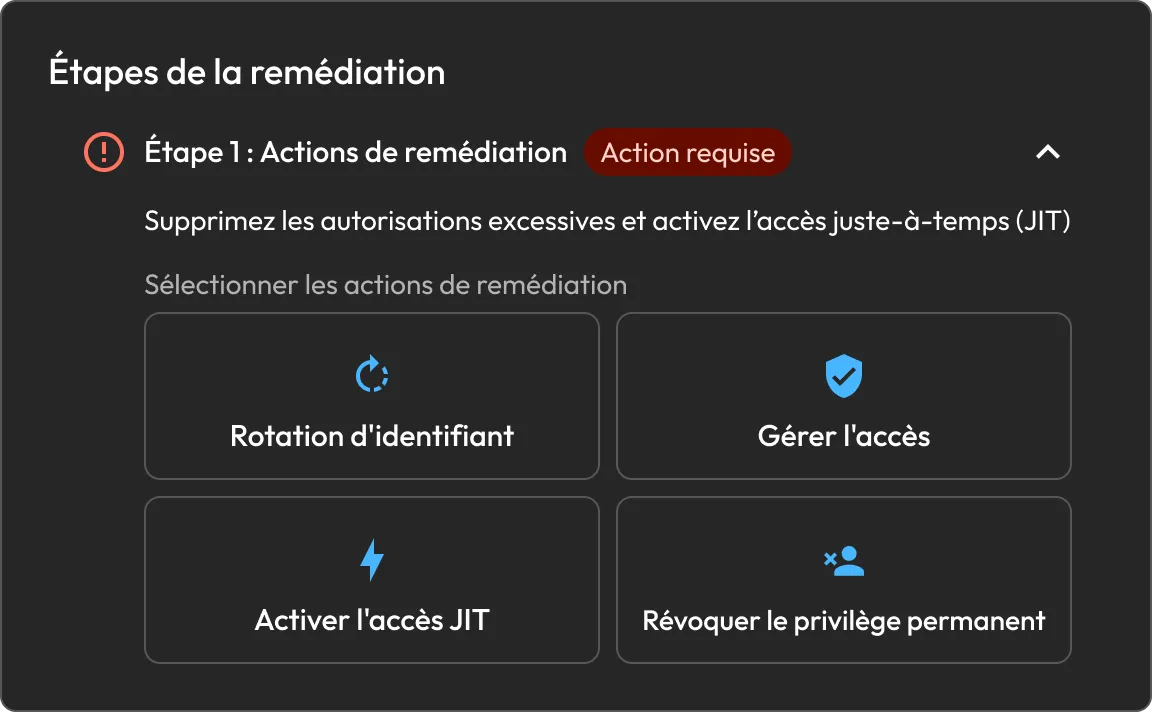
Choisissez la réponse qui correspond à la conclusion : faites renouveler l’identifiant, gérez l’accès via une session zero trust, activez l’accès JIT ou supprimez les privilèges permanents. Plusieurs actions peuvent être combinées.

4. Fermer la boucle

Après le traitement des actions, Keeper met à jour la conclusion comme Résolue. Le nouveau statut apparaît automatiquement dans Tenable, donc les équipes de sécurité partagent la même entrée de remédiation.

Contrôles des accès privilégiés pour les résultats Tenable

Renouveler l’identifiant

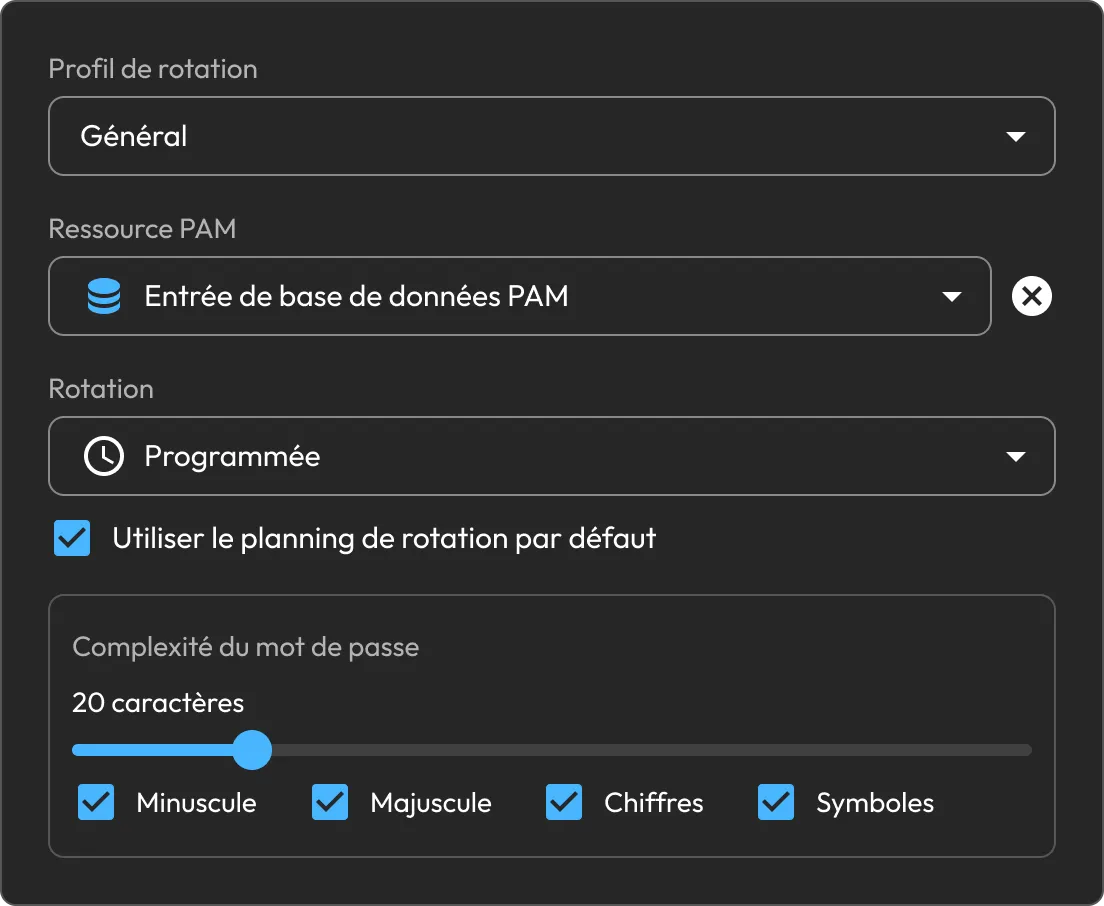
Faites renouveler un identifiant concerné à la demande et stockez le remplacement en sécurité dans le coffre-fort Keeper. Personnalisez la complexité du mot de passe pour la réponse immédiate, puis ajoutez un planning pour maintenir les identifiants à jour au fil du temps.

Paramètres du profil de rotation Keeper, illustrant une rotation planifiée des mots de passe de base de données (PAM) avec des options de complexité activées.

Révoquer le privilège permanent

Examinez les groupes et les rôles déjà assignés à un utilisateur PAM intégré, sélectionnez l’accès qui n’est plus nécessaire et supprimez-le directement du flux de travail de remédiation.

Le panneau des étapes de remédiation de Keeper montrant les actions pour faire renouveler les identifiants, gérer l’accès, activer l’accès JIT et supprimer les privilèges permanents.

Activer l’accès juste-à-temps (JIT)

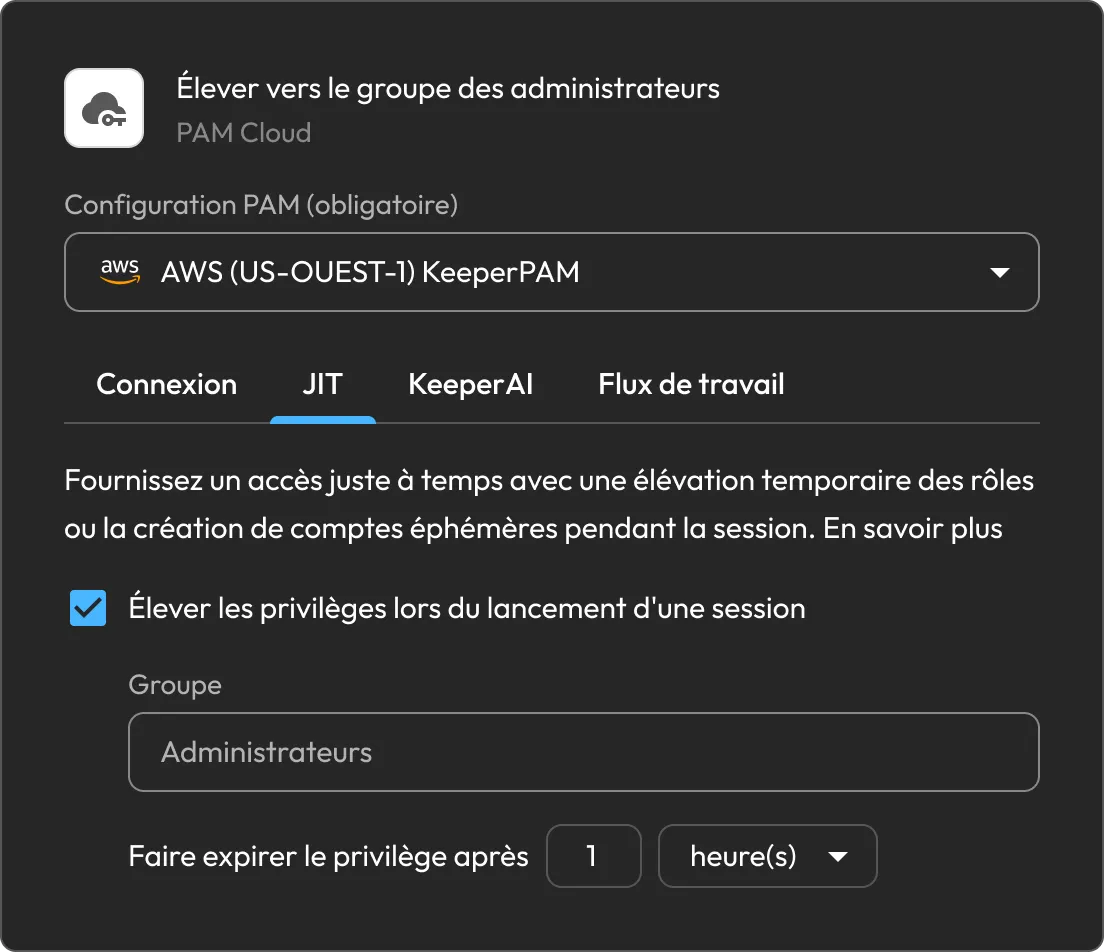
Remplacez l’accès permanent par un privilège à durée limitée. Keeper peut créer un compte éphémère ou élever un compte existant uniquement pour la connexion approuvée. Les flux de travail peuvent limiter la durée, nécessiter des approbateurs, imposer la MFA, enregistrer les entrées et enregistrer une raison ou un numéro de ticket.

Gérer l'accès

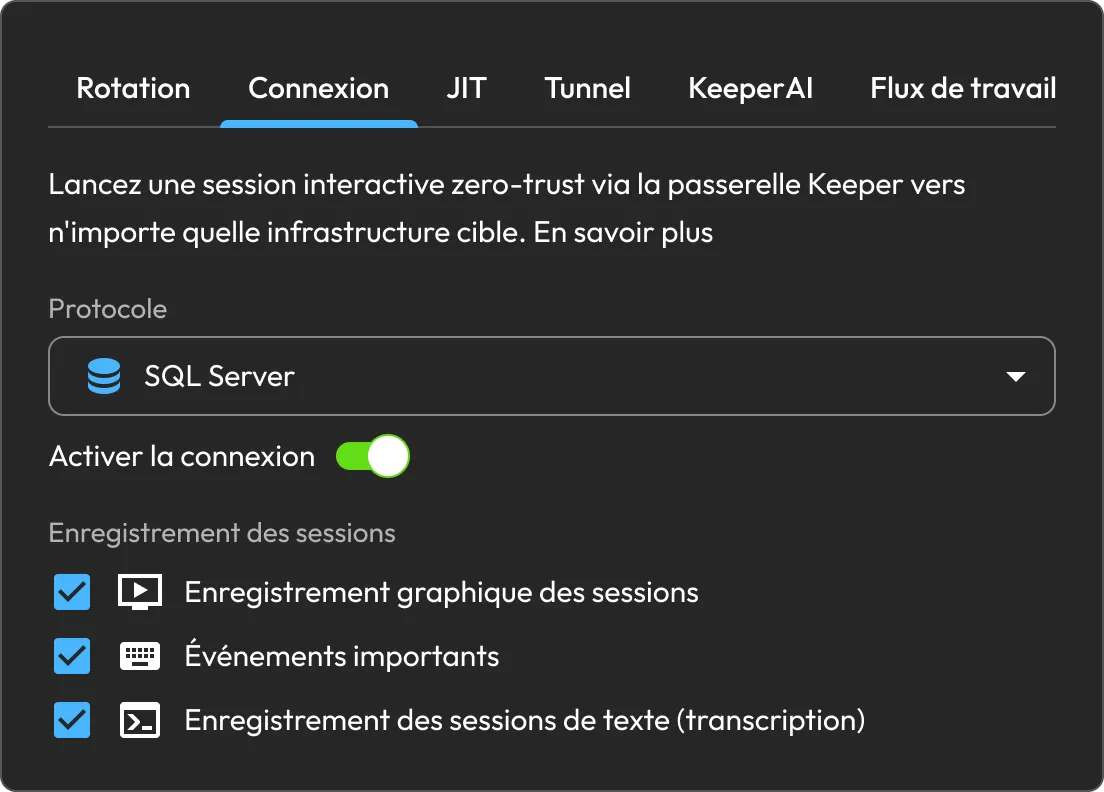
Route access to the affected resource through KeeperPAM Gateway in a zero-trust session, without revealing the credential to the user. Connections can be configured with graphical, key-event or text recording for auditability.

Paramètres de connexion Keeper indiquant que les options d’enregistrement des sessions SQL Server sont activées.

Intégration des ressources

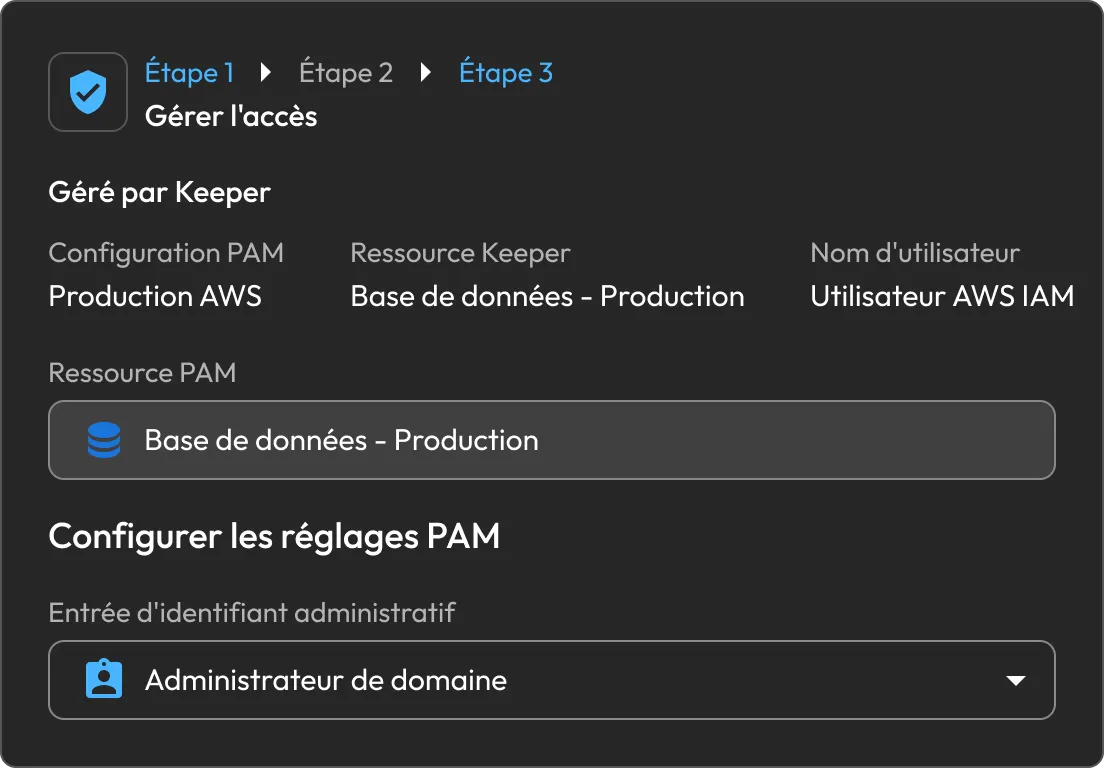
Associez le résultat à l'entrée KeeperPAM appropriée : base de données PAM, machine, répertoire, navigateur distant, cloud ou utilisateur. Pour une identité cloud compromise, un utilisateur PAM peut être intégré directement.

Flux de travail de gestion d'accès Keeper présentant les paramètres des ressources PAM et des identifiants administratifs.

Tableau de bord de sécurité cloud

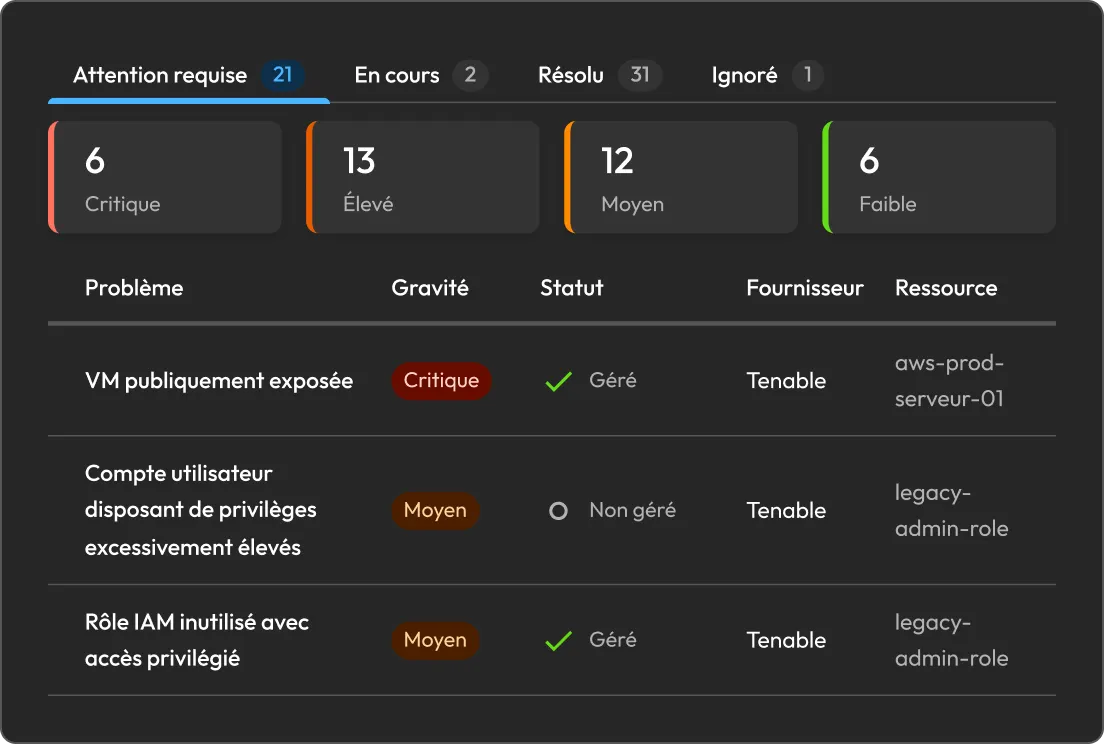
Rassemblez les résultats de Tenable dans une seule file d’attente de remédiation en conservant leur gravité et le contexte des prestataires. Filtrez par date, gravité, état ou étiquettes, et suivez l’avancement, depuis « Nécessite une intervention » jusqu’à « Résolu ».

Le tableau de bord de sécurité cloud de Keeper affiche les problèmes de sécurité cloud priorisés selon la gravité, le statut, le fournisseur et la ressource.

Keeper Encrypter

Keeper Encrypter reçoit les webhooks Tenable dans votre environnement et chiffre les données d’intégration avant qu’elles n’atteignent Keeper. Cela préserve l’architecture zero knowledge de Keeper tout au long du flux de travail.

Zero Trust. Zero Knowledge. Zéro exception.

Foire aux questions

Pourquoi utiliser Tenable et Keeper ensemble ?

Tenable fournit le contexte d’exposition utilisé par les équipes pour identifier et prioriser les risques. Keeper étend ce flux de travail avec un accès privilégié régi, incluant les rotations des identifiants, les sessions gérées et l’accès JIT. Les mises à jour de statut partagées permettent aux équipes de sécurité et de PAM de travailler sur la même entrée.

Quelles conclusions peuvent être corrigées ?

Des constats d’identité et d’accès pouvant être traités via la rotation des identifiants, l’intégration des ressources, l’accès géré, l’accès JIT ou la suppression des privilèges permanents.

Qu’est-ce que le Keeper Encrypter et comment protège-t-il l’intégration ?

Keeper Encrypter est un service auto-hébergé qui reçoit des webhooks Tenable dans votre environnement et chiffre les données d’intégration avant de les envoyer à Keeper, préservant l’architecture zero knowledge.

Comment les progrès de la remédiation sont-ils suivis ?

Chaque découverte porte un statut dans la Sécurité Cloud : en cours, résolu, ignoré ou échoué. Les administrateurs peuvent examiner l’état actuel, réessayer une action ou sélectionner une autre voie de remédiation si nécessaire.

Retirer l'autorisation d'utilisation de cookiesNous accordons de l'importance à votre vie privée

Nous utilisons des cookies sur notre site pour vous offrir la meilleure expérience de navigation possible, vous proposer des publicités personnalisées sur nos produits et notre contenu, et analyser le trafic sur le site Web. Pour en savoir plus, veuillez consulter notre politique de confidentialité.

Inscrivez-vous pour bénéficier d'un essai gratuit

Acheter maintenant