Étendre l’accès à Teams avec le chiffrement zero knowledge
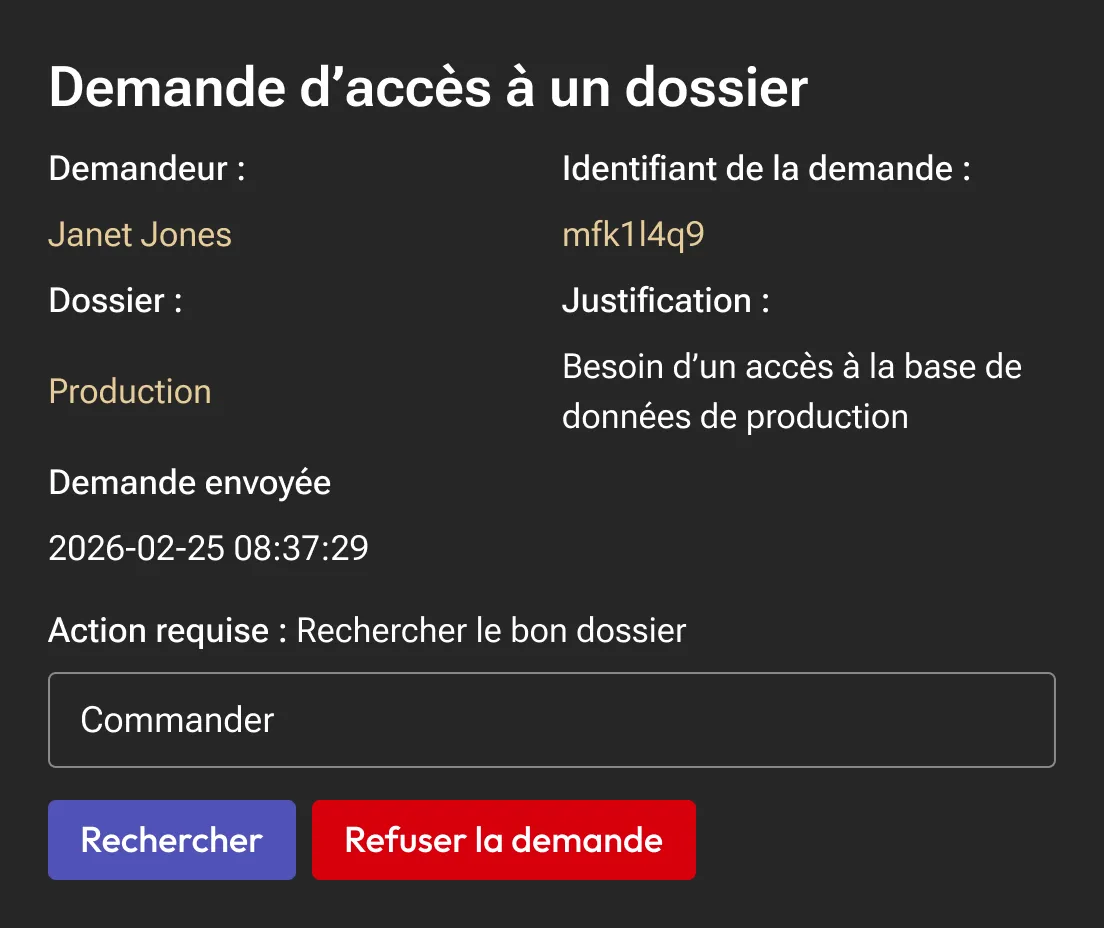
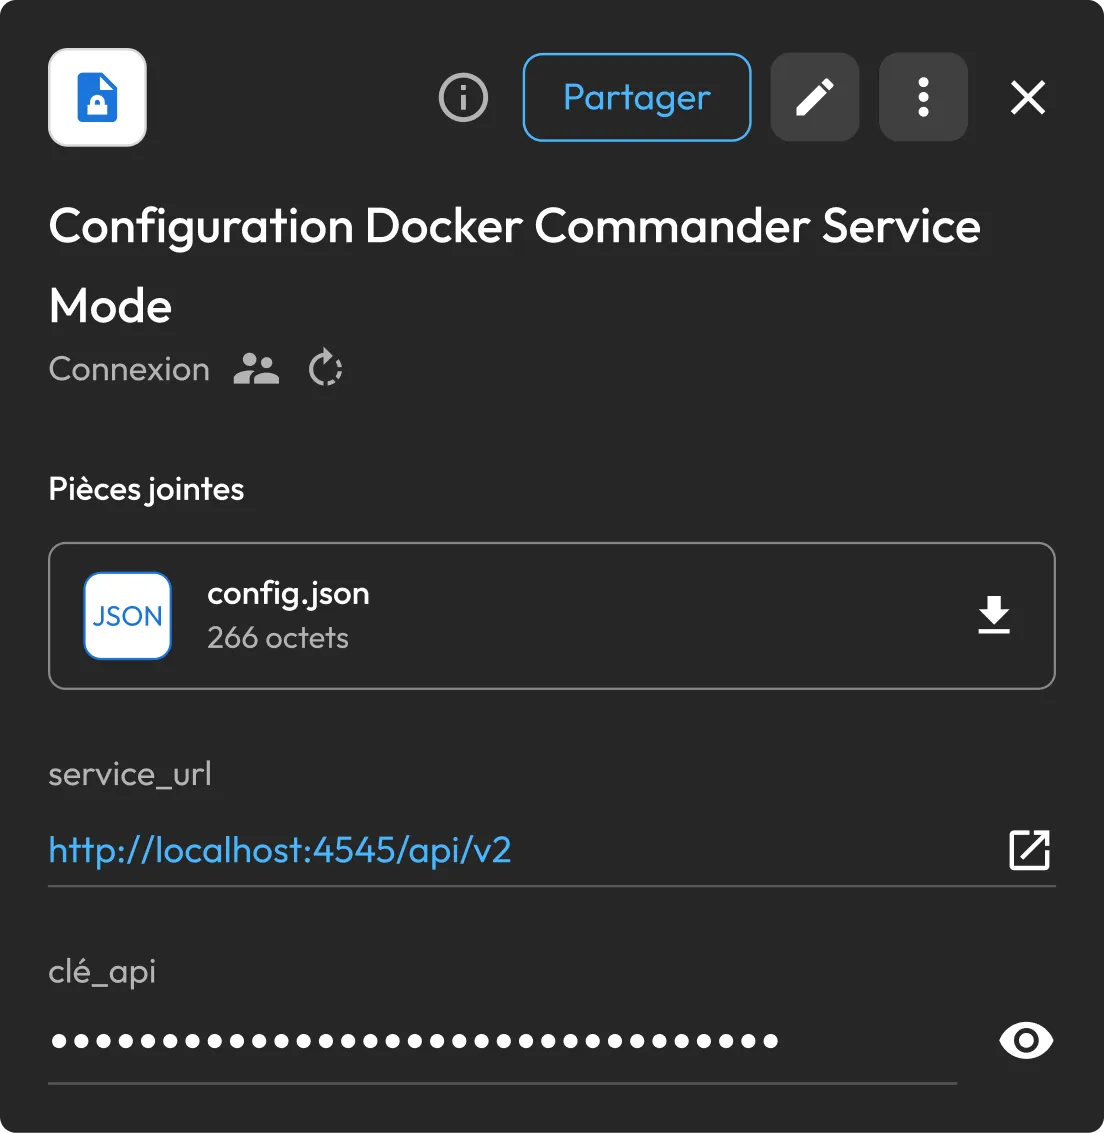
Le flux de travail Teams de Keeper est déployé dans votre propre environnement, permettant aux organisations d’étendre un accès sécurisé à Microsoft Teams tout en respectant l’architecture zero knowledge de Keeper. L’agent Teams et Keeper Commander® fonctionnent dans des conteneurs Docker hébergés dans votre infrastructure et communiquent avec le cloud Microsoft Teams via une connexion sortante que vous contrôlez.
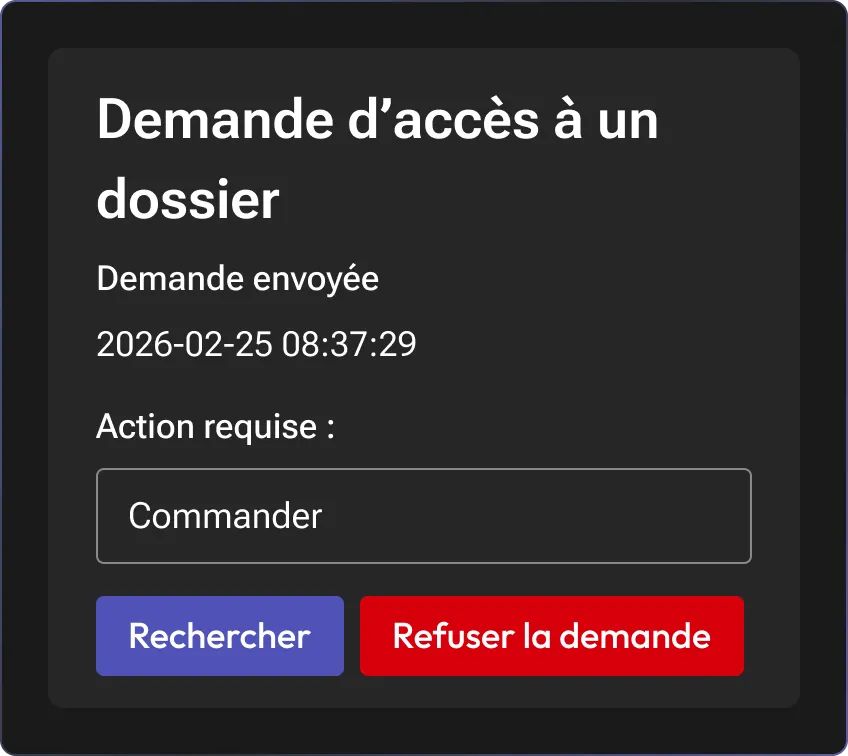
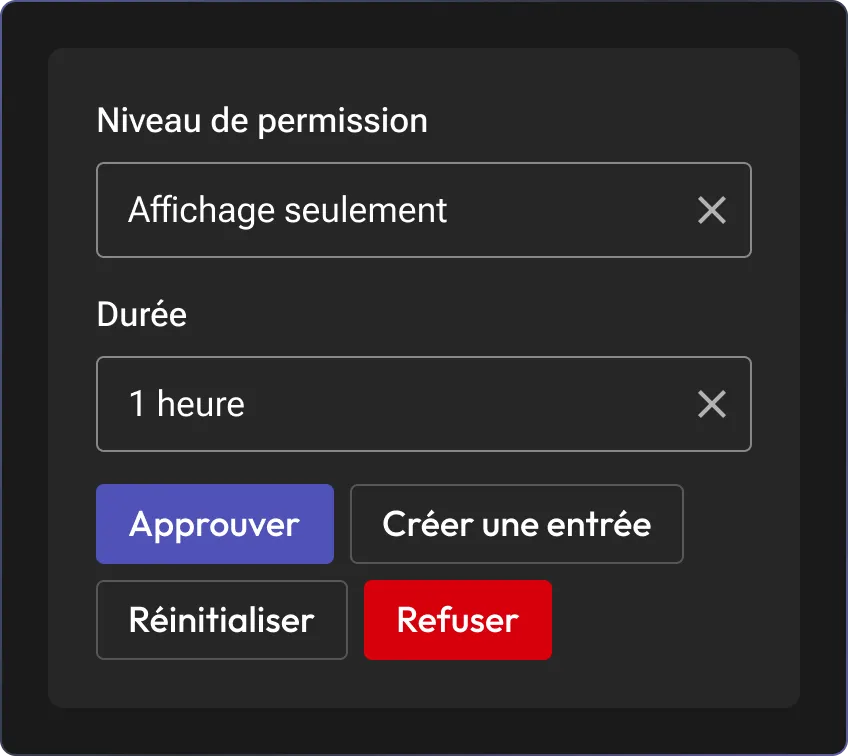
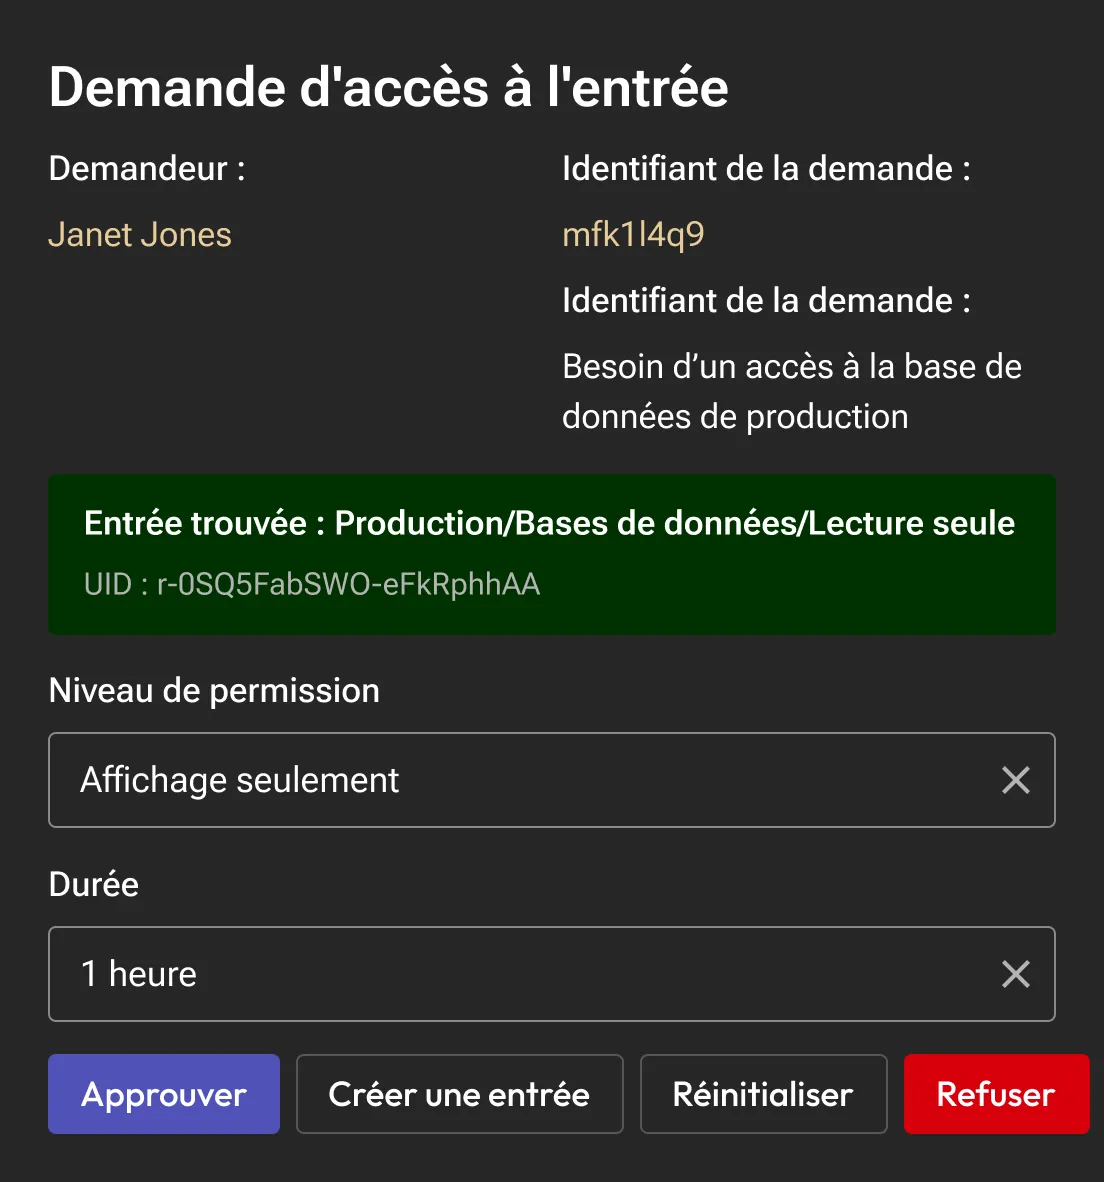
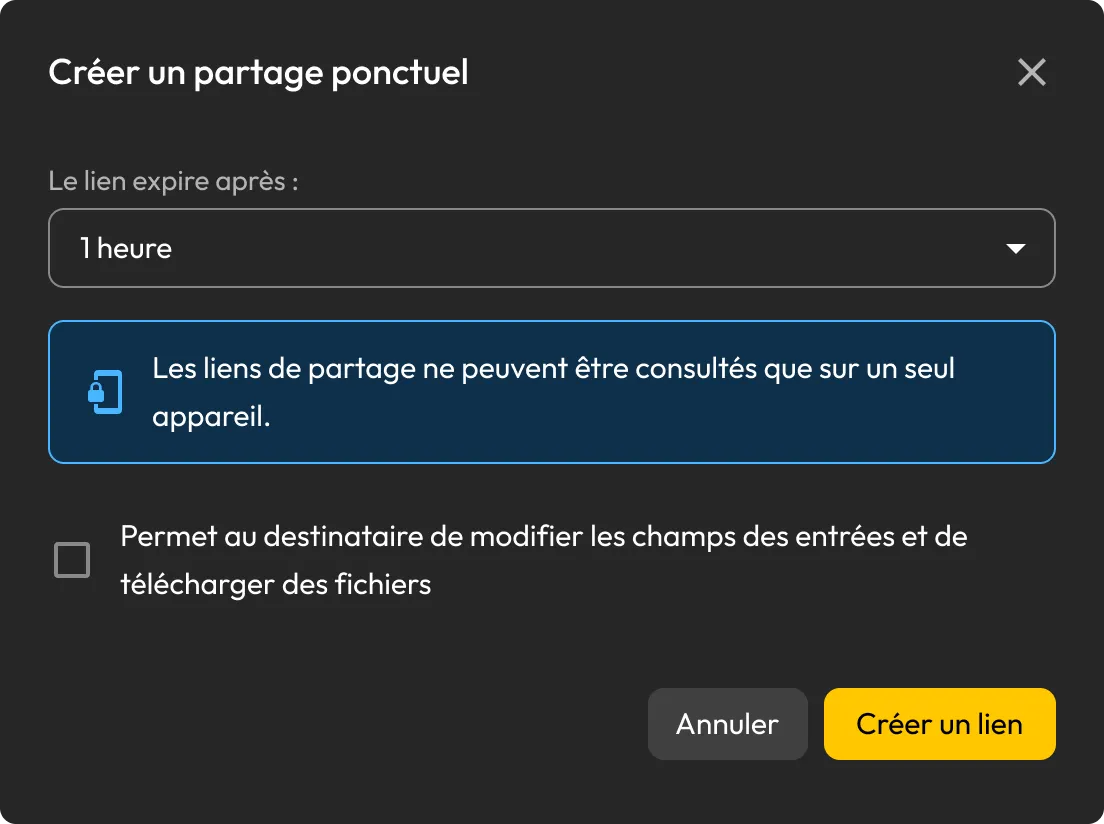
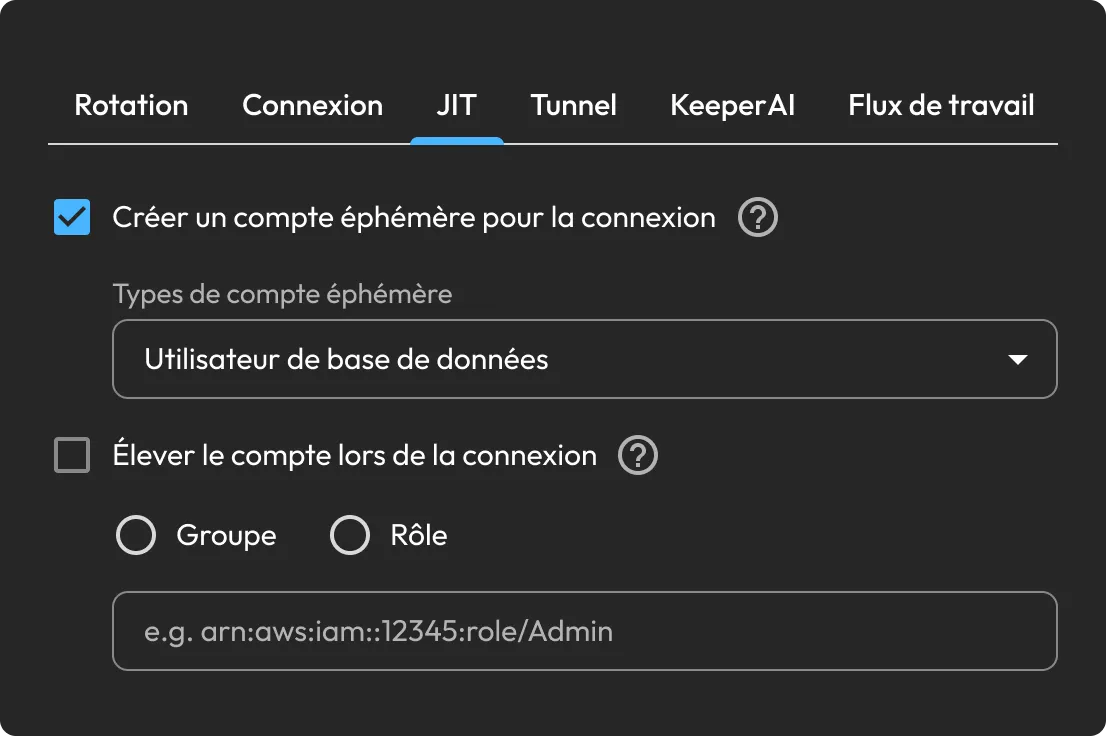
Les clés de chiffrement restent sous votre contrôle, garantissant que les secrets restent chiffrés tout au long du flux de travail et que personne — pas même Keeper — ne puisse accéder à aucune donnée. Le flux de travail Teams aide les organisations à implémenter l’absence de privilèges permanents (ZSP) en permettant aux utilisateurs de demander des accès éphémère, d’obtenir des approbations et d’appliquer automatiquement des permissions limitées dans le temps sans exposer les identifiants. Puisque l’application Teams est publiée uniquement dans le catalogue privé de votre organisation, elle n’est pas listée dans le magasin public Microsoft Teams.