Apportez votre coffre-fort Keeper à ServiceNow

Keeper et ServiceNow travaillent ensemble pour que vos secrets restent dans le coffre-fort et soient utilisés là où votre équipe travaille. Keeper résout les identifiants pour les emplois ServiceNow à l’exécution, envoie des alertes de sécurité sous forme de tickets d’incident et accorde un accès au coffre-fort via les demandes et approbations ServiceNow. Allumez ce dont vous avez besoin.

Graphique d’intégration Keeper ServiceNow montrant le logo ServiceNow connecté au logo Keeper.

Résoudre les identifiants à l’exécution

ServiceNow Discovery, Orchestration et Service Mapping s'authentifient à l'aide de secrets issus de votre coffre-fort Keeper, récupérés via Keeper Secrets Manager au moment de l'exécution d'une tâche. L’instance ne stocke jamais d’identifiant. Il ne contient qu’une référence, et le serveur MID résout cette référence contre votre coffre-fort lorsque l’identifiant est nécessaire.

Aucun identifiant sur l'instance

ServiceNow stocke un ID d'identifiant et un type. Le secret utilisable reste dans Keeper.

Conçu pour zero knowledge

Le résolveur recherche et déchiffre vos entrées localement, en ne récupérant que ce dont la tâche a besoin.

Correspondance et mise en association flexibles

Associez une entrée par UID ou par type:title, et associez une entrée Keeper à n’importe quel type d’identifiant à l’aide de mid_ champs indiqués.

Gérer l’accès aux coffres-forts depuis ServiceNow

Keeper Commander®, un outil en ligne de commande, fonctionne en mode service sur le serveur MID, gérant les opérations du coffre-fort via IntegrationHub de ServiceNow, Flow Designer et un portail de catalogue de services. Les utilisateurs demandent l’accès, les approbateurs l’accordent ou le refusent, et les entrées se déplacent sans que personne ne quitte ServiceNow.

Demandes et approbations en libre-service

Demandez l’accès à une entrée principale ou à un dossier, ou un partage ponctuel, puis faites passer par un groupe d’approbation avant que l’accès ne soit accordé ou révoqué.

Stocker et rechercher depuis ServiceNow

Ajoutez des identifiants, des informations de connexion aux bases de données et aux serveurs, des clés SSH, des licences logicielles, des notes sécurisées et bien plus encore au coffre-fort, et effectuez des recherches parmi les entrées et dossiers existants.

Approbations EPM et rotation PAM

Approuvez ou refusez les demandes Endpoint Privilege Manager et effectuez une rotation automatique du mot de passe sur une entrée PAM à l'expiration de l'accès accordé.

Pourquoi les équipes connectent Keeper et ServiceNow

Moins de prolifération des identifiants

Gérez un ensemble de secrets unique dans Keeper plutôt que de les copier dans des entrées d'identifiants ServiceNow, qui finissent par devenir obsolètes. Faites renouveler ou mettre à jour un secret une fois, et la tâche suivante résout la valeur actuelle à l’exécution, donc il n’y a pas de seconde copie à rechercher.

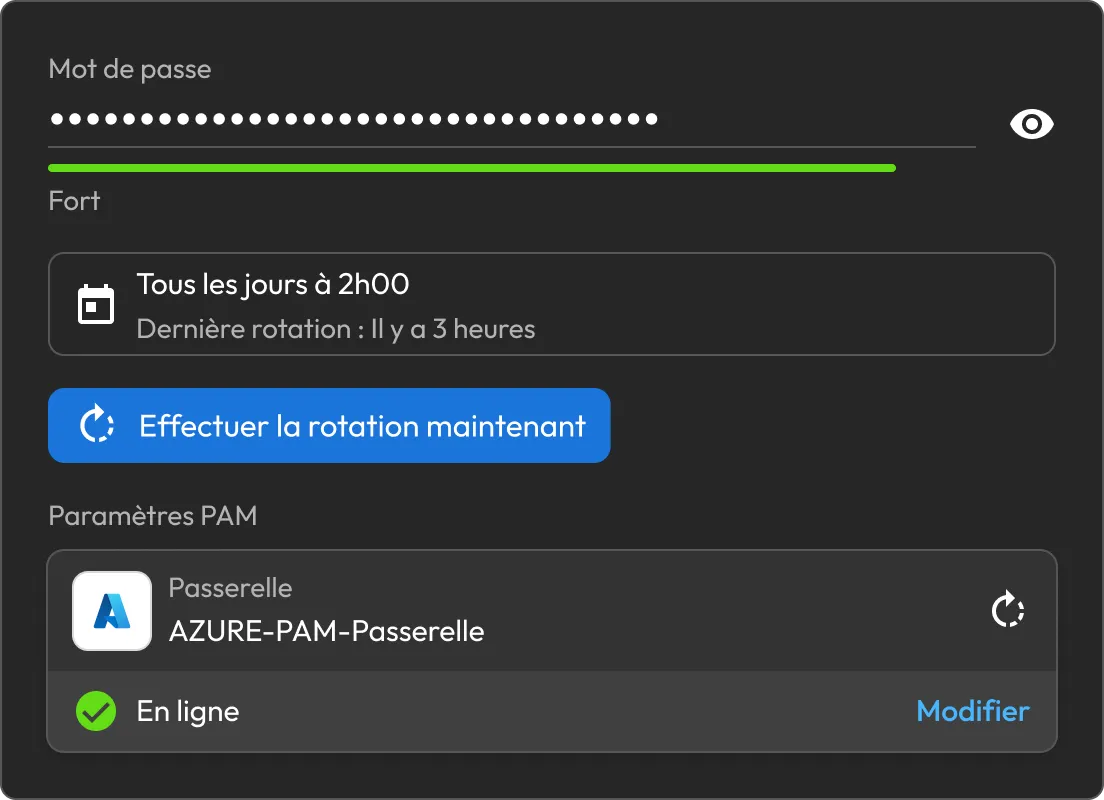
Paramètres de rotation des mots de passe Keeper affichant un mot de passe robuste, un calendrier de rotation quotidienne et une passerelle Azure PAM en ligne.

Réponse sécuritaire plus rapide

Les alertes Keeper arrivent automatiquement dans ServiceNow sous forme de tickets de gestion des incidents de sécurité ; ainsi, aucun traitement manuel ni copier-coller d'un système à l'autre n'est nécessaire. La cartographie prioritaire envoie les types d’événement les plus urgents en tête de file, afin que votre équipe travaille d’abord les incidents qui comptent.

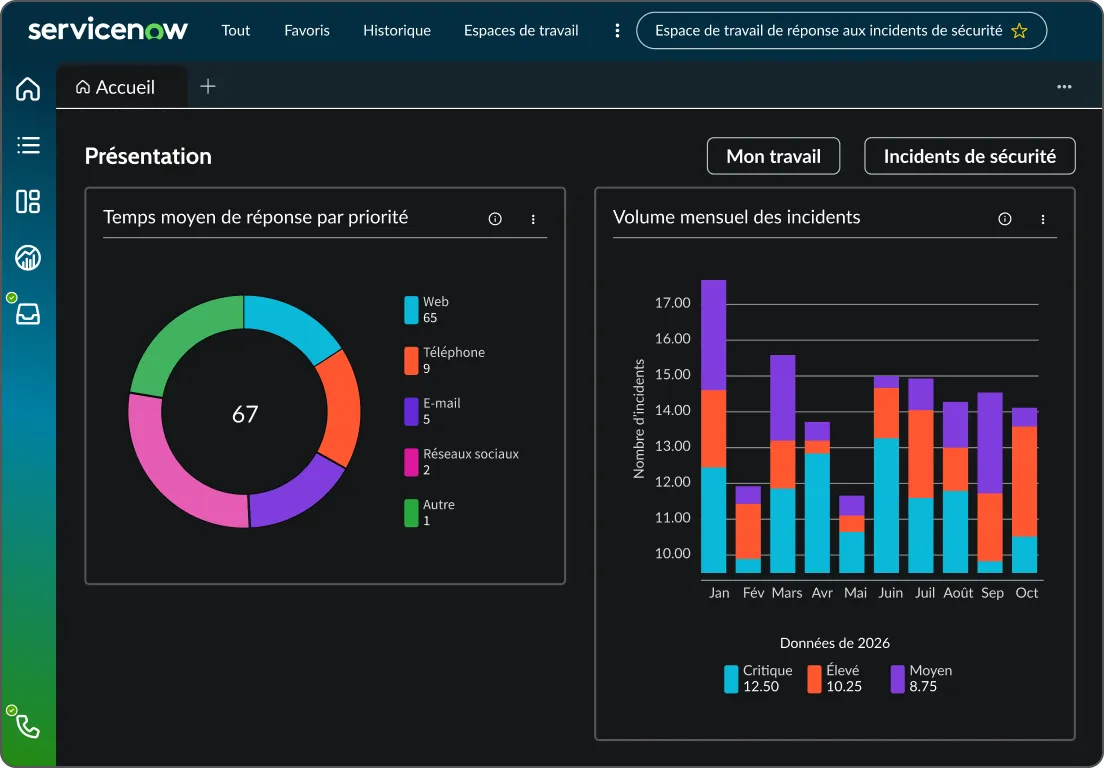
Tableau de bord ServiceNow Security Incident Response affichant des graphiques sur le volume d'incidents et les délais de réponse.

Tout est consigné

Les recherches d’identifiants, les demandes d’accès et les approbations sont toutes enregistrées, vous pouvez ainsi retracer qui a demandé quoi, ce qui a été consulté et qui a approuvé. Cela vous donne une piste d’audit propre à travers toutes les directions où Keeper et ServiceNow se touchent.

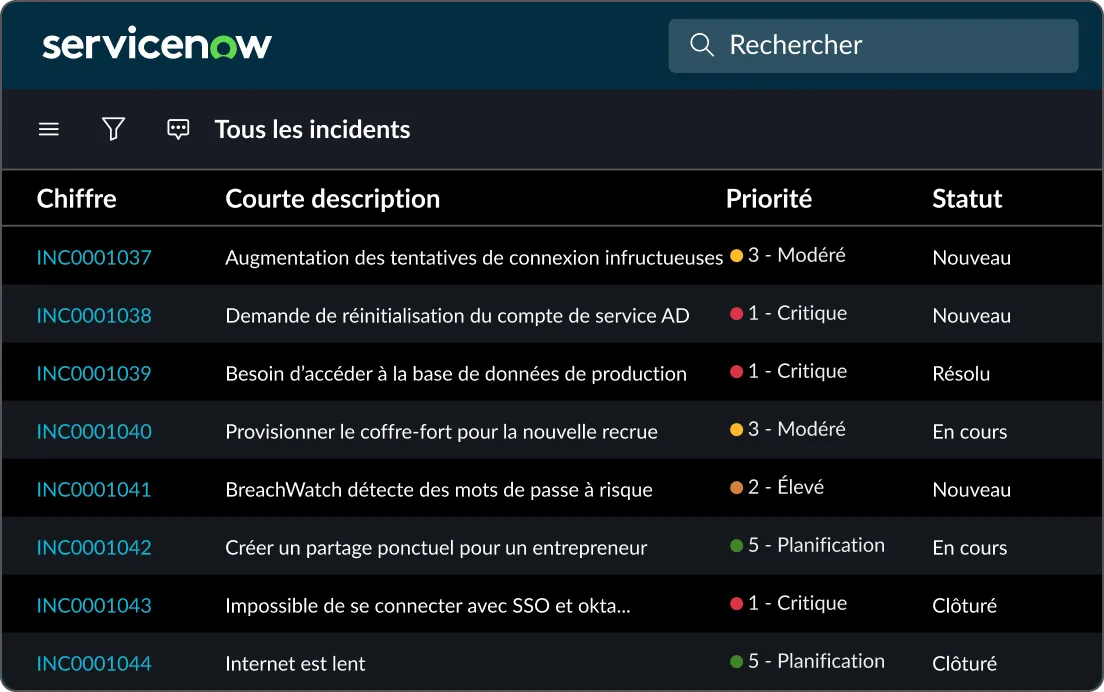
Liste des incidents ServiceNow affichant les priorités et les statuts des incidents liés à la sécurité et aux accès.

Fonctionne avec vos systèmes actuels

L’intégration s’intègre dans les flux de travail ServiceNow que votre équipe utilise déjà, des scans de découverte aux files d’attente SIR en passant par le catalogue de services, plutôt que de leur demander d’apprendre quelque chose de nouveau. Keeper fonctionne en arrière-plan des outils déjà utilisés, donc l’adoption ne dépend pas de changer la façon dont chacun fait son travail.

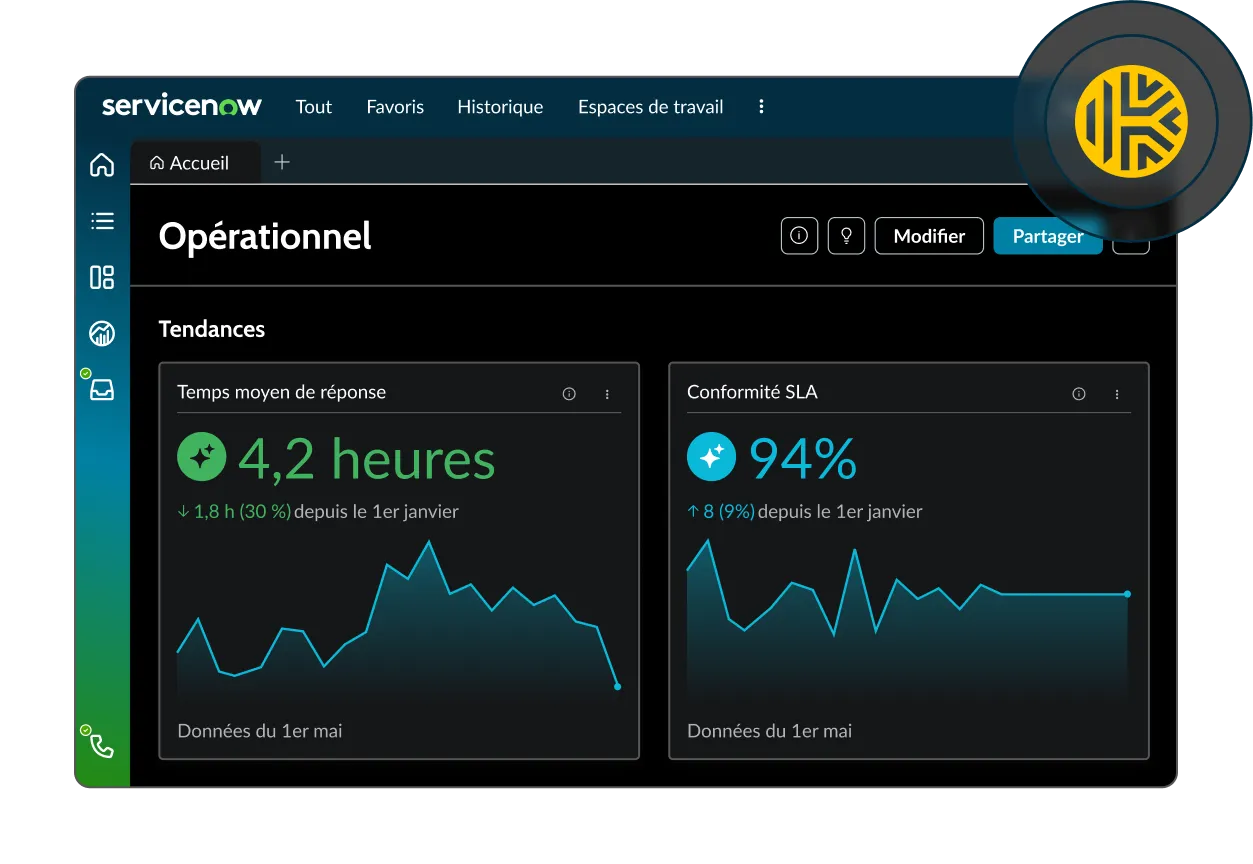
Tableau de bord d’intégration Keeper ServiceNow montrant le temps de réponse opérationnelle et les tendances de conformité SLA.

Les secrets restent dans Keeper

Que Keeper résolve des identifiants, envoie une alerte ou traite une demande d'accès, le coffre-fort demeure la source unique de vérité et chaque secret reste protégé par un chiffrement zero knowledge. Le zero knowledge signifie que vos données sont chiffrées et déchiffrent uniquement de votre côté, donc personne d’autre ne peut les lire, même pas Keeper.

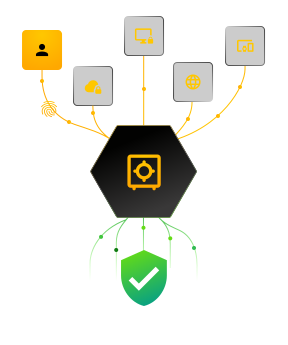
Graphique du coffre-fort Keeper montrant identités, appareils et accès web s’enchaînant vers une protection sécurisée et vérifiée.

Transformez les alertes Keeper en incidents

Keeper envoie les alertes de sécurité directement dans le module Security Incident Response (SIR) de ServiceNow, où elles deviennent des tickets que votre équipe trie dans les flux de travail SIR existants. Les alertes arrivent via un webhook, sont stockées et automatiquement transformées en entrées d’incident.

Prise sécurisée des webhooks

Un terminal protégé OAuth 2.0 n’accepte les alertes que de sources autorisées, en utilisant les jetons porteurs que vous gérez dans l’application.

Création automatique de tickets

Les alertes entrantes arrivent dans une table d’importation et deviennent des entrées SIR grâce à des règles de cartographie prédéfinies.

Cartographie des priorités pour plus de 300 types d'événements

Associez chaque type d’événement Keeper à une priorité ServiceNow afin que les équipes traitent d’abord les incidents les plus urgents.

Connecter Keeper à ServiceNow

Foire aux questions

Puis-je utiliser une seule fonctionnalité de l’intégration ServiceNow ?

Oui, chaque fonctionnalité fonctionne indépendamment, donc vous pouvez commencer par une et ajouter les autres quand vous en avez besoin. La seule exception concerne les approbations Endpoint Privilege Manager dans l'application Workflow, qui s'appuient sur l'application ITSM pour créer l'incident.

Où sont stockées mes identifiants ?

Seulement dans votre coffre-fort Keeper. ServiceNow ne devient jamais le système de référence pour les secrets. Le résolveur d'identifiants conserve une référence à l'instance et résout le secret à l'exécution, tandis que l'application de workflow transfère les entrées vers et depuis le coffre-fort sans les stocker dans ServiceNow.

Avec quels modules ServiceNow fonctionne-t-il ?

La résolution des identifiants englobe la découverte, l'orchestration et la cartographie des services. Le ticket d’alertes utilise Security Incident Response. L’application Workflow utilise IntegrationHub, Flow Designer et le catalogue de services.

De quoi ai-je besoin pour commencer ?

La résolution des identifiants nécessite Keeper Secrets Manager, un MID Server configuré et l'activation du plugin ServiceNow External Credential Storage. L’application ITSM exige que le module de réponse aux incidents de sécurité et les alertes soient configurés dans la console d’administration Keeper. L’application Workflow nécessite un serveur MID exécutant Keeper Commander en mode service. Chaque application dispose de son propre guide de configuration : Credential Resolver, ITSM et Workflow.

Retirer l'autorisation d'utilisation de cookiesNous accordons de l'importance à votre vie privée

Nous utilisons des cookies sur notre site pour vous offrir la meilleure expérience de navigation possible, vous proposer des publicités personnalisées sur nos produits et notre contenu, et analyser le trafic sur le site Web. Pour en savoir plus, veuillez consulter notre politique de confidentialité.

Inscrivez-vous pour bénéficier d'un essai gratuit

Acheter maintenant