Keeper® tegenover One Identity: het beste alternatief voor One Identity

De architectuur van One Identity vereist speciale hardware, complexe implementatie en professionele diensten om productiegereedheid te bereiken. Keeper wordt in enkele minuten geïmplementeerd, zonder apparaten, zonder wijzigingen in de infrastructuur en zonder dat professionele diensten vereist zijn. Ontdek hoe ze zich tot elkaar verhouden.
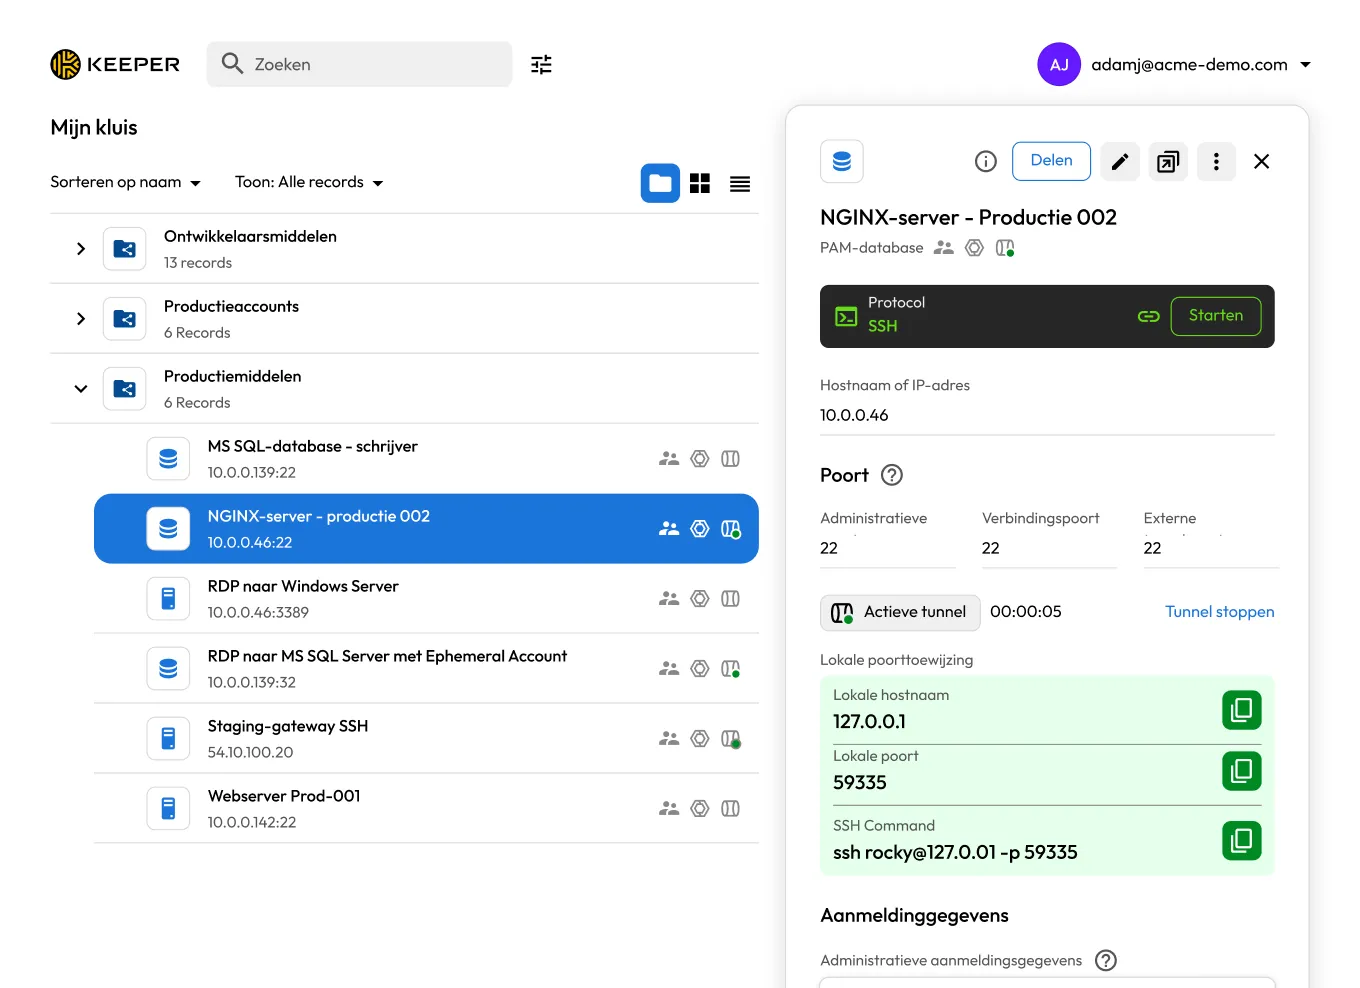
Bescherm kritieke infrastructuur met Keeper Security

Waarom is Keeper het beste alternatief voor One Identity?

De analyse is gebaseerd op openbaar beschikbare documentatie en informatie per 12 augustus 2026.

Keeper = superveilig
One Identity
Architectuur en implementatie

KeeperPAM® vereist geen fysieke of virtuele apparaten, geen on-premises infrastructuur en geen speciale hardware. Een lichtgewicht, gecontaineriseerde gateway verzorgt de connectiviteit met doelomgevingen via een uitsluitend uitgaande verbinding, zonder dat er wijzigingen in inkomende firewallregels nodig zijn.

De Keeper-kluis, beheerconsole en alle platformmogelijkheden worden via de cloud geleverd en zijn toegankelijk vanaf elk apparaat. De meeste organisaties zijn binnen een dag volledig operationeel, zonder dat professionele diensten nodig zijn om een productieklare staat te bereiken

Op basis van openbaar beschikbare documentatie draait de Safeguard PAM-suite van One Identity, die Safeguard for Privileged Passwords, Safeguard for Privileged Sessions en Safeguard for Privileged Analytics omvat, op speciale Safeguard-apparaten, fysiek of virtueel.

Safeguard On Demand is de via SaaS geleverde optie en biedt een via de cloud beheerde versie met minder infrastructuuroverhead, hoewel nog steeds VPN-configuratie vereist is om verbinding te maken met het netwerk van de klant.

Het apparaatmodel is zeer geschikt voor organisaties met vereisten op het gebied van een hoge mate van zekerheid, air-gapped omgevingen of on-premises infrastructuur, maar leidt tot complexiteit bij de implementatie en overhead voor infrastructuuronderhoud die cloud-native implementaties vermijden.

Zero-knowledge versleuteling en gegevensvertrouwelijkheid

Keeper is gebouwd op een zero-knowledge, zero-trust architectuur. Alle encryptie wordt aan de clientzijde uitgevoerd voordat de gegevens de servers van Keeper bereiken. Keeper heeft op geen enkel niveau toegang tot kluisgegevens, aanmeldingsgegevens of geheimen van klanten. Elk kluisrecord wordt beschermd door een eigen unieke AES-256-sleutel die lokaal op het apparaat van de gebruiker wordt gegenereerd.

De cryptografische module van Keeper is FIPS 140-3-gevalideerd door het NIST Cryptographic Module Validation Program. Deze architectuur is de reden waarom Keeper gedurende zijn hele geschiedenis een schoon beveiligingsrecord heeft behouden, met nul inbreuken en nul wettelijke sancties.

Volgens de openbaar beschikbare documentatie implementeert One Identity geen zero-knowledge architectuur. Aanmeldingsgegevens en sessiegegevens worden centraal beheerd door het Safeguard-apparaat, dat zo is ontworpen dat het toegang heeft tot de gegevens die het bemiddelt. Zo voert het platform sessieproxying, protocolinspectie en gedragsanalyses uit.

Dit is een bewuste architecturale keuze die mogelijkheden biedt zoals realtime sessieblokkering en analyse van scherminhoud. Het compromis is dat het Safeguard-apparaat ontcijferbare aanmeldingsgegevens opslaat en daardoor een doelwit van hogere waarde vormt in geval van een compromittering, vergeleken met een zero-knowledge systeem, waarbij versleutelde gegevens niet door de leverancier of het platform kunnen worden ontsleuteld.

Overheidsautorisatie en nalevingscertificeringen

Keeper is FedRAMP High-gecertificeerd en GovRAMP High-geautoriseerd, wordt gehost op AWS GovCloud met uitsluitend Amerikaanse gegevensopslag en een afgeschermd ondersteuningsteam dat uitsluitend wordt bemand door personen met de status U.S. Person.

Keeper is FIPS 140-3-gevalideerd, SOC 2 Type II-, SOC 3- en ISO 27001-, 27017- en 27018-gecertificeerd. Keeper ondersteunt naleving van ITAR en FDA 21 CFR Part 11 en heeft kwantumbestendige encryptie geïmplementeerd met behulp van CRYSTALS-Kyber.

One Identity Safeguard beschikt over SOC 2 Type II-, SOC 3- en ISO 27001-, 27017- en 27018-certificeringen en ondersteunt naleving voor gebruiksscenario's met betrekking tot de AVG, PCI DSS, SOX en HIPAA.

One Identity Safeguard is niet vermeld als FedRAMP Certified op de FedRAMP Marketplace en is niet GovRAMP-geautoriseerd.

Breedte van de platformdekking voor alle gebruikers

Keeper is ontworpen voor de hele organisatie, niet alleen voor IT-beheerders en geprivilegieerde gebruikers. KeeperPAM verenigt wachtwoordbeheer voor ondernemingen, beheer van geprivilegieerde sessies, geheimenbeheer, externe browserisolatie en beheer van eindpuntprivileges in één platform.

Elke medewerker krijgt een volwaardige kluis met automatisch invullen, ondersteuning voor toegangssleutels en monitoring van het dark web. Elke zakelijke gebruiker ontvangt een gratis gezinsabonnement. Dankzij de brede functionaliteit van Keeper kunnen organisaties consistente identiteitsbeveiliging toepassen, van de medewerker op de werkvloer tot het meest gevoelige infrastructuuraccount, zonder afzonderlijke tools voor verschillende gebruikers te implementeren.

One Identity is een op PAM gericht platform dat is ontwikkeld voor het beheer van geprivilegieerde accounts, sessiebeheer en gedragsanalyse. Het omvat een functie voor een persoonlijke wachtwoordkluis voor zakelijke gebruikers, maar het primaire ontwerp en de diepgang zijn gericht op geprivilegieerde beheerders, IT-teams en complianceworkflows.

De persoonlijke kluis beperkt de opslag tot 100 wachtwoorden per gebruiker en beschikt niet over de browserextensie, mobiele app-ervaring en gebruiksvriendelijkheid op consumentenniveau van een speciale wachtwoordbeheerder. Dit betekent dat organisaties die Safeguard inzetten voor geprivilegieerde toegang doorgaans nog steeds een afzonderlijke oplossing voor wachtwoordbeheer nodig hebben voor de algemene beveiliging van aanmeldingsgegevens van werknemers.

Het bredere portfolio van One Identity, waaronder One Identity Manager voor IGA, kan een groter deel van de identiteitsstack aanpakken, hoewel elk product zijn eigen implementatie en licentiëring vereist.

Geprivilegieerd sessiebeheer en opname

Keeper biedt agentloos beheer van geprivilegieerde sessies voor SSH, RDP, VNC, databasesessies en externe browsersessies, allemaal vanuit de Keeper-kluis zonder dat er software op doelsystemen is geïnstalleerd.

Elke sessie wordt van begin tot eind versleuteld met unieke sleutels per sessie, opgeslagen in de door de klant beheerde kluis en kan alleen door geautoriseerde gebruikers worden ontsleuteld. Beheerders kunnen de inhoud van sessies doorzoeken, logbestanden van toetsaanslagen bekijken en opnames vanuit de kluis afspelen.

KeeperAI bewaakt actieve sessies in realtime, classificeert gedrag op risiconiveau en kan sessies automatisch beëindigen wanneer dreigingen worden gedetecteerd, zonder menselijke tussenkomst.

Op basis van openbaar beschikbare documentatie biedt One Identity Safeguard for Privileged Sessions sterke sessieregistratie, volledige tekstindexering en OCR-zoekfunctie.

Safeguard for Privileged Analytics voegt gedragsanalyses van gebruikers toe, waarbij 13 machine-learningalgoritmen worden toegepast op sessiegegevens, evenals afwijkingsdetectie en waarschuwingen gerangschikt op risico.

Deze analyses worden uitgevoerd op het Safeguard-apparaat, dat sessiegegevens centraal verwerkt, terwijl het zero-knowledge model van Keeper ervoor zorgt dat sessieopnamen versleuteld en ontoegankelijk blijven voor het platform zelf.

SSO-integratie en flexibiliteit van identiteitsproviders

Keeper SSO Connect® integreert met elke SAML 2.0-compatibele IdP, waaronder Microsoft Entra ID, Okta, Google Workspace, AWS, Duo, Ping, OneLogin en JumpCloud, zonder dat hardware, lokale componenten of het wisselen van identiteitsprovider nodig zijn.

Keeper breidt de SSO-dekking ook uit naar toepassingen die SAML niet standaard ondersteunen, waarbij volledige zero-knowledge-versleuteling behouden blijft. SCIM-inrichting regelt automatisch realtime inrichting van gebruikers, teamtoewijzing en intrekking.

Op basis van openbaar beschikbare documentatie ondersteunt One Identity SSO via SAML 2.0 en integreert het met belangrijke IdP's, waaronder Microsoft Entra ID, Okta en AD FS. Het bredere ecosysteem van One Identity, met onder meer Active Directory-integratie via Safeguard Authentication Services, identiteitsbeheer via One Identity Manager en sudo-beheer via Privilege Manager for Unix, creëert echter afhankelijkheden van andere One Identity-producten om bepaalde functionaliteit uit te breiden.

Organisaties die integraties wensen die verder gaan dan de kernmogelijkheden van PAM, kunnen zich genoodzaakt zien een breder productportfolio van One Identity te gebruiken, wat extra overwegingen met betrekking tot inkoop, licenties en implementatie met zich meebrengt.

Veilige databasetoegang

Keeper biedt KeeperDB, een ingebouwde databasebeheerinterface binnen de Keeper-kluis die ook beschikbaar is als zelfstandige desktopapp. Geprivilegieerde gebruikers kunnen veilig query's uitvoeren op MySQL-, PostgreSQL- en Microsoft SQL Server-databases en deze beheren zonder dat aanmeldingsgegevens ooit op een lokaal apparaat terechtkomen.

Elke sessie wordt uitgevoerd binnen Keeper Remote Browser Isolation, wordt volledig geregistreerd en wordt beheerd door gecentraliseerd beleid met minimale privileges en een volledig auditspoor. Beheerders kunnen alleen-lezen-sessies afdwingen, tijdsgebonden toegang verlenen en gegevensexports beheren, allemaal vanuit dezelfde console waarmee elk ander aspect van het platform wordt beheerd.

One Identity ondersteunt het beheer van aanmeldingsgegevens voor databaseaccounts en sessieproxying voor databasetoegang via de producten Safeguard for Privileged Passwords en Safeguard for Privileged Sessions.

One Identity biedt geen native browsergebaseerde databasebeheerinterface met het model van KeeperDB waarbij aanmeldingsgegevens nooit worden blootgesteld en de databaseverbinding volledig binnen de kluis wordt bemiddeld, zonder dat aanmeldingsgegevens ooit lokale eindpunten bereiken. Databasesessies via Safeguard worden geproxied en geregistreerd, maar databasebeheer en het uitvoeren van query's worden afgehandeld via lokale clientsoftware.

Keeper tegenover One Identity: gebruikersbeoordelingen en recensies

Keeper = superveilig
One Identity
iOS App Store

iOS App Store

Microsoft Store-app

Microsoft Store-app

Chrome-extensie

Chrome-extensie

Android

Android

Het identiteitsbeveiligingsplatform dat met uw organisatie meegroeit

KeeperPAM biedt een zero-knowledge architectuur, een FedRAMP High-certificering en een uniform platform dat elke gebruiker en elk bevoorrecht account omvat, zonder apparaten, productafhankelijkheden of implementatiecomplexiteit.

Veelgestelde vragen

Hoe verhoudt de implementatie van Keeper zich tot die van One Identity?

Keeper wordt in drie stappen geïmplementeerd: gebruikers worden ingericht via uw SSO en SCIM of Active Directory, op rollen gebaseerde beleidsregels worden ingesteld in de beheerconsole en een lichtgewicht, gecontaineriseerde gateway wordt geïnstalleerd in uw doelomgevingen. Er zijn geen apparaten, geen hardwareaanschaf en geen professionele diensten nodig. De meeste organisaties zijn binnen een dag volledig operationeel.

Voldoet Keeper aan vereisten van overheden en gereguleerde sectoren?

Ja, Keeper is FedRAMP High-gecertificeerd en GovRAMP High-geautoriseerd, FIPS 140-3-gevalideerd, SOC 2 Type II-, SOC 3- en ISO 27001-, 27017- en 27018-gecertificeerd. Keeper ondersteunt ITAR- en FDA 21 CFR Part 11-nalevingsprogramma's via een speciale GovCloud-omgeving met uitsluitend Amerikaanse gegevensopslag. Keeper heeft ook kwantumbestendige encryptie geïmplementeerd met behulp van CRYSTALS-Kyber.

One Identity Safeguard beschikt over SOC 2 Type II-, SOC 3- en ISO 27001-, 27017- en 27018-certificeringen en ondersteunt use cases voor naleving van PCI DSS, SOX en HIPAA. One Identity Safeguard is echter niet FedRAMP-gecertificeerd of GovRAMP-geautoriseerd. Voor Amerikaanse federale instanties, defensieaannemers en andere organisaties waar FedRAMP-certificering een harde inkoopvereiste is, is Keeper de beste keuze.

Biedt Keeper de sessieanalyses en gedragsdetectie die One Identity biedt?

Ja, maar via verschillende modellen. One Identity Safeguard for Privileged Analytics monitort scherminhoud, toetsaanslagen en opdrachten tijdens geprivilegieerde sessies, gebruikt gedragsanalyse van gebruikers om afwijkingen te detecteren en produceert geïndexeerde, met OCR doorzoekbare opnamen die forensisch onderzoek versnellen.

Keeper pakt dit aan met KeeperAI, een agentic AI-engine die actieve sessies in realtime monitort, gedrag classificeert op risiconiveau en sessies automatisch beëindigt wanneer verdachte activiteit wordt gedetecteerd, zonder te wachten op menselijke beoordeling. Omdat KeeperAI tijdens livesessies werkt, classificeert het risico's en kan het een sessie automatisch beëindigen zodra dreigingen opkomen, zonder te wachten op menselijke beoordeling.

Hoe gaat Keeper om met het beheer van geheimen in vergelijking met One Identity?

Keeper Secrets Manager is een volledig cloudgebaseerde, zero-knowledge oplossing voor geheimenbeheer met native integraties voor Terraform, Kubernetes, GitHub Actions, Jenkins en meer dan 100 DevOps-tools. Rotatie van aanmeldingsgegevens is ingebouwd en Keeper Secrets Manager ondersteunt het Model Context Protocol (MCP) voor veilige toegang van AI-agenten tot geheimen. Er zijn geen on-premises componenten vereist en de oplossing wordt volledig ondersteund.

De DevOps-functionaliteit voor het beheer van geheimen van One Identity wordt geleverd als een open-source add-on voor Safeguard for Privileged Passwords en integreert met opdrachtregeltools van HashiCorp Vault. Deze aanpak vereist maatwerk en, zoals in de eigen documentatie van One Identity wordt vermeld, biedt One Identity Support geen ondersteuning voor de add-on Secrets Broker Vault. Keeper Secrets Manager wordt volledig ondersteund en wordt standaard geleverd met native CI/CD-integraties.

Toestemming cookies intrekkenWe waarderen uw privacy

We gebruiken cookies op onze site om u de beste surfervaring te bieden, gepersonaliseerde advertenties over onze producten en inhoud aan te bieden en websiteverkeer te analyseren. Raadpleeg ons Privacybeleid voor meer informatie.

Meld u aan voor een gratis proefabonnement

Nu kopen